
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 gabimarti/smbscanner
Multithread-SMB-Scanner zur Überprüfung von CVE-2020-0796 für SMB v3.11
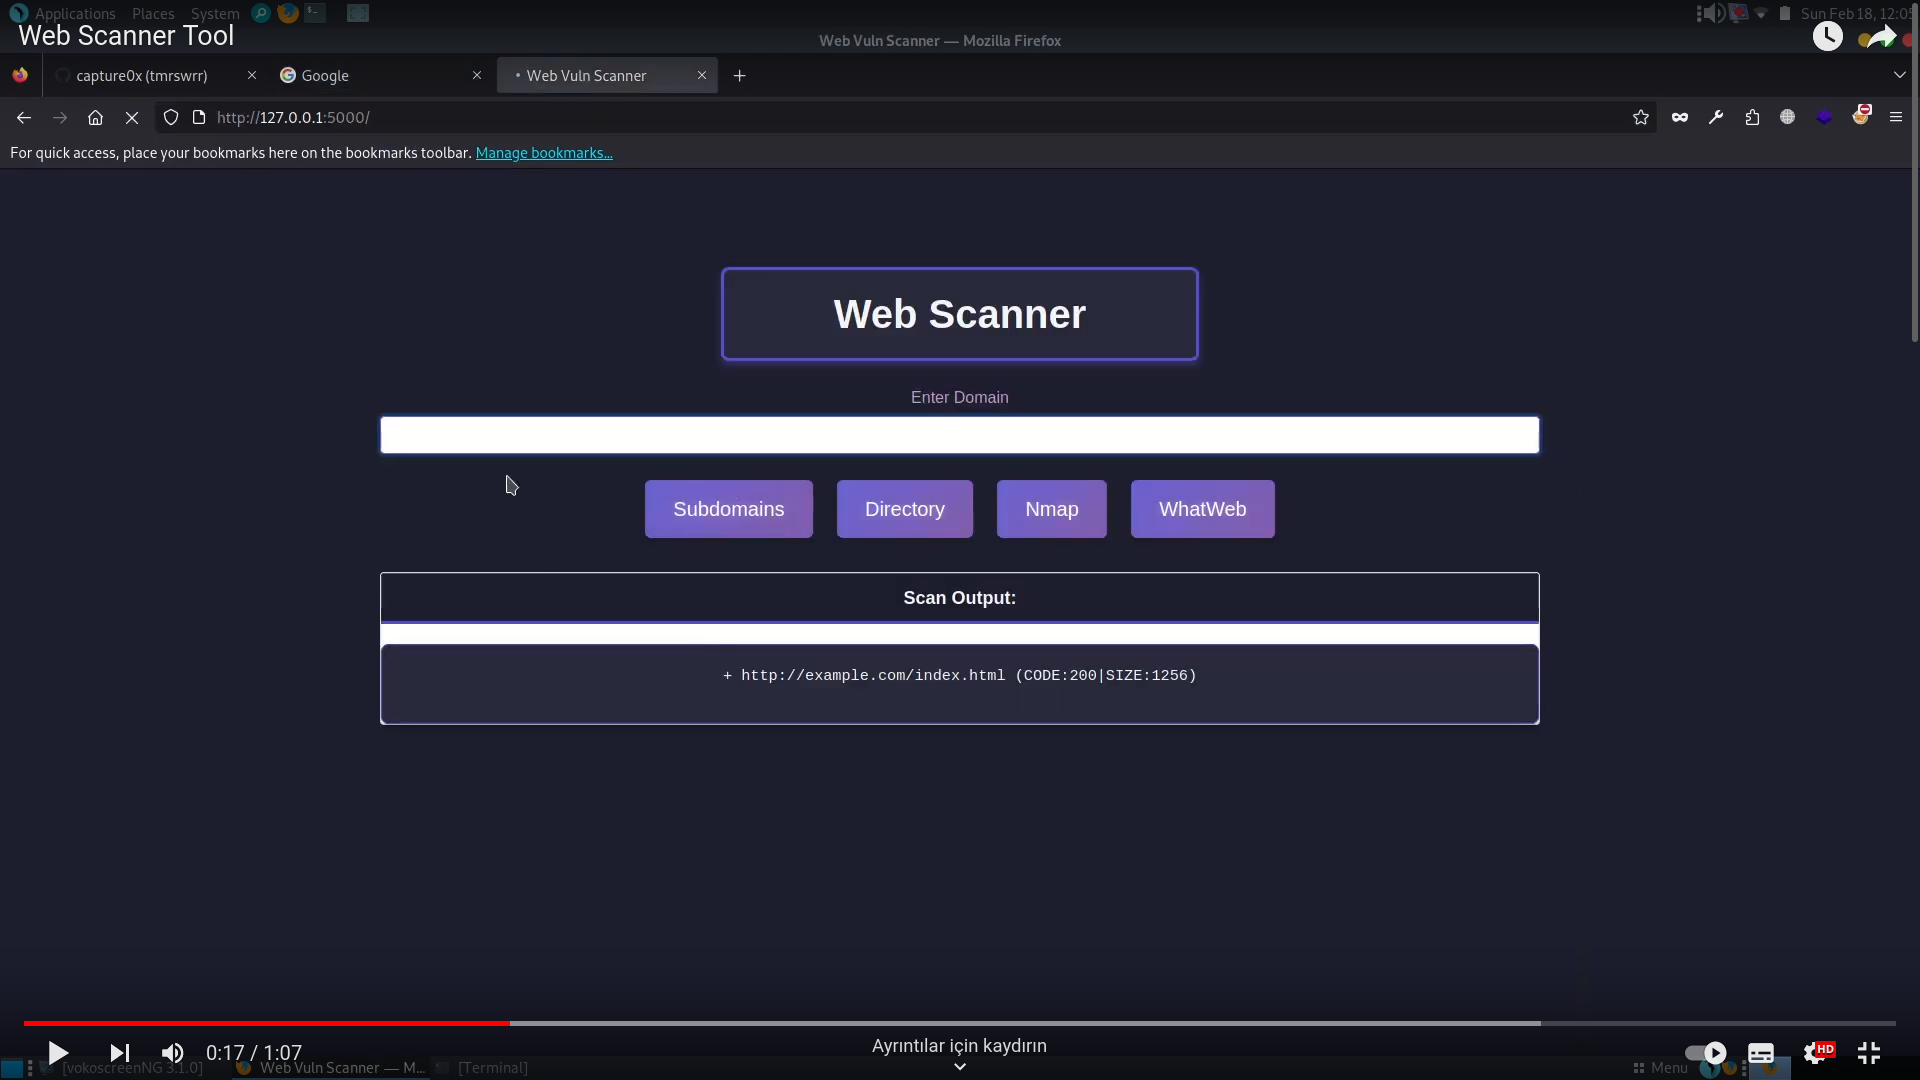 capture0x/web-scanner
Python-basierter Web-Domain-Scanner, der Sublist3r, Dirble, Nmap und WhatWeb für die Subdomain-Erkennung, Verzeichnisaufzählung, Netzwerkscanning und…
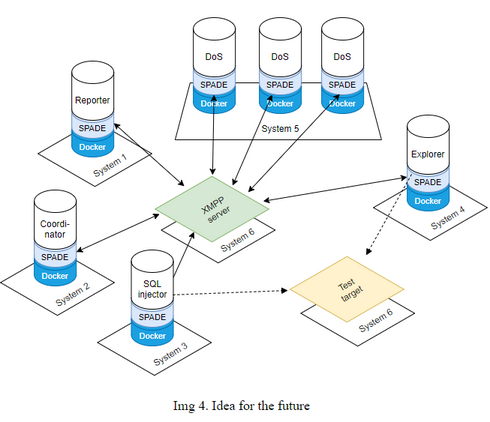 marzekan/masapt
Multi-Agenten-System für automatisierte Penetrationstests (MASAPT)
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Python-Erkennungsartefakt, das Atlassian Jira-, Confluence- und Bitbucket-Instanzen auf die Schwachstelle CVE-2026-21589 zum beliebigen Dateilesen…
 nu11secur1ty/sqlmap-nu11secur1ty
Professionelle Erweiterung des sqlmap-Projekts
 boostedchaos/fleet-cve-scanner
Ein quelloffener, einzelskriptbasierter CVE-Scanner für RMM-verwaltete Flotten. Reines PowerShell 7 – kombiniert Ihre RMM-Softwareinventur mit NVD,…
 opensecurityresearch/ciphertest
Ein besserer SSL-Chiffre-Prüfer mit gnutls
 d0ge/xsw
XML Signature Wrapping Burp Suite Erweiterungen
 fourtwizzy/cve-2019-0708-check-device-patch-status
PowerShell-Skript zur Überprüfung, ob ein Remote-Gerät gegen CVE-2019-0708 gepatcht ist, indem die Dateiversion von termdd.sys mit den…
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
 gagaltotal/cve-2026-43499-poc-scanner
CVE-2026-43499 PoC-Scanner
 masriyan/fufufafa
Framework für einheitliche Schwachstellen- und Fehlerprüfung Das ultimative AWS Cloud Security Audit Framework, das Sicherheitsaudits so einfach…
 teycir/apihunter
Async-API-Sicherheitsscanner in Rust für CORS, CSP, GraphQL, JWT, OpenAPI und aktive API-Posture-Checks.
 pr3r00t/cve-2020-3452-cisco-scanner
CVE-2020-3452 Cisco ASA Scanner -unauth Path Traversal Prüfung
 m3ssap0/gitlab_rce_cve-2022-2884
Exploitiert die authentifizierte RCE-Schwachstelle von GitLab, bekannt als CVE-2022-2884.
 otsmane-ahmed/ci-supplychain-guard
Statisches Analysewerkzeug, das bösartige Abhängigkeiten in CI/CD-Pipelines mittels Musterabgleich und AST-Analyse erkennt, mit einem…
 yousseflahouifi/cloudpulse
SSL-Zertifikat-basierte Reconnaissance-Engine zur Erkennung von AWS-Cloud-Assets, einschließlich IPs, Subdomains und Domains, mit aktivem…
 spider12223/penscope
Passive Erkundung & Angriffsflächen-Mapper — null Anfragen gesendet








