
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 rxerium/bug-bounty-tools
Ein BASH-Skript zur Automatisierung der Installation der beliebtesten Bug-Bounty-Tools
 isee857/cve-2024-50379-poc
Batch-Erkennungsskript für die Remote-Codeausführungs-Schwachstelle CVE-2024-50379 (Race Condition) in Apache Tomcat. Unterstützt Einzel- und…
 califio/ngxray
ngxray — nginx-Konfigurations-Sicherheitsscanner
 wi3memake/react2shell-scanner
Kommandozeilen-Framework für Sicherheitsbewertungen von React- und Next.js-Anwendungen, das React Server Components auf Fehlkonfigurationen…
 night-have-dreams/php-cgi-injector
Ein Sicherheits-Penetrationstool zum Testen von CVE-2024-4577 und CVE-2024-8926.
 souravbaghz/scanginx
Scanner für Nginx - Remote Integer Overflow Schwachstelle
 afine-com/glassworm-hunter
Erkennt GlassWorm-Lieferkettenangriffs-Payloads, indem es VS Code-Erweiterungen, npm/PyPI-Pakete und Git-Repositories nach unsichtbaren…
 kapejod/rtpnatscan
Minimalistischer CLI-Scanner, der RTP-Proxys und NAT-Helfer auf die NAT-Stealing-Schwachstelle prüft und VoIP-Administratoren dabei hilft, die…
 adityaks/melee
Python-basiertes Tool zur Erkennung von Ransomware-Infektionen und schädlichem Code in MySQL-Instanzen. Führt Aufklärung, Benutzeraufzählung und…
 murrez/cve-2026-88772
Python-PoC für CVE-2026-88772, das Citrix NetScaler ADC/Gateway fingerprinted, Build-Versionen mit den korrigierten Releases vergleicht und die…
 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 bis 5.5.4 Pre-Auth RCE
 mr-r3b00t/notproxyshellhunter
Prüfen auf NotProxyShell CVE-2022-40140 & CVE-2022-41082
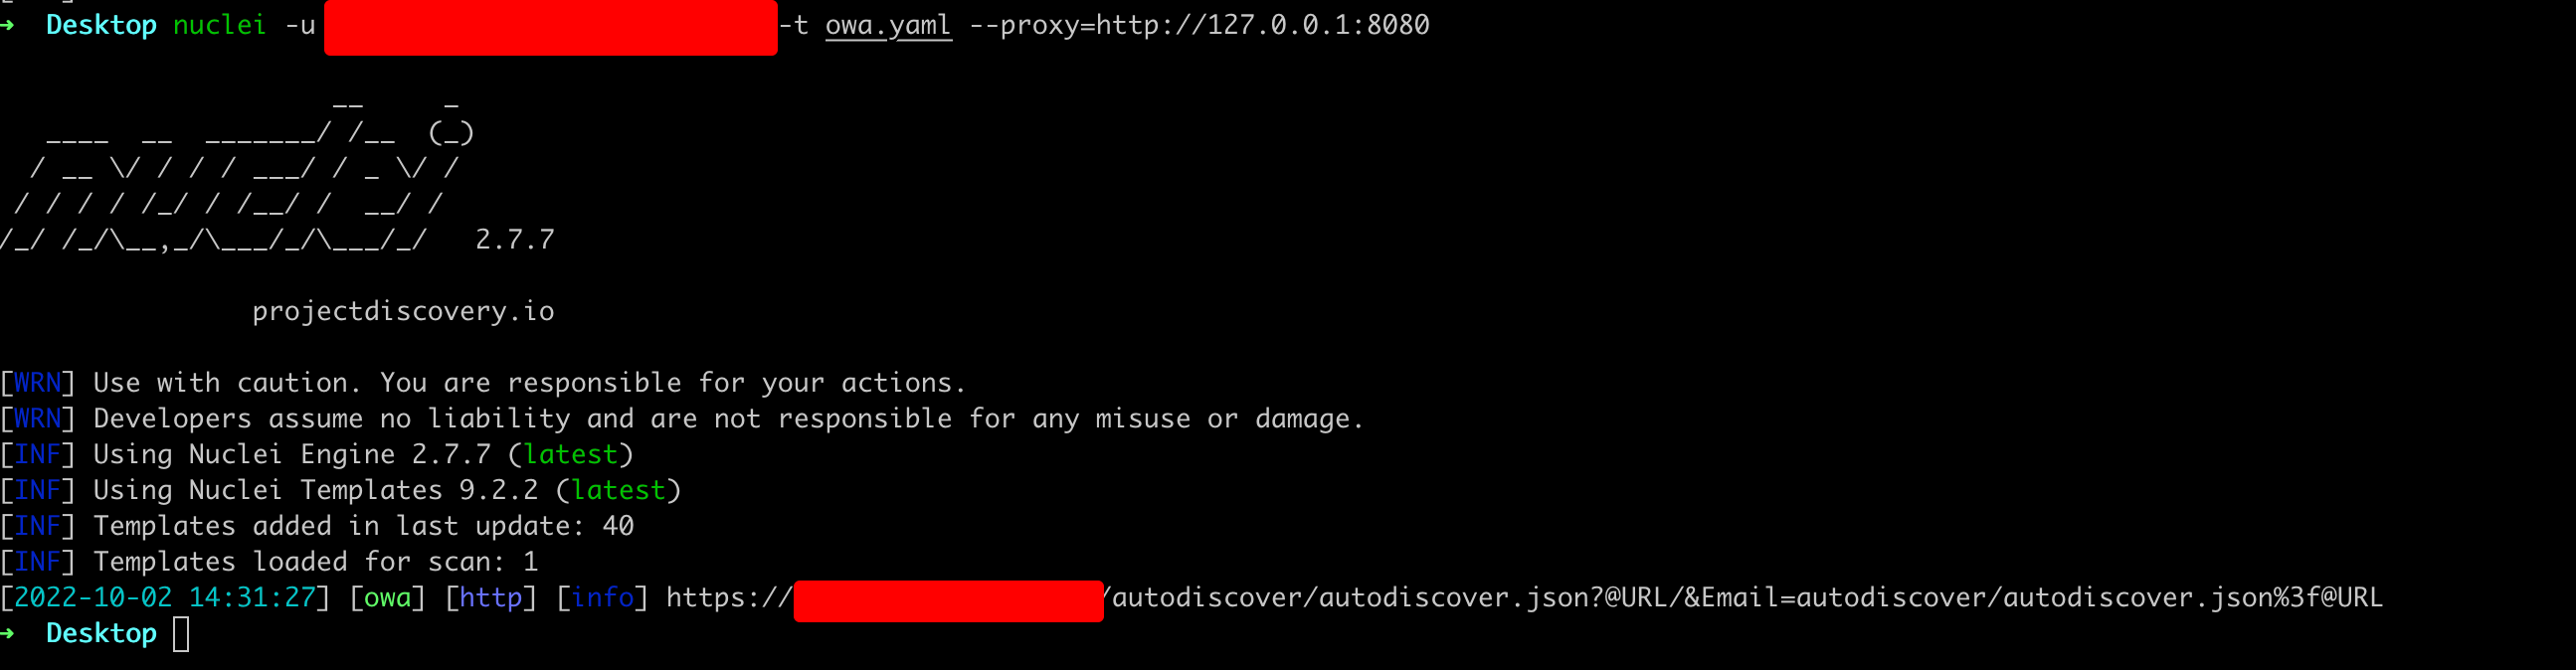 numanturle/cve-2022-41040
CVE-2022-41040 nuclei-Vorlage
 machine1337/hackguard
SCHNELLER WEBANWENDUNGS-SCHWACHSTELLEN-SCANNER geschrieben in python3
 dani87/ntpscanner
Scannt NTP-Server auf die CVE-2013-5211 NTP-DDoS-Amplifikations-Schwachstelle.
 maverickaayush/onus
Lokal gehostete, air-gapped VAPT-Plattform, die 8 parallele Scan-Module ausführt, Befunde deterministisch mit CVSS v3.1 bewertet und PDF-Berichte mit…
 aishee/scan-dirtycow
Scanne vuls Kernel CVE-2016-5195 - DirtyCow
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.








