
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-43499-PoC-Scanner — CVE-2026-43499 PoC-Scanner | Kitploit
Tools/GitHubGitHub/gagaltotal/cve-2026-43499-poc-scanner
SchwachstellenscannerExploitationPenetrationstestsLernen & BildungBinary-Exploitation
GitHubgagaltotal/cve-2026-43499-poc-scanner

CVE-2026-43499-PoC-Scanner

CVE-2026-43499 PoC-Scanner

Repository anzeigen
17461vor 4 MonatenNoch nicht geprüft
Teilen

CVE-2026-43499 PoC-Scanner

Dieses Repository enthält einen Go-basierten Scanner und eine Proof-of-Concept-Implementierung für eine Linux-Kernel-Sicherheitslücke im Zusammenhang mit CVE-2026-43499. Das Projekt ist ausschließlich für Forschung, defensive Analyse und autorisierte Sicherheitstests bestimmt.

Übersicht

Der Code in diesem Repository erfüllt zwei Hauptfunktionen:

  • Ein leichtgewichtiger Scanner, der die aktuelle Kernel-Version und grundlegende Kernel-Konfigurationsindikatoren überprüft.
  • Ein Proof-of-Concept-Trigger, der das vermutete Schwachstellenverhalten durch Linux-futex- und rtmutex-Interaktionen demonstriert.

Wichtiger Warnhinweis

Der Exploit-Pfad kann einen Kernel-Panic oder Systemabsturz verursachen. Er sollte nur auf isolierten Testsystemen oder in Umgebungen ausgeführt werden, in denen die Auswirkungen verstanden und akzeptabel sind.

Anforderungen

  • Go 1.20 oder neuer
  • Linux-basiertes System
  • Root- oder sudo-Rechte für den Exploit-Modus

Build

Führen Sie im Repository-Stammverzeichnis aus:

go build -o cve_2026_43499 CVE-2026-43499_poc_scan.go
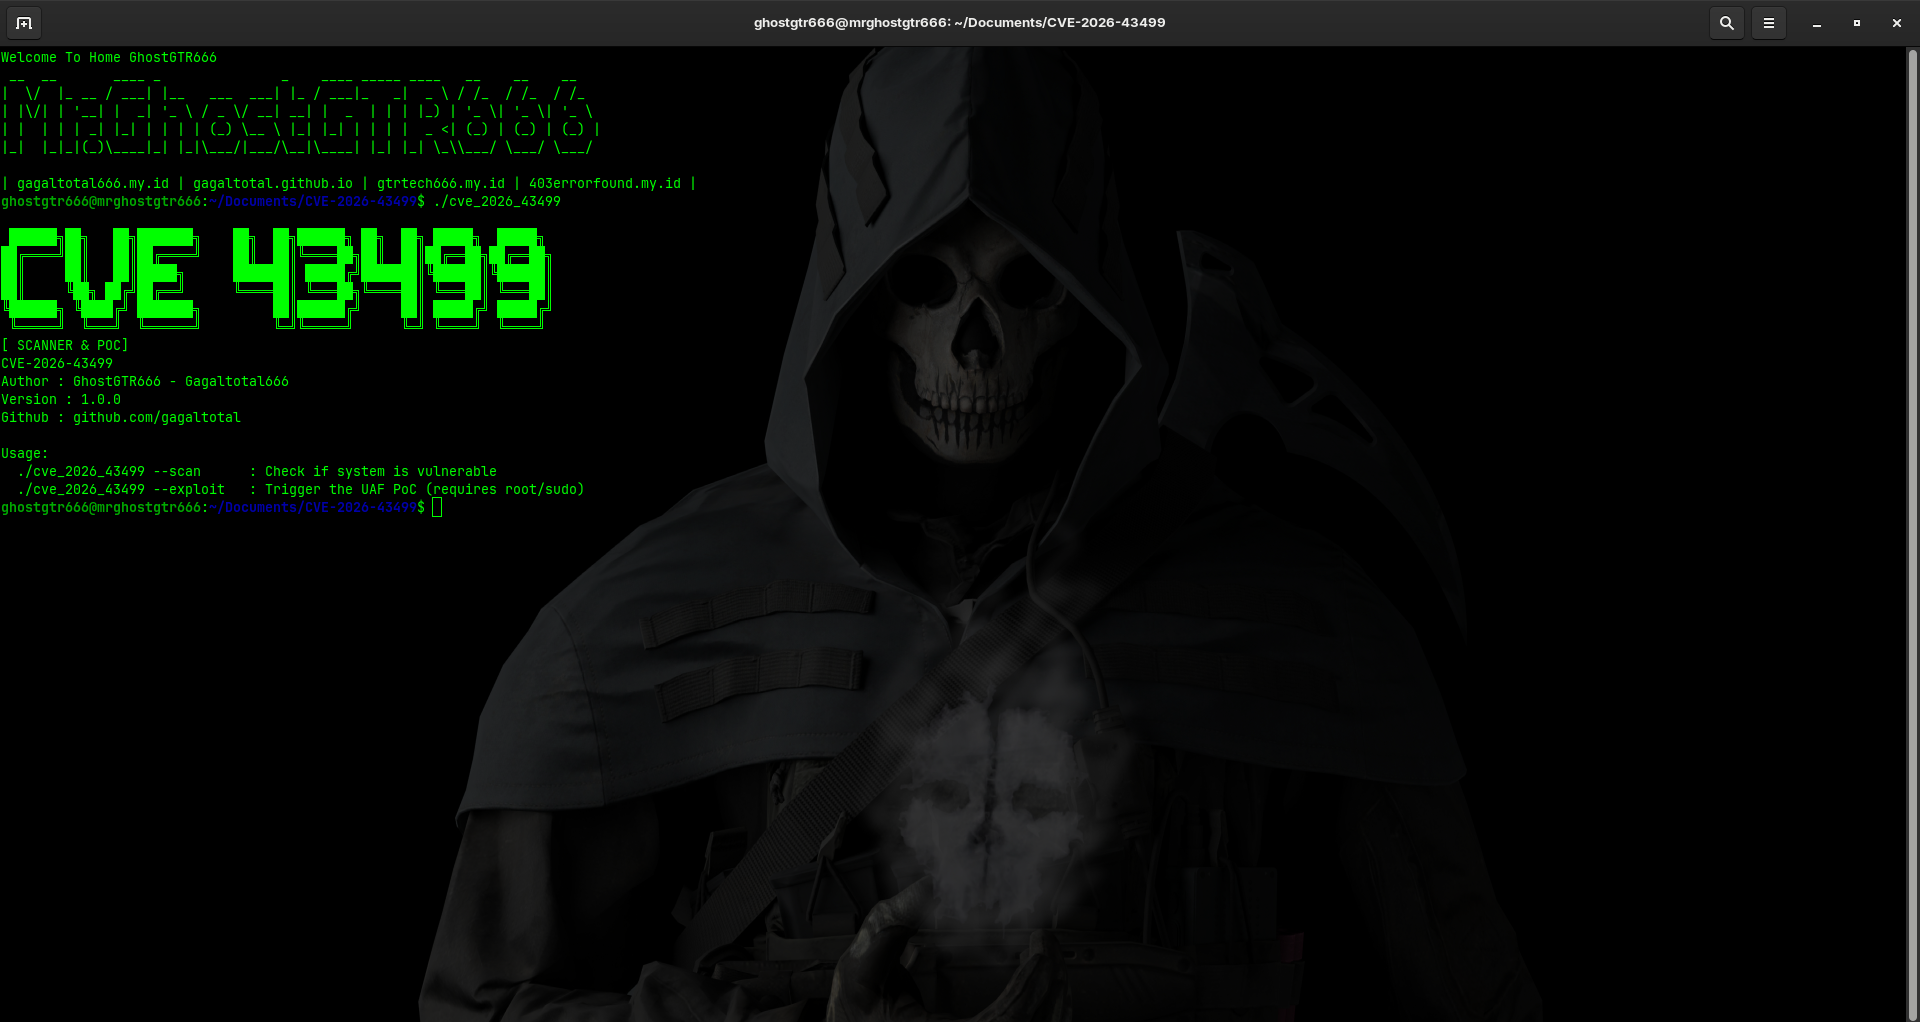
Verwendung

Scan-Modus

Screen Capture

Führen Sie einen sicheren Erkennungstest durch:

./cve_2026_43499 --scan

Exploit-Modus

Lösen Sie den Proof-of-Concept-Ablauf aus:

sudo ./cve_2026_43499 --exploit

Projektstruktur

.
├── CVE-2026-43499_poc_scan.go
├── images/
└── README.md

Hinweise

  • Dieses Repository ist nicht für unbefugte Ausnutzung bestimmt.
  • Verwenden Sie den Scan-Modus für die passive Bewertung und den Exploit-Modus nur in kontrollierten Laborumgebungen.
  • Befolgen Sie stets die Sicherheitsrichtlinien Ihrer Organisation und die geltenden Gesetze, bevor Sie Kernel-Level-PoC-Code ausführen.

Haftungsausschluss

Dieses Projekt wird zu Bildungs- und Verteidigungszwecken bereitgestellt. Der Autor übernimmt keine Verantwortung für Missbrauch, Schäden oder unbefugte Aktivitäten, die aus der Nutzung dieses Codes resultieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





