
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 christbowel/cve-2024-25600_nuclei-template
Nuclei-Template und Informationen zum POC für CVE-2024-25600
 hazcod/cve-2025-53770
Go-basierter Scanner, der die SharePoint CVE-2025-53770 RCE-Sicherheitslücke erkennt, indem er eine harmlose Markierung in das ToolBox-Widget…
 denizparlak/blackhat-arsenal-tools
Offizielles Konto der Black Hat Arsenal Tools
 magicming200/cve-2020-10199_cve-2020-10204
Ein-Klick-Erkennungstool für die Schwachstellen CVE-2020-10199 und CVE-2020-10204, mit grafischer Benutzeroberfläche. CVE-2020-10199 and…
 ariary/trojansourcefinder
🔎 Hilft, die Trojan Source-Sicherheitslücke im Code zu finden 👀 . Nützlich für Code-Reviews in Projekten mit mehreren Mitwirkenden (CI/CD).
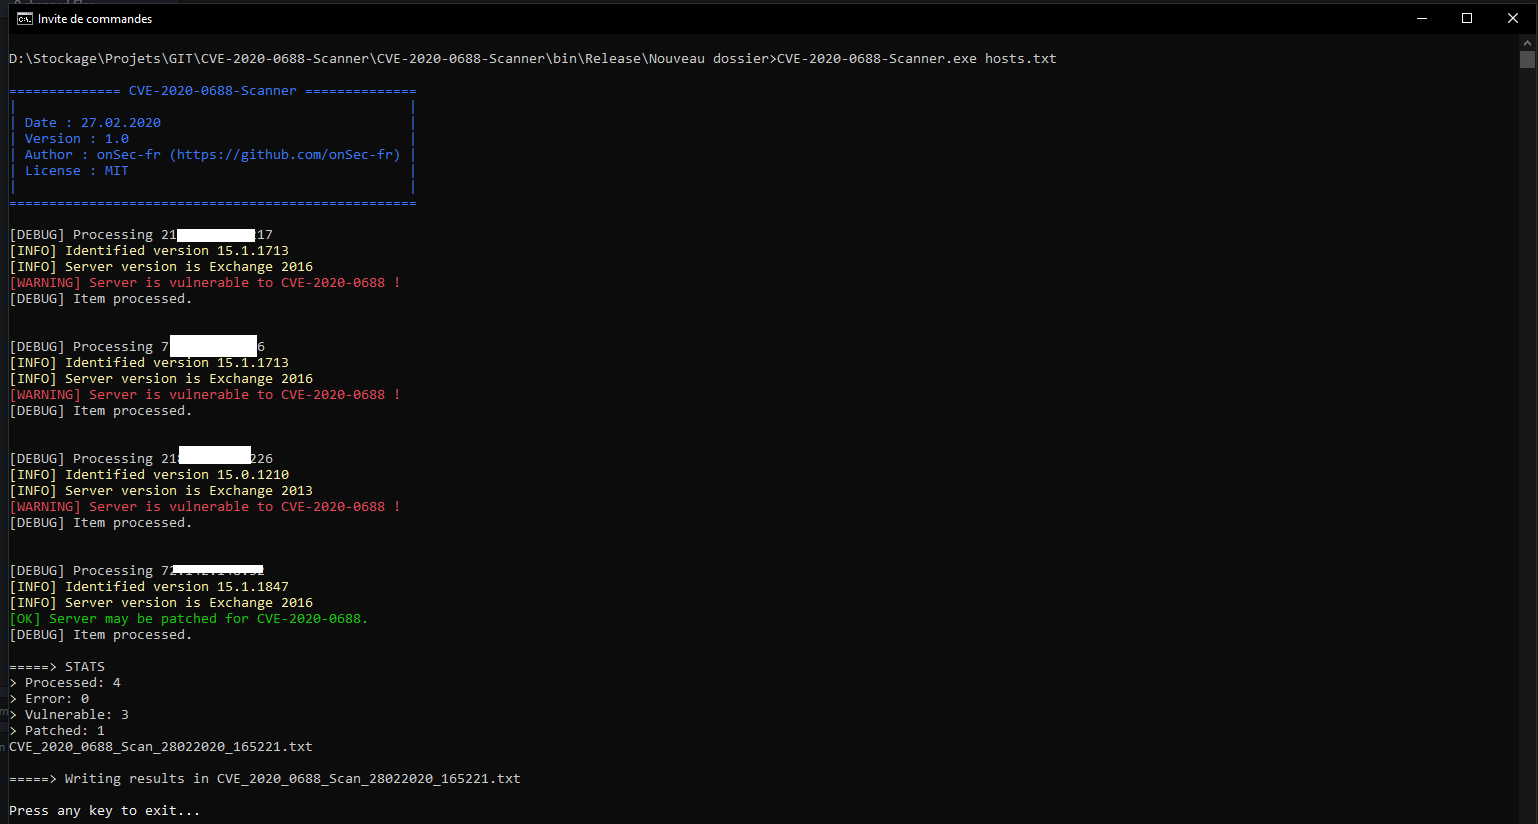 onsec-fr/cve-2020-0688-scanner
Schnelles Tool zur Überprüfung von CVE-2020-0688 auf mehreren Hosts mit einer nicht-intrusiven Methode.
 bi8d0/driversentinel
DriverSentinel ist ein in Go entwickeltes Sicherheitstool, das schädliche und anfällige Treiber auf Windows-Systemen erkennt, indem es sie mit der…
 a7vinx/swarm
Ein modulares verteiltes Penetrationstest-Werkzeug.
 dn9uy3n/check-wp-cve-2020-35489
Das (WordPress)-Website-Testskript kann für unbegrenzten Dateiupload über CVE-2020-35489 ausgenutzt werden.
 friparia/nginx_rift_scan_cve_2026_42945
Nginx Rewrite CVE Scan(CVE-2026-42945 nginx-rift CVE-2026-9256)
 tophat-cloud/cumulus
Echtzeit-Überwachungs-SDK und Scanner für Webanwendungsschwachstellen. Erkennt XSS, SQL-Injection, sensible Payloads und Code-Schwachstellen durch…
 1lann/log4shelldetect
Schnelles Scannen von Dateisystemen nach Java-Programmen, die potenziell anfällig für Log4Shell (CVE-2021-44228) oder das 'Log4j JNDI Exploit' sind,…
 aquasecurity/trivy-plugin-aqua
Plugin zur Integration von Trivy mit der Aqua Security-Plattform zum Scannen von IaC, Pipelines und Abhängigkeiten auf Schwachstellen und…
 akanthed/secureai-scan
SecureAI-Scan ist ein CLI-Tool, das TypeScript- und JavaScript-Codebasen auf Sicherheitsprobleme durchsucht, die für KI-gestützte Apps spezifisch…
 cybersecurityworks553/cve-2021-1675_printnightmare
Scanner zur Erkennung der Windows Print Spooler RCE-Schwachstelle (CVE-2021-1675) über einzelne IPs, IP-Listen oder CIDR-Bereiche mit Python.
 randomrobbiebf/phpunit-brute
Tool zum Ausprobieren mehrerer Pfade für PHPunit RCE CVE-2017-9841
 sumanrox/rschunter
Mass Hunting & Exploitation PoC für CVE-2025-55182 & CVE-2025-66478
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773








