Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cumulus — Echtzeit-Überwachungs-SDK und Scanner für Webanwendungsschwachstellen. Erkennt XSS, SQL-Injection, sensible Payloads und Code-Schwachstellen durch dynamische Laufzeitanalyse und statisches Crawling. | Kitploit
Tools/GitHubGitHub/tophat-cloud/cumulus
Statische AnalyseSchwachstellenscannerDynamische Analyse (Sandboxing)Websicherheit
GitHubtophat-cloud/cumulus

cumulus

Echtzeit-Überwachungs-SDK und Scanner für Webanwendungsschwachstellen. Erkennt XSS, SQL-Injection, sensible Payloads und Code-Schwachstellen durch dynamische Laufzeitanalyse und statisches Crawling.

Repository anzeigen
40333vor 5 JahrenVon Kitploit geprüft
Webseite
Teilen

Cumulus

Software zur Überwachung von Anwendungsschwachstellen

Build & Test codecov npm version Discord

Was ist Cumulus

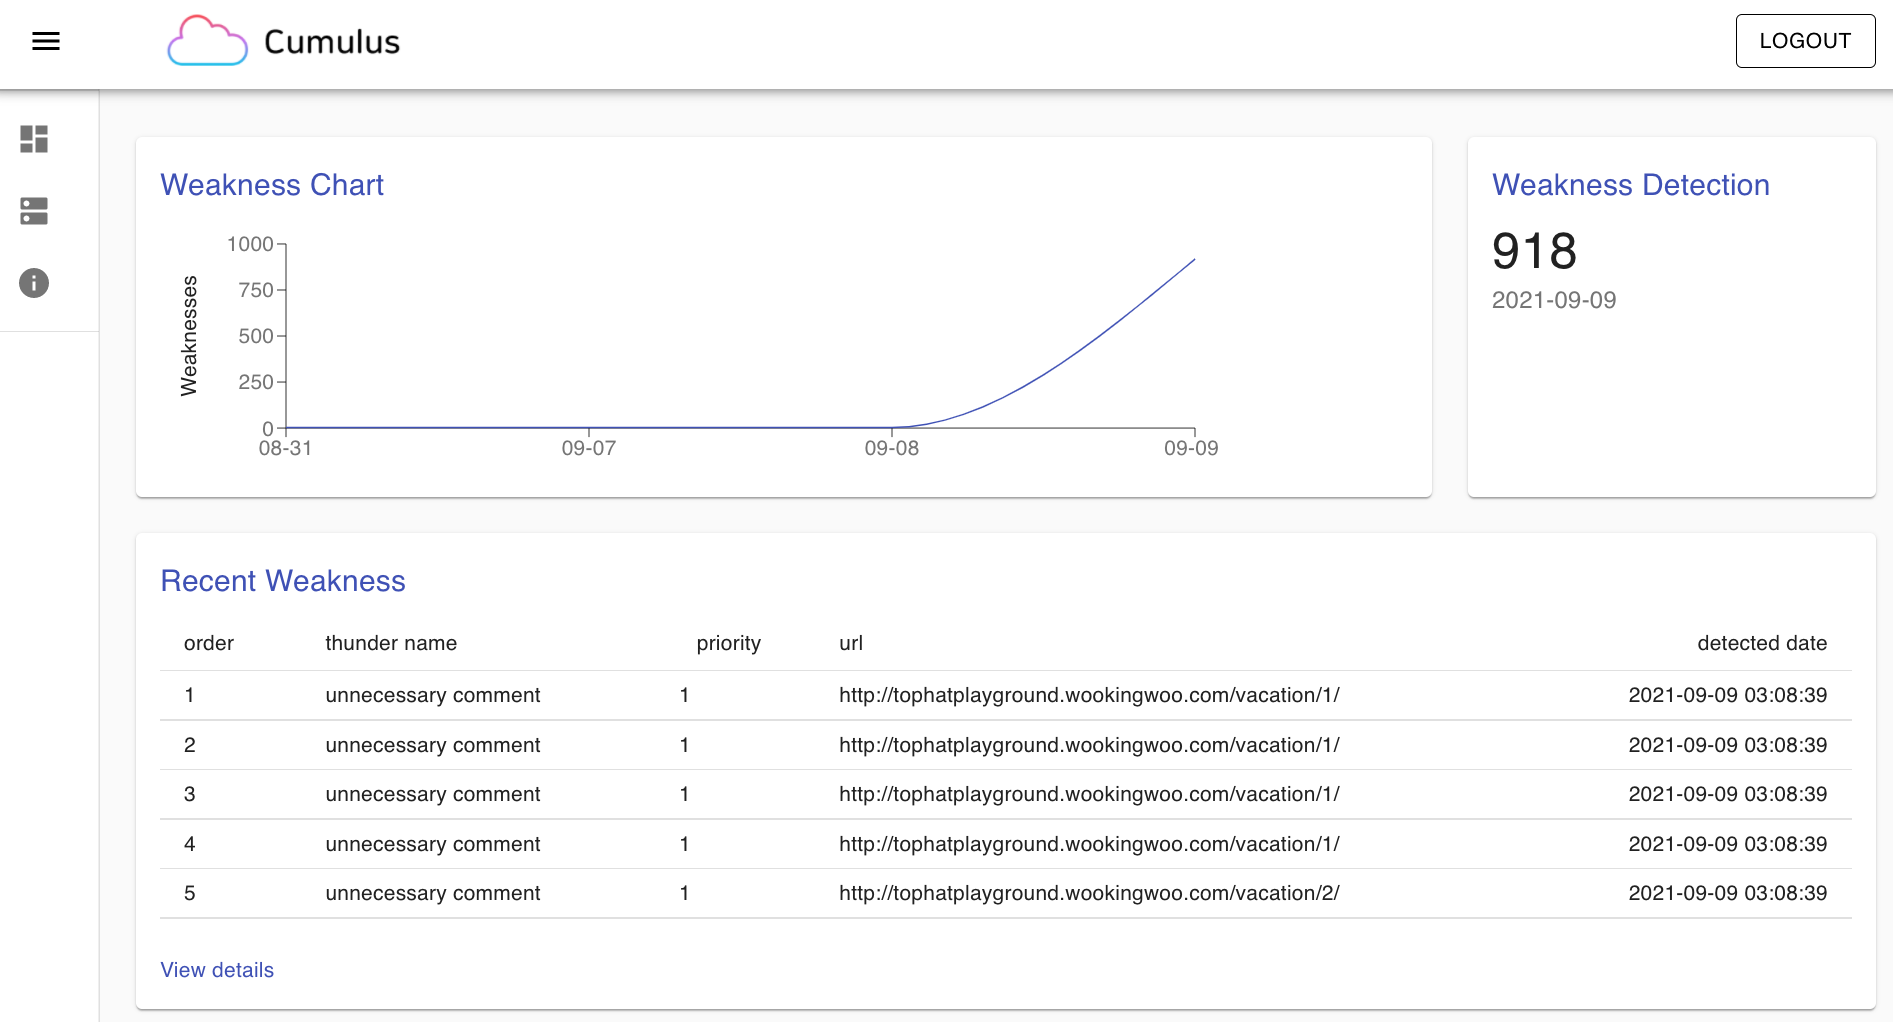
Cumulus ist ein Dienst, der Ihnen hilft, Sicherheitsschwachstellen in Echtzeit zu überwachen und zu beheben. Die Probleme werden auf einem Web-Dashboard gemeldet. Es ist sehr einfach und leistungsstark.
Hauptfunktionen

Installieren Sie einfach das SDK im Web-Frontend, um Sicherheitsschwachstellen im Dienst zu finden

  • SDK erkennt Schwachstellen dynamisch auf der Inner-Layer-Ebene (z. B. DOM-Ereignisse, XHR-Anfragen)
  • Scanner erkennt Schwachstellen statisch auf der Out-Layer-Ebene (z. B. Web-Crawling-basierte Analyse)
NameUrsprungBeschreibung
XSSSDKWenn ein Benutzer ein XSS-Muster eingibt, wird die Erkennung von XSS ausgelöst
SQLInjectionSDKWenn ein Benutzer ein SQL-Injection-Muster eingibt, wird die Erkennung von SQL-Injection ausgelöst
Sensitive PayloadSDKBei Anfragen mit sensiblem Payload, z. B. unverschlüsseltes Passwort
File UploadSDKWenn ein Benutzer eine für das System bedenkliche Datei einbettet, z. B. eine Web-Shell
Unnecessary CommentScannerCode-Kommentare im ausgelieferten HTML oder JS
Directory TraversalScannerErkennung von Directory-Listing-Schwachstellen
GuessingScannerErkennung sensibler Seiten wie Admin
Unobfuscated CodeScannerErkennung von nicht obfuskiertem verwundbarem Code

Wenn Sie glauben, dass zusätzliche Schwachstellen erkannt werden können, tragen Sie bitte zum SDK oder Scanner bei

Cumulus SDK für JavaScript

Das offizielle Cumulus SDK für JavaScript, bereitgestellt als npm

Hinweis: Die aktuelle Version wird auf TypeScript-Projekten nicht unterstützt, aber wir arbeiten daran und werden es schnell nachreichen! (#2)

Installation

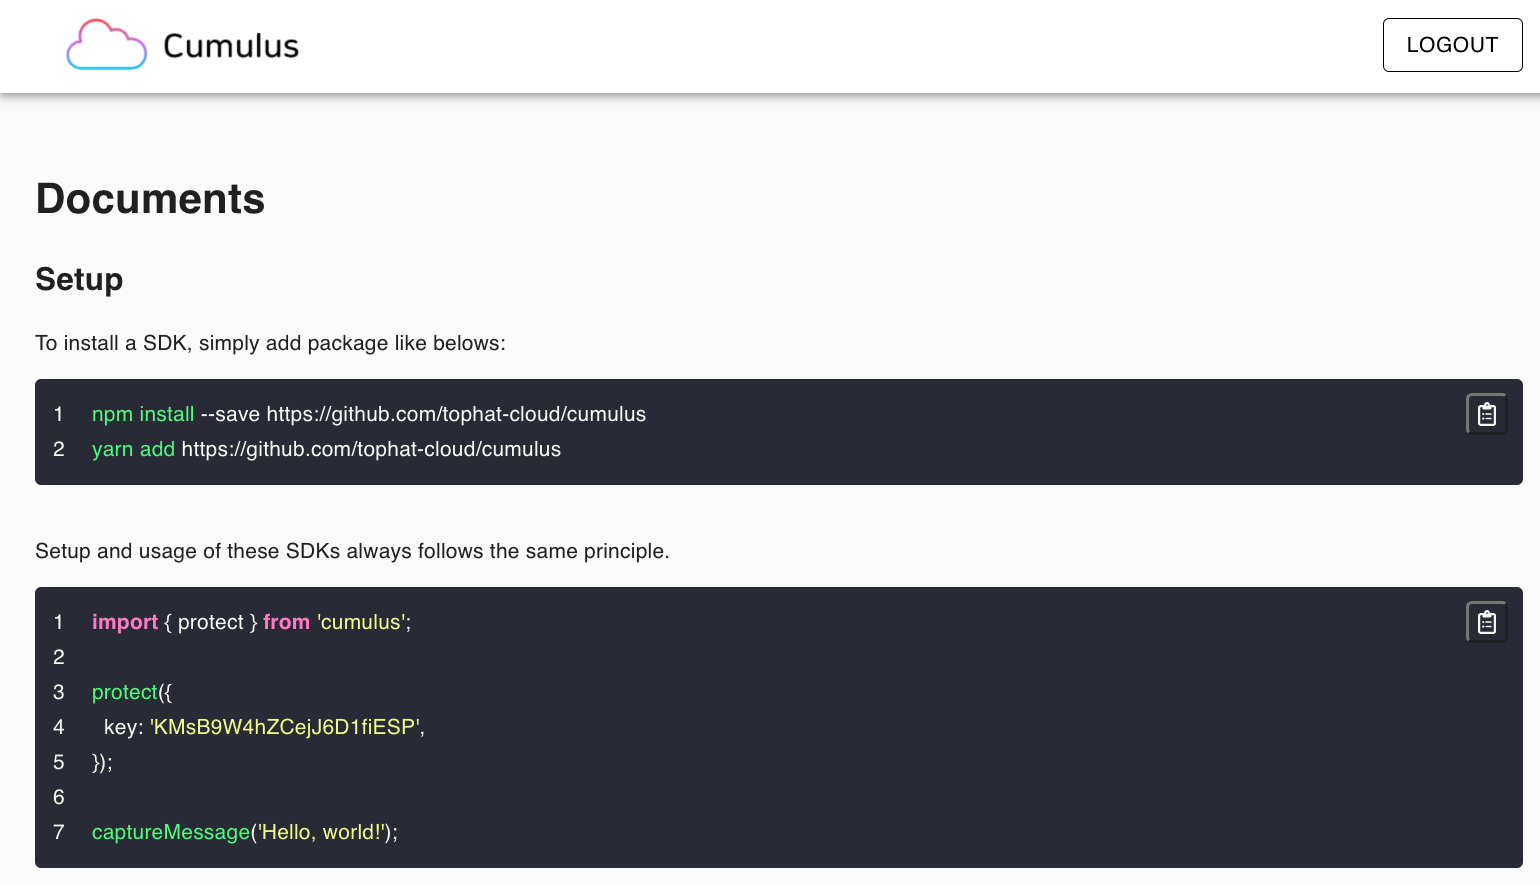
Um das SDK zu installieren, fügen Sie das Paket wie folgt hinzu:

npm install --save https://github.com/tophat-cloud/cumulus
yarn add https://github.com/tophat-cloud/cumulus

Einrichtung und Verwendung des SDK folgen stets dem gleichen Prinzip.

import { protect, captureMessage } from 'cumulus';

protect({
  key: '__key__',
});

captureMessage('Hello, world!');

Falls Sie keinen __key__ haben, registrieren Sie sich bitte und erstellen Sie ein Projekt, um den Schlüssel zu erhalten

Inhalt

  • Offizielle Seite
  • Mitwirken
  • Änderungsprotokoll
  • OpenSource-Lizenz
  • Dokumentation
  • Roadmap

Ressourcen

  • cumulus-scanner
  • cumulus-front
  • cumulus-back

Autor

TopHat

@Jinny You  von TopHat

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →