
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 1n3/cloudhunter
Finde nicht referenzierte AWS-S3-Buckets, auf die CloudFront-CNAME-Einträge verweisen.
 halencarjunior/sss3
Automatisierter S3-Bucket-Sicherheitsscanner, der Domainlisten auf öffentlich zugängliche Buckets mit Auflistungsberechtigungen testet und Ergebnisse…
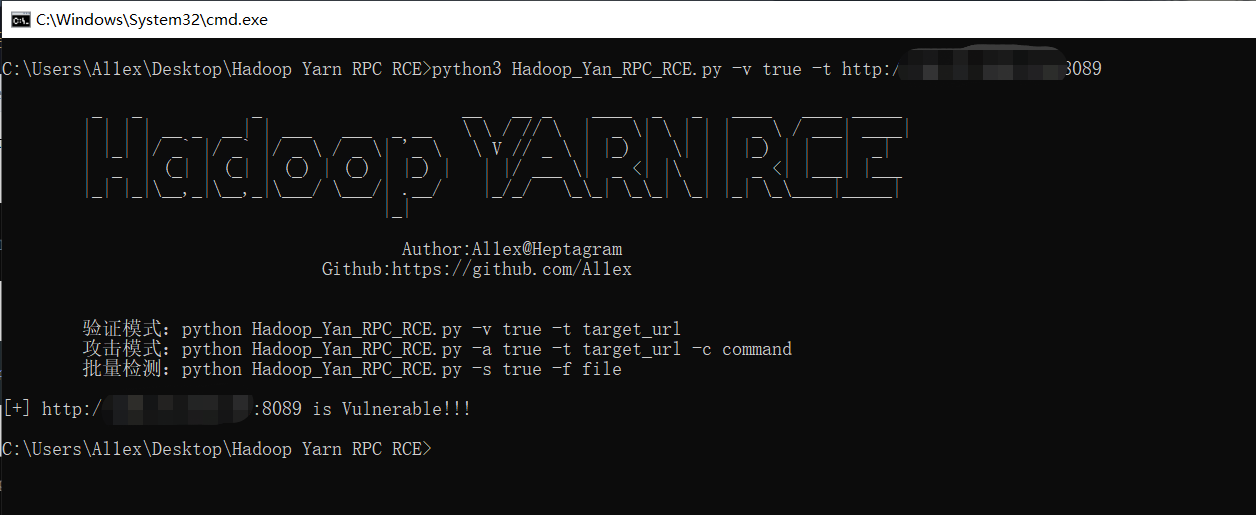 al1ex/hadoop-yarn-resourcemanager-rce
# Hadoop YARN ResourceManager Unautorisierte RCE
 jay123anta/laravel-threat-detection
Passive Laravel-Middleware, die SQL-Injection, XSS, RCE, Bot-Scanner und über 175 Angriffsmuster erkennt und protokolliert. Verfügt über ein…
 lucab85/log4j-cve-2021-44228
Ein Ansible-Playbook, das das Log4j-Erkennungsskript von Red Hat automatisiert, um Linux-Hosts auf die CVE-2021-44228 (Log4Shell)-Schwachstelle mit…
 malwaretech/spookyssltools
Beispielwerkzeuge zur Erkennung von Software, die OpenSSL 3.0.0 – 3.0.6 verwendet (anfällig für die neueste unbenannte Sicherheitslücke)
 sevenstones/auditpolcis
CIS-Benchmark-Tests der Windows-SIEM-Konfiguration
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only-Prüfwerkzeug für Citrix NetScaler CTX697096 (CVE-2026-88771–88778): überprüft Build, CVE-Voraussetzungen und Upgrade-Risiken und durchsucht…
 cymmetria/weblogic_honeypot
WebLogic Honeypot ist ein Honeypot mit geringer Interaktion zur Erkennung von CVE-2017-10271 in der Oracle WebLogic Server-Komponente von Oracle…
 nccgroup/cowcloud
Serverlose AWS-Lösung zur Verteilung von Recon- und Schwachstellenscan-Workloads. Übermitteln Sie Aufgaben über das Web-UI; EC2-Worker führen…
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
Black-Box-Fernsonde, die CVE-2026-98432 erkennt, einen Use-after-Free in Linux IPv4 TCP ireq_opt, mittels differenziellem SYN-ACK-Optionsecho, plus…
 juanschallibaum/cve-2024-38473-nuclei-template
Nuclei-Vorlage zur Erkennung von Apache-Servern, die für CVE-2024-38473 anfällig sind
 dmonst3r/wordpressmassexploiter
[eingestellt] Massen-Exploiter für CVE-2015-1579 für WordPress-CMS
 brennhill/sloppy-joe
Schützt vor Lieferketten-, Slopsquatting- und Typosquatting-Angriffen von Abhängigkeiten und Code.
 rxerium/freepbx-vulns-december-25
Erkennung für CVE-2025-61675, CVE-2025-61678 & CVE-2025-66039
 ruppde/rdg_scanner_cve-2020-0609
Scanning nach Remote Desktop Gateways (potenziell ungepatchte CVE-2020-0609 und CVE-2020-0610)
 codeshield-security/log4jshell-bytecode-detector
Lokaler Bytecode-Scanner für die Log4JShell-Schwachstelle (CVE-2021-44228)








