Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
auditpolCIS — CIS-Benchmark-Tests der Windows-SIEM-Konfiguration | Kitploit
Tools/GitHubGitHub/sevenstones/auditpolcis
SchwachstellenscannerKonfigurationsprüfung
GitHubsevenstones/auditpolcis

auditpolCIS

CIS-Benchmark-Tests der Windows-SIEM-Konfiguration

Repository anzeigen
441150vor 3 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

auditpolCIS

CIS Benchmark-Tests der Windows SIEM-Konfiguration

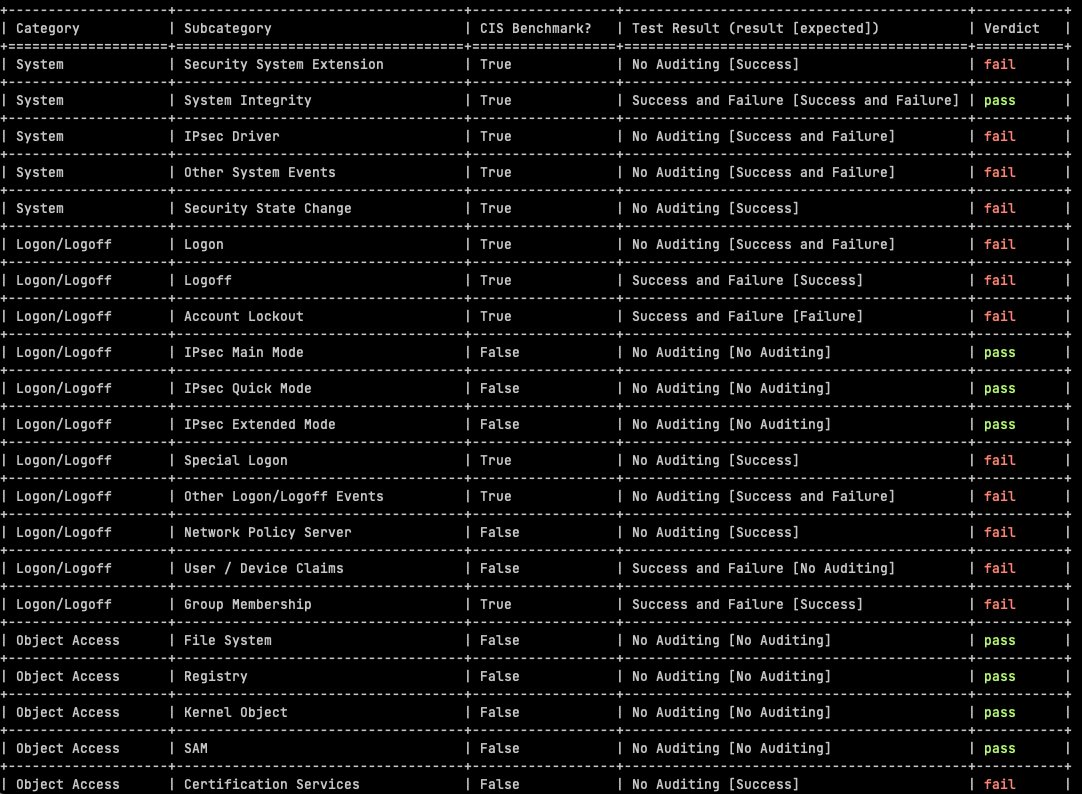
Dies ist eine Anwendung zum Testen der Konfiguration von Windows-Überwachungsrichtlinieneinstellungen gemäß den CIS-Benchmark-Empfehlungen. Einige Punkte:

  • Das getestete System war Windows Server 2019, und der verwendete Benchmark war ebenfalls Windows Server 2019.
  • Das Skript verbindet sich per SSH. SSH ist in Windows Server 2019 enthalten, muss nur aktiviert werden. Wenn Sie WinRM (oder andere) Verbindungstypen sehen möchten, lassen Sie es mich wissen oder senden Sie einen PR.
  • Einige Tests sind hier enthalten, die nicht im CIS-Leitfaden enthalten waren. Die empfohlenen Einstellungen für diese Unterkategorien basieren auf dem Protokollierungsvolumen für diese Ereignisse im Vergleich zum Sicherheitswert. In fast allen Fällen wird empfohlen, die Überwachung für diese Einstellungen zu deaktivieren.
  • Die YAML-Datei cis-benchmarks.yaml ist die YAML-Darstellung der CIS-Benchmark-Richtlinie für jede Unterkategorie.
  • Der unter SSH ausgeführte Befehl ist auditpol /get /category:*

Die automatisierten Bewertungsergebnisse von AuditpolCIS, basierend auf CIS-Benchmarks, unterstützen die Erfüllung von Prüfanforderungen für eine Reihe von Programmen, nicht zuletzt PCI-DSS:

  • Audit account logon events: Hilft bei der Überwachung und Protokollierung aller Versuche, Benutzeranmeldeinformationen zu authentifizieren (PCI-DSS-Anforderung 10.2.4).
  • Audit object access: Überwacht den Zugriff auf Objekte wie Dateien, Ordner und Registrierungsschlüssel, die Karteninhaberdaten speichern (PCI-DSS-Anforderung 10.2.1).
  • Audit privilege use: Protokolliert jedes Ereignis, bei dem ein Benutzer ein Benutzerrecht oder eine Berechtigung ausübt (PCI-DSS-Anforderung 10.2.2)

Beachten Sie, dass das Skript auch Ausgaben erzeugt, die für andere Prüf-/Compliance-/Regulierungsanforderungen in Bezug auf die Aufbewahrung von Ereignisdaten relevant sind. Lokale Protokolldateigrößen und Aufbewahrungsrichtlinien sind nützlich, um die Einhaltung von z. B. PCI-DSS 4 5.3.4- und 10.5.1-Anforderungen zu bewerten.
image

Weitere Details zur Nutzung und andere Hintergrundinformationen finden Sie unter https://www.seven-stones.biz/blog/auditpolcis-automating-windows-siem-cis-benchmarks-testing/


Tool herunterladen







