
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen
 xfreed0m/smtptester
kleines Python3-Tool zur Überprüfung häufiger Schwachstellen in SMTP-Servern
 joshkar/x-recon
Ein Werkzeug zur Erkennung von Webseiten-Eingaben und zur Durchführung von XSS-Scans.
 halencarjunior/bugbuntu
BugBuntu Linux
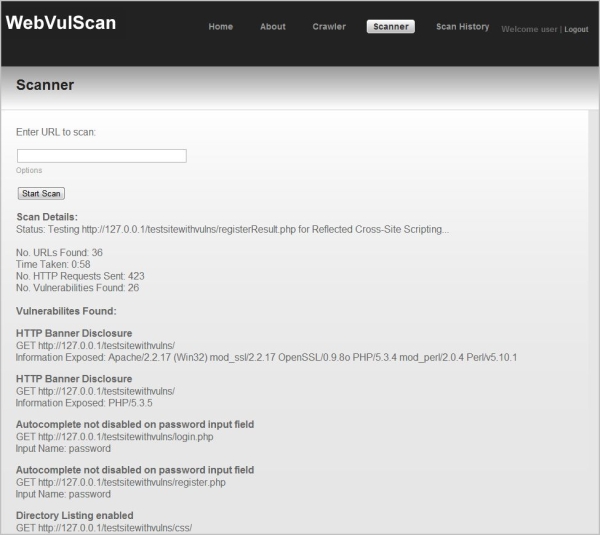 dermotblair/webvulscan
Webanwendungs-Schwachstellenscanner
 mthbernardes/artlas
Apache Echtzeit-Log-Analyzer-System
 iknowjason/bluecloud
Cyber Range inklusive Velociraptor + HELK-System mit einer Windows-VM für Sicherheitstests und Forschung und Entwicklung. Unterstützung für Azure-…
 souhardya/warchild
War Child Denial-of-Service-Testsuite
 spiderlabs/airachnid-burp-extension
Eine Burp-Erweiterung zum Testen von Anwendungen auf Schwachstellen gegenüber dem Web Cache Deception-Angriff.
 deepsecurity-pe/goghost
Hochleistungsfähiges, leichtgewichtiges, tragbares Open-Source-Tool für Massen-SMBGhost-Scans
 cuerz/cve-2021-36260
Tool zur Massenerkennung und -ausnutzung von Hikvision-RCE-Schwachstellen
 pwnwriter/kanha
🦚 Eine Web-App-Penetrationstest-Suite geschrieben in Rust.
 ttlab-research/awesome-wazuh
🛡️Großartige Listen zu allerlei interessanten Themen rund um Wazuh XDR/SIEM
 codingo/minesweeper
Ein Burpsuite-Plugin (BApp) zur Unterstützung bei der Erkennung von Skripten, die von über 23000 bösartigen Kryptowährungs-Mining-Domains…
 deathshotxd/comment2shell
Zero-Click-Pre-Auth-WordPress-CVE-2026-93485-Exploit-Kette: gespeichertes XSS in wpautop() eskaliert zum Admin-Session-Plugin-Upload und einer…
 redhuntlabs/kubestalk
Black-box Kubernetes-Angriffsflächenerkennungstool, das mit signaturbasiertem Scannen nach ungesicherten Clustern, exponierten Dashboards und…
 shirosaidev/sharesniffer
Netzwerkfreigabe-Sniffer und Auto-Mounter zum Durchsuchen entfernter Dateisysteme
 traceforce/mcp-xray
Vereinigter Sicherheitsscanner für MCP-Server mit Konfigurations-, Pentest- und Repo-Scan-Modi. Erzeugt SARIF-Berichte für CI/CD-Integration, erkennt…
 psecio/versionscan
Ein PHP-Versions-Scanner zur Meldung möglicher Schwachstellen








