
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 hahwul/mzap
⚡️ ZAP-Scanning mehrerer Ziele
 psc4re/nse-scripts
NSE-Skripte zur Erkennung von CVE-2020-1350 SIGRED und CVE-2020-0796 SMBGHOST, CVE-2021-21972, proxyshell, CVE-2021-34473
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 rpranshu/eternalview
EternalView ist ein All-in-One-Tool für grundlegende Informationssammlung und Schwachstellenbewertung.
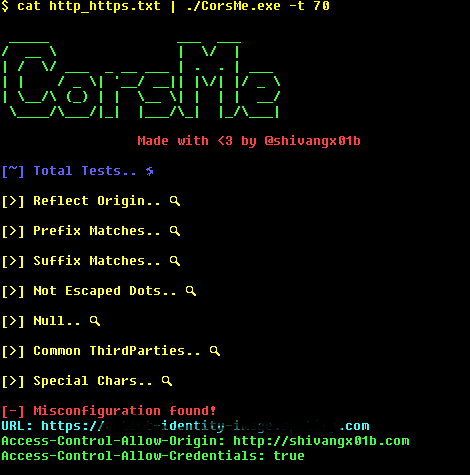 shivangx01b/corsme
Cross Origin Resource Sharing Fehlkonfigurations-Scanner
 1n3/xsstracer
Ein kleines Python-Skript zur Überprüfung auf Cross-Site Tracing (XST)
 foospidy/dbdat
Db Datenbank-Bewertungstool
 boringtools/git-alerts
Tool zur Erkennung und Überwachung von öffentlichen Repositories von GitHub-Organisationsbenutzern auf Geheimnisse und sensible Dateien
 vmware-labs/attack-surface-framework
Werkzeug zur Erkennung der externen und internen Netzwerkangriffsfläche
 nccgroup/whalescan
Whalescan ist ein Schwachstellenscanner für Windows-Container, der mehrere Benchmark-Prüfungen sowie die Prüfung auf CVEs/verwundbare Pakete im…
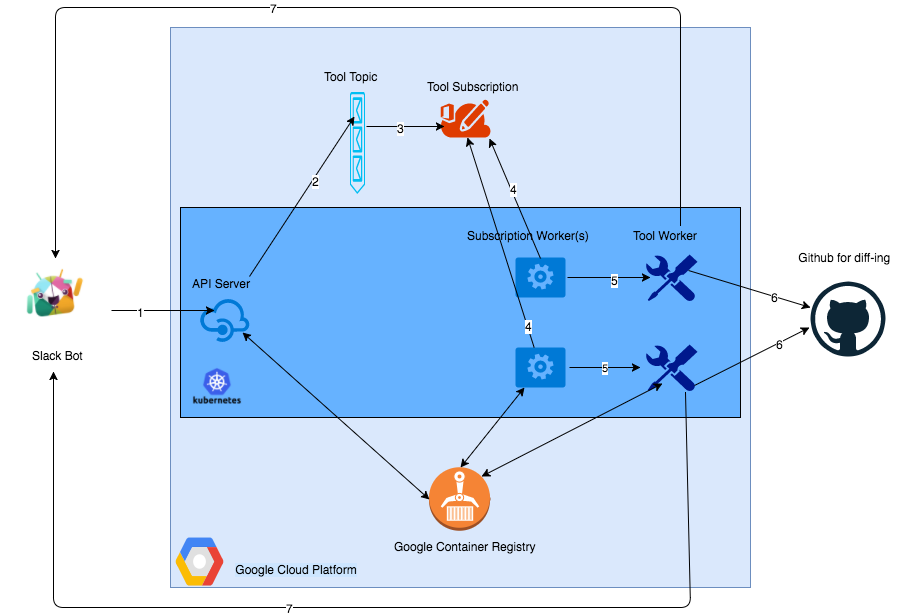 anshumanbh/kubebot
Ein Slackbot für Sicherheitstests, der mit einem Kubernetes-Backend auf der Google Cloud Platform erstellt wurde.
 hannob/optionsbleed
Proof-of-Concept-Scanner für die Optionsbleed-Sicherheitslücke (CVE-2017-9798), der Apache-HTTP-Server über die HTTP-OPTIONS-Methode auf…
 leviathan36/trigmap
Ein Wrapper für Nmap, um schnell Netzwerkscans durchzuführen
 storenth/lazyrecon
Wicked sick v2.0 Skript ist dafür gedacht, Ihren Erkundungsprozess in organisierter Weise zu automatisieren.
 codingo/crithit
Nimmt ein einzelnes Wortlistenelement und testet es nacheinander auf einer großen Sammlung von Websites, bevor es zum nächsten übergeht. Erstellen…
 nccgroup/bkscan
BlueKeep-Scanner mit NLA-Unterstützung
 mondoohq/installer
Linux, macOS und Windows Installationsskripte für cnquery & cnspec
 galkan/flashlight
Pentester verbringen zu viel Zeit in der Phase der Informationssammlung. Flashlight (Fener) bietet Dienste zum schnellen Scannen von Netzwerken/Ports…








