
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 abdulr7mann/hackerenv
Automatisiertes Penetrationstest-Werkzeug, das IPs durchsucht, Ports und Schwachstellen scannt, Exploits ausführt und eine interaktive Shell mit…
 capture0x/lfi-finder
Automatisierter Scanner zur Erkennung von Local File Inclusion (LFI)-Schwachstellen in Webanwendungen durch Analyse von URLs und Testen von Payloads…
 deepseasred/autonessus
Dieses Skript kommuniziert mit der Nessus API, um bei der Automatisierung von Scans zu helfen. Abhängig von dem mit dem Skript übergebenen Flag…
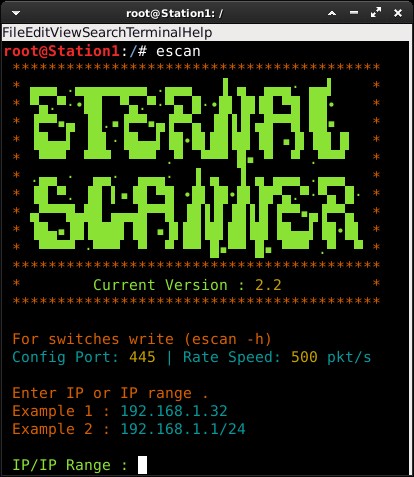 peterpt/eternal_scanner
Ein Internet-Scanner für die Exploits CVE-2017-0144 (Eternal Blue) und CVE-2017-0145 (Eternal Romance)
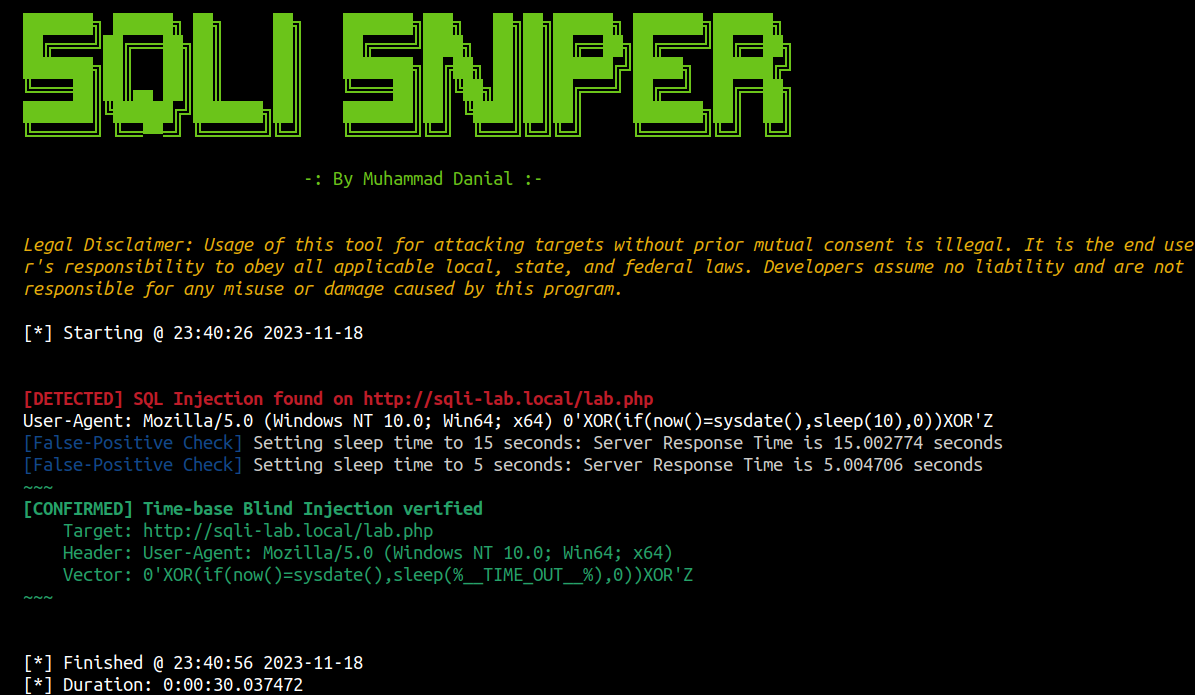 danialhalo/sqlisniper
Erweiterter zeitbasierter Blind-SQL-Injection-Fuzzer für HTTP-Header
 madhavmehndiratta/dorkscanner
Ein typischer Suchmaschinen-Dork-Scanner durchsucht Suchmaschinen mit von dir bereitgestellten Dorks, um verwundbare URLs zu finden.
 m4dm0e/dirdar
DirDar ist ein Tool, das nach (403-Forbidden) Verzeichnissen sucht, um diese zu umgehen und eine Verzeichnisliste zu erhalten.
 gonzosint/whatcms
Shell-basiertes CMS-Erkennungs- und Exploit-Kit, das 330+ Content-Management-Systeme identifiziert und dann automatisierte Sicherheitsaudits und…
 in3tinct/see-surf
Sicherheitstool zum Auffinden potenziell anfälliger Server Side Request Forgery (SSRF)-Parameter.
 lwzsoviet/noxss
Schnellerer xss scanner,unterstützt reflected-xss und dom-xss
 jobroche/libssh-scanner
Skript zur Identifizierung von Hosts, die anfällig für CVE-2018-10933 sind
 vercel-labs/fix-react2shell-next
Ein Befehl, um CVE-2025-66478 (React 2 Shell RCE) in Ihrer Next.js / React RSC-App zu beheben.
 redhuntlabs/bucketloot
BucketLoot ist ein automatischer S3-kompatibler Bucket-Inspektor, der Benutzern dabei helfen kann, Assets zu extrahieren, Sicherheitslücken (Secret…
 designsecurity/progpilot
PHP static application security testing (SAST)-Tool, das taint analysis durchführt, um XSS, SQL injection und andere Schwachstellen mithilfe…
 fnk0c/cangibrina
Ein schneller und leistungsstarker Dashboard- (Admin-) Finder.
 assetnote/ghostbuster
Beseitigen Sie ungenutzte Elastic IPs, indem Sie eine Analyse Ihrer Ressourcen in allen Ihren AWS-Konten durchführen.
 dev-sec/puppet-os-hardening
Dieses Puppet-Modul bietet zahlreiche sicherheitsbezogene Konfigurationen und gewährleistet einen umfassenden Basisschutz.
 capture0x/lfi-space
Automatisierter Local File Inclusion (LFI)-Schwachstellenscanner mit Google Dork-Suche und gezielten URL-Scanmodi für Webanwendungssicherheitstests.








