
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 smaranchand/bucky
Bucky (Ein automatisches S3-Bucket-Erkennungstool)
 coreruleset/ftw
YAML-gesteuertes Framework zum Testen von Web Application Firewall (WAF)-Regeln unter Verwendung von OWASP Core Rule Set-Baselines. Automatisiert die…
 splunk/shellsweep
ShellSweeping das Böse.
 vulncheck-oss/cli
VulnChecks offizielles Kommandozeilen-Tool
 tkcert/mail-security-tester
Ein Test-Framework für E-Mail-Sicherheits- und Filterlösungen.
 ostesayed/oste-meta-scan
Multi-Engine DAST-Scanner, der Nikto, ZAP, Nuclei, SkipFish und Wapiti für die automatisierte Erkennung von Web-Injection-Schwachstellen aggregiert,…
 ethicalhackingplayground/bxss
Blind XSS Scanner ist ein Tool, das verwendet werden kann, um nach blinden XSS-Schwachstellen in Webanwendungen zu scannen.
 shinthink/blitzstrike
MCP-Server, der eine dreistufige Penetrationstest-Methodik paketiert: Angriffsflächen-Aufklärung, Source-to-Sink-Statische Analyse und…
 samsung/cotopaxi
Sammlung von Werkzeugen für Sicherheitstests von Internet of Things-Geräten unter Verwendung spezifischer IoT-Netzwerkprotokolle.
 softrams/bulwark
Ein Tool für das Management von organisatorischen Assets und Schwachstellen mit Jira-Integration, entwickelt für die Erstellung von…
 noxxi/p5-ssl-tools
Perl-Skripte für die SSL/TLS-Analyse: Prüfung der Protokoll- und Cipher-Unterstützung, Verifizierung von Zertifikaten, Testen von OCSP und Erkennung…
 node9-ai/node9-proxy
Zugriffskontrolle für KI-Agenten. Legen Sie fest, was Claude Code, Codex, Gemini, Cursor und jeder MCP-Server tun dürfen, prüfen Sie riskante…
 joasasantos/php2shell-scanner
Nicht-destruktiver Scanner für CVE-2026-109618 / CVE-2026-109619 (PHP-Core-RCE). Subdomain-Reconnaissance über crt.sh + subfinder, robustes…
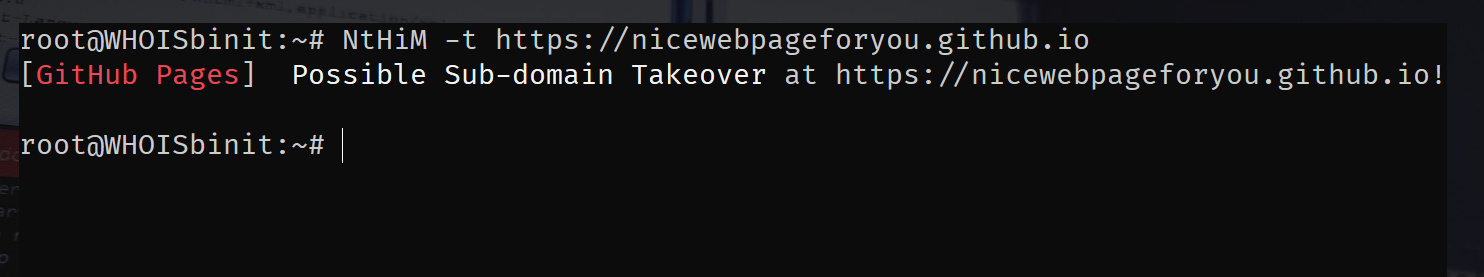 thebinitghimire/nthim
Jetzt, der Host ist meiner! - Superschnelle Subdomain-Takeover-Erkennung!
 0xinfection/logmepwn
Ein vollautomatisiertes, zuverlässiges, blitzschnelles Scan- und Validierungs-Toolkit für die Log4J RCE CVE-2021-44228-Schwachstelle.
 praetorian-inc/trajan
Ein plattformübergreifendes CI/CD-Schwachstellenerkennungs- und Angriffsautomatisierungswerkzeug zur Identifizierung von Sicherheitsschwächen in…
 ntoskernel/deepsecrets
Offline-Secrets-Scanner, der Regex-Regeln, lexerbasierte semantische Analyse und Hashwert-Abgleich kombiniert, um offengelegte Zugangsdaten im Code…
 mhmdiaa/second-order
Durchsucht Webanwendungen, um Second-Order-Subdomain-Takeover-Schwachstellen zu erkennen, indem URLs gesammelt und konfigurierbare Regeln für…








