
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 drego85/joomlascan
Eine freie Software, um die in Joomla CMS installierten Komponenten zu finden, entstanden aus der Asche von Joomscan.
 bishopfox/rmiscout
RMIScout verwendet Wortlisten- und Brute-Force-Strategien, um Java-RMI-Funktionen aufzulisten und Schwachstellen im RMI-Parameter-Unmarshalling…
 ly4k/bluegate
PoC (DoS + scanner) für CVE-2020-0609 & CVE-2020-0610 - RD Gateway RCE
 damian89/extended-ssrf-search
Intelligenter SSRF-Scanner, der verschiedene Methoden wie Parameter-Brute-Force in POST und GET verwendet...
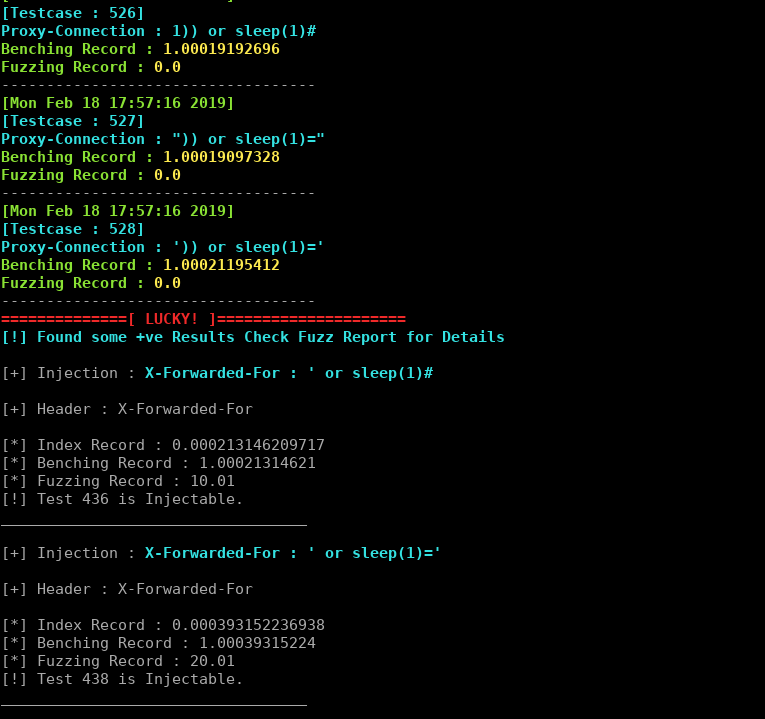 johntroony/blisqy
Version 0.2 - Exploit zeitbasierte blinde SQL-Injection in HTTP-Headern (MySQL/MariaDB).
 wish-i-was/femida
Automatisierte Blind-XSS-Suche für Burp Suite
 jakson2030/wphunter
WPHunter Ein Wordpress-Schwachstellenscanner
 solomonsklash/chomp-scan
Eine skriptgesteuerte Pipeline von Tools, um die Reconnaissance-Phase bei Bug Bounties/Penetrationstests zu optimieren, damit du dich auf das Knacken…
 4shadoww/hakkuframework
Hakku Framework Penetrationstests
 evilsocket/dirsearch
Gleichzeitiges Web-Verzeichnis- und Datei-Brute-Force-Tool, das HEAD-Requests gegen eine Ziel-URL unter Verwendung einer Wortliste durchführt, mit…
 ynsmroztas/nextrce
React Shell & Next.js RSC-Exploit-Tool (CVE-2025-55182)
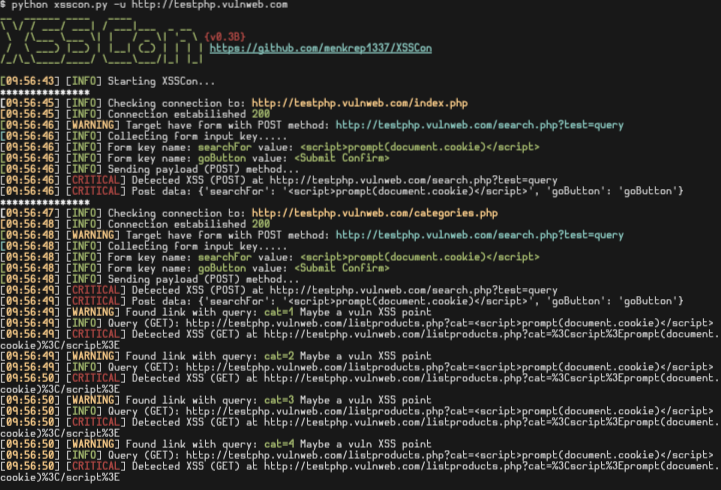 menkrep1337/xsscon
XSSCon: Einfaches XSS-Scanner-Tool
 w-digital-scanner/w12scan-client
Netzwerk-Asset-Erkennungs- und Scan-Client, der nmap und masscan für die großflächige Asset-Identifizierung, Port-Scanning und…
 leviathan36/kaboom
Ein Tool zur Automatisierung von Penetrationstests
 paralelo14/google_explorer
Massen-Exploitationstool in Python
 rubo77/log4j_checker_beta
eine schnelle Prüfung, ob Ihr Server anfällig für CVE-2021-44228 ist
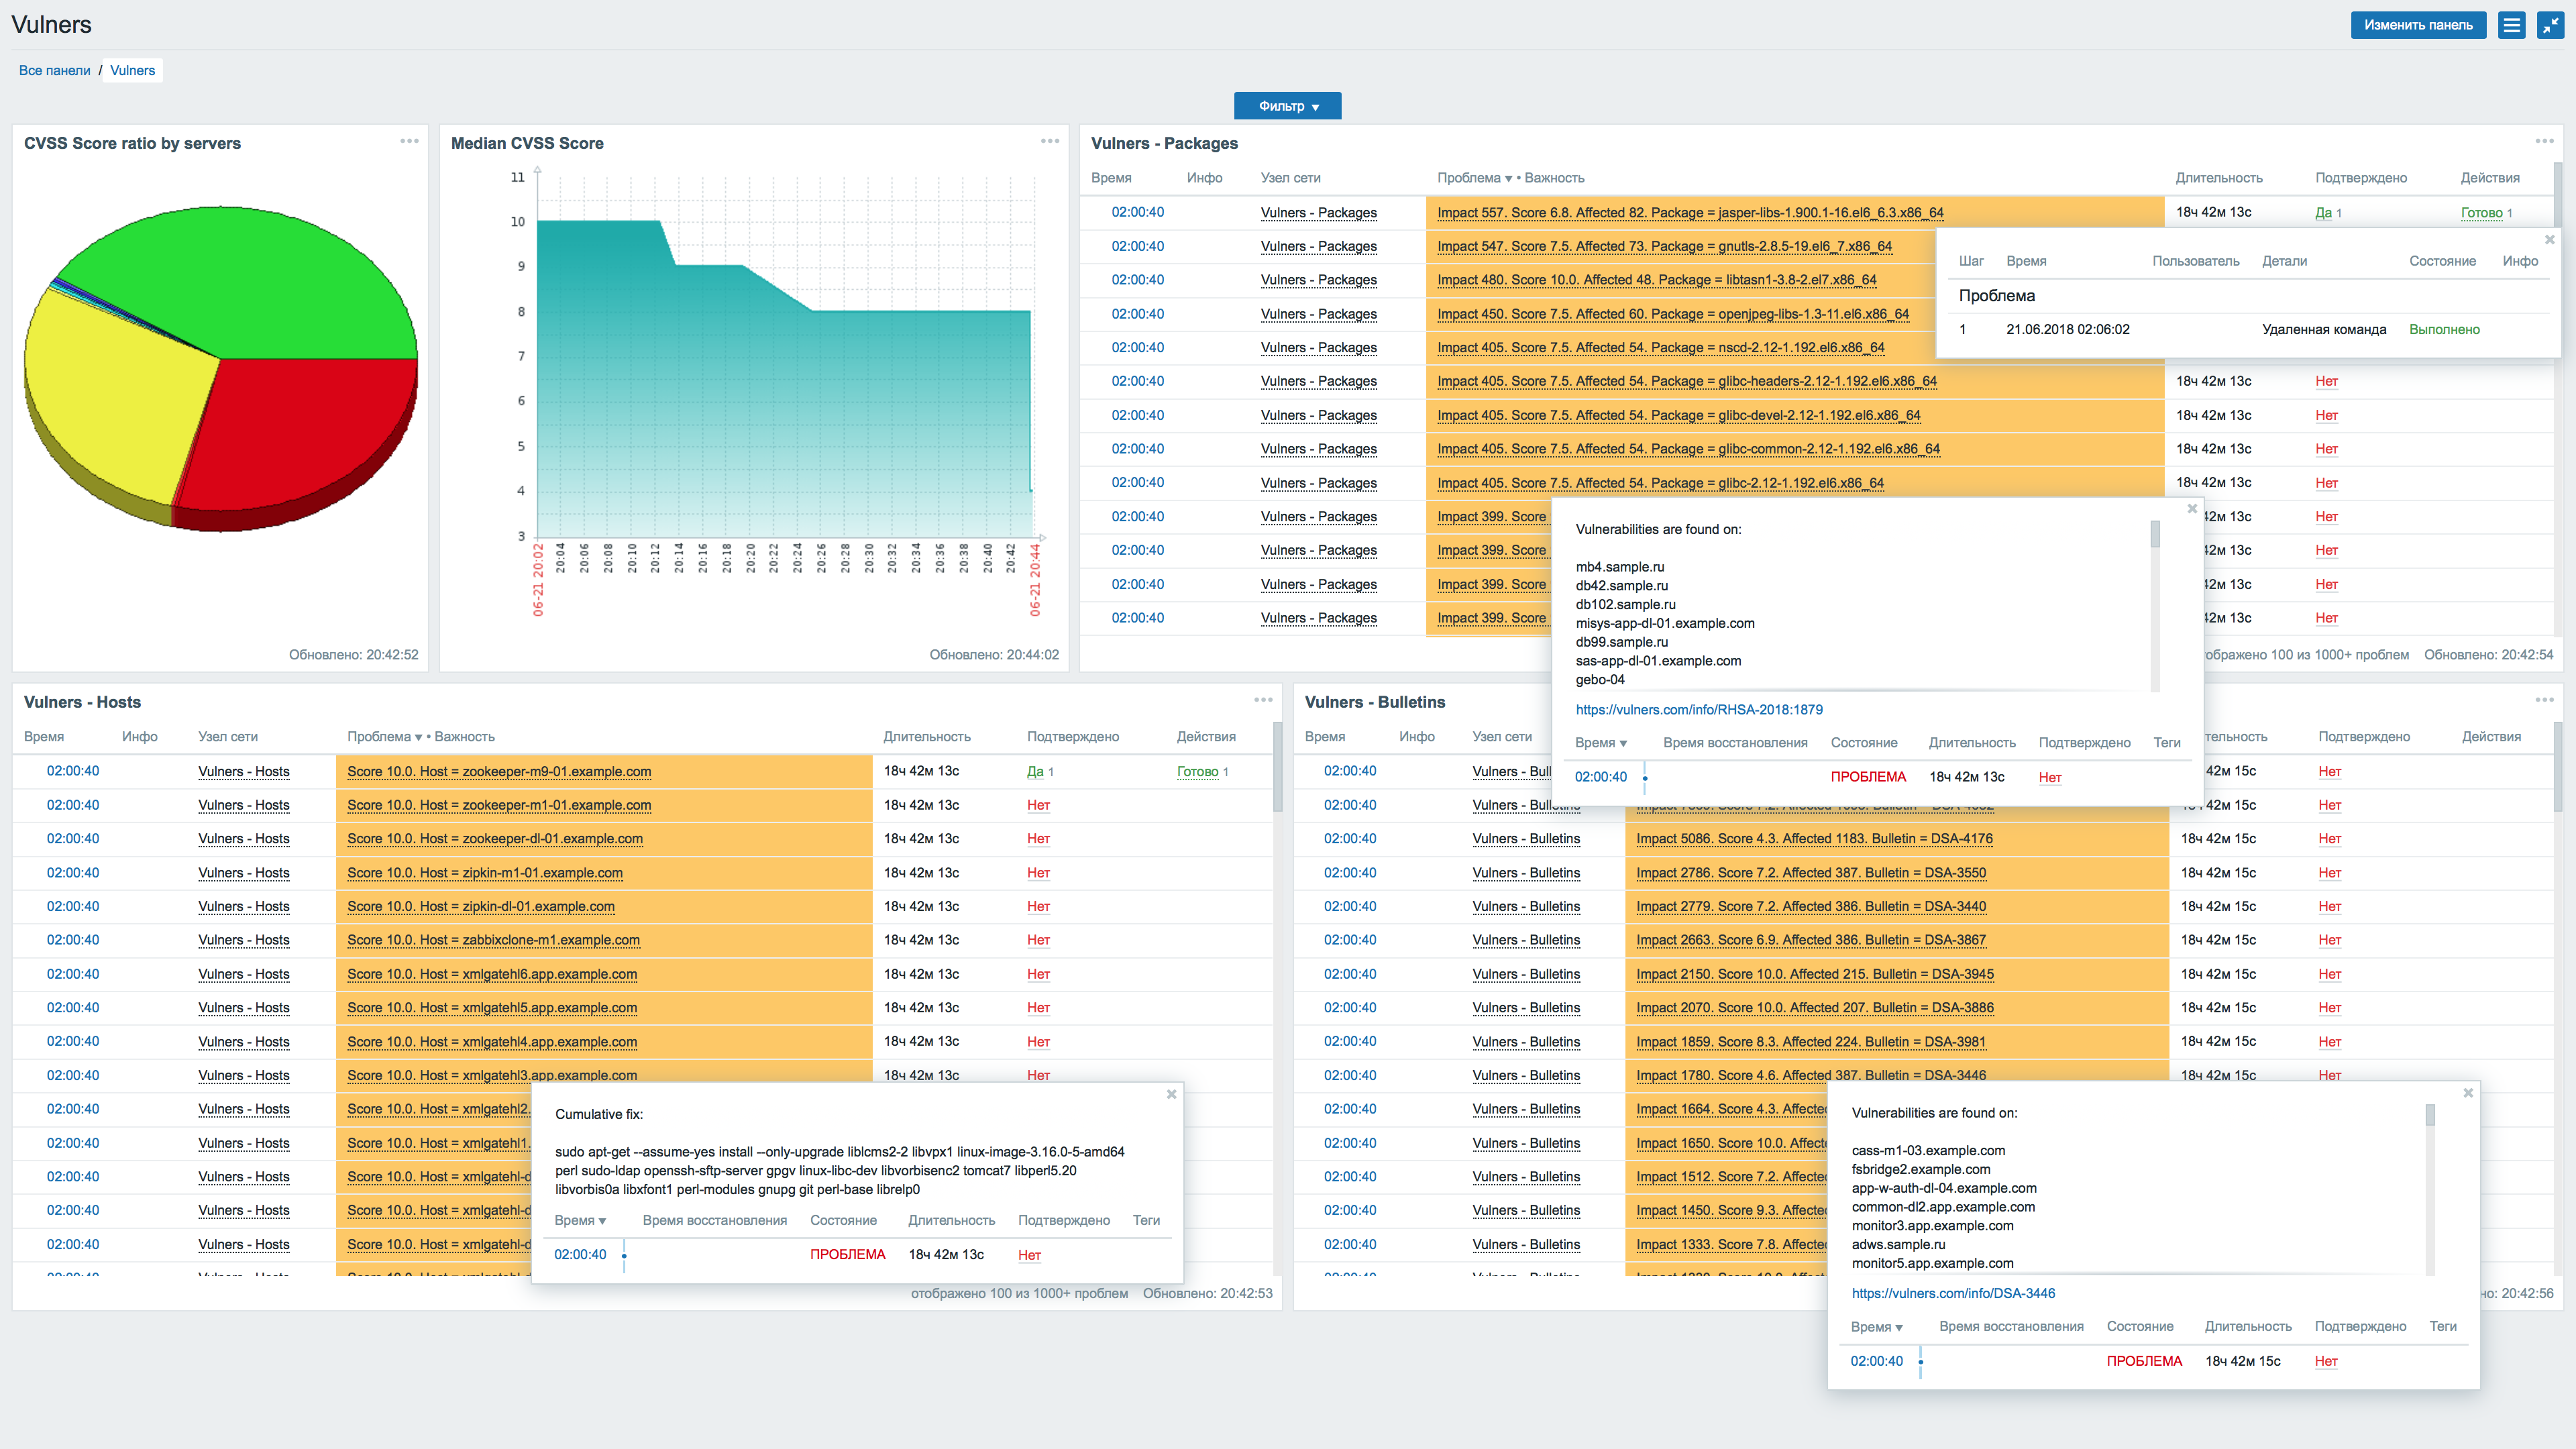 vulnerscom/zabbix-threat-control
Zabbix-Plugin zur Schwachstellenbewertung
 s4n7h0/halcyon-ide
Erste IDE für die Entwicklung von Nmap-Skripten (NSE).








