

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
subzy — Prüfer für Subdomain-Übernahme-Schwachstellen | Kitploit

Tools/GitHubGitHub/pentestpad/subzy
AufklärungSchwachstellenscannerWebsicherheitPenetrationstestsFehlkonfiguration
GitHubpentestpad/subzy

subzy

Prüfer für Subdomain-Übernahme-Schwachstellen

Repository anzeigen
1.6k20333vor 2 JahrenVon Kitploit geprüft
Teilen
Webseite

Subzy

Subdomain-Takeover-Tool, das auf dem Abgleich von Antwort-Fingerprints von can-i-take-over-xyz basiert.

follow on Twitter

Subzy subdomain takeover

Installation

go install -v github.com/PentestPad/subzy@latest

Wenn $GOBIN und $GOPATH korrekt gesetzt sind, führen Sie das Programm wie folgt aus:

$ subzy --help
Subdomain takeover tool

Usage:
  subzy [command]

Available Commands:
  help        Help about any command
  run         Run subzy
  version     Print subzy version

Flags:
  -h, --help   help for subzy

Use "subzy [command] --help" for more information about a command.

Wenn Sie den Fehler exec format error: ./subzy erhalten, müssen Sie Golang installieren für Ihr Betriebssystem und das Programm kompilieren, indem Sie go build -o subzy main.go ausführen. Dadurch wird eine neue subzy-Binärdatei erzeugt.

Optionen

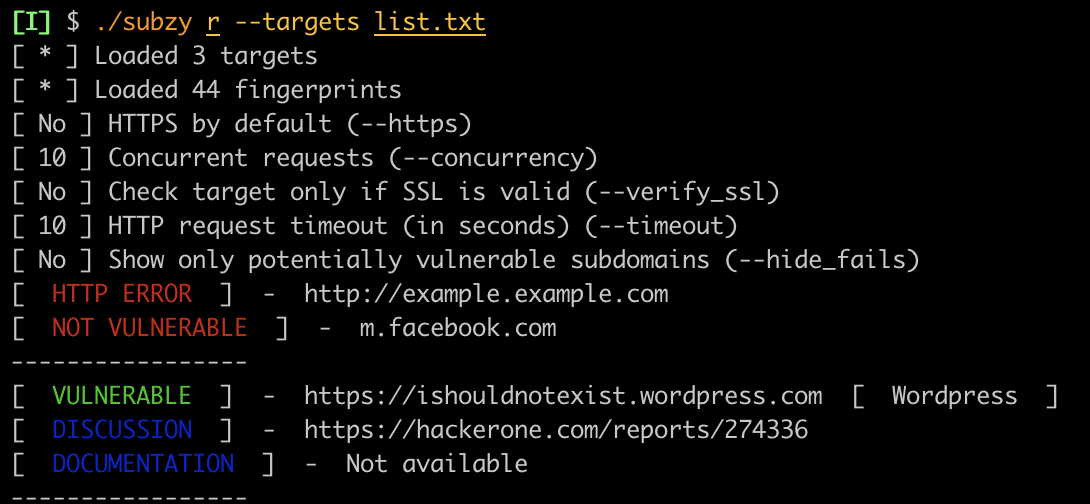
Die einzige erforderliche Flag für den run-Unterbefehl (r als Kurzversion) ist entweder --target oder --targets.

--target (string) - Legt eine einzelne oder mehrere (durch Komma getrennte) Ziel-Subdomain(s) fest
--targets (string) - Dateiname/Pfad zu einer Liste von Subdomains
--concurrency (integer) - Anzahl gleichzeitiger Prüfungen (Standard: 10)
--hide_fails (boolean) - Fehlgeschlagene Prüfungen und nicht anfällige Subdomains ausblenden (Standard: false)
--https (boolean) - HTTPS standardmäßig verwenden, wenn für die Ziel-Subdomain kein Protokoll definiert ist (Standard: false)
--timeout (integer) - HTTP-Request-Timeout in Sekunden (Standard: 10)
--verify_ssl (boolean) - Wenn auf true gesetzt, wird eine Website mit ungültigem SSL nicht geprüft

Verwendung

Die Ziel-Subdomain kann ein Protokoll definiert haben. Falls nicht, wird standardmäßig http:// verwendet, sofern --https nicht explizit auf true gesetzt ist.

  • Liste von Subdomains

    • ./subzy run --targets list.txt
  • Einzelne oder mehrere Ziele

    • ./subzy run --target test.google.com
    • ./subzy run --target test.google.com,https://test.yahoo.com

Befehlsaliase

Jeder subzy-Unterbefehl hat eine eigene Kurzversion. subzy version oder subzy v auszuführen ist dasselbe.


  • run - r
  • update - u
  • version - v
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




