
 #1
Automatisierte Tools zur Erkennung bekannter Schwachstellen in Systemen und Anwendungen.
Kitploit empfohlen

 cyberark/kubiscan
Ein Tool zum Scannen von Kubernetes-Clustern auf riskante Berechtigungen
 rfunix/pompem
Werkzeug zum Auffinden von Exploits
 stampery/mongoaudit
🔥 Ein leistungsstarkes Tool für MongoDB-Auditing und Pentesting 🔥
 wmal/linux-kodachi
Gehärtetes Debian-basiertes Datenschutz-Betriebssystem mit vorintegriertem Anonymisierungs-Stack (Tor, VPN, DNSCrypt), Anti-Forensik-Werkzeugen,…
 mogenius/renovate-operator
Operator zur Optimierung von Renovate-Ausführungen in Kubernetes
 devanshbatham/openredirex
Ein Fuzzer zum Auffinden von Open-Redirect-Schwachstellen
 hxsecurity/dongtai
Open-Source-Tool für interaktive Anwendungssicherheitstests (IAST), das Java-Anwendungen passiv instrumentiert, um Schwachstellen und Risiken von…
 pantheon-security/medusa
AI-first-Sicherheitsscanner. NEU in v2026.7: Erkennung kompromittierter Claude-Code-Installationen — prüfe .claude/ Hooks, Berechtigungen &…
 elkokc/reflector
Burp-Plugin, das reflektiertes XSS auf einer Seite in Echtzeit während des Surfens findet.
 dwisiswant0/crlfuzz
Ein schnelles Werkzeug zum Scannen von CRLF-Schwachstellen, geschrieben in Go
 torque59/nosql-exploitation-framework
Ein Python-Framework für NoSQL-Scanning und Exploitation.
 musalbas/heartbleed-masstest
Multithreaded-Tool zum Scannen vieler Hosts auf CVE-2014-0160.
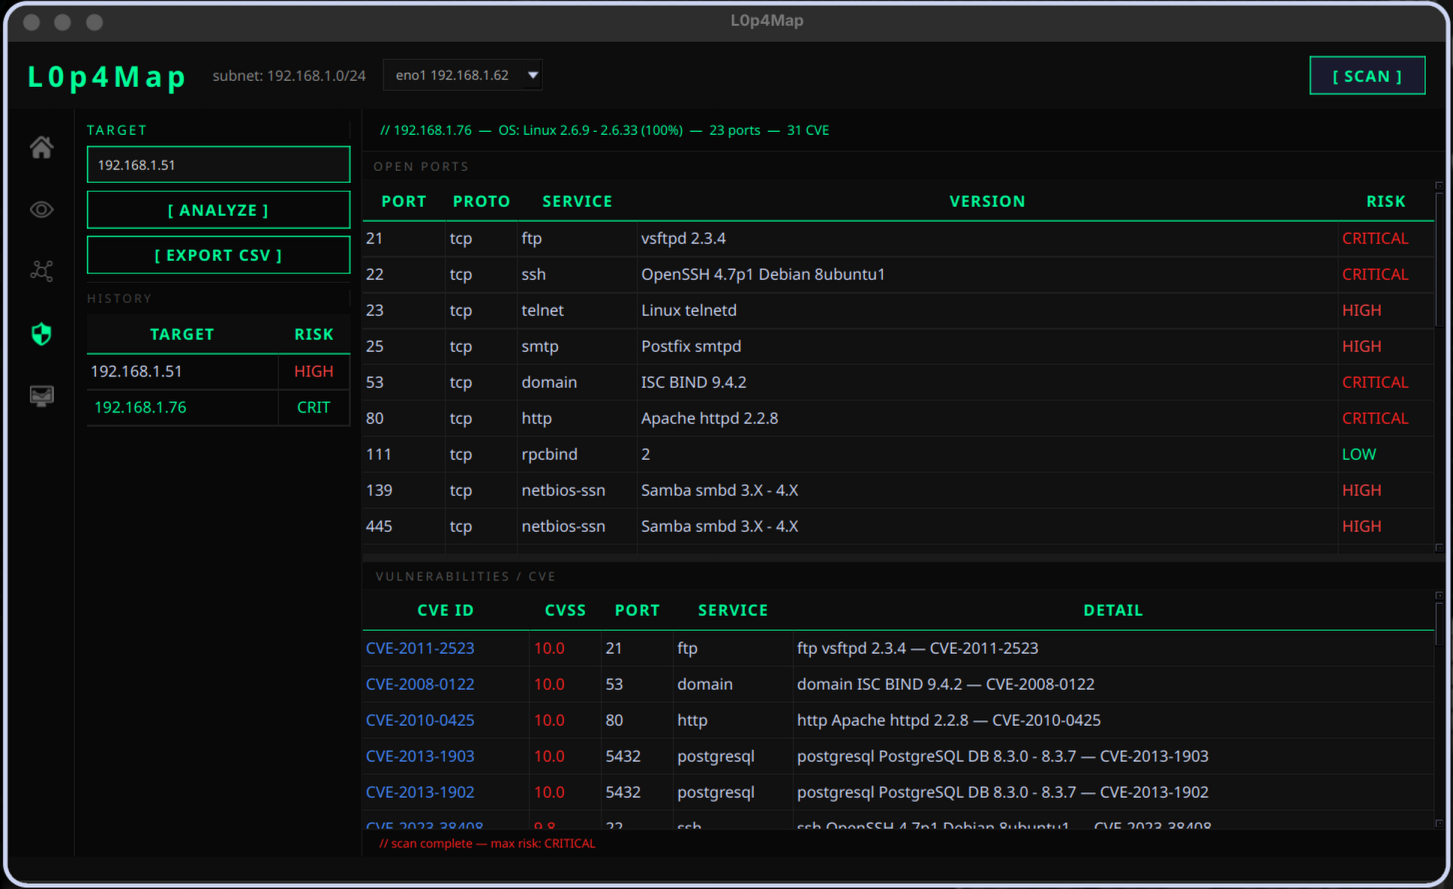 haxl0p4/l0p4map
Professionelles Netzwerküberwachungs- und Visualisierungstool. L0P4Map kombiniert schnelle ARP-Erkennung mit vollständiger nmap-Integration und einer…
 robertdavidgraham/rdpscan
Ein schneller Scanner für die CVE-2019-0708 "BlueKeep"-Sicherheitslücke.
 pepelux/sippts
Werkzeugsammlung zur Auditierung SIP-basierter VoIP-Systeme
 byt3bl33d3r/itwasalladream
Ein PrintNightmare (CVE-2021-34527) Python Scanner. Scanne gesamte Subnetze nach Hosts, die anfällig für die PrintNightmare RCE sind.
 safedep/pmg
PMG schützt Entwickler und KI-Agenten vor bösartigen Open-Source-Paketen mittels Proxy, Sandbox und dem Threat-Intelligence-Feed von SafeDep.
 vulncheck-oss/go-exploit
Go-basiertes Exploit-Entwicklungsframework mit integrierten Phasen für Zielverifikation, Versionsscan, Exploitation und C2. Unterstützt mehrere…








