
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen

 turtlearm/cve-2023-0179-poc
Exploit für CVE-2023-0179, einen Stack-Pufferüberlauf im Linux-nftables-Subsystem, der eine unprivilegierte lokale Rechteausweitung zu Root über das…
 r0rt1z2/ghostlock
Kernel-Root-Exploit (CVE-2026-43499) für einige Amazon-Geräte
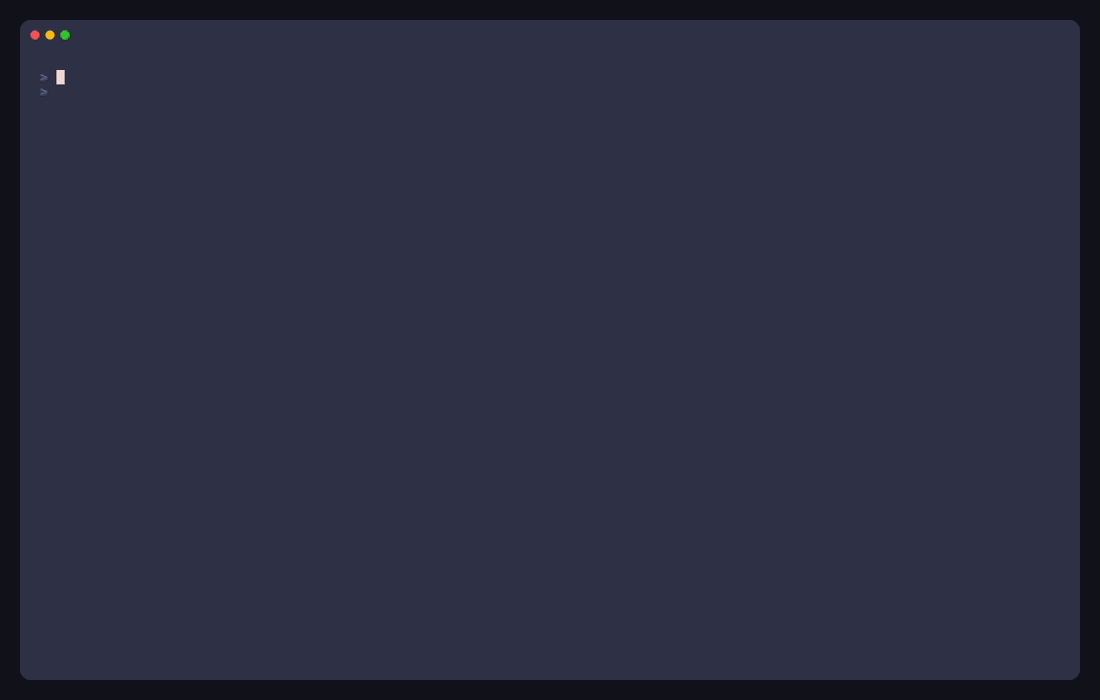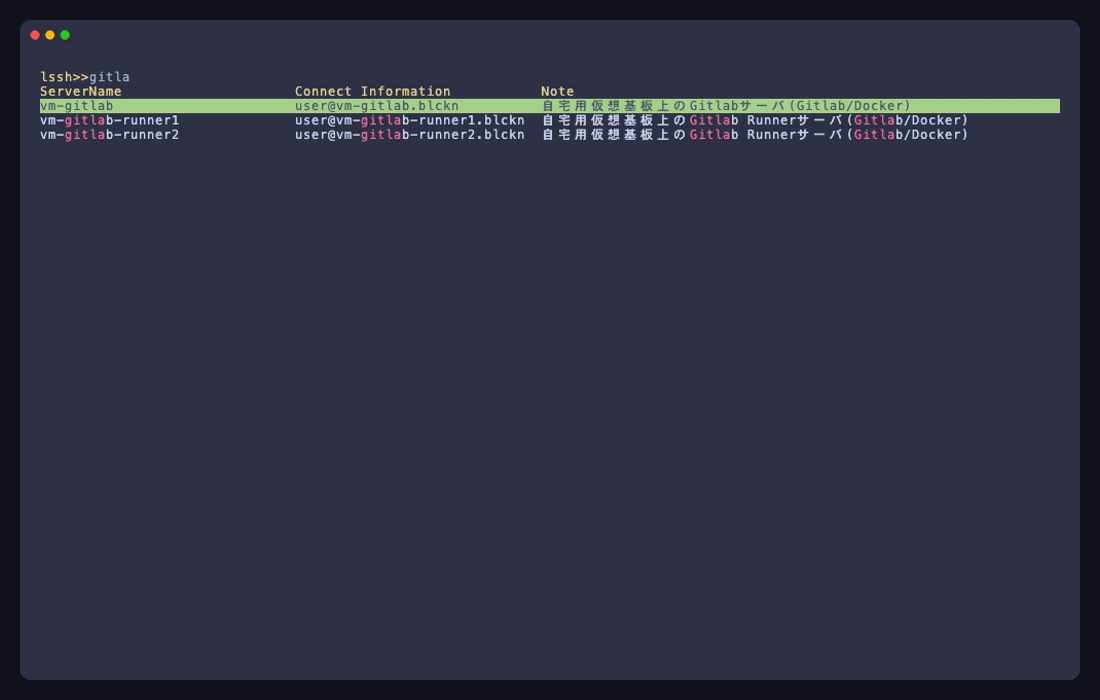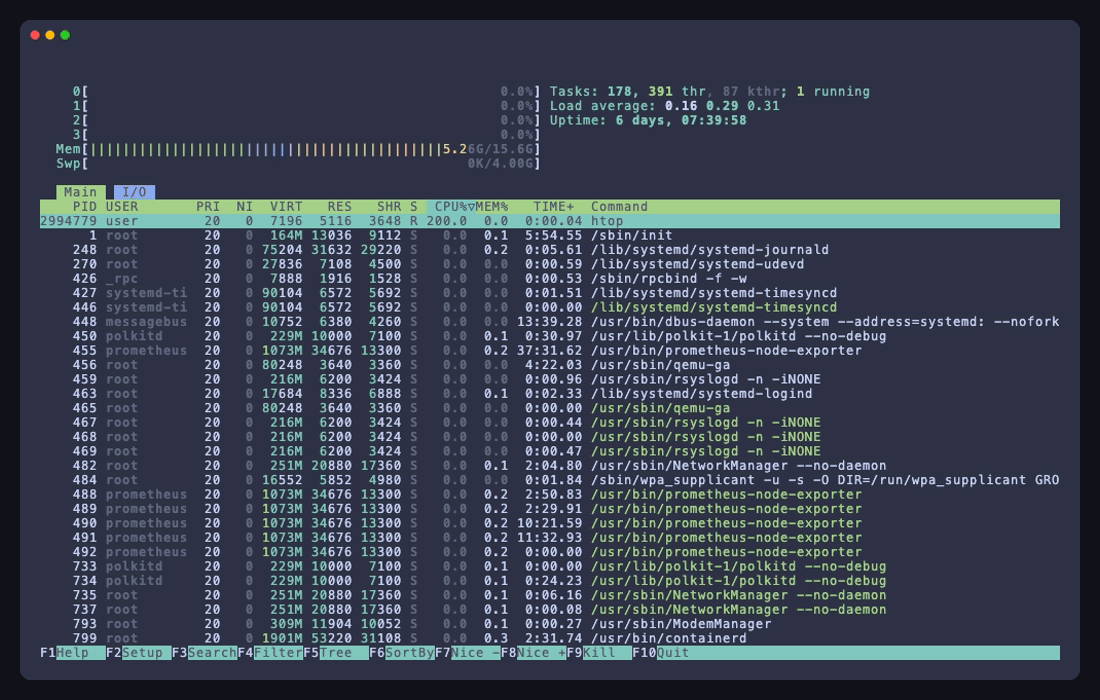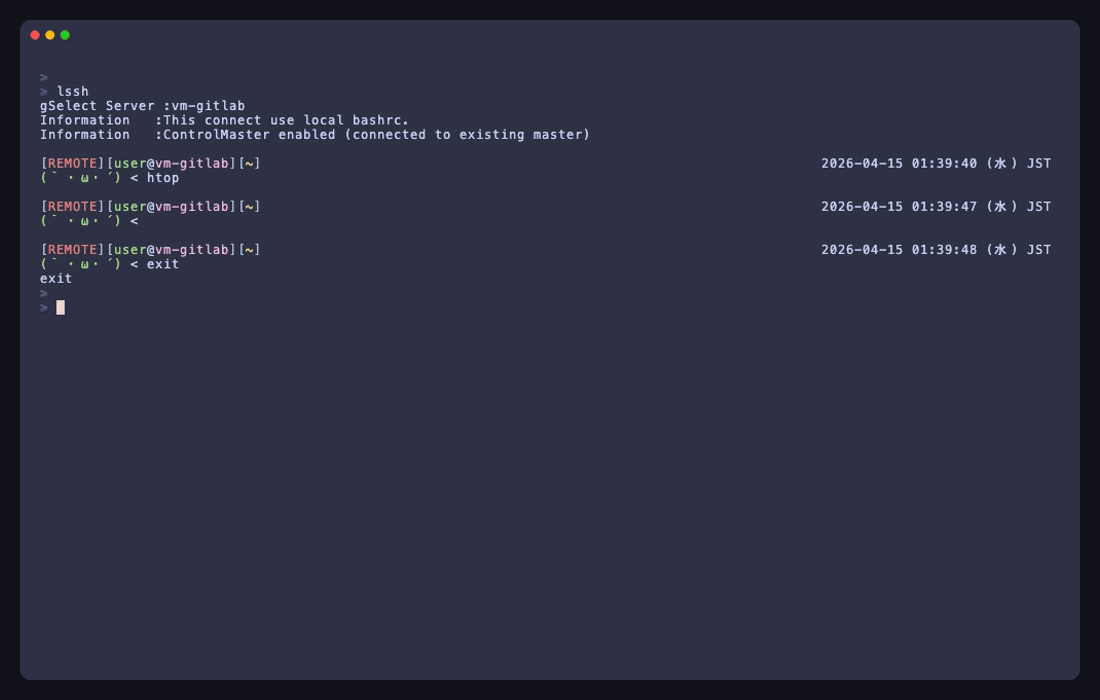 blacknon/lssh
Eine terminal-native Remotezugriffs-Suite für SSH, Cloud-Inventare, anbieterunterstützte Konnektoren, parallele Befehle, Mux-Arbeitsbereiche,…
 sqall01/lsms
Linux-Sicherheits- und Überwachungsskripte
 cybergem777/hideagem
HIDEAGEM experimentelle Steganographie-Plattform.
 bombadil-systems/zombie-zip
Fehlerhaftes ZIP-Archiv, das die Antivirus-Erkennung umgeht, indem es Method=0 (stored) deklariert, während es einen DEFLATE-komprimierten Payload…
 projectdiscovery/useragent
Kuratierte Liste kategorisierter User Agents
 shivamrai2003/reconky-automated_bash_script
Reconky ist ein großartiges Content-Discovery-Bash-Skript für Bug-Bounty-Jäger, das viele Aufgaben automatisiert und in einer gut organisierten Form…
 opsxcq/docker-tor-hiddenservice-nginx
Einfach einen versteckten Dienst im Tor-Netzwerk einrichten.
 zimawhit3/bitmancer
Nim-Bibliothek für Offensive-Security-Entwicklung
 luemmelsec/apex
Azure Post-Exploitation-Framework
 0xshe/fuck-cdn
Automatisierte CDN-Origin-IP-Erkennungsfähigkeit für Claude Code, die über 40 priorisierte OSINT-Methoden ausführt, Kandidaten über SSL- und…
 nvisosecurity/pycobalthound
pyCobaltHound ist eine Aggressor-Skripterweiterung für Cobalt Strike, die eine tiefe Integration zwischen Cobalt Strike und Bloodhound bieten soll.
 pigpagnet/save-telegram-chat-history
Browsererweiterung zum Exportieren des Telegram-Chatverlaufs als Text, einschließlich Nachrichten von gelöschten Konten, mit konfigurierbaren…
 nullsecuritynet/tools
Kuratierte Sammlung von Sicherheitswerkzeugen, Exploits, Proof-of-Concept-Code, Shellcodes und Skripten für Penetrationstests und offensive…
 lyehe/porterminal
Schnelles und unkompliziertes Web/MCP-Terminal-Tunneling für Handy & PC
 brutelogic/unkover
Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…
 m8sec/taser
Python-Ressourcenbibliothek für die Erstellung von sicherheitsbezogenen Tools








