Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
APEX — Azure Post-Exploitation-Framework | Kitploit
Tools/GitHubGitHub/luemmelsec/apex
Penetrationstest-FrameworksExploit-FrameworksDatenexfiltrationInformationsbeschaffungPost-ExploitationCloud-SicherheitRed Teaming
GitHubluemmelsec/apex

APEX

Azure Post-Exploitation-Framework

Repository anzeigen
2482239vor 1 JahrVon Kitploit geprüft
Teilen

APEX (früher AzurePwn)- Azure Post Exploitation Framework

Ein Versuch, Post-Exploitation-Aufgaben zu erleichtern, sobald wir Zugang zu irgendwelchen Anmeldeinformationen für ein Azure-bezogenes Konto haben.
Um ehrlich zu sein, ist es nichts Neues oder Spektakuläres. Nur mein alter fauler Arsch, der ein paar Abkürzungen baut, damit ich mir nicht alle Befehle immer wieder merken muss.

Architektur

APEX basiert auf einer modularen Architektur, die Folgendes kombiniert:

  • Microsoft Graph PowerShell Module : Zum Zugreifen auf und Abfragen von Azure-AD-Ressourcen und dynamischen Gruppen.
  • Azure CLI : Wird für Abfragen von Speicherkonten und die Verwaltung von Schlüsseltresoren verwendet.
  • Az PowerShell Module : Bietet zusätzliche Erkundungsmöglichkeiten in Azure-Ressourcen.

Es enthält vorgefertigte Abfragen und Angriffe, die du nutzen kannst, um Dinge zu beschleunigen und auch nicht zu vergessen, bestimmte Dinge zu überprüfen.

Verwendung

Führe APEX einfach per IEX oder .\APEX.ps1 aus, wie auch immer du möchtest.
Stelle sicher, dass du PS7 verwendest, da einige Funktionen mit niedrigeren PowerShell-Versionen möglicherweise nicht verfügbar sind oder nicht funktionieren. Die ersten Schritte bestehen darin, einen Mandanten festzulegen und sich bei den drei Tools anzumelden. Danach dreht sich alles um das Menü „Queries“ und „Attack“.
Nutze die integrierten Abfragen, um schnell einen Überblick über die Fähigkeiten deines aktuellen Kontos zu erhalten.
Nutze die Möglichkeit, die Ausgaben der drei verschiedenen Tools zu kombinieren, um so viele Informationen wie möglich über die Dinge zu erhalten, die dich interessieren.
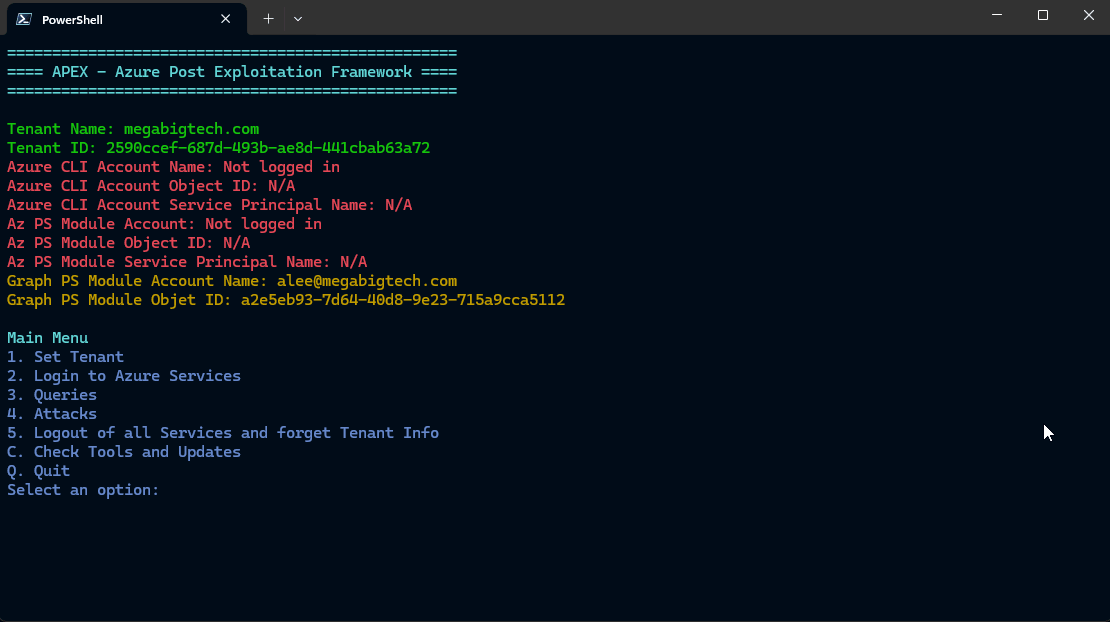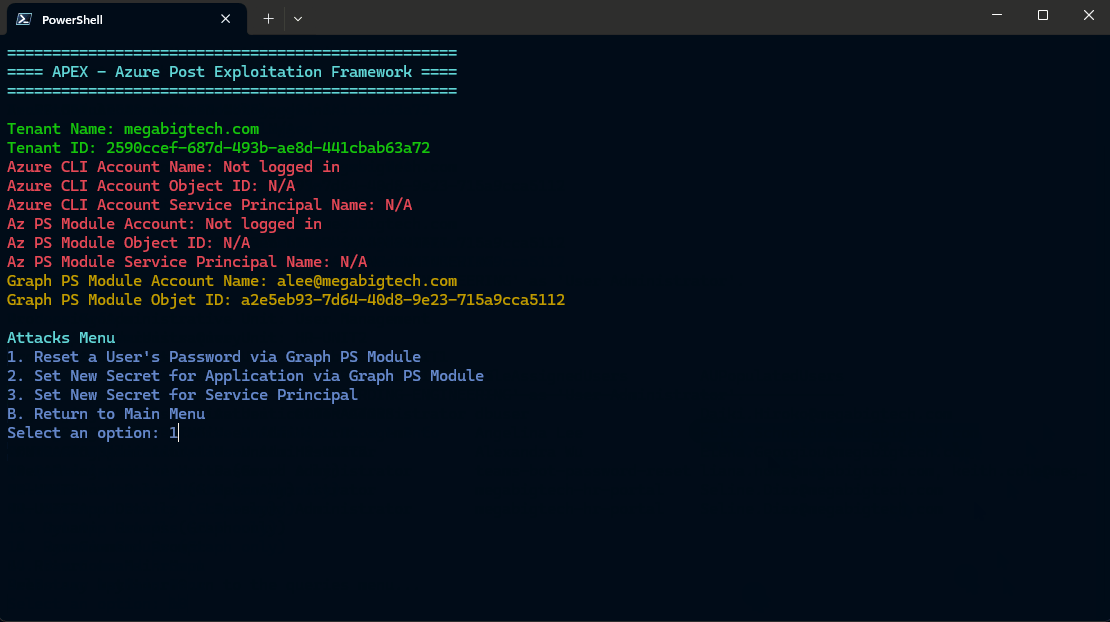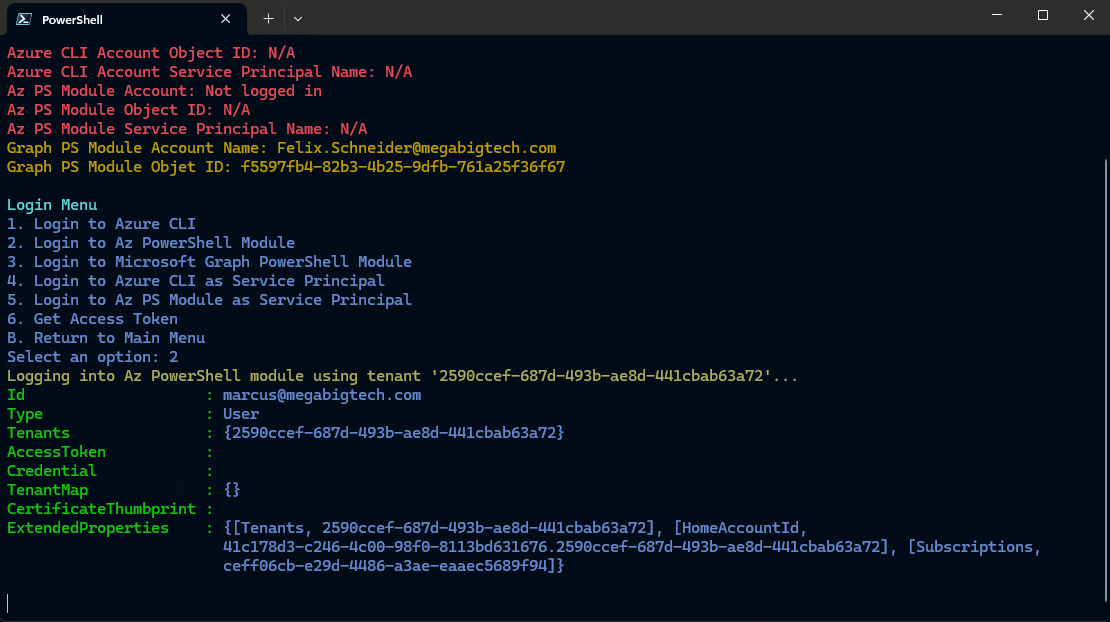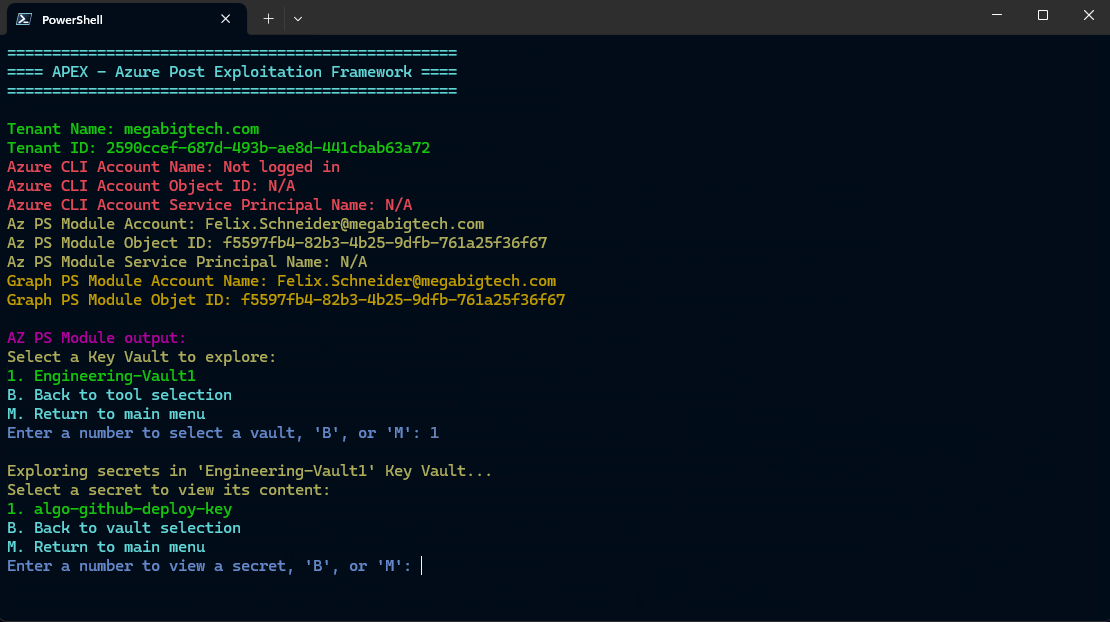
Einige Funktionen wie das Menü „Storage“ und „Key Vault“ ermöglichen eine einfache Navigation durch die verfügbaren Ressourcen, sodass es ein Kinderspiel ist, die guten Sachen zu finden und zu exfiltrieren. Mehr dazu auf YouTube: https://www.youtube.com/watch?v=wDbf-JVsW5c

APEX

APEX1

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    324
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →