#1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen
 broskigx/oihk-pentesting
Autonome Multi-Agenten-KI-Penetrationstest-Engine: eine kontrollierte Tool-Sandbox, ein unveränderliches Nachweis- und Validierungs-Gate und eine…
 tandasat/tandasat.github.io
Remote-Hypervisor-Entwicklungskurs für Sicherheitsforscher; behandelt Virtualisierungsinterna, Hypervisor-Sicherheit und Schwachstellen in…
 fkie-cad/sandroid_dexray-intercept
Ein Android-Malware-Analysewerkzeug, das umfassende Laufzeitprofile erstellt, indem es sich in das Anwendungsverhalten in den Bereichen Kryptografie,…
 nccgroup/fat-finger
NMAP-Skript zur Aufzählung von Benutzern über finger
 jq6l43d1/proxmox-lxc-docker-fix
Workaround für CVE-2025-52881: Behebt Docker-/Podman-Probleme in Proxmox LXC-Containern, die durch AppArmor-Inkompatibilität mit runc 1.2.7+…
 skyblueeternal/cve-2018-1335-exp-gui
GUI版 EXP
 leviticus-triage/chromsploit-framework
Erweitertes KI-gestütztes Exploitation-Framework | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 vlad902/annotated-fbi-tbb-exploit
Kommentierter FBI-Exploit für das Tor Browser Bundle aus Mitte 2013 (CVE-2013-1690)
 roostercoopllc/flipper-mcp
KI-gestützter MCP-Server für Flipper Zero. Steuere SubGHz, NFC, RFID, IR, BLE, GPIO und mehr über WiFi mit Claude oder einem beliebigen MCP-Client.
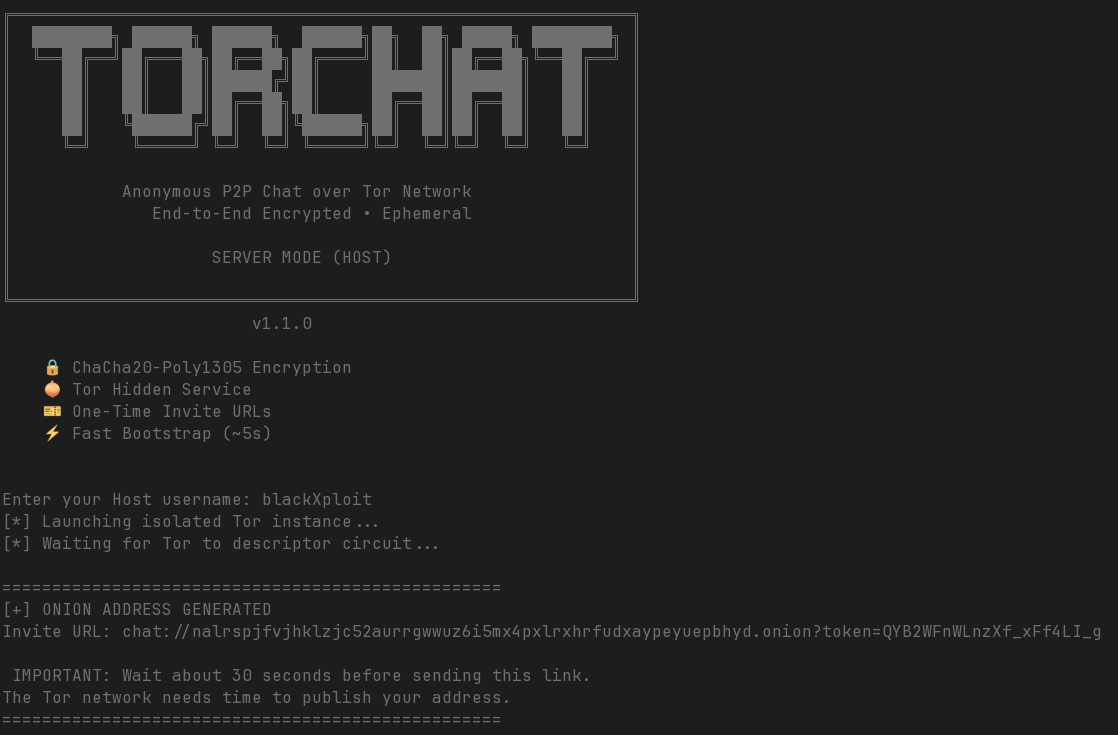 blackxploit-404/torchat
TorChat - Sicherer, privater und anonymer Peer-to-Peer-Chat über das Tor-Netzwerk
 libreops/libredns/libredns.gr
LibreDNS Website [libredns.gr](https://libredns.gr)
 seanrickerd/cve-2026-31431
Exploit für den Linux-Kernel CVE-2026-31431, der eine Beschädigung des Page Cache durch Manipulation von authencesn-AEAD verursacht und auf Privilege…
 ntanwir10/guardscan
100% Kostenlos und Open Source • Datenschutzorientierte Sicherheitsscans und KI Code Review CLI
 enenumxela/ps.sh
Ein Bash-Skript, das die Port-Scannung auf bestimmten Zielhost(s) automatisiert. Ziel der Skripte ist es, die Scan-Zeit zu reduzieren, die…
 ianxtianxt/sleuthql
SleuthQL ist ein auf Python3 basierendes Tool, das entwickelt wurde, um URLs auf einer Website, die möglicherweise SQL-Schwachstellen aufweisen, in…
 top-celestial-company-ltd/dros-vep-lite
Open-Source, 100 % reproduzierbare KI-Agent-Runtime-Sicherheits-Benchmark- und Sandbox-Umgebung (RFC-010 Draft Protocol).
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu-Schwachstelle zur lokalen Rechteausweitung)