
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen

 auyer/steganography
Null-Abhängigkeits-Go-Bibliothek für LSB-Steganografie in Bildern: beliebige Dateien in PNG-Trägerbilder kodieren und versteckte Nachrichten…
 kstenerud/yoloai
Dein Agent ist ein Sicherheitsrisiko, also behandle ihn auch so. yoloAI macht AI-Agenten-Sandboxing richtig.
 gr1mmie/atlasc2
C# C2 Framework, das sich auf Phase-1-Operationen konzentriert
 kpolley/redai
KI-gesteuerte Schwachstellenerkennung und Live-Validierung

 retme7/cve-2014-7911_poc
Lokaler Root-Exploit für Nexus5 Android 4.4.4 (KTU84P)
 ziconius/fudgec2
FudgeC2 - ein Command-and-Control-Framework, das für Teamzusammenarbeit und Post-Exploitation-Aktivitäten entwickelt wurde.
 virustotal/vt-go
Die offizielle Go-Client-Bibliothek für die VirusTotal-API
 dirkjanm/askwam
Fordere beim Web Account Manager (WAM) Entra ID-Token an
 concollmic/concollmic
LLM-Agent-gestützte concolic execution engine, die Quellcode instrumentiert, Pfadbeschränkungen in natürlicher Sprache zusammenfasst und Testfälle…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 clausing/scripts
Sammlung von Python- und Perl-Skripten für digitale Forensik, Incident Response und Netzwerkanalyse, einschließlich Hash-Signatur-Tools und…
 vignesh07/babyshark
Flows-first PCAP TUI (Fall-Dateien, wunderschönes UX). Do do do do.
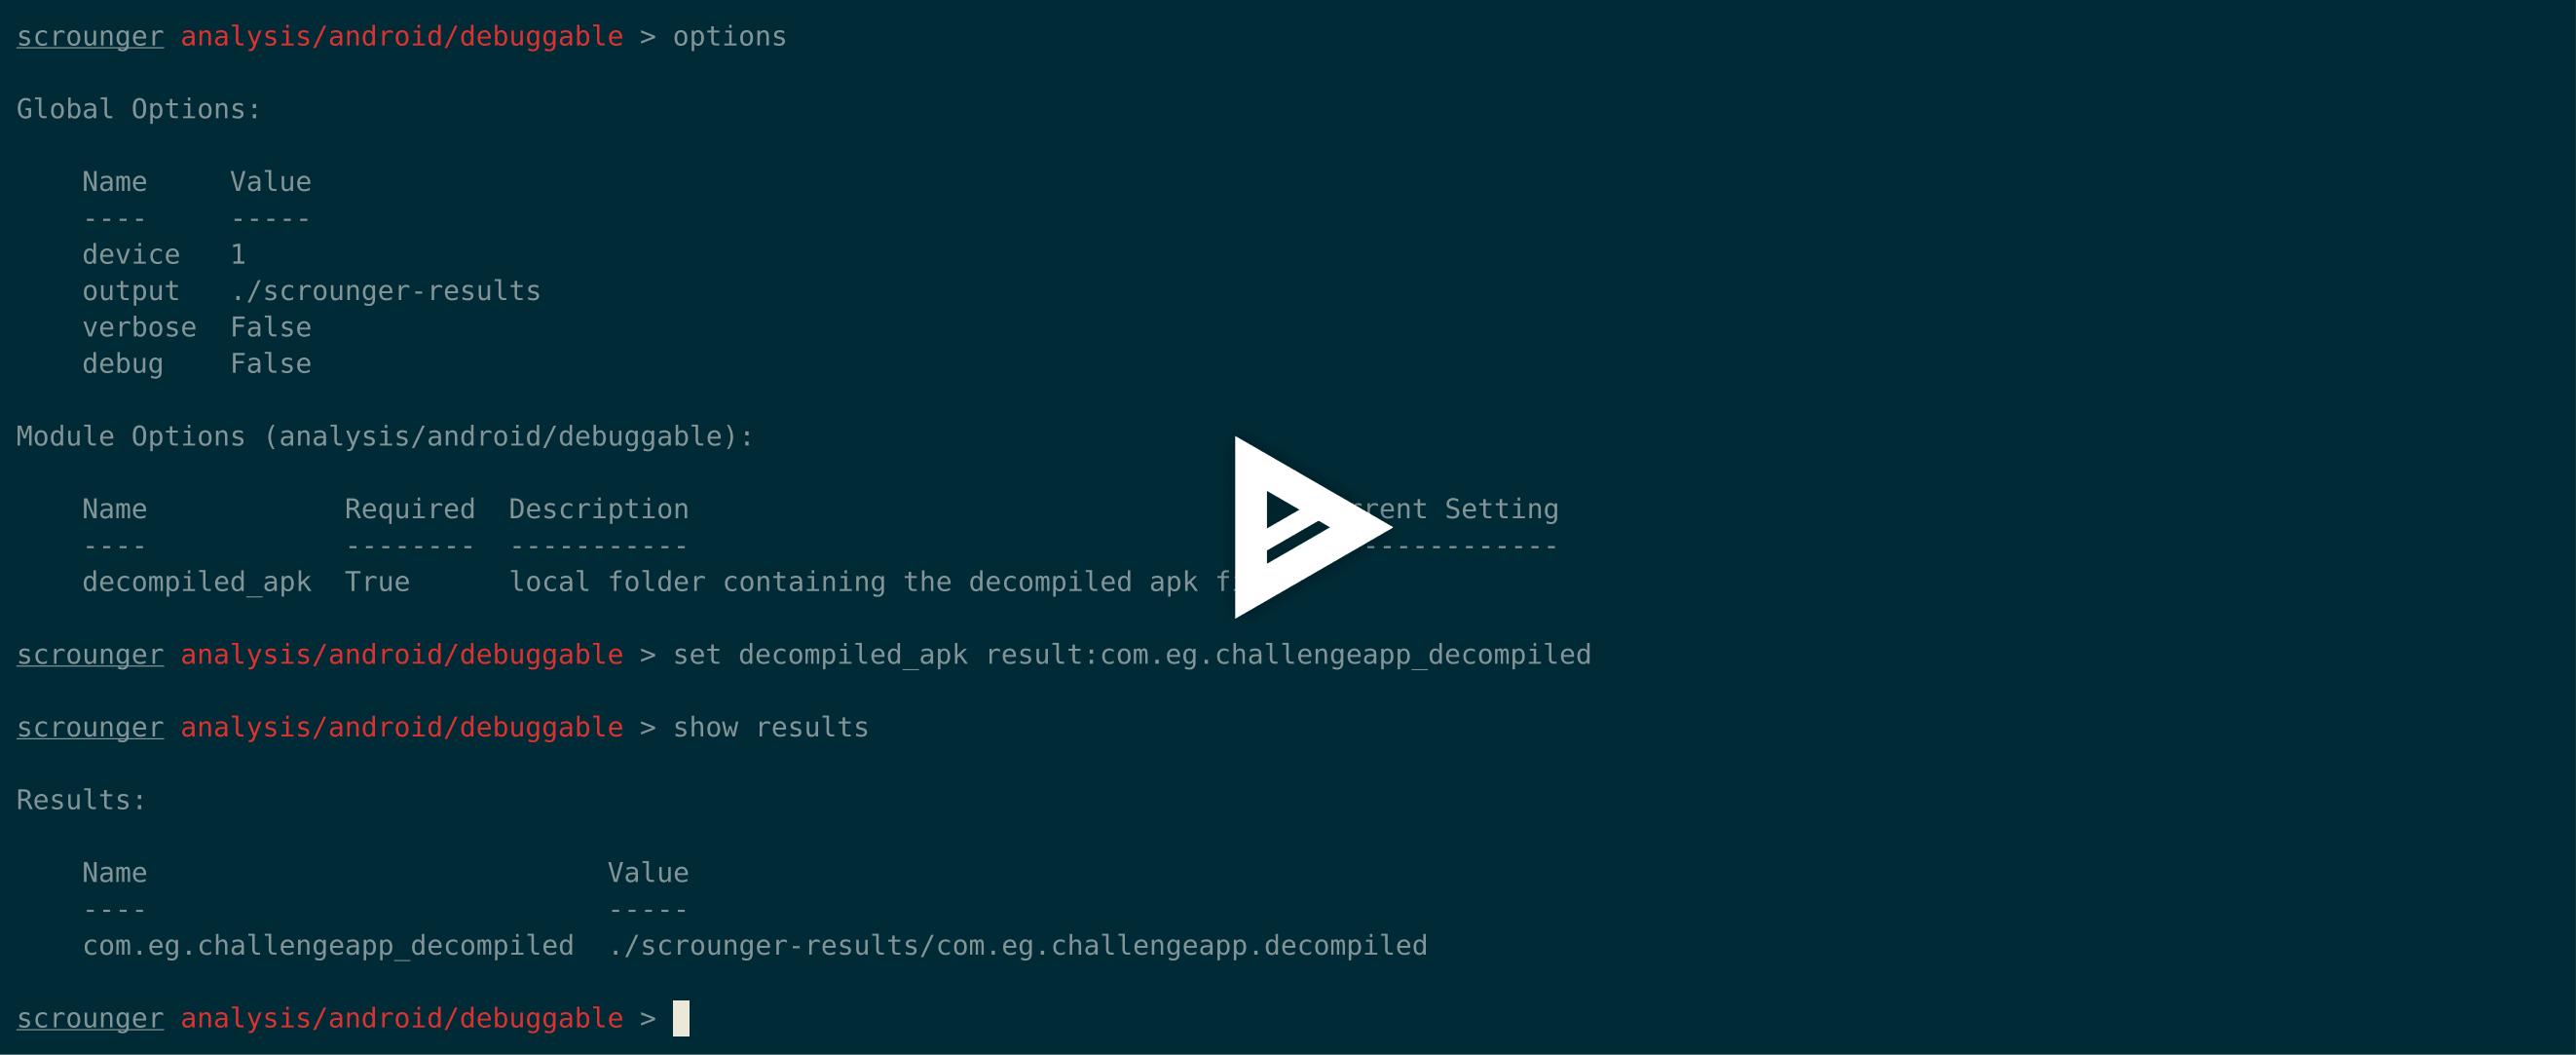 nettitude/scrounger
Toolkit für mobile Anwendungstests
 pimps/ysoserial-modified
Dieses Repository enthält meine Aktualisierungen für das bekannte Java-Deserialisierungs-Exploitation-Tool ysoserial.
 brittonhayes/pillager
Plündere Dateisysteme nach sensiblen Informationen mit Go 🔍
 jephthai/evilvm
Forth-basierter Compiler, der als positionsunabhängiger x86_64-Shellcode bereitgestellt wird und einen Remote-Code-Execution-Agenten mit interaktivem…
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 ist eine Zero-Day-, Zero-Click-RCE in iOS CoreAudio's AudioConverterService, ausgelöst durch eine bösartige Audiodatei über…








