
 #1
Allgemeine Tools, Frameworks und Umgebungen zur Unterstützung verschiedener Cybersicherheits-Workflows und -Aufgaben.
Kitploit empfohlen

 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 outflanknl/wdtoggle
Eine Beacon Object File (BOF) für Cobalt Strike, die direkte Systemaufrufe verwendet, um das WDigest-Anmeldedaten-Caching zu aktivieren.
 jakehildreth/locksmith2
Ein AD CS-Toolkit für AD-Administratoren, Defensive-Security-Fachleute und verdorbene Red Teamer
 prime-radiant-inc/superpowers-evals
Behaviorales Evaluierungslabor (Quorum) für das Superpowers-Projekt, das echte Coding-Agent-CLIs (Claude, Codex, Gemini, Kimi und weitere) durch…
 snovvcrash/divideandscan
Teile die Ergebnisse eines vollständigen Portscans auf und verwende sie für gezielte Nmap-Durchläufe
 penberg/chimera
Nicht vertrauenswürdigen Code in einer Sandbox ausführen mit sicherem Zugriff auf den Host.
 trustedsec/the_shelf
Ausgemusterte TrustedSec-Fähigkeiten
 joshuakasa/van-gonography
Verstecke 🕵️♂️ Dateien beliebigen Typs in einem Bild deiner Wahl mithilfe von Steganografie
 jack-new-project/zeebsploit
Modulares Exploitation-Framework für Penetrationstests, mit automatischer Payload-Generierung, Reconnaissance-Modulen und…
 hpfeeds/hpfeeds
Generisches authentifiziertes Datenfeed-Protokoll des Honeynet-Projekts
 besser82/libxcrypt
Erweiterte Kryptobibliothek für descrypt, md5crypt, bcrypt und andere
 ch0pin/rdx
Ein in Rust geschriebener nativer APK- und DEX-Decompiler
 allevon412/teamsimplant
Ein heimliches DLL-Proxying-Implantat für Microsoft Teams, das AES-verschlüsselten Shellcode mittels Unhooking-Techniken injiziert und so…
 usbarmory/gotee
Go Trusted Execution Environment (TEE)
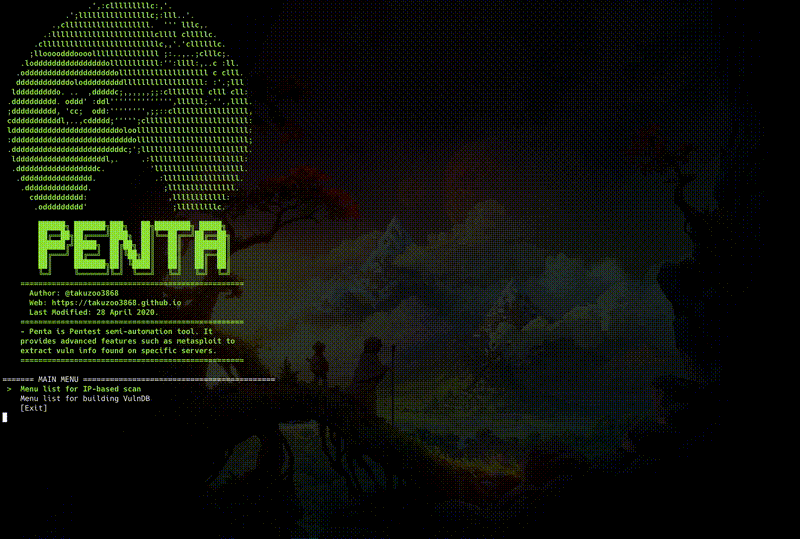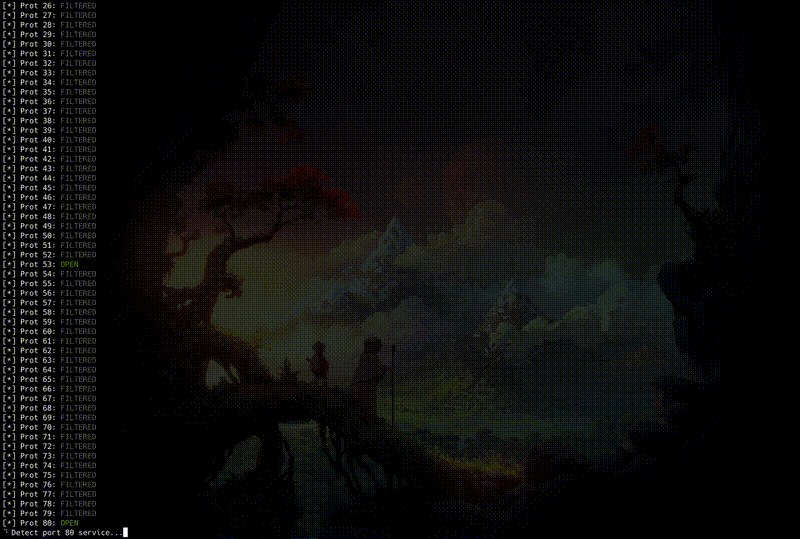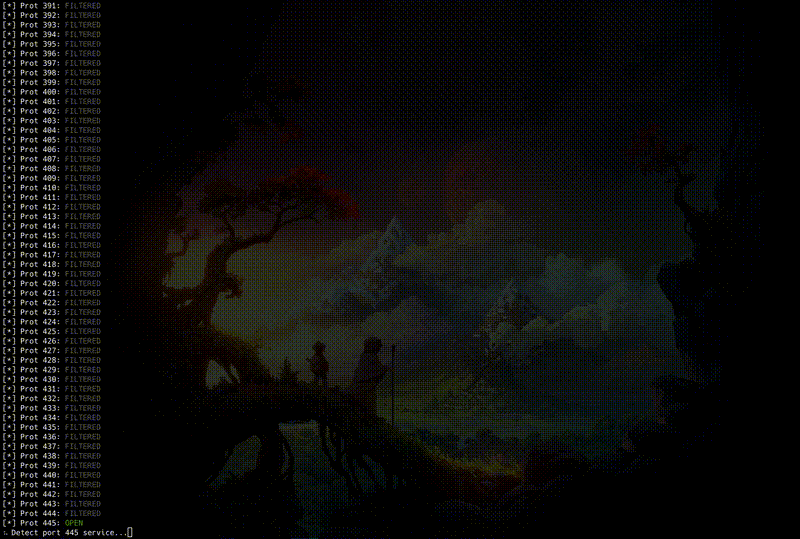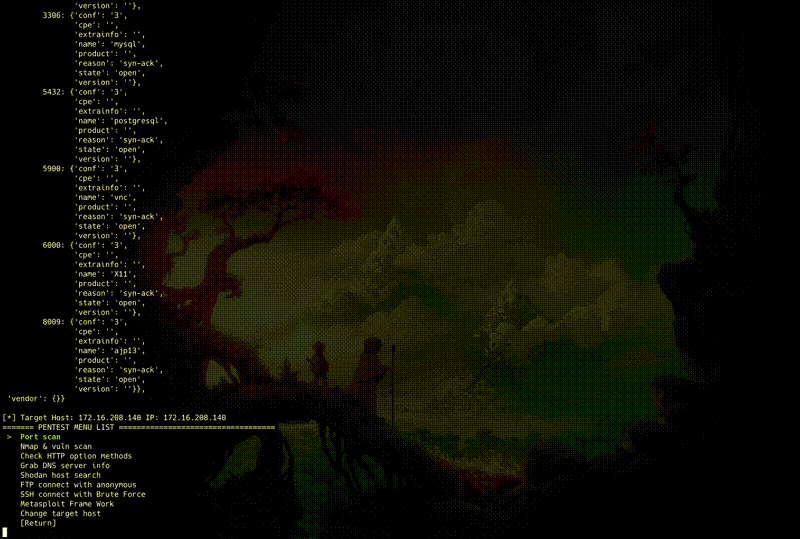 takuzoo3868/penta
Open Source All-in-One CLI-Tool zur Semi-Automatisierung von Pentests.
 portswigger/burp-extensions-montoya-api-examples
Beispielhafte Burp-Suite-Erweiterungen zur Demonstration der Montoya-API, die HTTP- und Proxy-Handler, benutzerdefinierte Scan-Prüfungen,…

 justmao945/mallory
HTTP/HTTPS-Proxy über SSH








