
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen

 facebook/threatexchange
Trust-&-Safety-Tools für die gemeinsame Bekämpfung digitaler Schäden.
 tom0li/collection-document
Sammlung von qualitativ hochwertigen Sicherheitsartikeln. Fantastische Artikel.
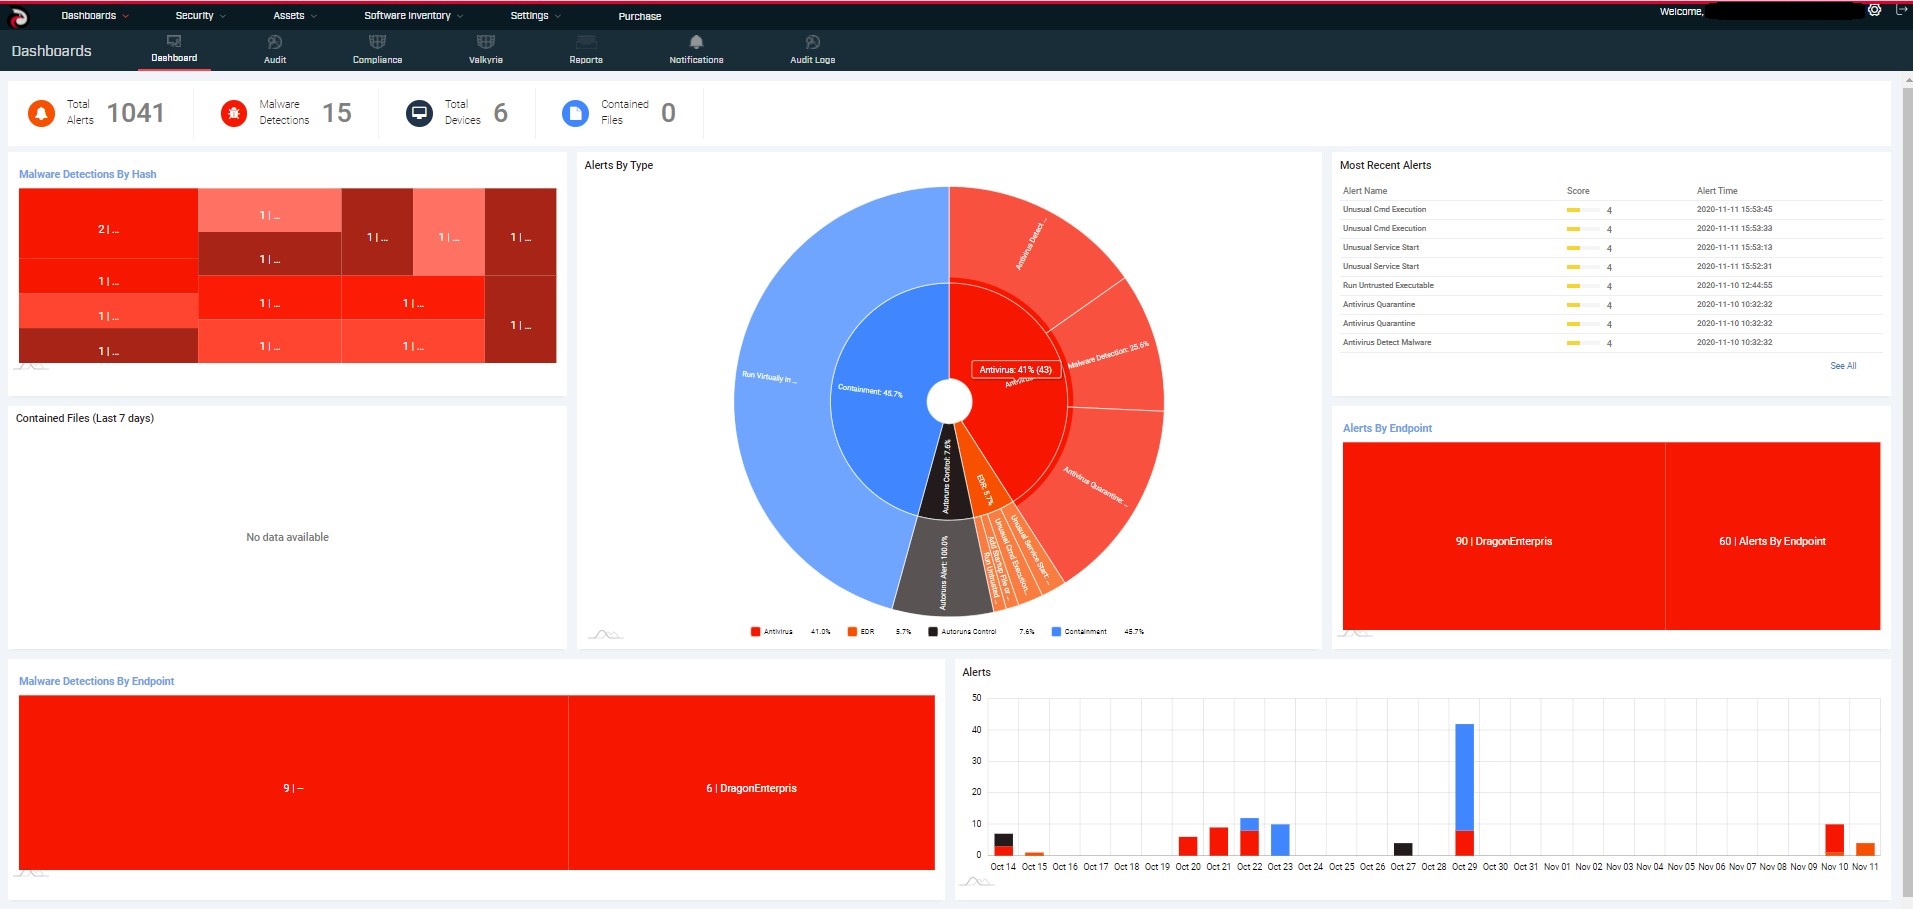 comodosecurity/openedr
Open EDR öffentliches Repository
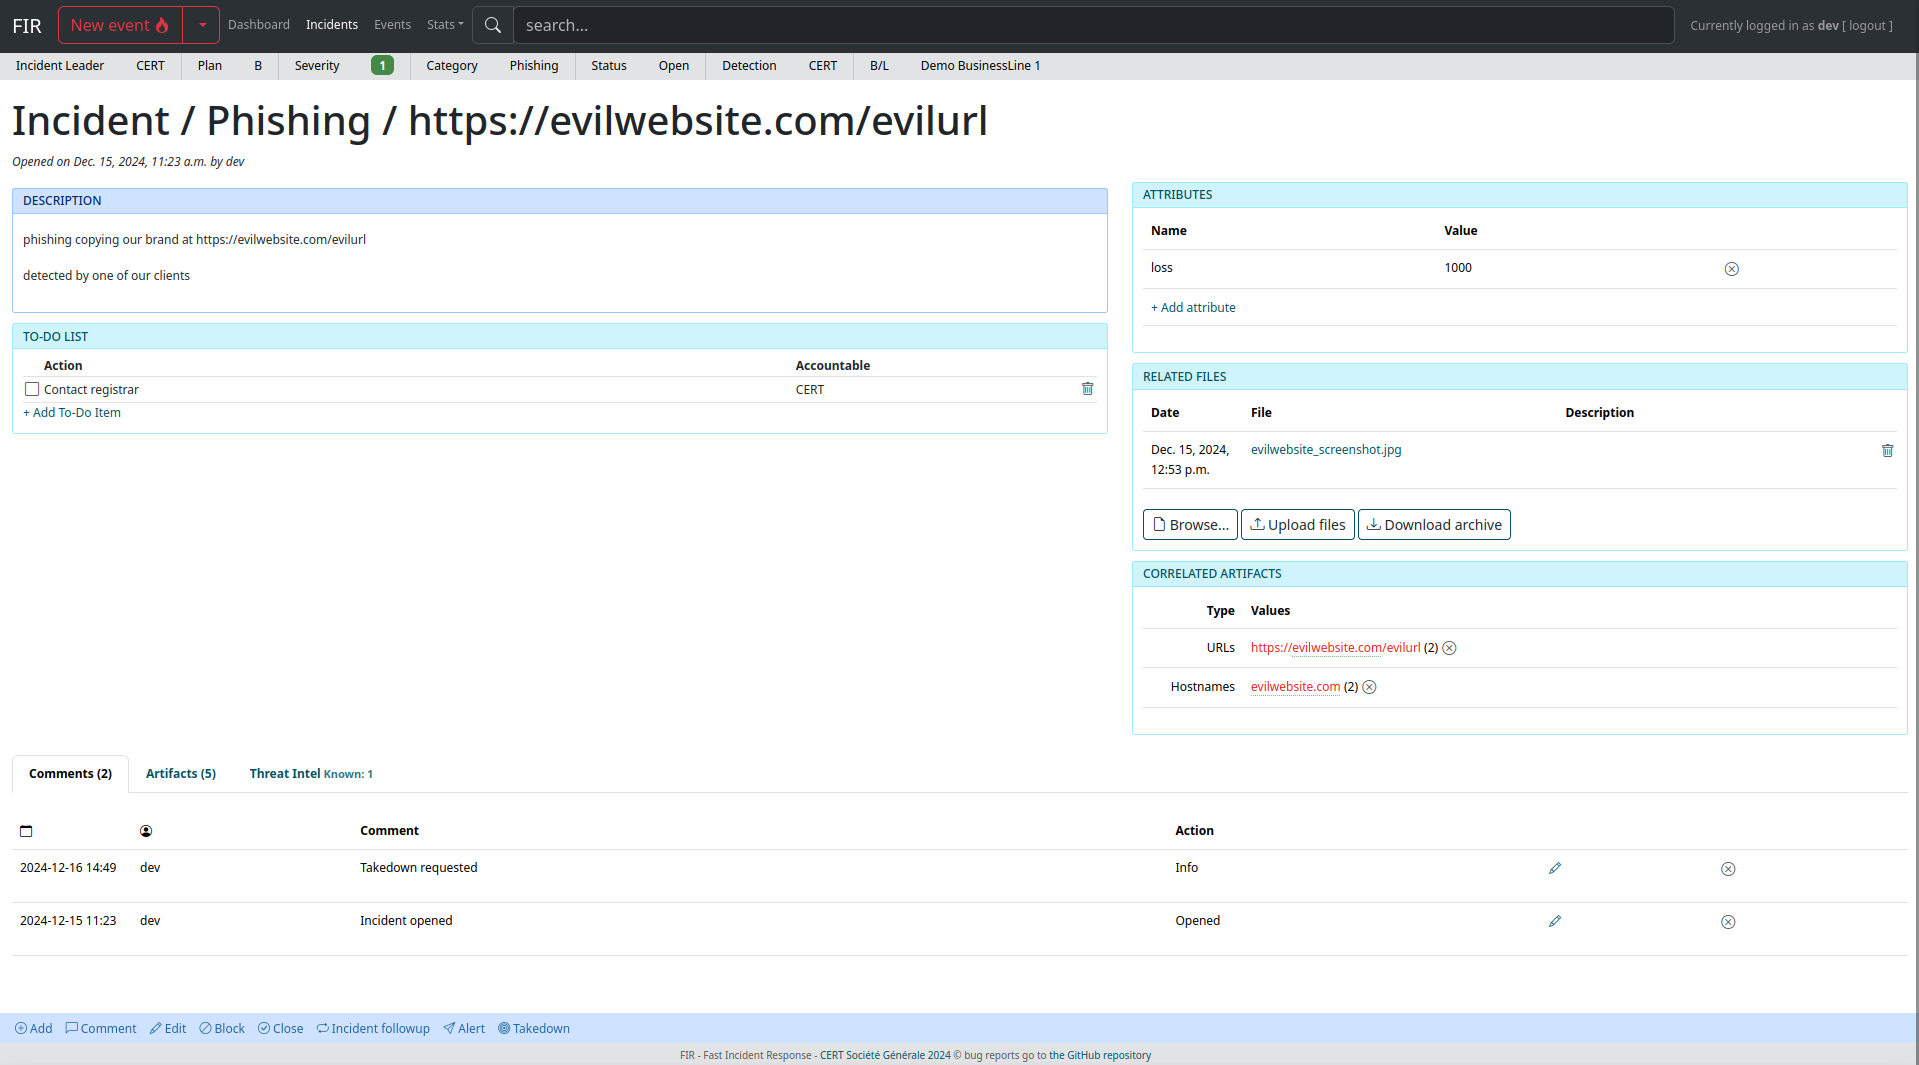 certsocietegenerale/fir
Schnelle Incident Response
 sheeki03/tirith
Terminalsicherheit für Entwickler und KI-Agenten. Fängt homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration und…
 magicsword-io/loldrivers
Kuratierte Datenbank anfälliger und bösartiger Windows-Treiber mit YARA-, Sigma-, ClamAV- und Sysmon-Erkennungsregeln für proaktive Bedrohungsjagd…
 simsong/bulk_extractor
Dies ist der Entwicklungsbaum. Produktionsdownloads befinden sich unter:
 fabrimagic72/malware-samples
Eine Sammlung von Malware-Beispielen, die von mehreren Honeypots erfasst wurden, die ich betreibe.
 bytedance/elkeid
Elkeid ist eine Open-Source-Lösung, die die Sicherheitsanforderungen verschiedener Workloads wie Hosts, Container und K8s sowie serverlose Umgebungen…
 threathuntingproject/threathunting
Ein informatives Repository über die Jagd nach Angreifern in Ihrer IT-Umgebung.
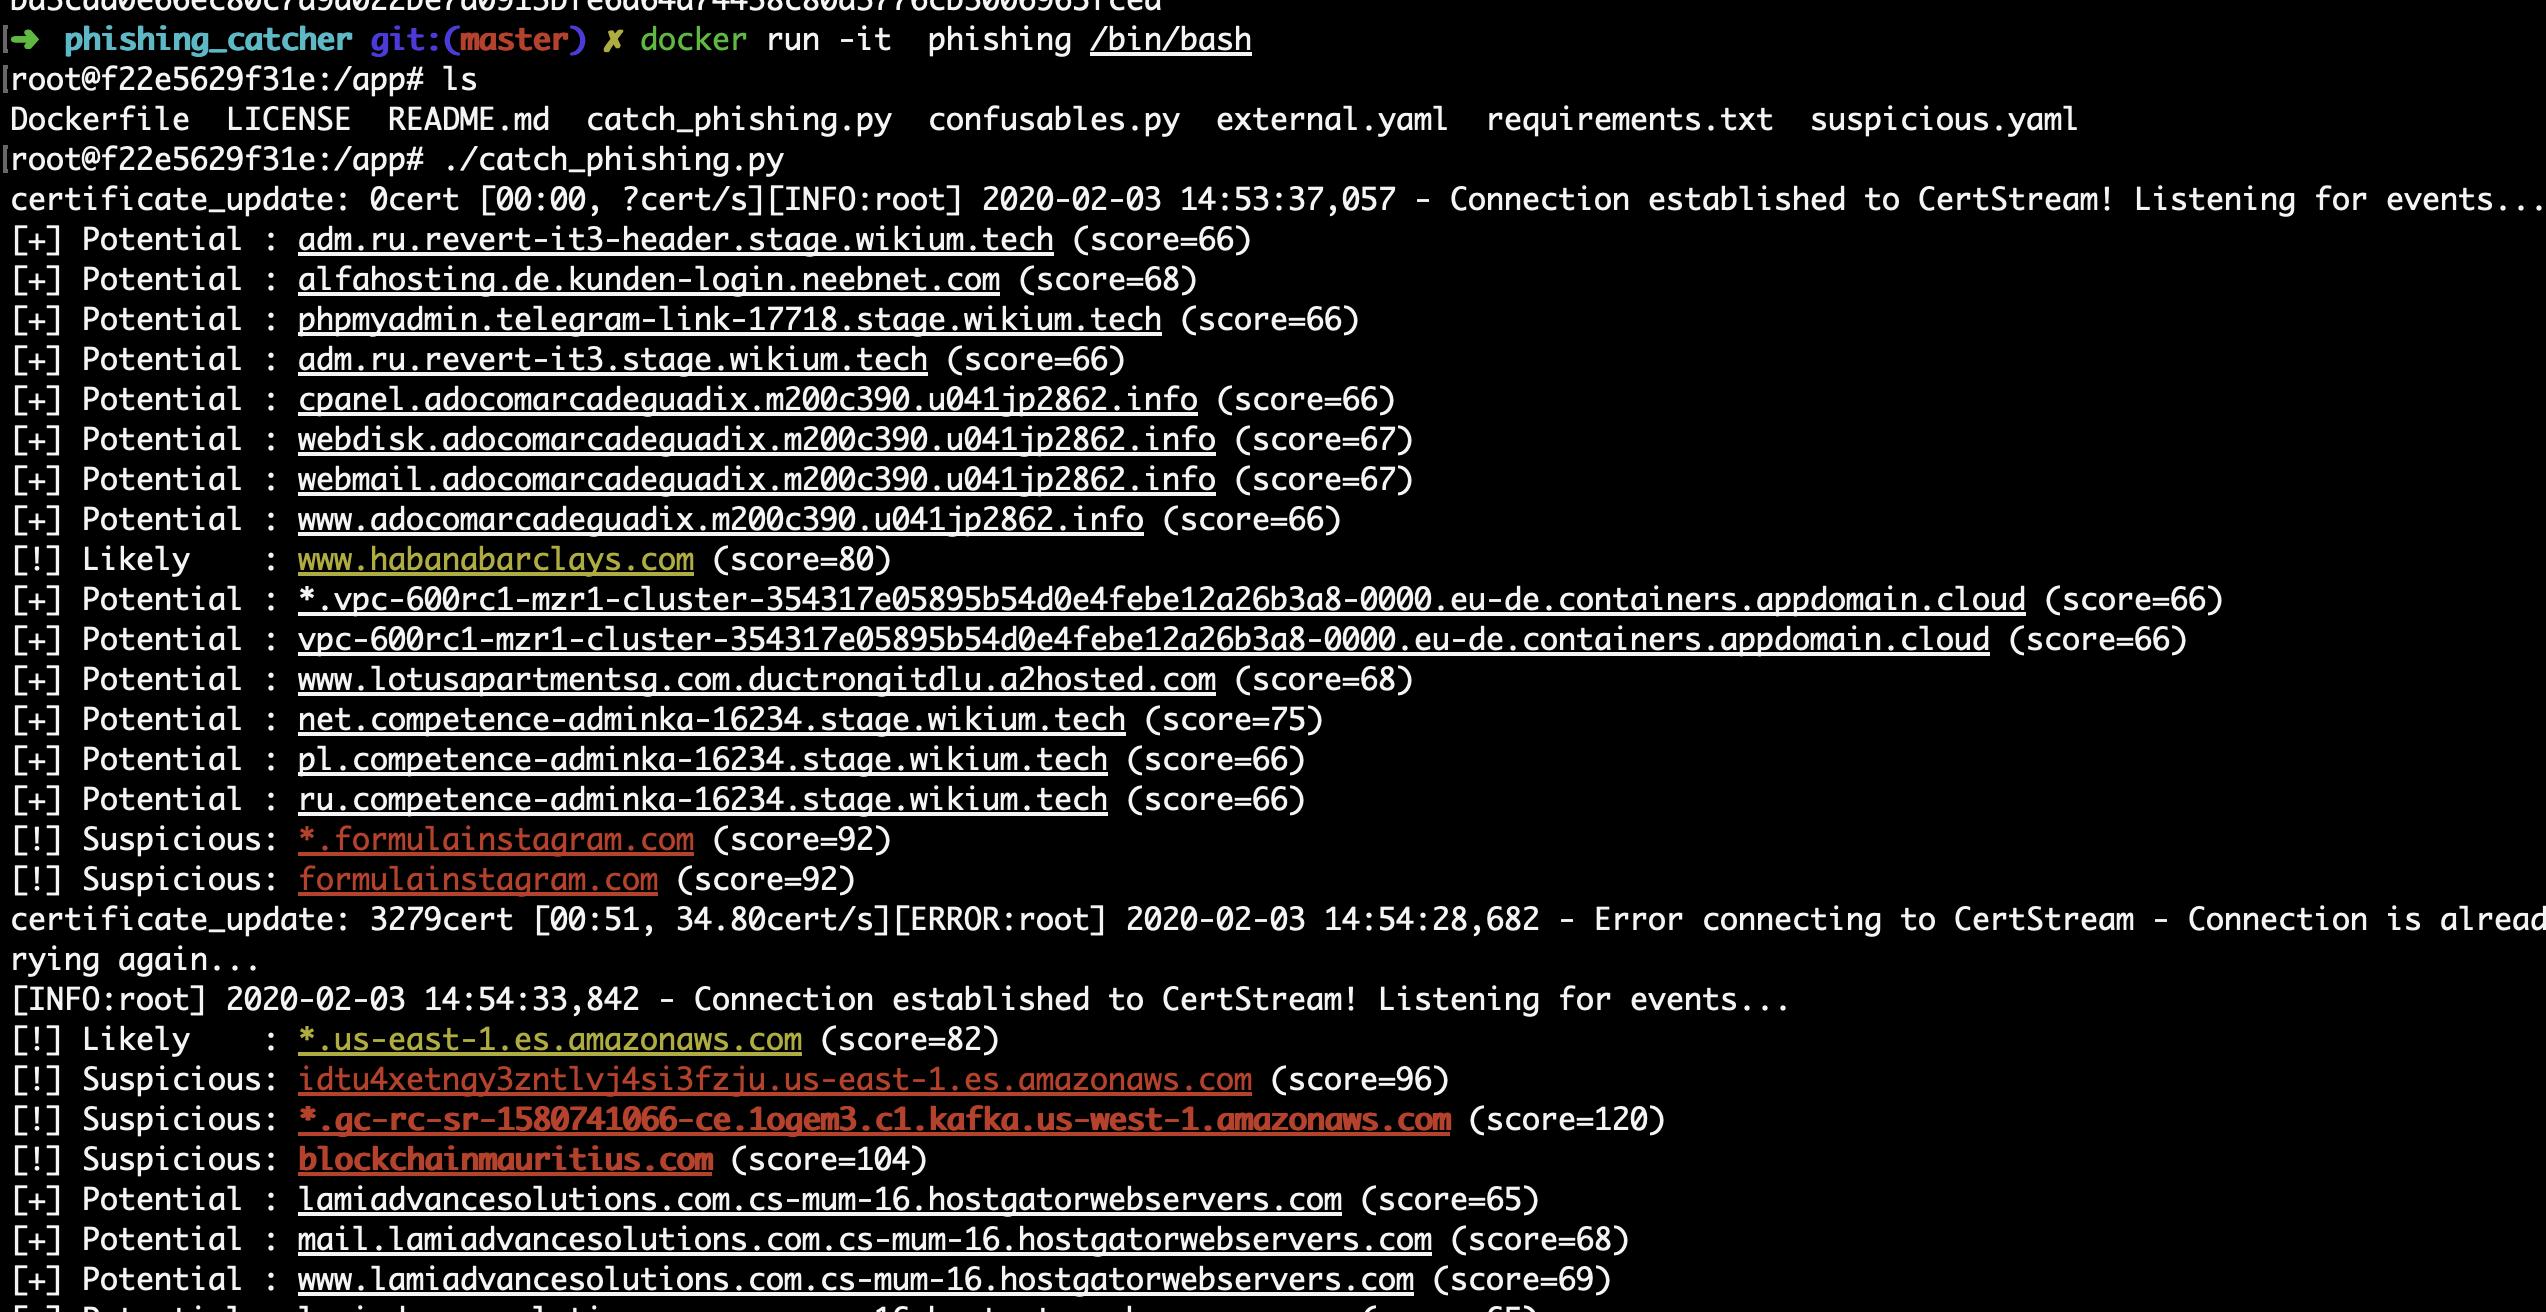 x0rz/phishing_catcher
Phishing-Fänger mit Certstream
 jlopp/physical-bitcoin-attacks
A list of known attacks against Bitcoin / crypto asset owning entities that occurred in meatspace.
 mattnotmax/cyberchef-recipes
Eine Liste von CyberChef-Rezepten und kuratierten Links
 reprise99/sentinel-queries
Sammlung von KQL-Abfragen
 thalesgroup-cert/watcher
KI-gestützte Threat Intelligence-Plattform für automatisiertes CVE-/Ransomware-Monitoring, Domain-Überwachung, Erkennung von Datenlecks und Incident…
 salesforce/jarm
Aktives TLS-Server-Fingerprinting-Tool, das maßgeschneiderte Client-Hello-Pakete sendet, um eindeutige JARM-Hashes zur Identifizierung von…
 wietze/hijacklibs
Projekt zum Verfolgen von öffentlich bekannt gegebenen DLL Hijacking-Möglichkeiten.
 cisagov/vulnrichment
Ein Repository zur Durchführung von Schwachstellen-Anreicherung.








