
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen

 sbousseaden/evtx-attack-samples
Kuratierte Sammlung von Windows-EVTX-Angriffsbeispielen, die MITRE-ATT&CK-Techniken zugeordnet sind und zum Testen von Erkennungsskripten, für…
 rubysec/ruby-advisory-db
Community-gepflegte Datenbank mit Sicherheitshinweisen für Ruby-Gems und Laufzeitumgebungen, die strukturierte CVE/GHSA-Daten mit gepatchten…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 cve-search/cve-search
Lokale CVE/CPE-Schwachstellendatenbank mit Suche, Bewertung, Weboberfläche und API für die Offline-Schwachstellenanalyse und -verwaltung.
 microsoft/msticpy
Microsoft Threat Intelligence Sicherheitstools
 projectdiscovery/vulnx
Moderne CLI zum Durchsuchen von Schwachstellendaten mit leistungsstarken Such-, Filter- und Analysefunktionen.
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 tmylla/awesome-llm4cybersecurity
Kuratierte systematische Literaturübersicht von 756+ Fachpublikationen zu LLM-Anwendungen in der Cybersicherheit, die Threat Intelligence,…

 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…
 foxio-llc/ja4
JA4+ ist eine Suite von Netzwerk-Fingerprinting-Standards
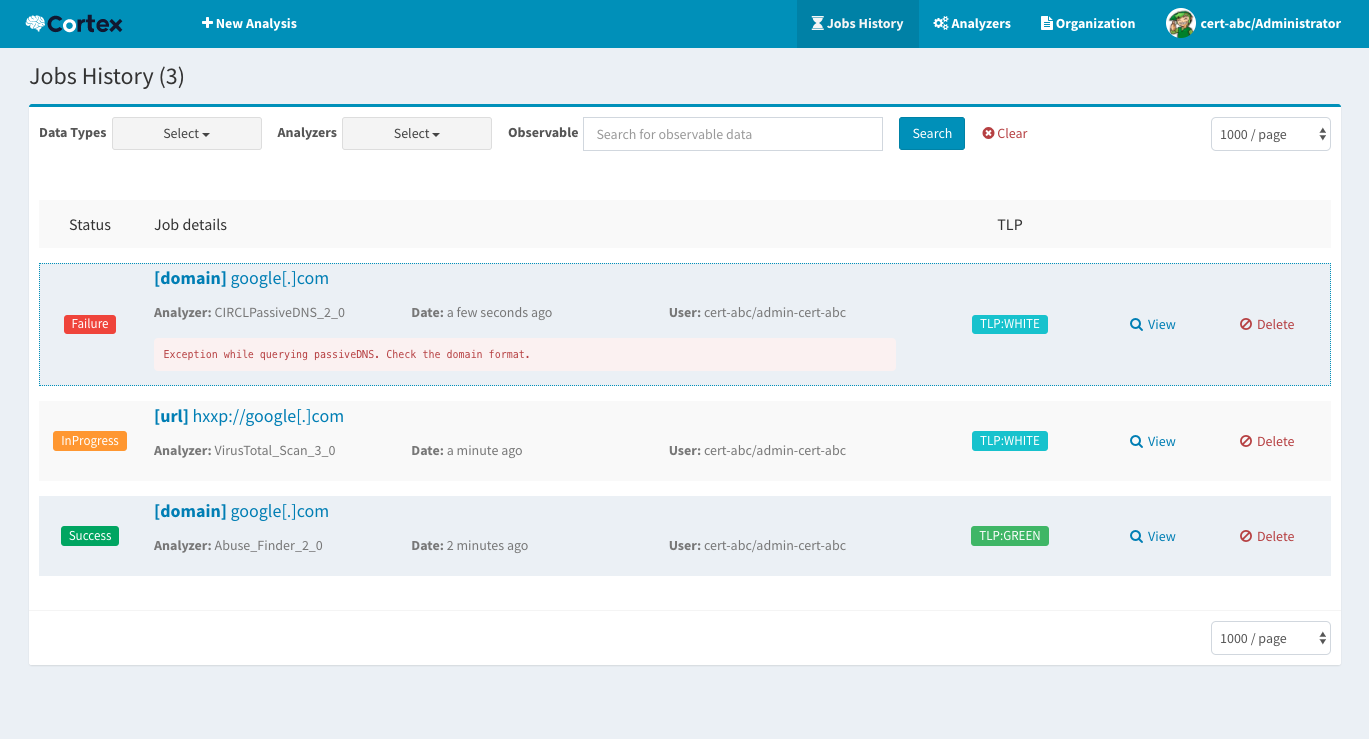 thehive-project/cortex
Cortex: eine leistungsstarke Engine zur Analyse von Observablen und aktiven Reaktionen
 beelzebub-labs/beelzebub
Ein sicheres Low-Code-Deception-Runtime-Framework, das KI für die Systemvirtualisierung nutzt.
 mthcht/awesome-lists
Kuratierte Sammlung von Threat-Intelligence-Feeds, IoC-Listen, YARA-Regeln und DFIR-Tool-Referenzen für SOC/CERT/CTI-Erkennung und Incident Response.
 circl/ail-framework
AIL-Framework – Framework zur Analyse von Informationslecks. Das Projekt wurde nach https://github.com/ail-project verschoben.
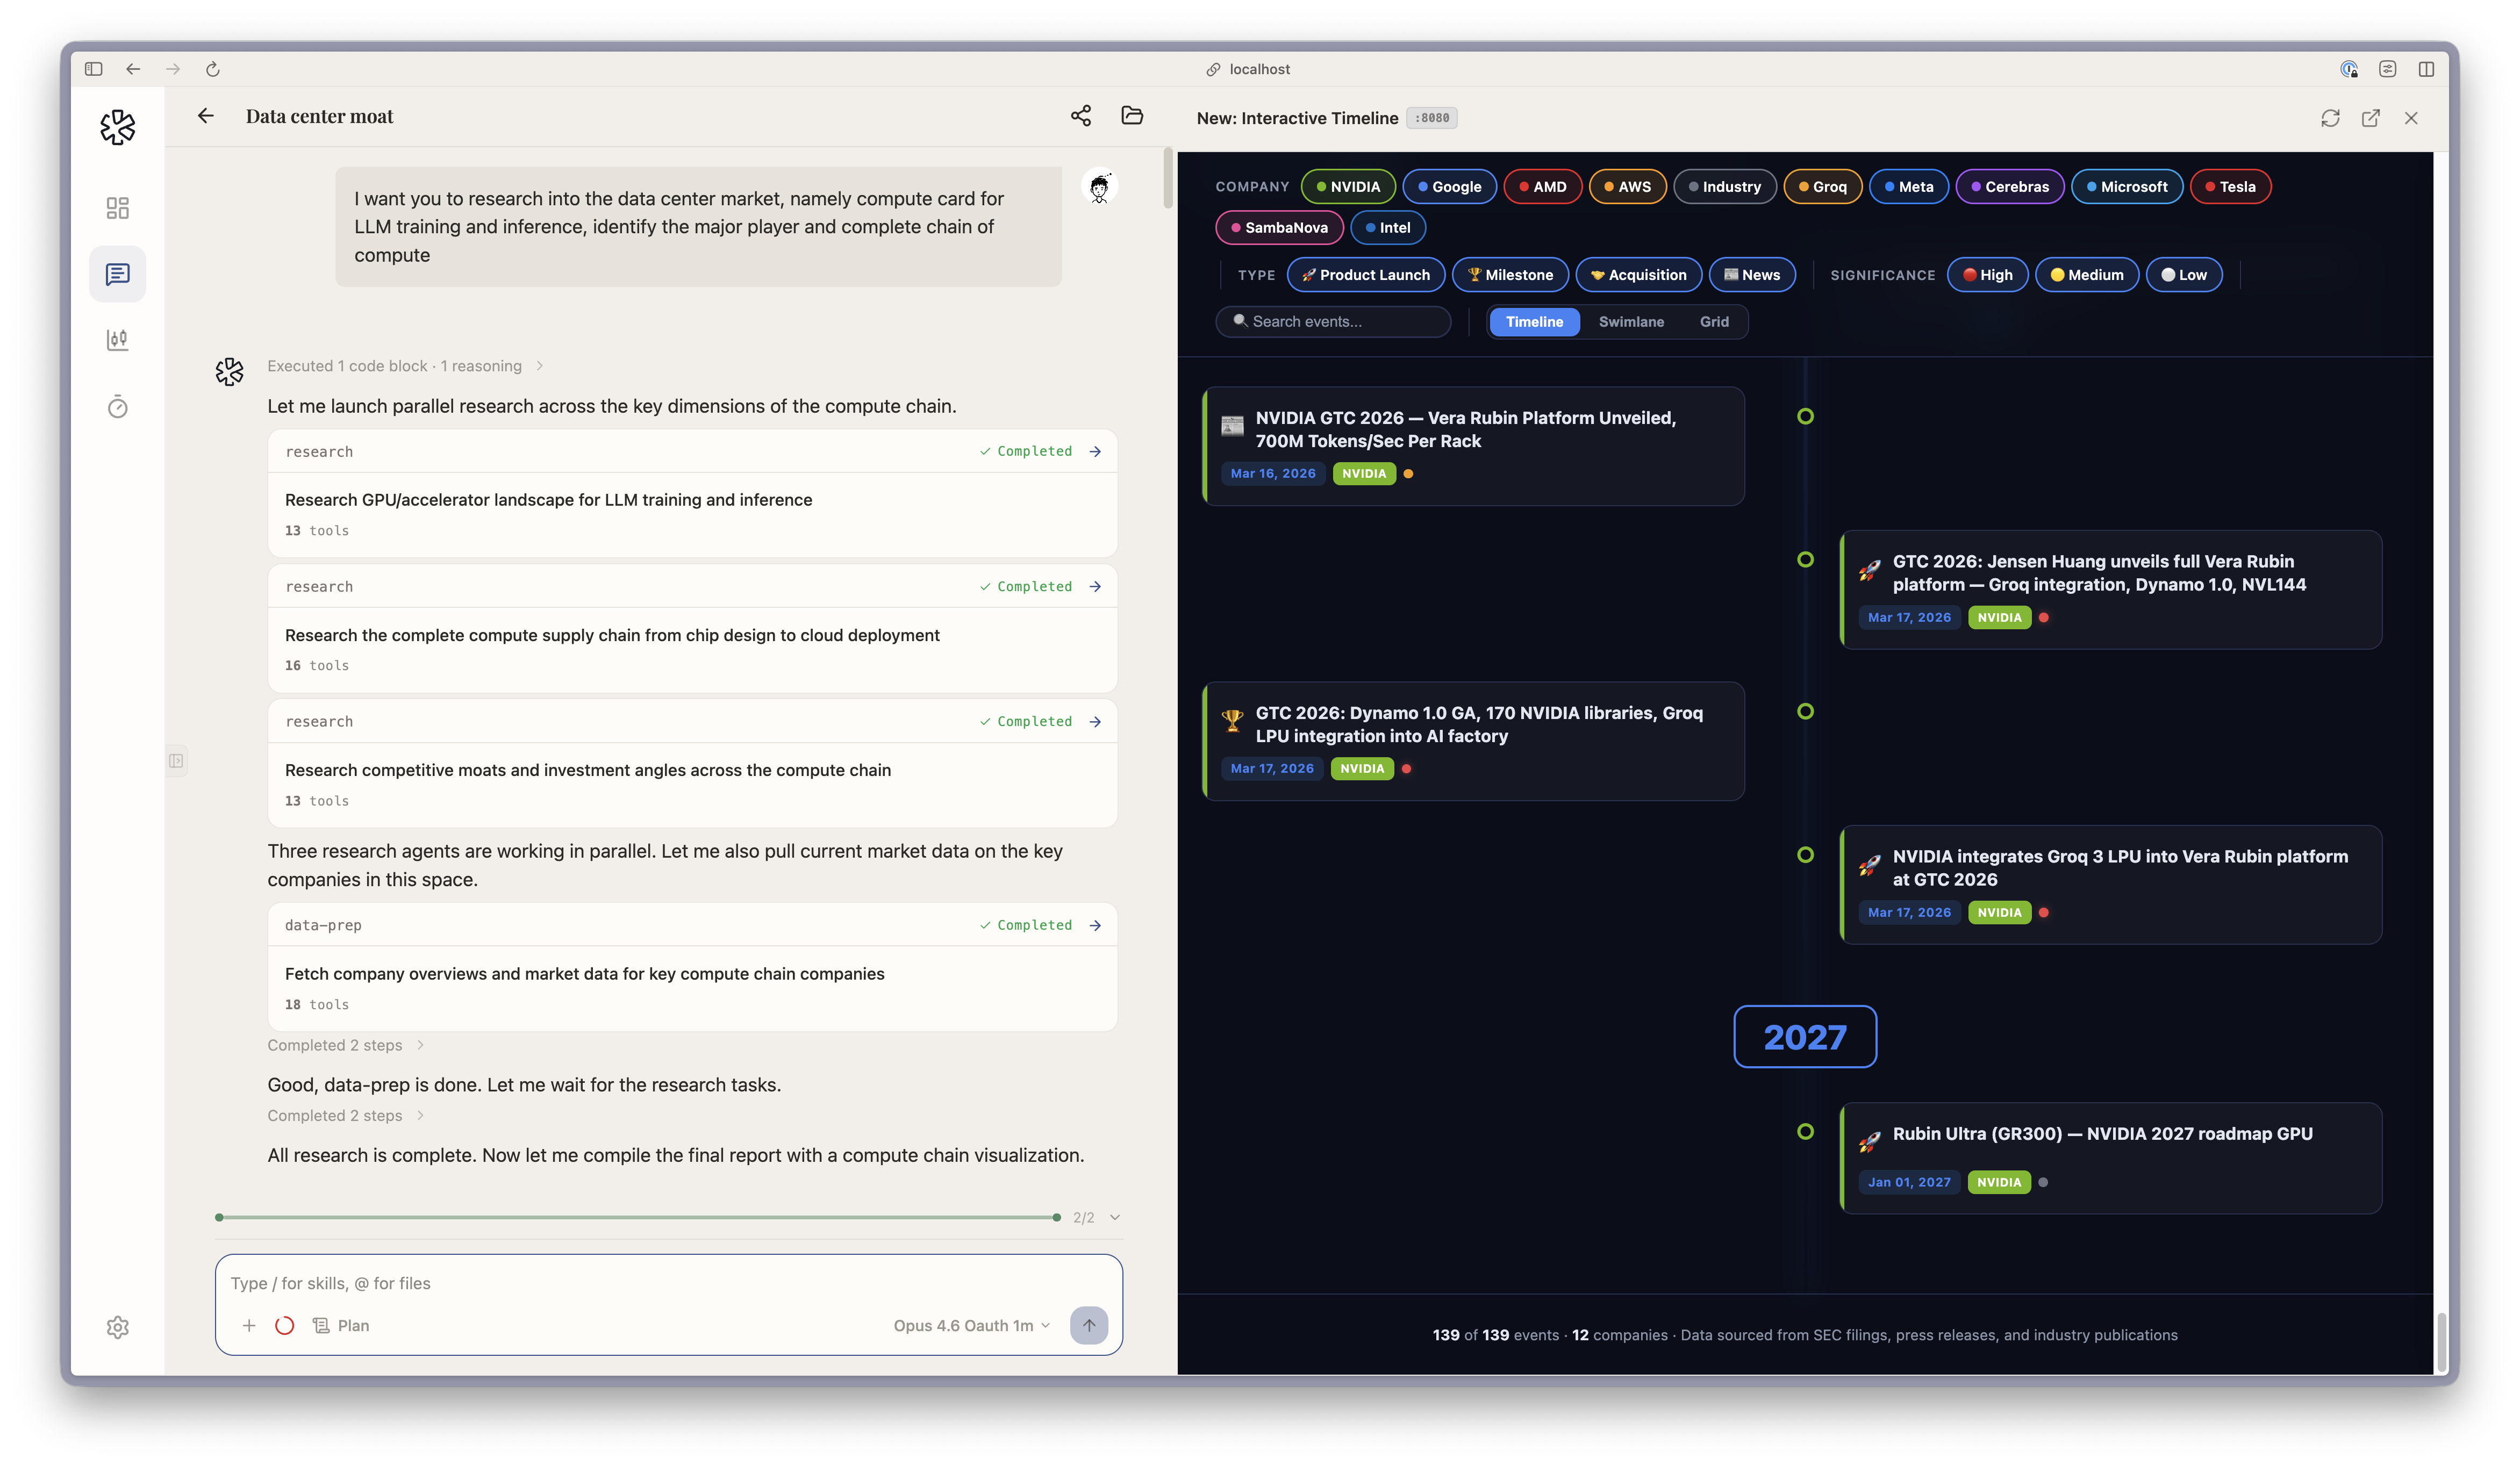 ginlix-ai/langalpha
Automatisiertes OSINT-Framework für Aufklärung, Datenernte und Threat-Intelligence-Sammlung mit modularen Crawlern, Scannern und Extraktionspipelines.
 iti/ics-security-tools
Tools, Tipps, Tricks und mehr zum Erkunden der ICS-Sicherheit.






