
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen

 vahpem/rust-deobf
Rekonstruiere, was Obfuskation in Rust-Binärdateien verbirgt (Strings, Crates, Bibliotheksfunktionen, abgeflachte Kontrollflüsse) mittels statischer…
 0xajstrike/opcuatrap
Hochinteraktiver OPC-UA-Honeypot für ICS/SCADA — Multi-Profil (Öl & Gas, Wasser, Stromnetz), Live-Prozesssimulation, Bedrohungsbewertung pro Sitzung…
 0xajstrike/emsign-trust-scan
Offline-Scanner für die eMudhra/emSign-CA-Schlüsselkompromittierung vom Oktober 2026, findet betroffene Zertifikate in OS-Trust-Stores, CA-Bundles,…
 0x4d31/honeypot-data
Öffentliche Honeypot-Datensätze und Beobachtungsberichte mit HTTP/TLS-Fingerprint-Daten (JA3/JA4), pseudonymisierten Quell-IPs und Analysen von…
 owasp/agentic-evidence
OWASP-Referenzprojekt für Sicherheitsnachweise bei agentischer KI: korreliert Agentenausführung, Identität, Tool-Aufrufe und…
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 asngs/agenttriage-open-source
Cross-Agent-Tracing- und Sicherheitsdiagnosesystem für werkzeugnutzende LLM-Agenten: normalisiert Trace-Ereignisse, erstellt Provenienz-Graphen,…
 bitcoindatalabs/ln-upgrade-dynamics
Code, aggregierte Daten und LaTeX-Quelltext für „Who Patches the Lightning Network? Release Lines from Gossip, Node Platforms and Security…
 ncsc-nl/php2shell
Operatives Beratungs-Repository zur Verfolgung der PHP-RCE-Schwachstellen CVE-2026-109618 und CVE-2026-109619 mit Anleitungen zur Erkennung und…
 deathbydata/php2shell-exposurehunt
Repository zur Suche nach PHP2Shell-Expositionen und zugehörigen Analysen
 inquest/yara-rules
Sammlung von YARA-Regeln zur Jagd auf Malware, bösartige Office-Dokumente und Exploit-Artefakte, mit Verweisen auf Samples und Forschungsberichte.
 pixee/compaction-laundering
Sicherheitsforschung zur Kontextkomprimierung in Coding-Agenten: zeigt, wie gefälschte Rollenbezeichnungen in nicht vertrauenswürdigen Inhalten die…
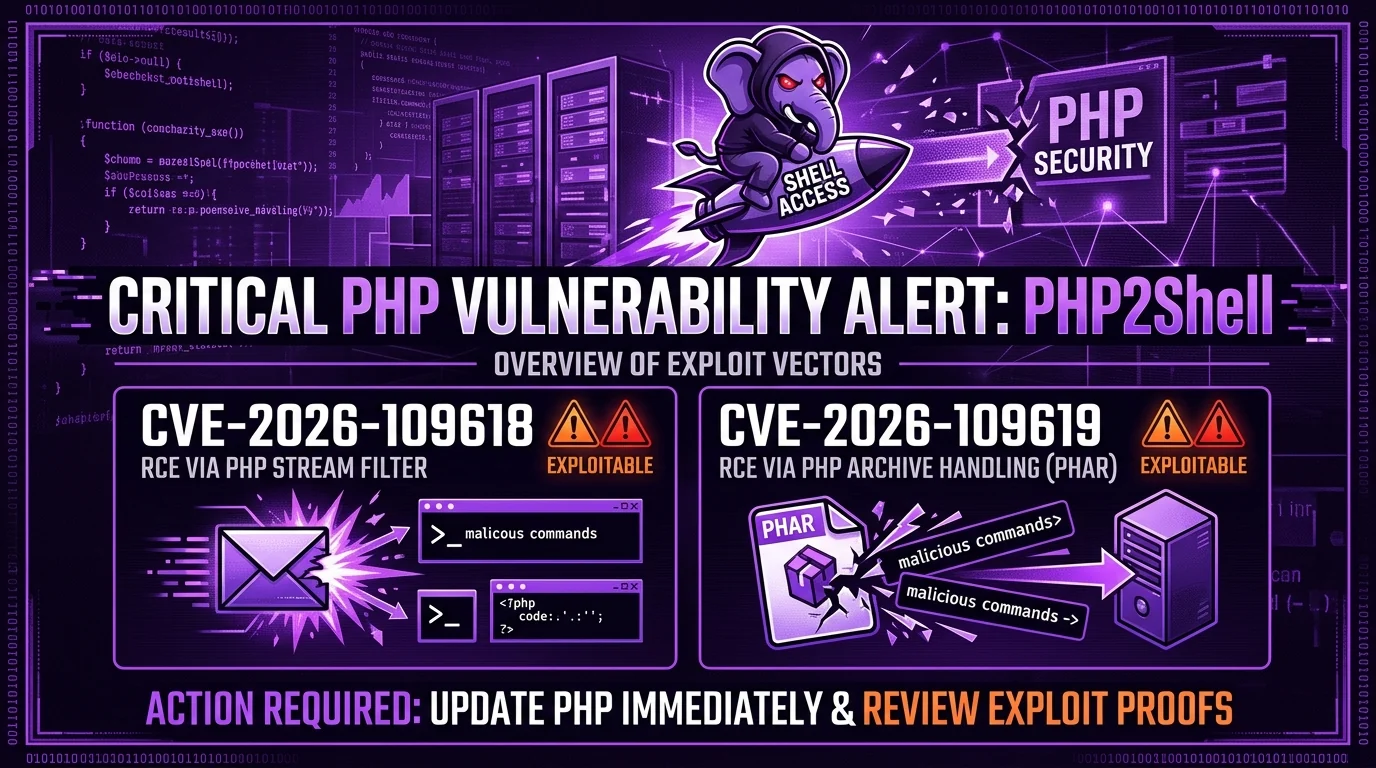 0xblackash/cve-2026-109618
Technischer Hinweis zu den PHP2Shell-RCE-Schwachstellen (CVE-2026-109618, CVE-2026-109619) mit Ursachenanalyse, Ausnutzungsvektoren,…
 genai-security-project/genai-llm-top10
OWASP Top 10 für Anwendungen mit großen Sprachmodellen
 eset/malware-research
Code, der im Rahmen unserer verschiedenen Malware-Untersuchungen geschrieben wurde
 gmh5225/nova-framework
YARA-inspirierte Prompt-Musterabgleichs-Engine, die Keyword-, Regex-, semantische Ähnlichkeits- und LLM-Bewertungsregeln kombiniert, um Jailbreaks…
 peach-research-lab/authorizationbench
Der erste Benchmark zur Bewertung, wie gut LLM-Agenten im Einklang mit ihrem zugewiesenen Autorisierungsumfang handeln.
 neo23x0/process-watcher
Ein Prozessüberwachungstool, das versucht, Ausnutzung zu erkennen








