
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen
 browserbox/browserbox
💚🇺🇸🗽Sicheres Remote-Browsing überall, ganz wie Sie es mögen.
 opencve/opencve
CVEs aus mehreren Quellen aggregieren, filtern und verfolgen – mit Team-Zusammenarbeit, benutzerdefinierten Dashboards, Benachrichtigungen und…
 log2timeline/plaso
Digitalforensik-Engine, die Logs, Dateien und Systemartefakte analysiert, um Super-Timelines zu erstellen und so die chronologische…
 elceef/dnstwist
Domain-Name-Permutations-Engine zur Erkennung von Homograph-Phishing-Angriffen, Typosquatting und Markenimitation
 jpcertcc/logontracer
Untersuchen Sie bösartige Windows-Anmeldungen durch Visualisierung und Analyse des Windows-Ereignisprotokolls.
 datadog/stratus-red-team
:cloud: :zap: Granulare, umsetzbare Adversary-Emulation für die Cloud
 elastic/protections-artifacts
Elastic Security Erkennungsinhalte für Endpoint
 yeti-platform/yeti
Ihre tägliche Bedrohungsintelligenz
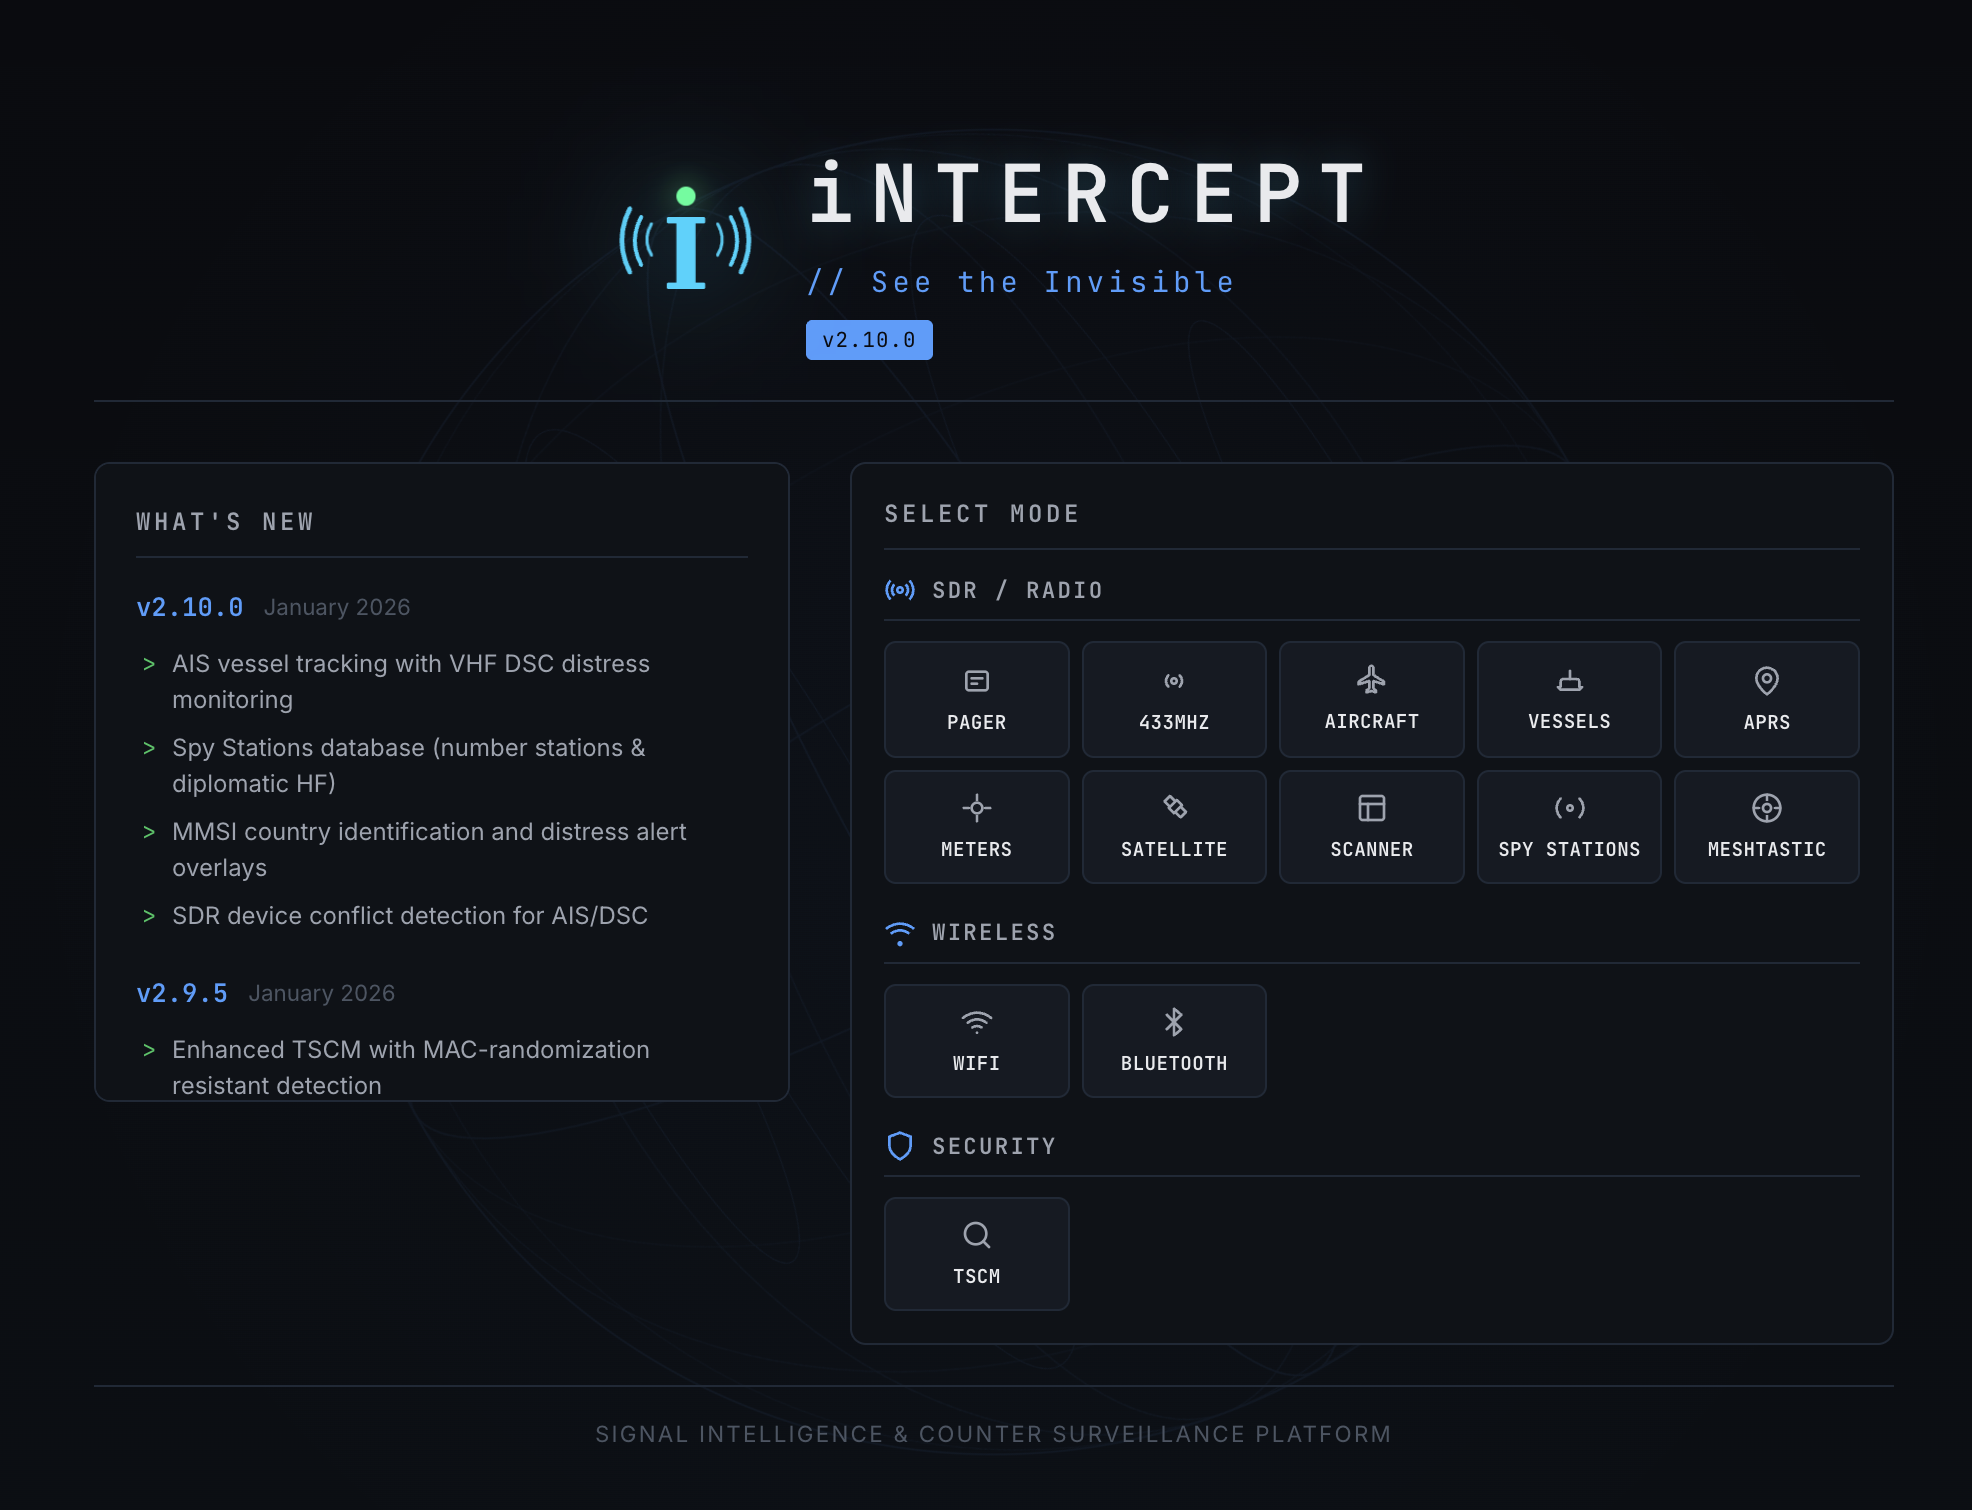 smittix/intercept
iNTERCEPT, eine freie und quelloffene Plattform, die die besten Signal Intelligence-Tools in einer einzigen zugänglichen Oberfläche vereint.
 rabbitstack/fibratus
Sicherheitssensor für Echtzeit-Bedrohungserkennung und -schutz
 rabobank-cdc/dettect
Taktiken, Techniken erkennen & Bedrohungen bekämpfen
 khast3x/h8mail
E-Mail-OSINT- und Passwort-Leck-Suchwerkzeug, lokal oder mit Premium-Diensten. Unterstützt das Aufspüren verwandter E-Mails.
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 jipegit/osxauditor
OS X Auditor ist ein kostenloses Forensik-Tool für Mac OS X.
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 mikeroyal/digital-forensics-guide
Digital Forensics Guide. Erfahren Sie alles über digitale Forensik, Computerforensik, Mobilgeräte-Forensik, Netzwerkforensik und Datenbankforensik.
 timb-machine/linux-malware
Interessante Linux- (und UNIX-) Malware verfolgen. Sende PRs.
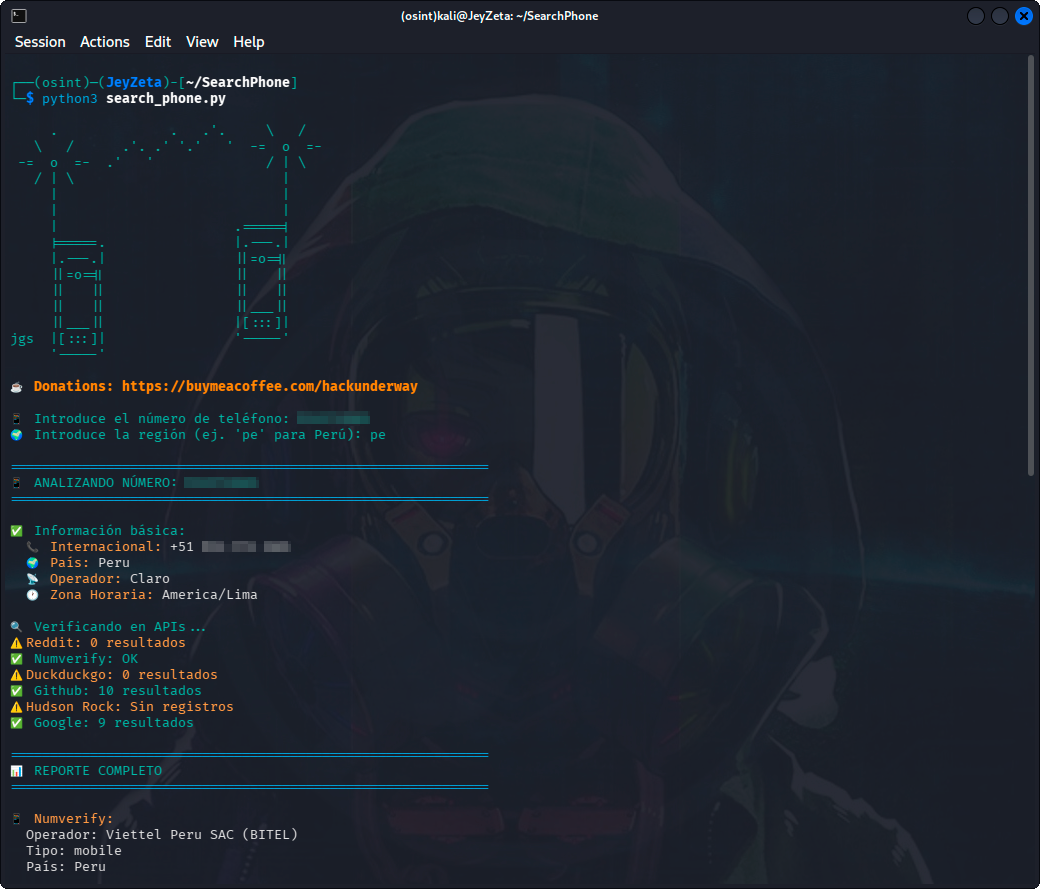 hackunderway/searchphone
Telefonnummern-OSINT-Toolkit mit Multi-API-Suche (Google, GitHub, Numverify, Reddit, DuckDuckGo), Hudson Rock Infostealer Intelligence und…







