
 #1
Tools zum Sammeln, Analysieren und Operationalisieren von Bedrohungsfeeds, Indicators of Compromise (IOCs) und Angriffstrends.
Kitploit empfohlen

 opencti-platform/connectors
Sammlung von OpenCTI-Connectors, die Threat Intelligence, IOCs und CTI-Daten aus externen Quellen wie MISP und MITRE ATT&CK in die Plattform einlesen…
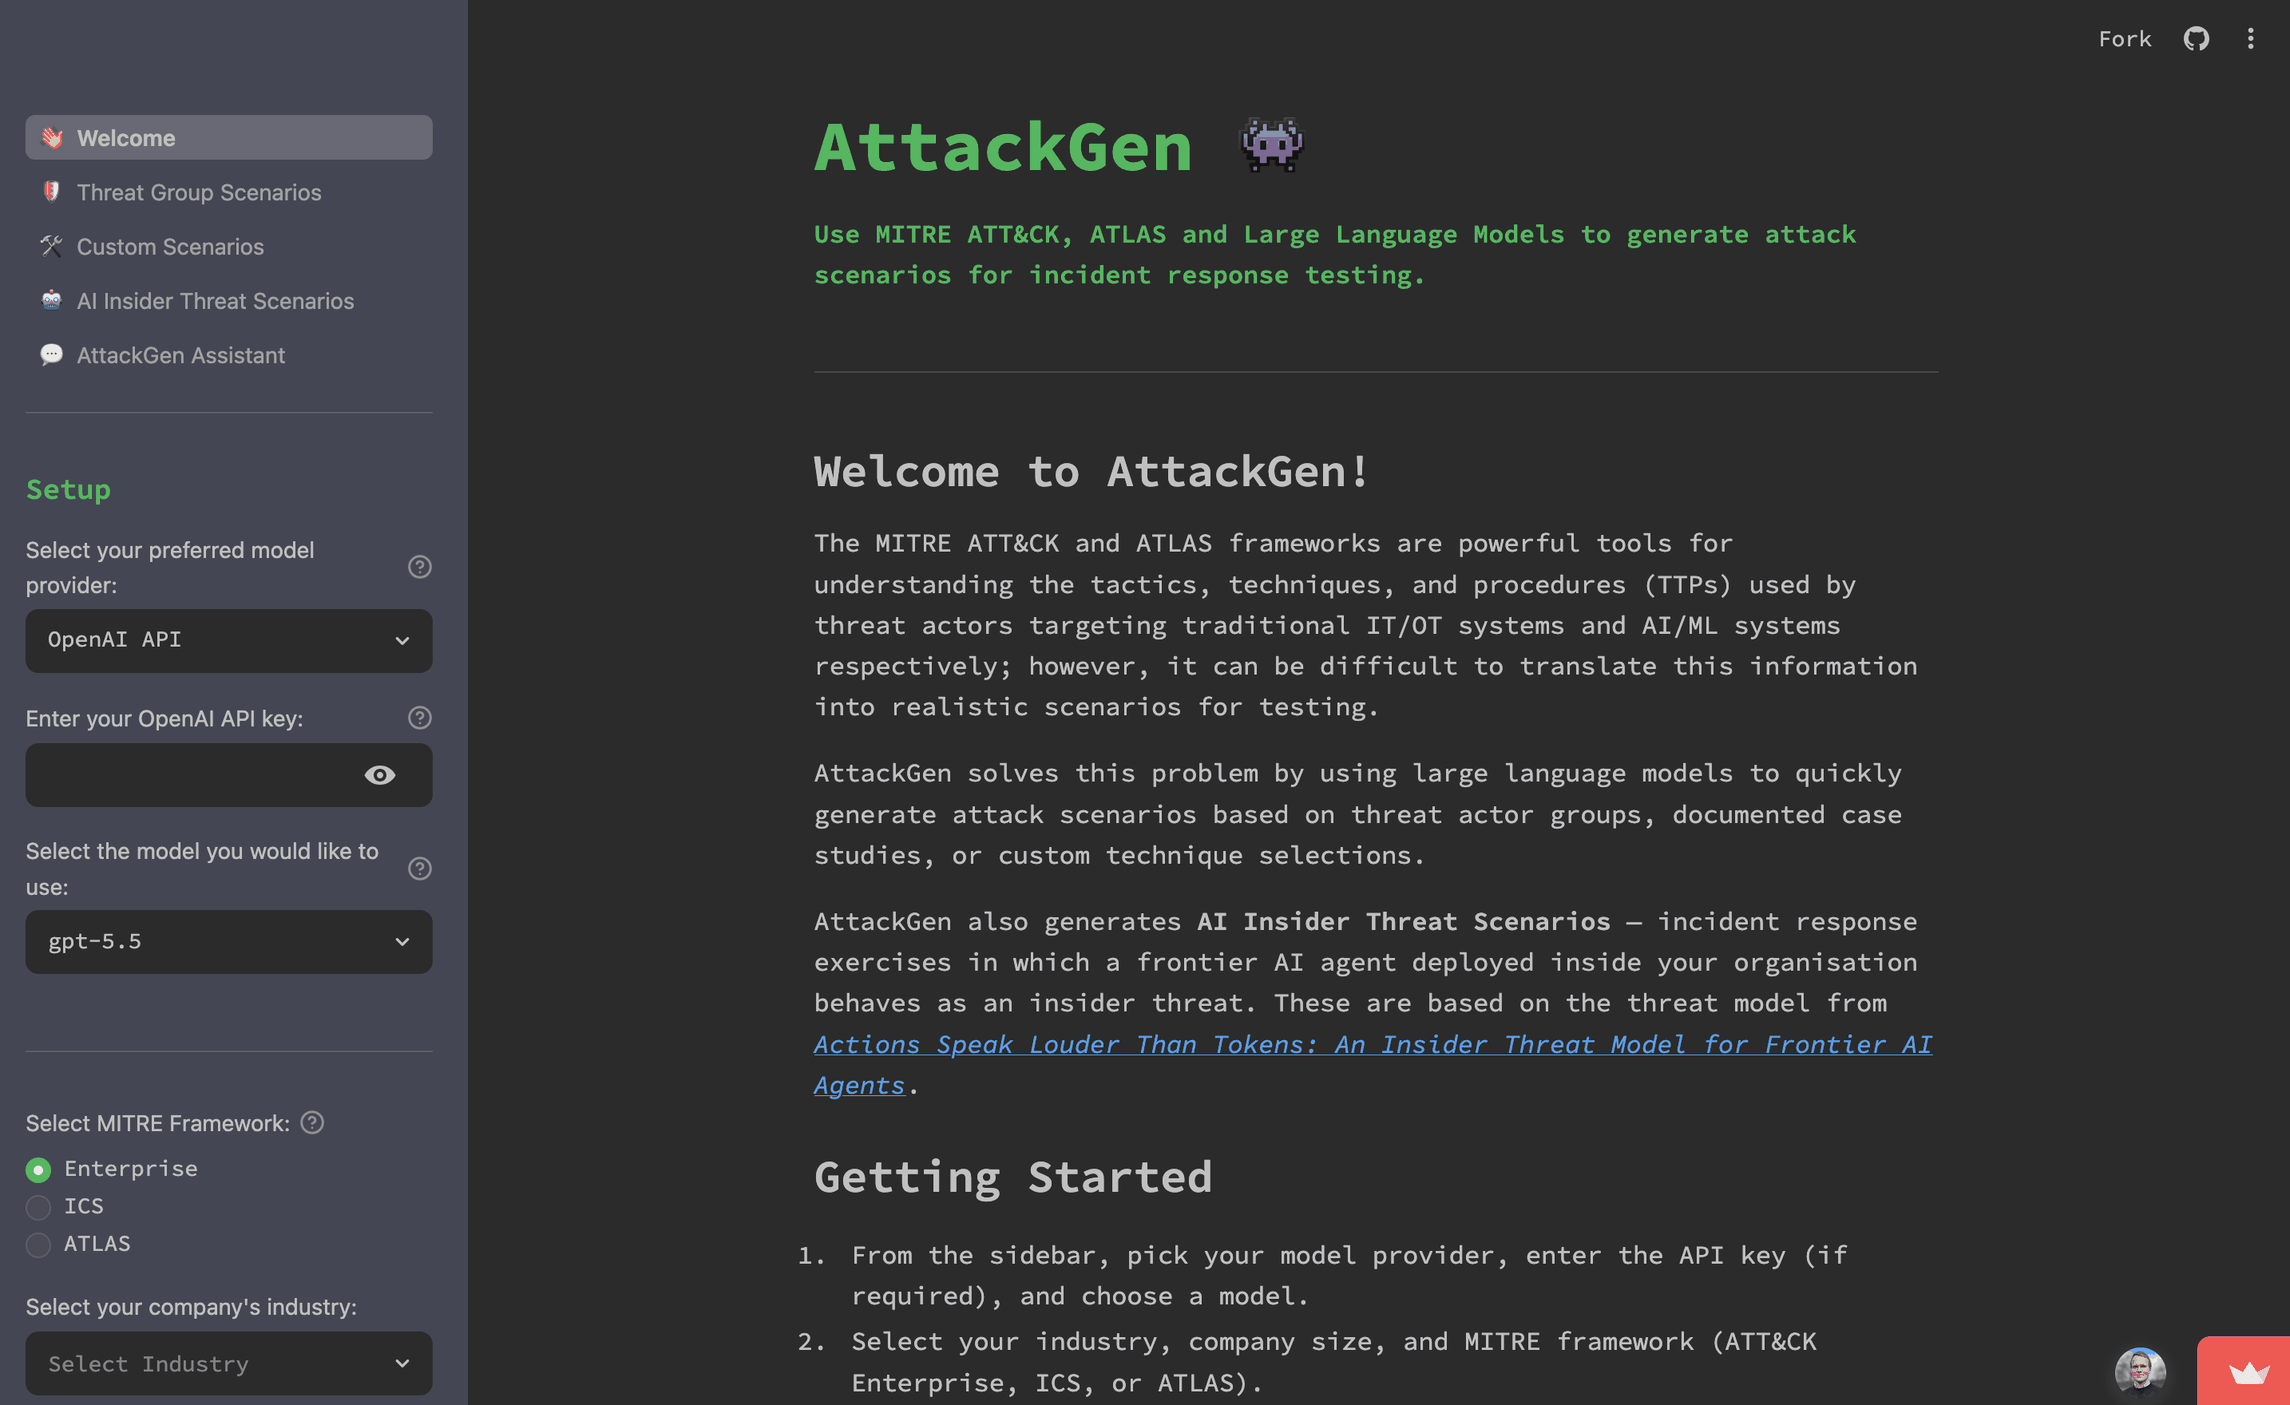 mrwadams/attackgen
AttackGen ist ein Cybersicherheits-Tool für Incident-Response-Tests, das die Leistungsfähigkeit großer Sprachmodelle und des umfassenden MITRE…
 aboutcode-org/vulnerablecode
Open-Source-Schwachstellendatenbank, die CVE-Daten aus mehreren Quellen mit einer Web-Benutzeroberfläche und API zusammenführt. Ordnet Schwachstellen…
 center-for-threat-informed-defense/adversary_emulation_library
Eine offene Bibliothek von Adversary-Emulation-Plänen, die Organisationen befähigt, ihre Verteidigung auf Basis realer TTPs zu testen.
 srixivas/pcapxray
❄️ PcapXray - Ein Netzwerkforensik-Tool - Zur offline Visualisierung eines Paketmitschnitts als Netzwerkdiagramm einschließlich Geräteidentifikation,…
 kevthehermit/ratdecoders
Python-Decoder für gängige Remote-Access-Trojaner
 otrf/ossem
Gemeinschaftsgetriebenes Projekt zur Dokumentation, Standardisierung und Modellierung von Sicherheitsereignisprotokollen, um die Erkennungsanalytik…
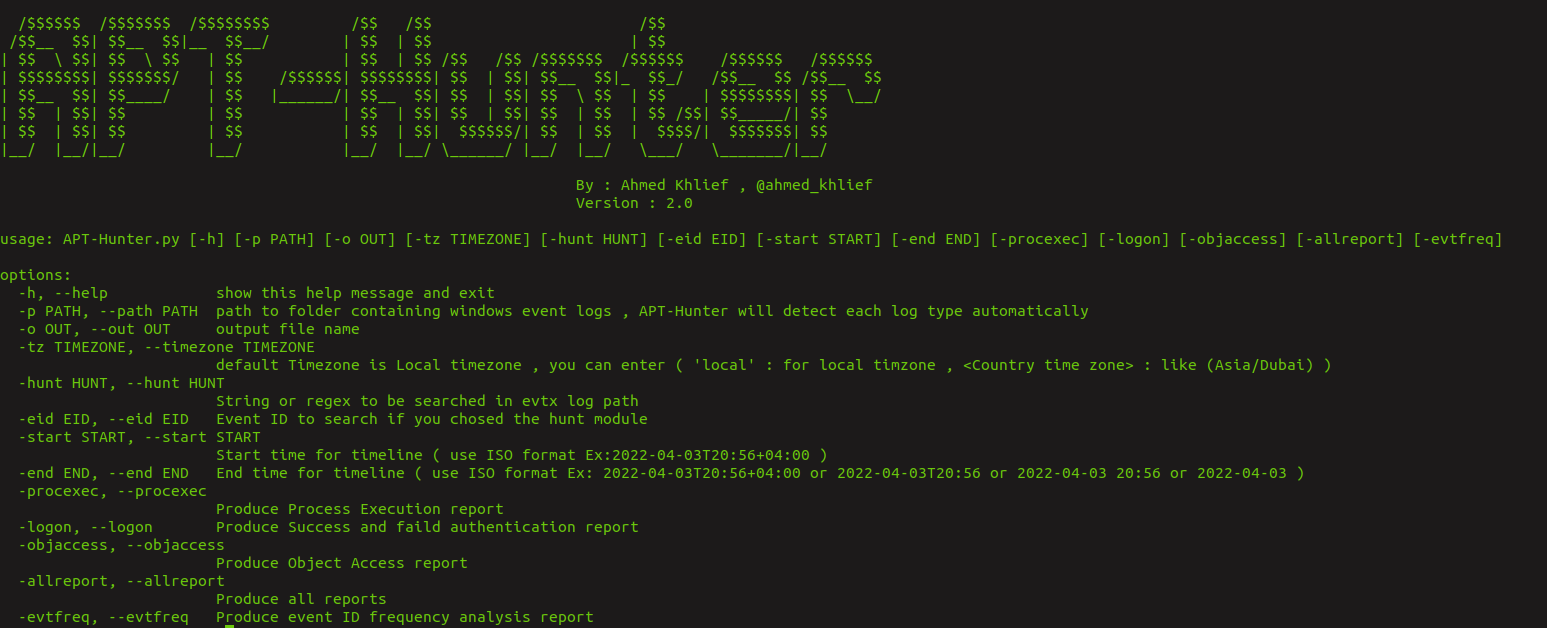 ahmedkhlief/apt-hunter
APT-Hunter ist ein Threat Hunting Tool für Windows-Ereignisprotokolle, das mit einer Purple-Team-Denkweise entwickelt wurde, um APT-Bewegungen zu…
 paloaltonetworks/unit42-timely-threat-intel
Eine Sammlung von Dateien mit Indikatoren, die Social-Media-Beiträge des Unit-42-Teams von Palo Alto Networks unterstützen, um zeitnahe…
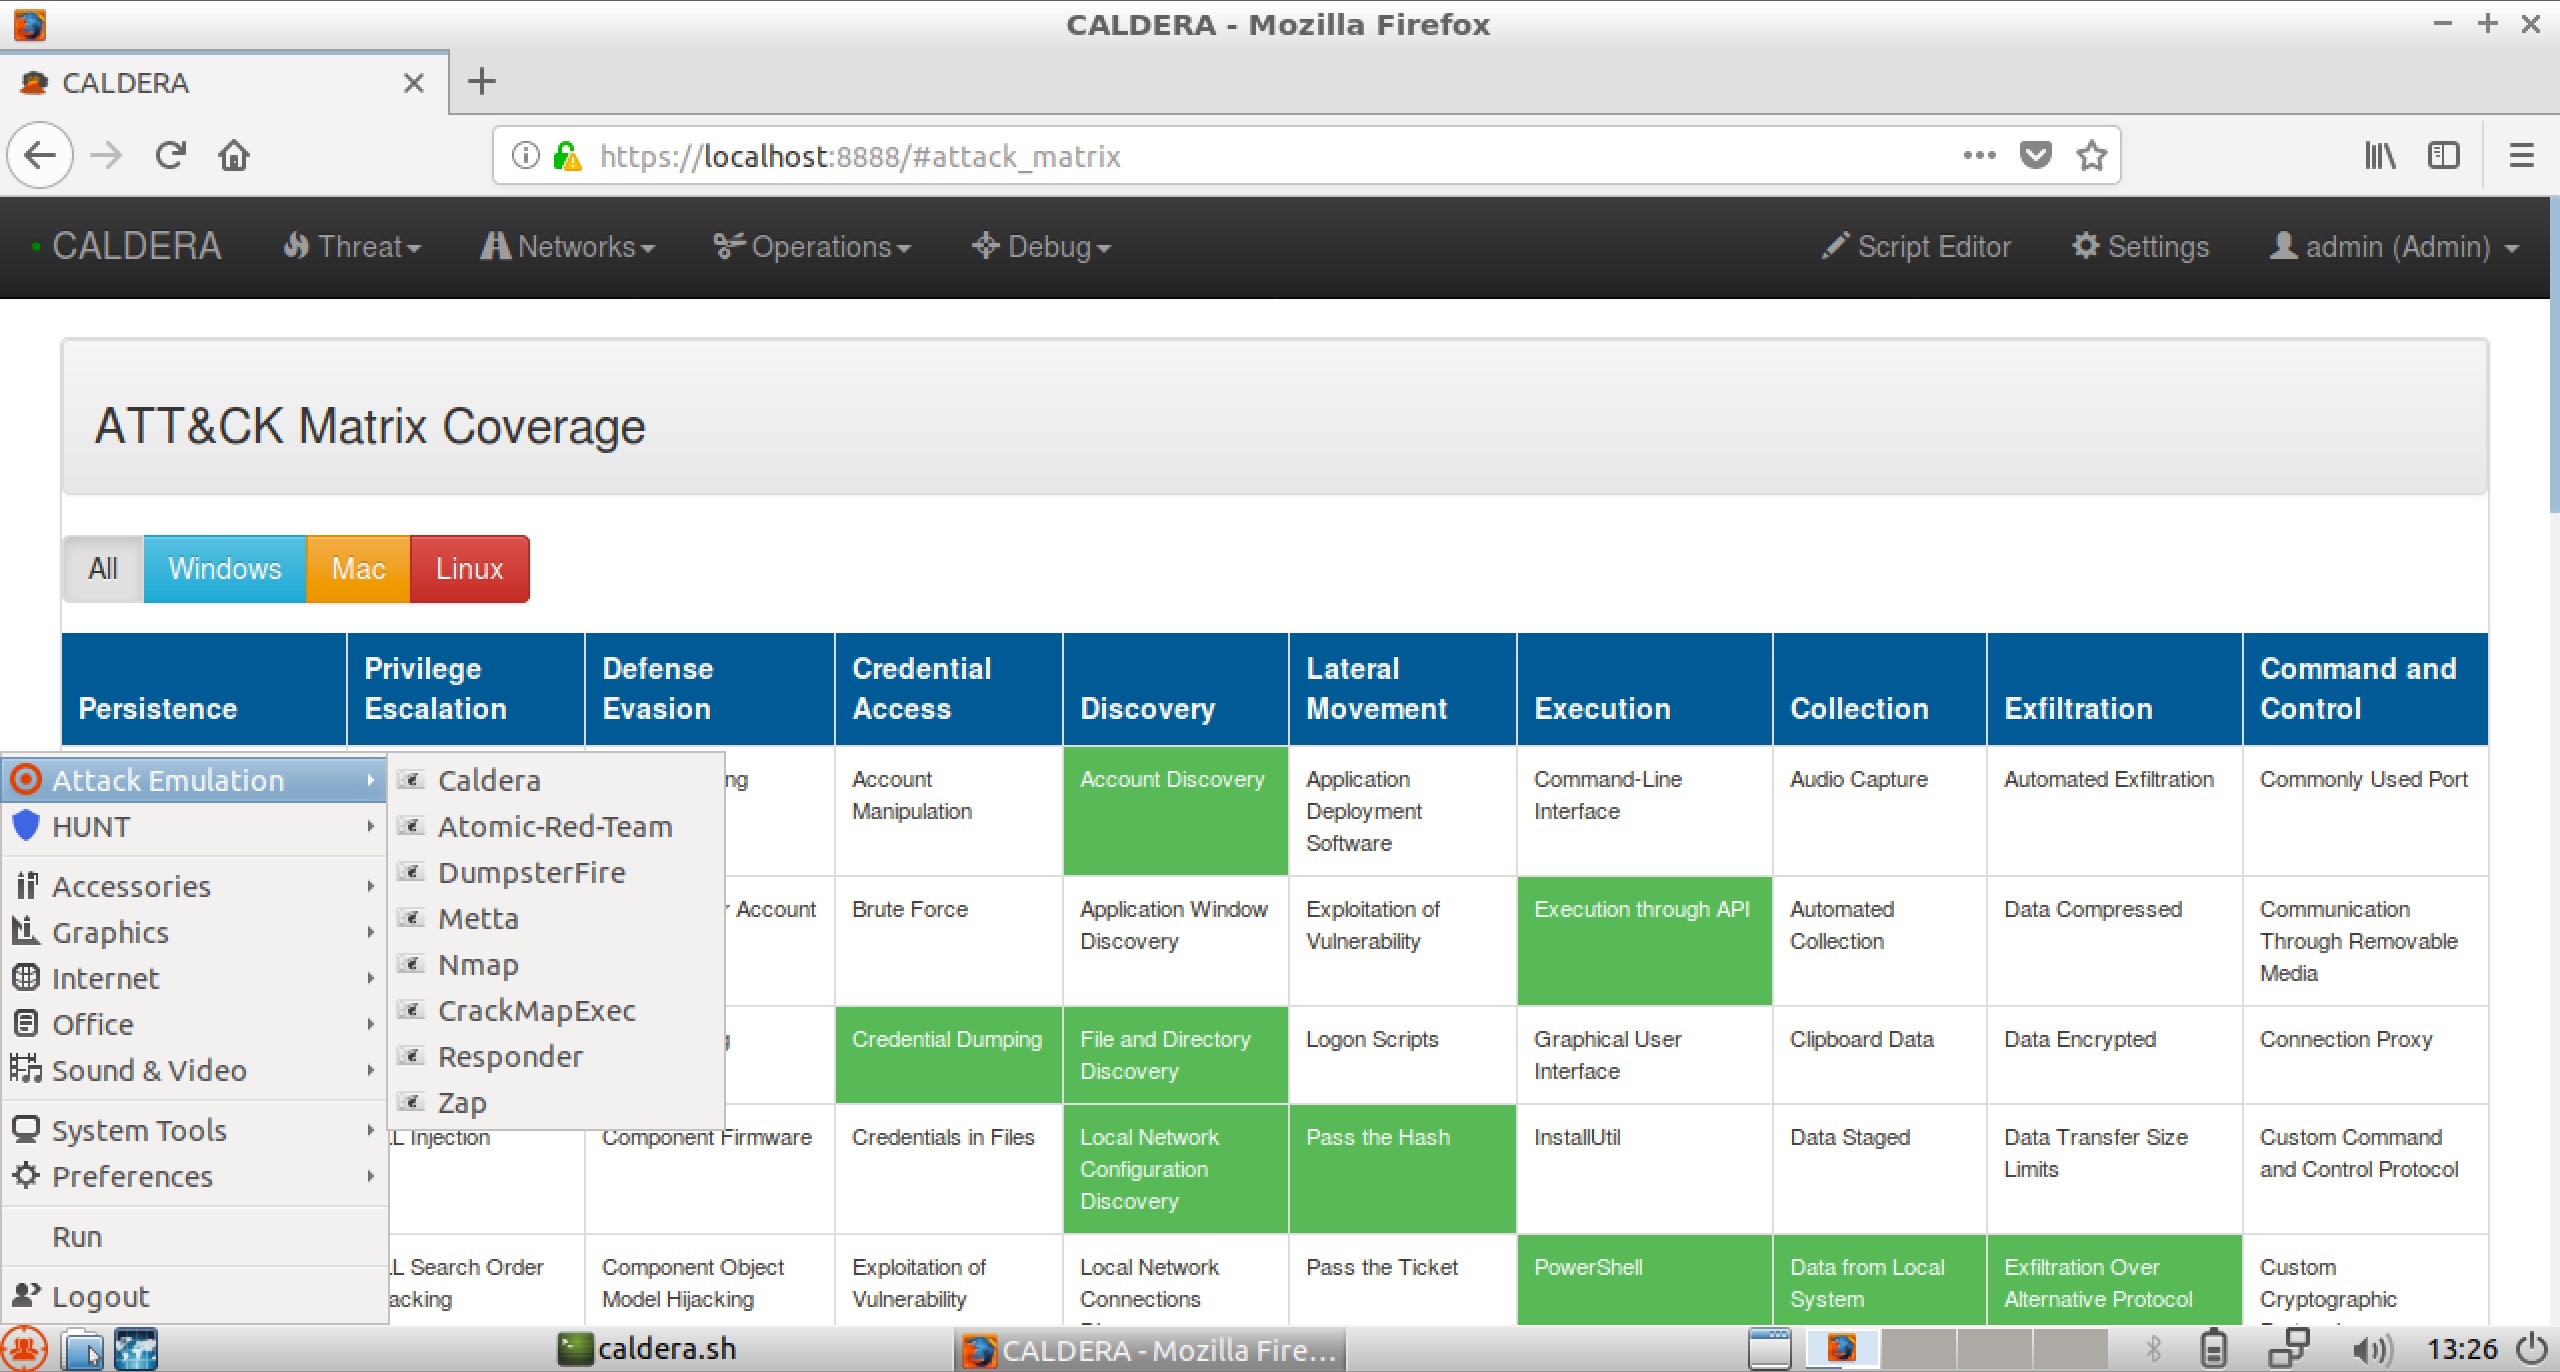 redhuntlabs/redhunt-os
Virtuelle Maschine für Angreiferemulation und Bedrohungsjagd
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 sushegaad/claude-skills-governance-risk-and-compliance
Installierbare Claude-Fähigkeiten, die fachkundige Compliance-Anleitung für 30+ Frameworks bieten, darunter ISO 27001, SOC 2, FedRAMP, GDPR, HIPAA,…
 rurik/noriben
Python-basierte Malware-Analyse-Sandbox, die mit Sysinternals Procmon integriert ist, um Laufzeitindikatoren automatisch zu sammeln, zu analysieren…
 cert-polska/drakvuf-sandbox
Automatisierte Hypervisor-Level-Malware-Analyse-Sandbox mit agentenloser Gast-Introspection, webbasierter Ergebnis-Exploration und einem geführten…
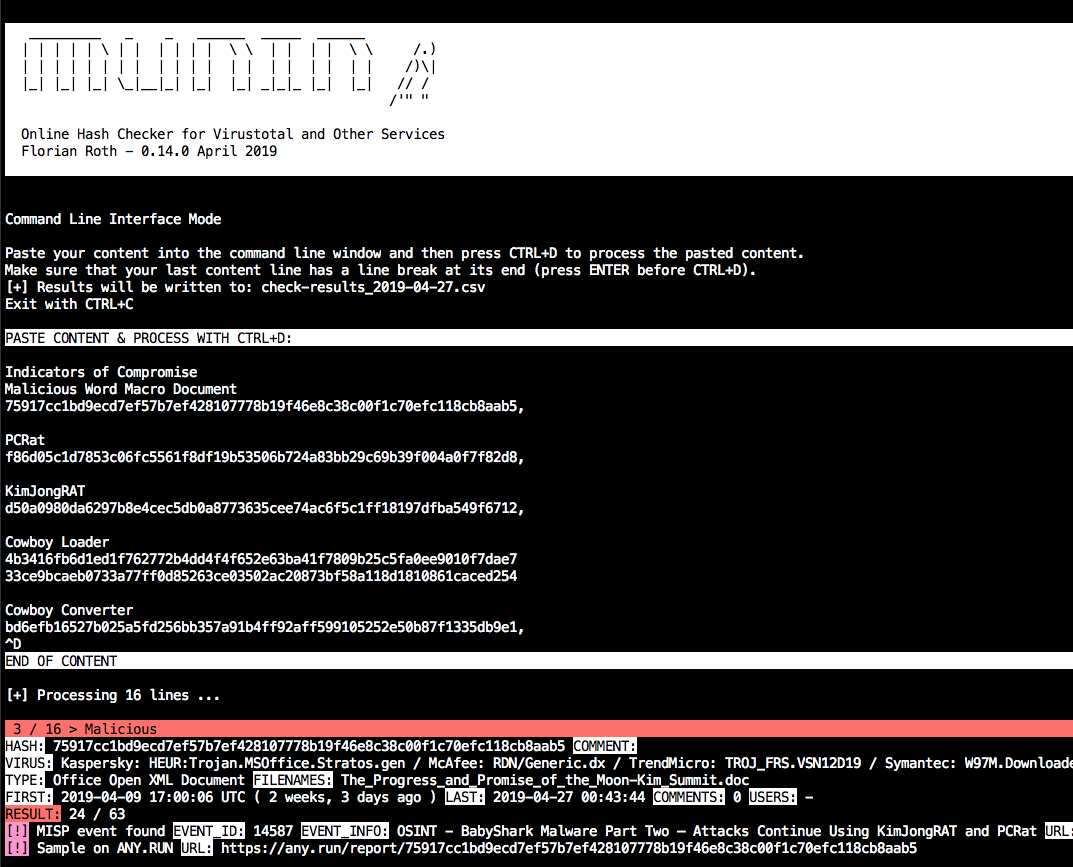 neo23x0/munin
Online-Hash-Prüfer für Virustotal und andere Dienste
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 emalderson/thephish
ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse








