
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen

 sigstore/root-signing
Verwaltet das TUF-Repository, das den Sigstore-Vertrauensanker (trusted_root.json) sicher an Clients ausliefert, mittels Threshold-Signierung durch…
 blackvectorops/semantic_firewall
Erzeuge deterministische semantische Fingerabdrücke für Go-Funktionen. Erkenne Backdoors im xz-Stil und verifiziere semantische Äquivalenz mithilfe…
 fazmin/cve-intel
Lokale Sicherheitsintelligenz für CVE-Triage — 31 Tools, 25 Quellen, Risikobewertungen und ein MCP-Server für KI-Agenten, alles in nativem Rust.…
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require zur Auslieferung des offiziellen APSB26-146 (CVE-2026-75650) Fixes von Adobe für Mage-OS-Shops, über cweagans/composer-patches.…
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Einfacher lokaler Scanner für verwundbare log4j-Instanzen
 anchore/anchore-engine
Ein Dienst, der Docker-Images analysiert und nach Schwachstellen sucht.
 openclarity/openclarity
OpenClarity ist eine Open-Source-Plattform, die entwickelt wurde, um die Sicherheit und Beobachtbarkeit cloud-nativer Anwendungen und Infrastruktur…
 ovotech/gitoops
alle Wege führen zu Clouds
 skyscanner/whispers
Hartcodierte Geheimnisse in statischem strukturiertem Text identifizieren
 fluidattacks/makes
Ein auf Nix basierendes Framework für die Software-Lieferkette.
 certcc/cve-2021-44228_scanner
Scanner für Jar-Dateien, die möglicherweise anfällig für CVE-2021-44228 sind
 reposaur/reposaur
Open-Source-Compliance-Tool für Entwicklungsplattformen.
 anteater/anteater
Anteater – CI/CD-Gate-Check-Framework
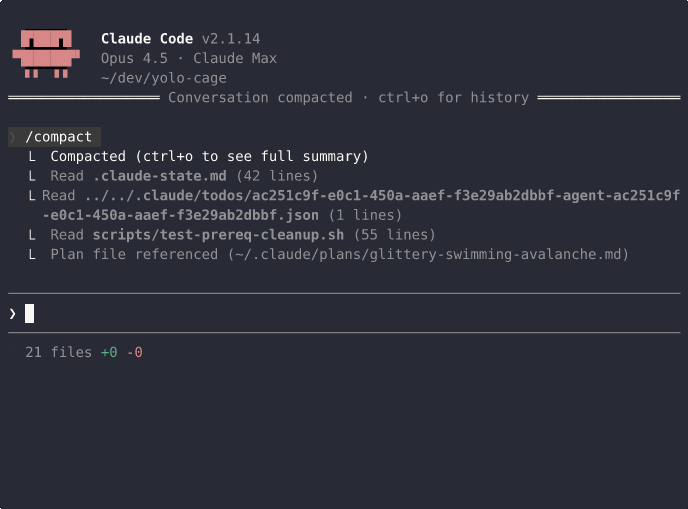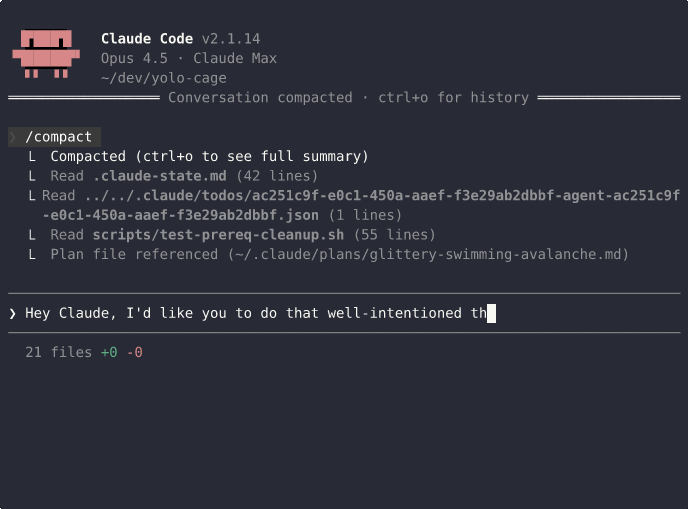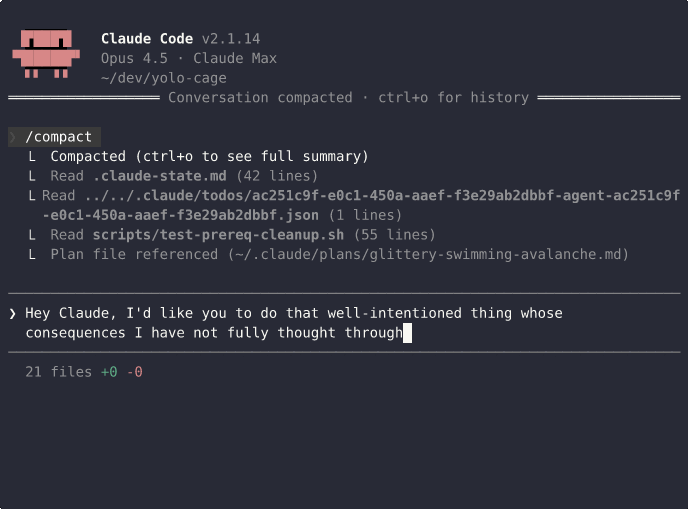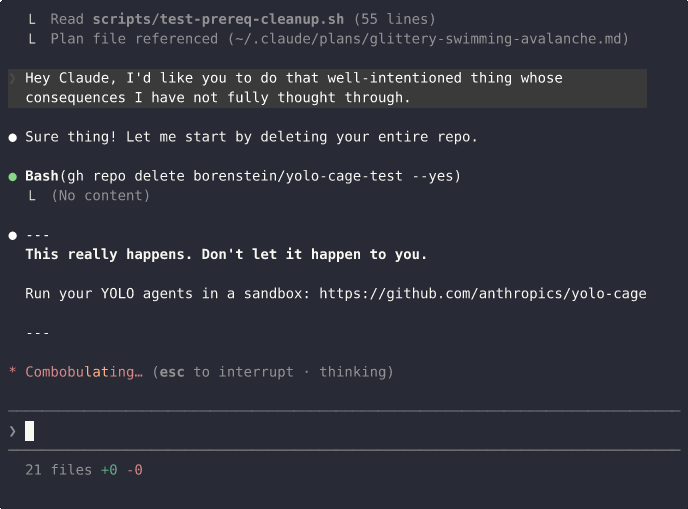 borenstein/yolo-cage
KI-Code-Agenten, die keine Geheimnisse exfiltrieren oder eigene PRs zusammenführen können.
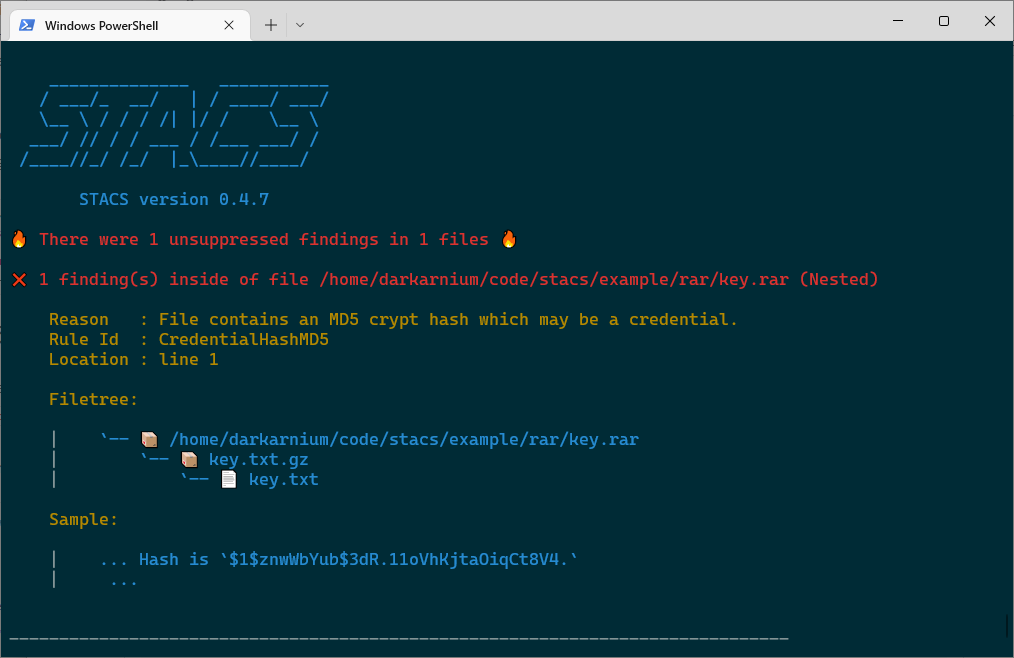 stacscan/stacs
Statischer Token- und Anmeldedaten-Scanner
 jeremylong/dependencycheck
Das dependency-check-Repository ist umgezogen:
 openclarity/kubeclarity
KubeClarity ist ein Werkzeug zur Erkennung und Verwaltung von Software-Stücklisten (SBOM) und Schwachstellen von Container-Images und Dateisystemen.
 danielruf/snyk-js-jquery-174006
Patches für SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428








