
 #1
Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.
Kitploit empfohlen
 24owais/threat-intel-cve-2024-3094
Threat Intelligence Bericht, der die xz-utils Backdoor-Sicherheitslücke (CVE-2024-3094) analysiert
 felipecruz91/node-ip-vex
Beispielprojekt, das VEX verwendet, um CVE-2024-29415 zu unterdrücken.
 dannyendortest/node-prompt-here
Absichtlich verwundbares Node.js-Demoziel für CVE-2020-7602, das zur Demonstration der automatisierten Erkennung von Abhängigkeits-Schwachstellen und…
 dannyendortest/ollama-consumer
Demo-Consumer für ollama v0.5.0 (anfälliger Bereich für CVE-2024-12886) — endorctl scan target
 pvharmo2/gha-lab-2f775f277c
Autorisierte Labor-Reproduktion von CVE-2025-47928 (spotipy-dev/spotipy pull_request_target-Geheimnis-Exfiltration) — Snapshot beim verwundbaren…
 soliantconsulting/cve-2025-46295-fix-fms
Automatisierte Skriptsammlung zur Erkennung und Behebung von CVE-2025-46295 durch Ersetzen anfälliger Apache Commons JARs in FileMaker…
 sassoftware/jackson
Dieses Repository bietet eine umfassende Behebung der Sicherheitslücken Denial-of-Service und Ressourcenzuweisung ohne Grenzen oder Drosselung, die…
 berkley4/icu-74-debian
Debian-Build-Dateien für icu 74.2 mit einem Patch zur Behebung von CVE-2025-5222
 knqyf263/aqua-checksums
Überwacht die kryptografische Integrität von Container-Images, Releases und Git-Tags für die Lieferkettensicherheit und verifiziert…
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 ist eine Pfad-Traversal-Schwachstelle mit hohem Schweregrad in der Bibliothek setuptools, insbesondere in Version 78.1.0.
 rohitberiwala/nodejs-tar-symlink-exploit-cve-2026-29786
Technische Analyse und Proof-of-Concept (PoC) für eine kritische Path-Traversal-Schwachstelle durch Symlink-Manipulation im Node.js-Paket 'tar'…
 jvr2022/cve-2026-29786
Proof-of-Concept, das eine Hardlink-Pfad-Traversal im npm-Paket `tar` demonstriert und das Überschreiben von Dateien außerhalb des…
 alielkhatteb/cve-2025-47273-poc
CVE-2025-47273 — setuptools-Pfadumgehungs-PoC
 renat0z3r0/notepadpp-supply-chain-iocs
IoCs und Erkennungsregeln für den Notepad++ Supply-Chain-Angriff (CVE-2025-15556) — Lotus Blossom APT, Juni–Dezember 2025. Beinhaltet Falcon…
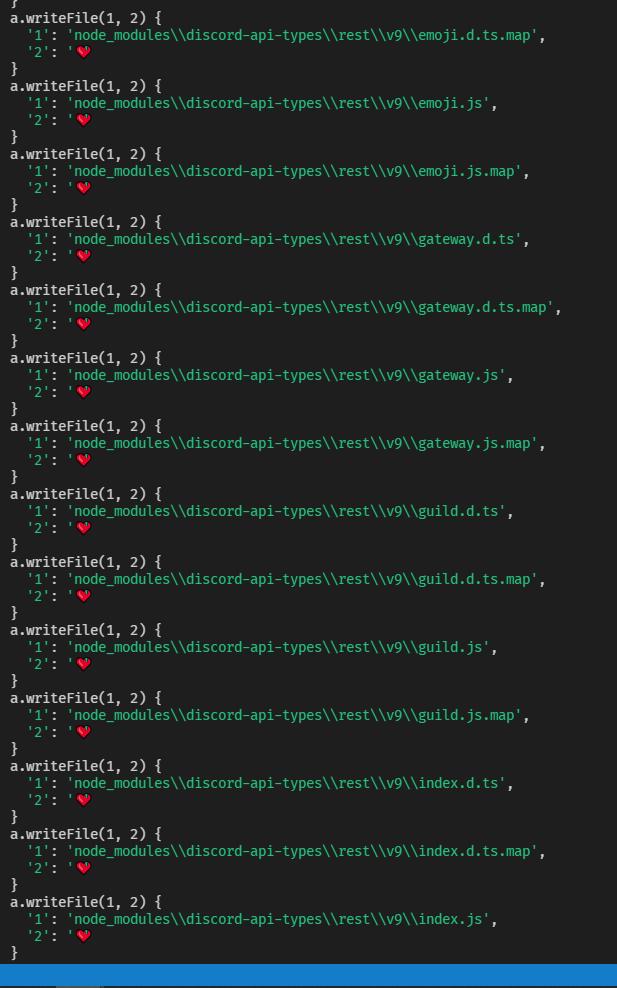 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc ist Malware / Protestware!
 gouldnicholas/cve-2026-4660-poc
PoC für CVE-2026-4660: beliebiges Dateilesen über git checkout in hashicorp/go-getter
 bhimsekhar/vulnerable-java-app
Spring Boot App mit log4j 2.14.1 (CVE-2021-44228) — VulnFix Agent Testziel
 reefspek/cocoapods-rce_cve-2024-38366
CocoaPods RCE-Schwachstelle CVE-2024-38366








