
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Lieferkettensicherheit — Seite 31 | Kitploit
Kategorien

Lieferkettensicherheit

Tools für Dependency-Scanning, SBOM-Generierung, Paketintegrität und Lieferkettenrisiko.

Kitploit empfohlen
Top-Tools

10 ausgewählt
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8kvor 18h 41m
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4kvor 9h 4m
grype preview#3

grype

GitHubanchore/grype
12.7kvor 1 Tag
syft preview#4

syft

GitHubanchore/syft
9.8kvor 1 Tag
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6kvor 15h 53m
cosign preview#6

cosign

GitHubsigstore/cosign
6.2kvor 1 Tag
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1kvor 2 Monaten
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7kvor 13 Tagen
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
54vor 12h 51m
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1kvor 1 Tag
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
822 Ergebnisse
dasel-hardened-container preview

dasel-hardened-container

GitHubnedlir/dasel-hardened-container

Gehärtetes dasel v3.3.1 Paket und Image erstellt mit Melange und apko. Patchen von CVE-2026-33320.
general-purpose-utilitiescontainer-securityvulnerability-analysis+4
vor 4 Monaten
dasel-melange-apko preview

dasel-melange-apko

GitHubrotavori/dasel-melange-apko

dasel v3.3.1 verpackt mit Melange und als minimales apko-Image ausgeliefert, gepatcht für CVE-2026-33320
general-purpose-utilitiescontainer-securityvulnerability-analysis+3
vor 4 Monaten
CVE-2026-45321-Tanstack preview

CVE-2026-45321-Tanstack

GitHubrenewablehacking/cve-2026-45321-tanstack

Pädagogisches Labor, das npm-Supply-Chain-Angriffe, CI/CD-Missbrauch und Codeausführung zur Installationszeit über CVE-2026-45321 simuliert.…
vulnerability-analysismalware-analysissupply-chain-security+2
vor 5 Monaten
CVE-2026-45321-Tanstack preview

CVE-2026-45321-Tanstack

GitHub7whyex/cve-2026-45321-tanstack

Lehrlabor, das einen npm-Lieferkettenangriff (CVE-2026-45321) mit bösartigen Paketen, Postinstall-Payload-Ausführung und CI/CD-Missbrauchsszenarien…
vulnerability-analysismalware-analysissupply-chain-security+2
vor 4 Monaten
CentOS7_CVE-2021-3712_Remediation preview

CentOS7_CVE-2021-3712_Remediation

GitHubcode-with-amitk/centos7_cve-2021-3712_remediation

Produktionsreife Schritte zur Behebung einer OpenSSL-CVE (https://nvd.nist.gov/vuln/detail/cve-2021-3712) auf einer EOL-CentOS7-Box
vulnerability-scannersvulnerability-analysisconfiguration-auditing+2
vor 3 Monaten
pulsar-docker-images-patch-CVE-2021-44228 preview

pulsar-docker-images-patch-CVE-2021-44228

GitHublhotari/pulsar-docker-images-patch-cve-2021-44228

Patchen Sie Pulsar Docker-Images mit dem Log4J 2.17.1-Update, um die Apache Log4J-Sicherheitslücken einschließlich Log4Shell zu entschärfen.
vulnerability-scannerscontainer-securitycloud-security+3
1vor 4 Jahren
compromised-action preview

compromised-action

GitHubsuper-vulnerable-org/compromised-action

Test-Repo: simuliert einen kompromittierten GitHub-Action im Stil von CVE-2025-30066 (für Sicherheitsforschung/-Tests chainradar)
vulnerability-analysisdevsecopssupply-chain-security+2
vor 5 Monaten
log4j-scanner preview

log4j-scanner

GitHubname/log4j-scanner

Entdecken Sie die Log4Shell-Sicherheitslücke [CVE-2021-44832]
static-analysisvulnerability-scannersvulnerability-analysis+3
1vor 3 Jahren
seal-security-nuget-demo-net7 preview

seal-security-nuget-demo-net7

GitHubisecuritytw/seal-security-nuget-demo-net7

.NET 7-Fork von seal-security-nuget-demo: dieselbe CVE-2024-21907-Exploit-Geschichte, neu ausgerichtet für Kunden, die an das .NET SDK 7 gebunden…
vulnerability-analysisdevsecopssupply-chain-security+2
vor 5 Monaten
CVE-2026-54520 preview

CVE-2026-54520

GitHubchaitanyagarware/cve-2026-54520

Öffentliche Advisory-Landingpage, die CVE-2026-54520 dokumentiert, eine Path-Traversal-Schwachstelle mit hohem Schweregrad im Workflow-Executor von…
vulnerability-analysisweb-securitysupply-chain-security+3
1vor 3 Monaten
google_gax preview

google_gax

GitHubworkshops-de/google_gax

Gepatchtes google_gax 0.4.1 für Tesla 1.18.3+-Kompatibilität (CVE-2026-48598)
general-purpose-utilitiesvulnerability-analysissupply-chain-security+1
vor 4 Monaten
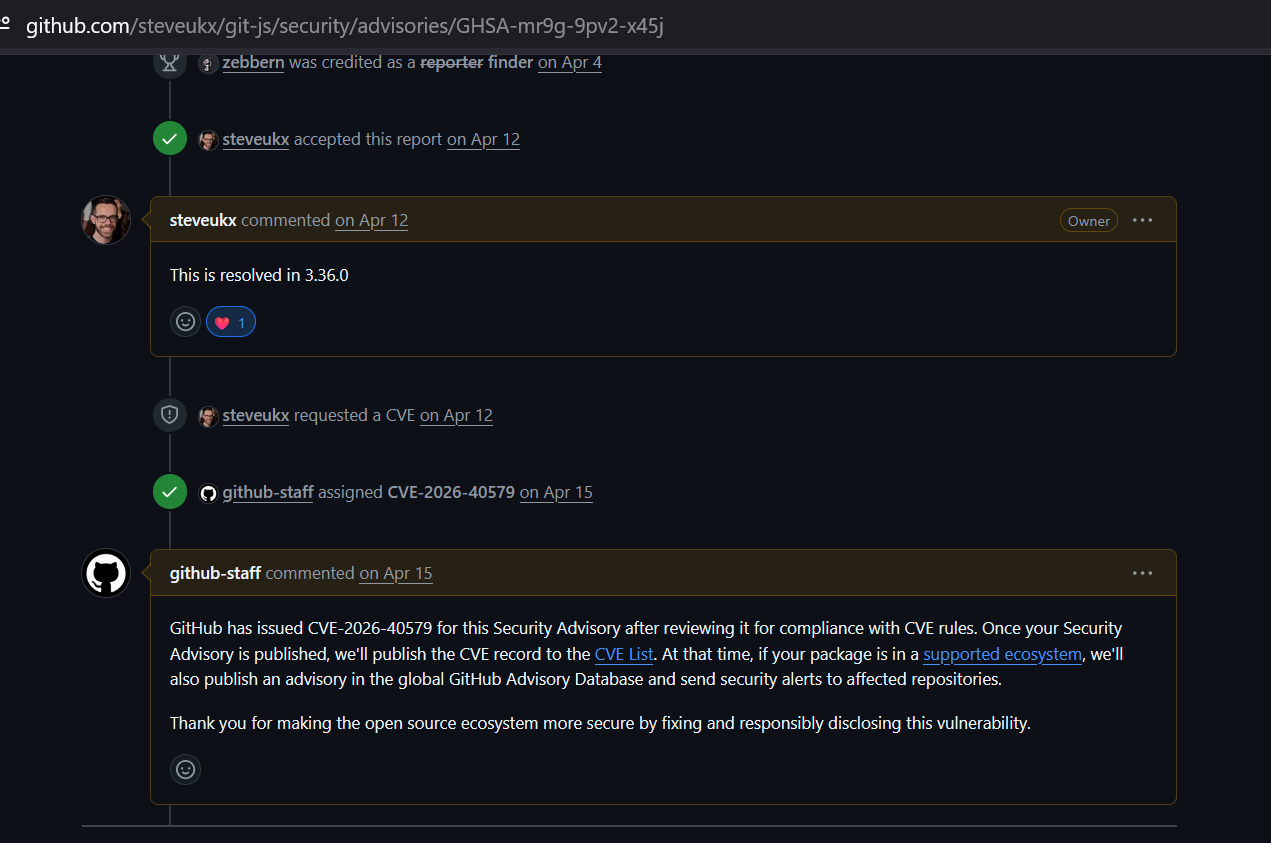
CVE-2026-40579 preview

CVE-2026-40579

GitHubzebberncve/cve-2026-40579

Advisory für git-js ⌯⌲ 11 Mio. wöchentliche Downloads
vulnerability-analysiscode-analysissupply-chain-security+2
vor 4 Monaten
aurora-demo-lockfile preview

aurora-demo-lockfile

GitHubmlbrilliance/aurora-demo-lockfile

AURORA Demo-Ziel — absichtlich verwundbare Lockfiles (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)

vulnerability-analysissupply-chain-securityeducation+2
vor 5 Monaten
gitlab-profile preview

gitlab-profile

GitLabstaxis-platform/gitlab-profile

Modularer Node.js-Laufzeitorchestrator mit HMAC-Integritätsprüfung, Import-Guards und sandboxierter Ausführung für eine sichere, geschichtete…
supply-chain-security
vor 3 Monaten
cve-lite-on-pi preview

cve-lite-on-pi

GitHubaz9713/cve-lite-on-pi

Ausführen von OWASP cve-lite-cli gegen das pi-Monorepo: Scan-Ablauf und wichtigster Befund (vitest CVE-2026-47429).
vulnerability-scannerscode-analysisdevsecops+3
vor 4 Monaten
log4j-vuln-demo preview

log4j-vuln-demo

GitHubaaronm-sysdig/log4j-vuln-demo

Absichtlich angreifbare Log4j 2.14.1 Demo für Sysdig CNAPP Scannen (CVE-2021-44228)
vulnerability-scannersvulnerability-analysiscloud-security+3
vor 5 Monaten
http-server-node preview

http-server-node

GitHubdannyendortest/http-server-node

Synthetischer verwundbarer Node.js HTTP-Server, der als Demoziel für den EXPOSURE-Schwachstellenscanner dient, zur Verfolgung von CVE-2021-23797 mit…
vulnerability-scannersvulnerability-analysissupply-chain-security+2
vor 5 Monaten
node-vulnerable preview

node-vulnerable

GitHubdannyendortest/node-vulnerable

Synthetisches Demo-Ziel für EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)

vulnerability-scannersvulnerability-analysiscode-analysis+3
vor 5 Monaten
Zurück1…303132…46Weiter








