JSPanda
JSPanda ist ein clientseitiger Scanner für Schwachstellen durch Prototype Pollution. Er bietet zwei wesentliche Funktionen: das Scannen von Schwachstellen in den bereitgestellten URLs und die Analyse des Quellcodes von JavaScript-Bibliotheken.
JSPanda kann jedoch keine fortgeschrittenen Prototype-Pollution-Schwachstellen erkennen.
Wie funktioniert JSPanda?
- Verwendet mehrere Payloads für Schwachstellen durch Prototype Pollution.
- Sammelt alle Links in den Zielen zum Scannen und fügt Payloads zu den von JSPanda ermittelten URLs hinzu. Navigiert zu jeder URL mit einem kopflosen Chromedriver.
- Scannt alle Wörter im Quellcode potenziell verwundbarer JavaScript-Bibliotheken und erstellt einen einfachen JavaScript-PoC (Proof of Concept) durch das Finden von Script Gadgets, um die manuelle Code-Analyse zu unterstützen.
Anforderungen
- Laden Sie die neueste Version von Google Chrome und Chromedriver herunter
- Selenium
Verwendung
Scan: python3.7 jspanda.py
- Fügen Sie URLs zur Datei url.txt hinzu, z. B.: example.com
Grundlegende Quellcode-Analyse: python3.7 analyze.py
- Fügen Sie den Quellcode einer JavaScript-Bibliothek in analyze.js ein
- Generieren Sie PoC-Code mit analyze.py
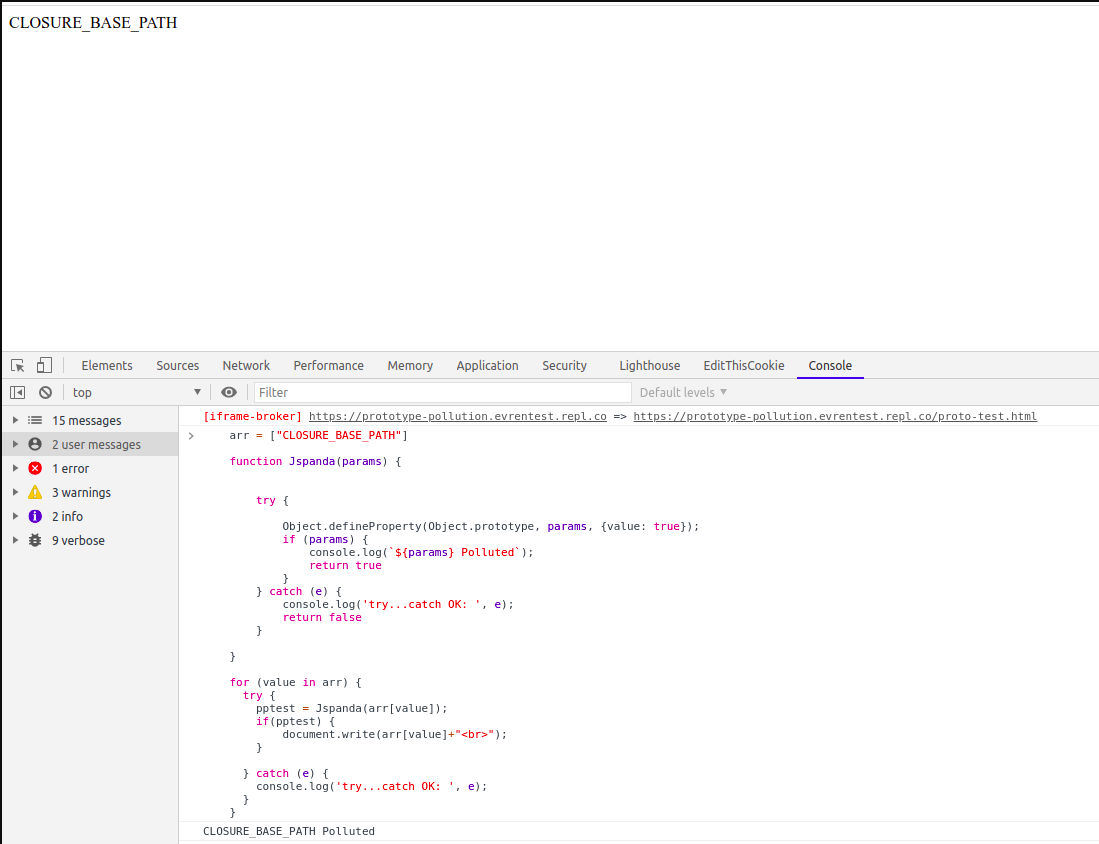
- Führen Sie den PoC-Code in der Chrome-Konsole aus. Er kontaminiert alle aus dem Quellcode gesammelten Wörter und zeigt sie auf dem Bildschirm an. Dies kann zu Fehlalarmen führen. Diese Ausgaben liefern Forschern zusätzliche Informationen, automatisieren jedoch nicht alles.
Demonstration

Quellcode-Analyse – Screenshot
Unterstützende Materialien :
https://twitter.com/har1sec/status/1314469278322655233
https://github.com/BlackFan/client-side-prototype-pollution
https://github.com/ThePacketBender/notes/blob/01c0b834f6e3ee4d934b087b2d92c9e484dc2a50/web/prototype_pollution.txt
https://habr.com/ru/company/huawei/blog/547178/
https://infosecwriteups.com/javascript-prototype-pollution-practice-of-finding-and-exploitation-f97284333b2
https://github.com/securitum/research/tree/master/r2020_prototype-pollution
Lerne Prototype Pollution in Serie – Teil 2
dwisiswant0/ppfuzz
GitHub - raverrr/plution: Prototype-Pollution-Scanner mit kopflosem Chrome
JavaScript Prototype Poisoning Vulnerabilities in the Wild
Der vollständige Leitfaden zu Prototype-Pollution-Schwachstellen

 redsection/jspanda







