#1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 gmh5225/ghidra_svr_bridge
Binary-Ninja-Plugin, das die Analyse bidirektional mit einem Ghidra-Server-Repository über einen Java-Bridge-Subprozess synchronisiert.
 bishopfox/mauidll
Extrahieren Sie die verwalteten (.NET) Assemblies aus einem MAUI Android Assembly Store.
 himitsushell/himitsushell
Shell-Skript-Schutz (Obfuskation, eingebetteter Interpreter, DRM) – unsichtbar für Kernel-Tracing
 recurse-labs/recurse
Agentische Reverse-Engineering-IDE mit einem reinen Rust-Multi-Architektur-Disassembler, nativem Decompiler, Debugger und LLM-Agenten für…
 9pings/fad-checker
Buildloses Dependency-Audit-Tool, das 10 Ökosysteme offline scannt und CVEs meldet, priorisiert nach CISA KEV und EPSS, EOL-Pakete, Lizenzen,…
 vpierre/ndaal_public_sbom_auditor
Offline-Single-Binary-Web-App, die CycloneDX-, SPDX- und syft-SBOMs einliest, ein Ensemble von CVE-Scannern ausführt, Ergebnisse mit EPSS, CISA-KEV…
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] Einfacher lokaler Scanner für verwundbare log4j-Instanzen
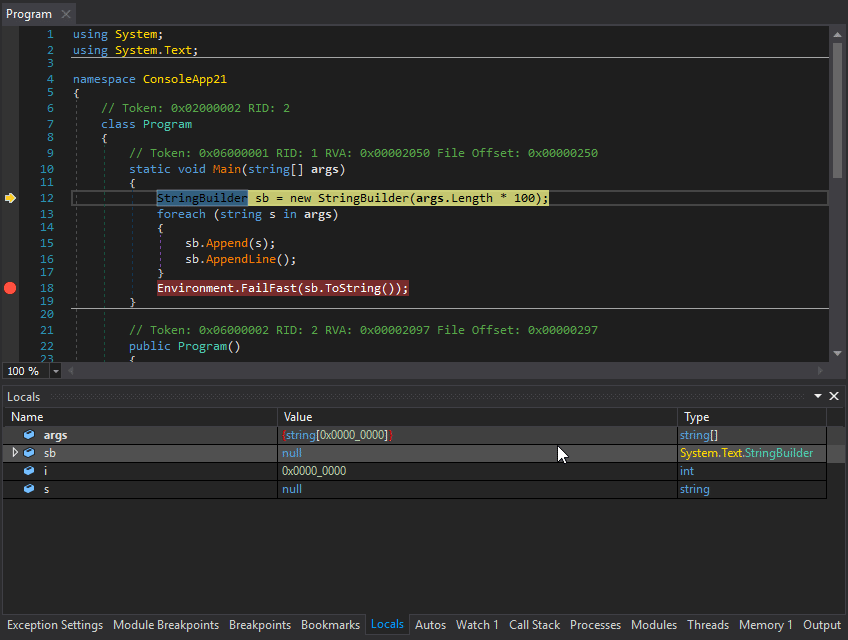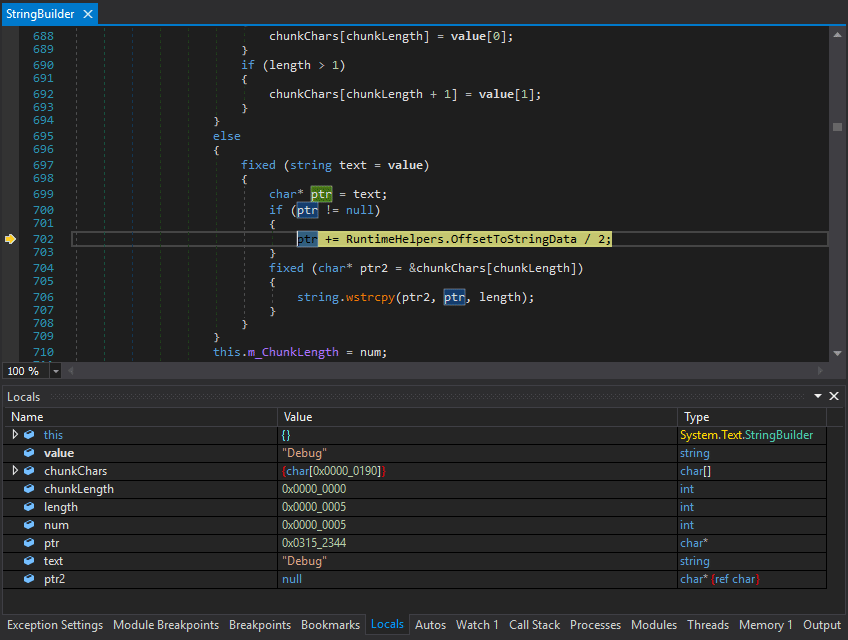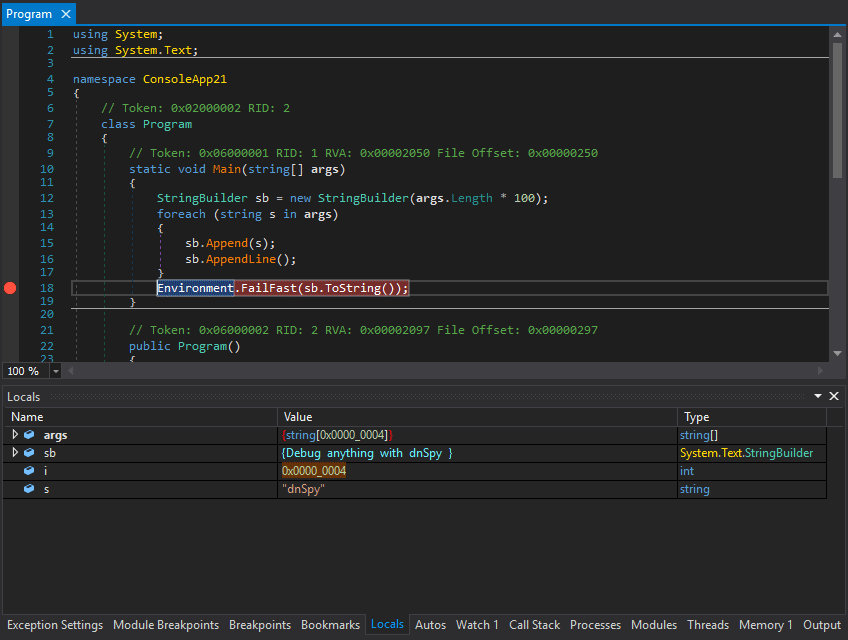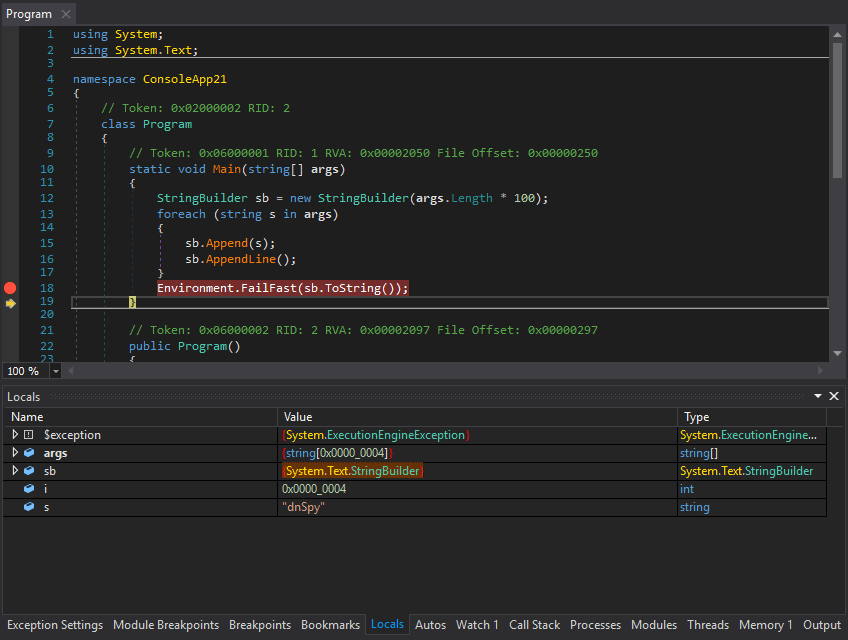 dnspy/dnspy
.NET-Debugger und Assembly-Editor
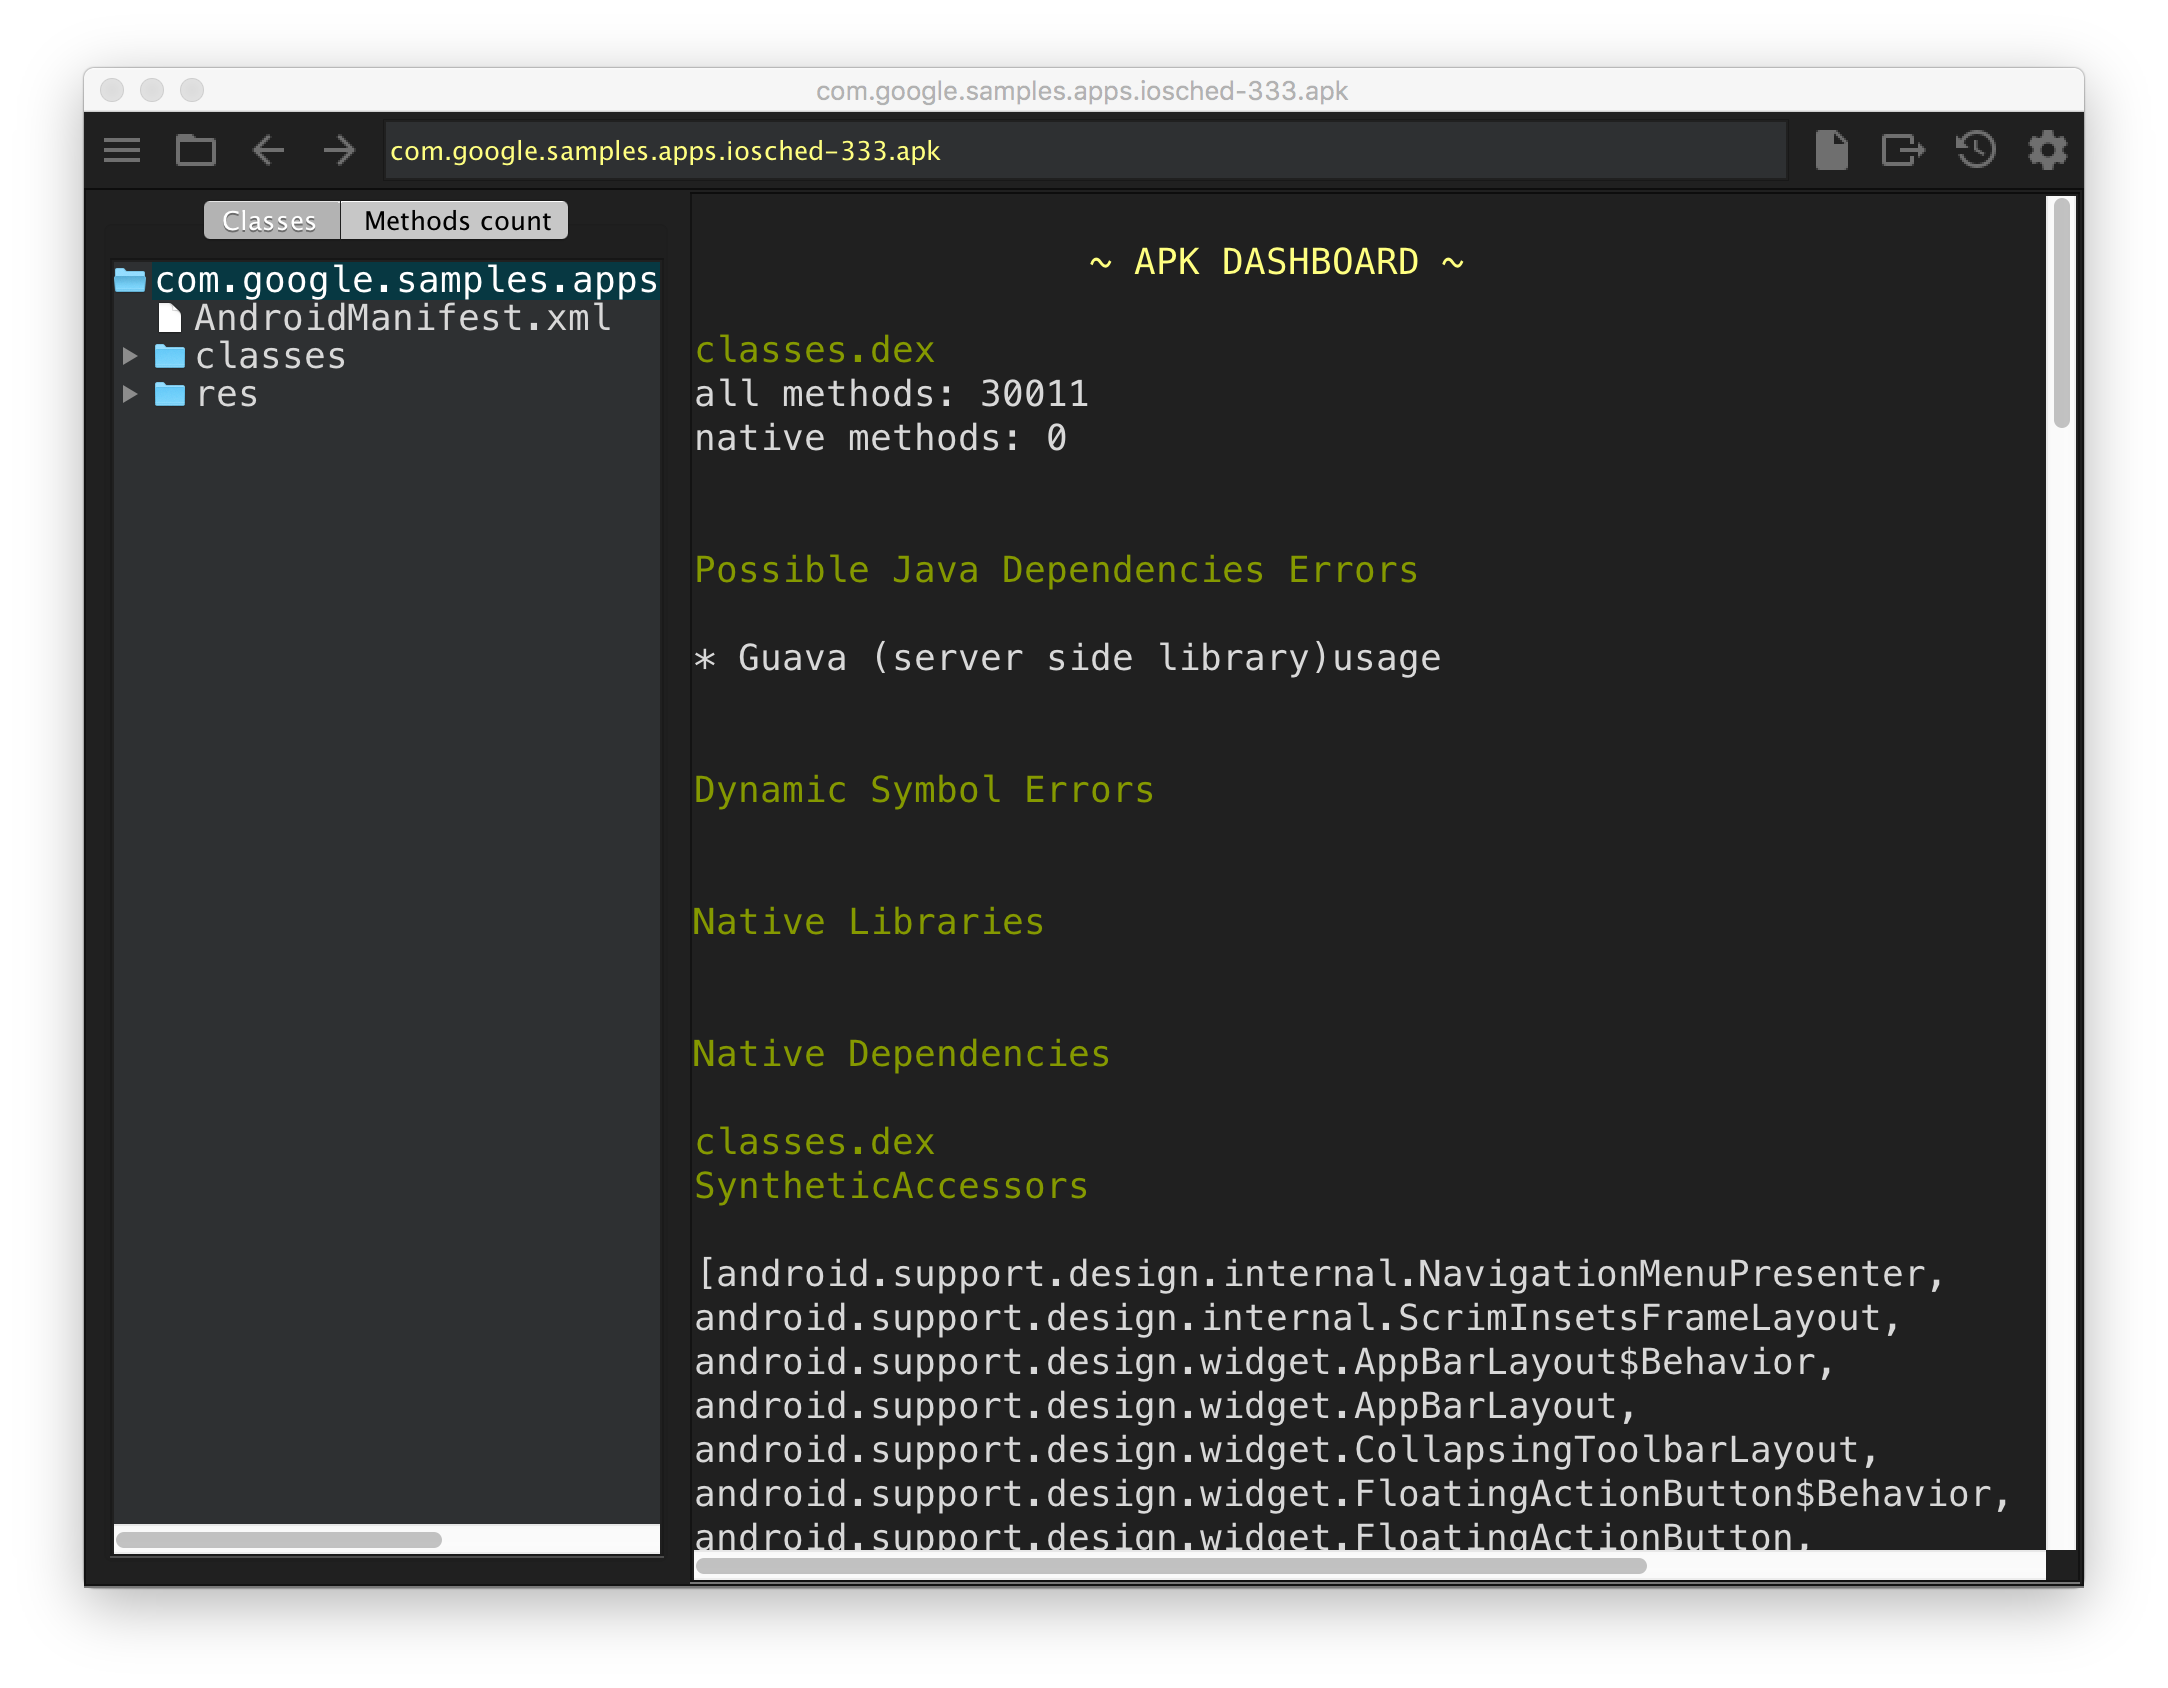 google/android-classyshark
Android- und Java-Bytecode-Viewer
 de4dot/de4dot
.NET-Deobfusktor und -Unpacker.
 facebook/pyre-check
Performante Typprüfung für Python.
 trailofbits/manticore
Symbolisches Ausführungswerkzeug
 mozilla/bleach
Bleach ist eine auf einer Whitelist basierende HTML-Bereinigungsbibliothek, die Markup und Attribute escaped oder entfernt.
 google/enjarify
Übersetzt Dalvik-Bytecode (DEX/APK) in äquivalenten Java-Bytecode und ermöglicht es Java-Analysewerkzeugen, Android-Anwendungen mit hoher Korrektheit…
 anchore/anchore-engine
Ein Dienst, der Docker-Images analysiert und nach Schwachstellen sucht.
 jvoisin/php-malware-finder
Potenziell schädliche PHP-Dateien erkennen
 das-labor/panopticon
Ein freies, plattformübergreifendes Disassembler-Tool.