#1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
 beardypig/ghidra-emotionengine
Ghidra-Prozessor für die MIPS-basierte Emotion-Engine-CPU der Play Station 2.
 anteater/anteater
Anteater – CI/CD-Gate-Check-Framework
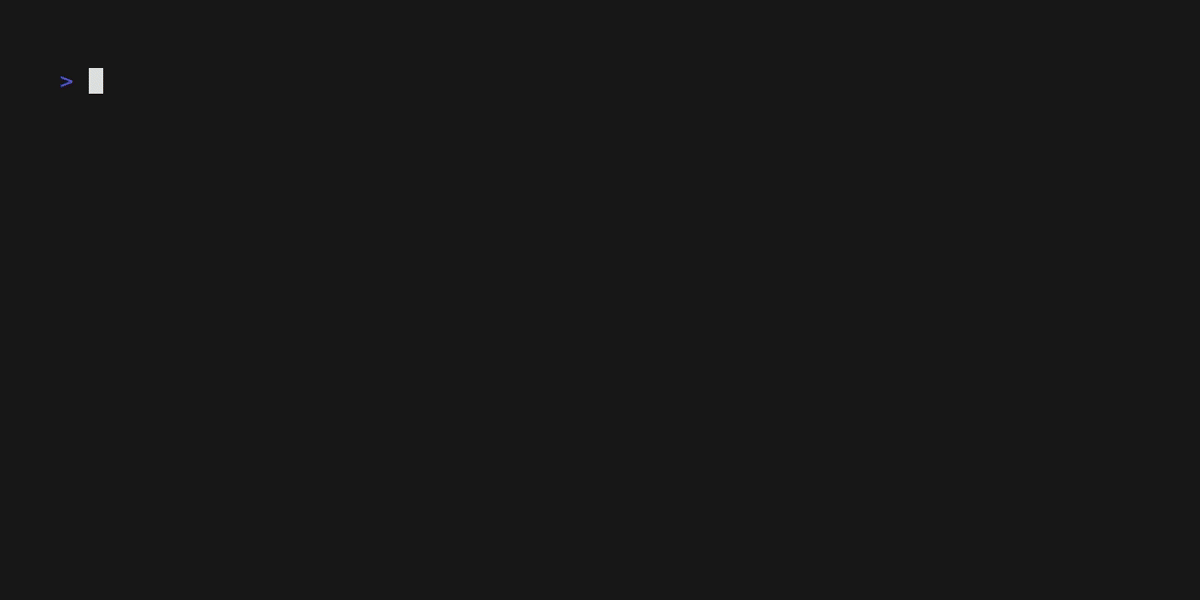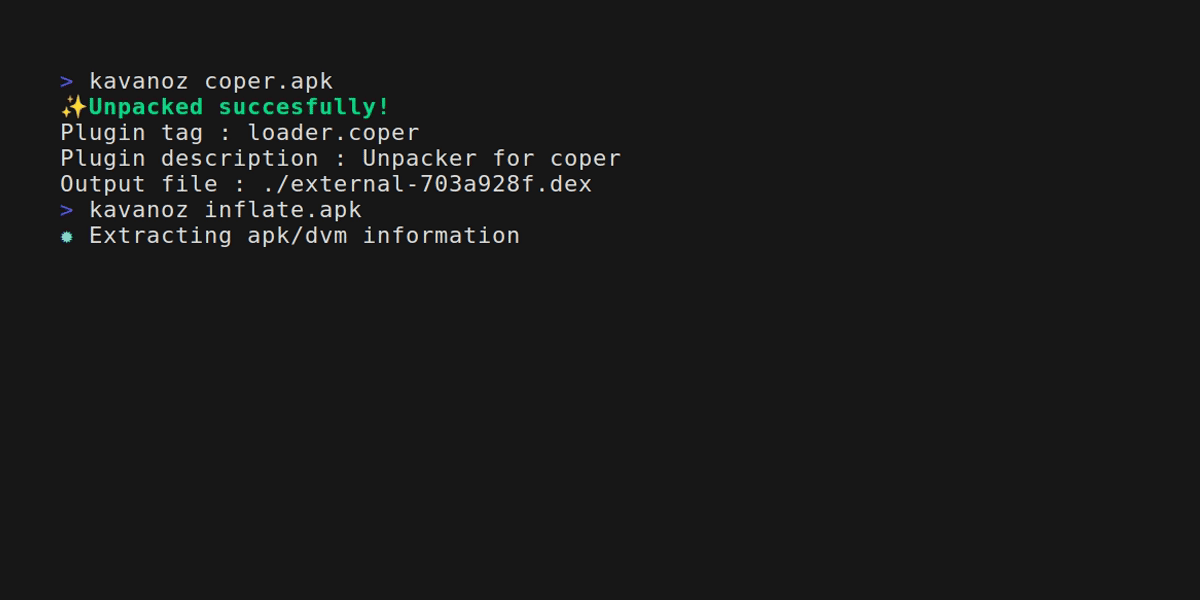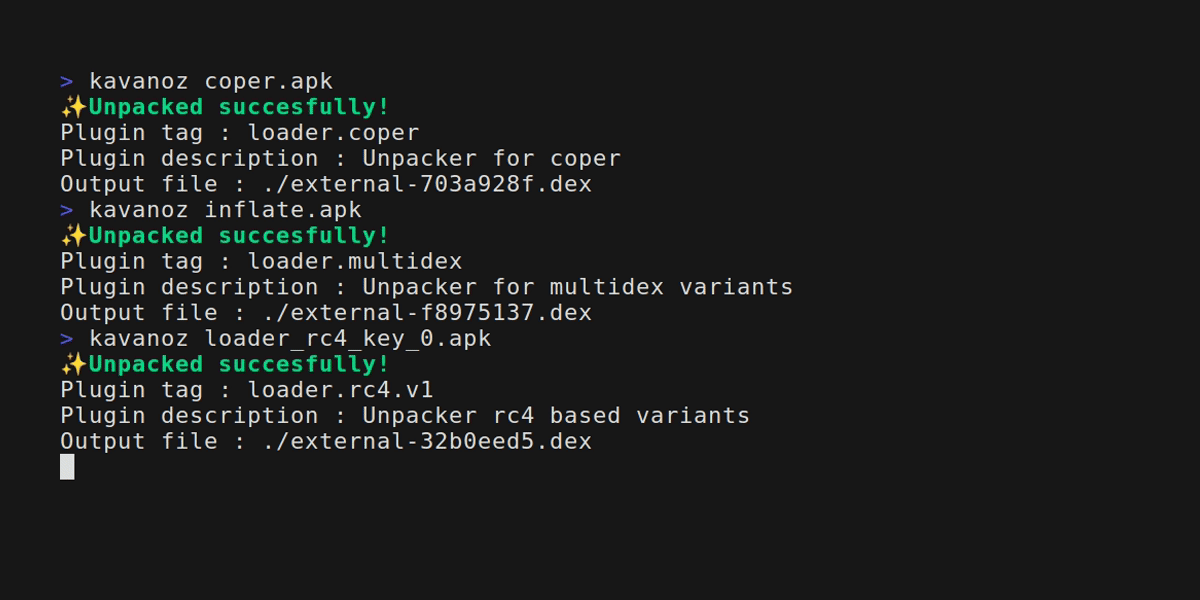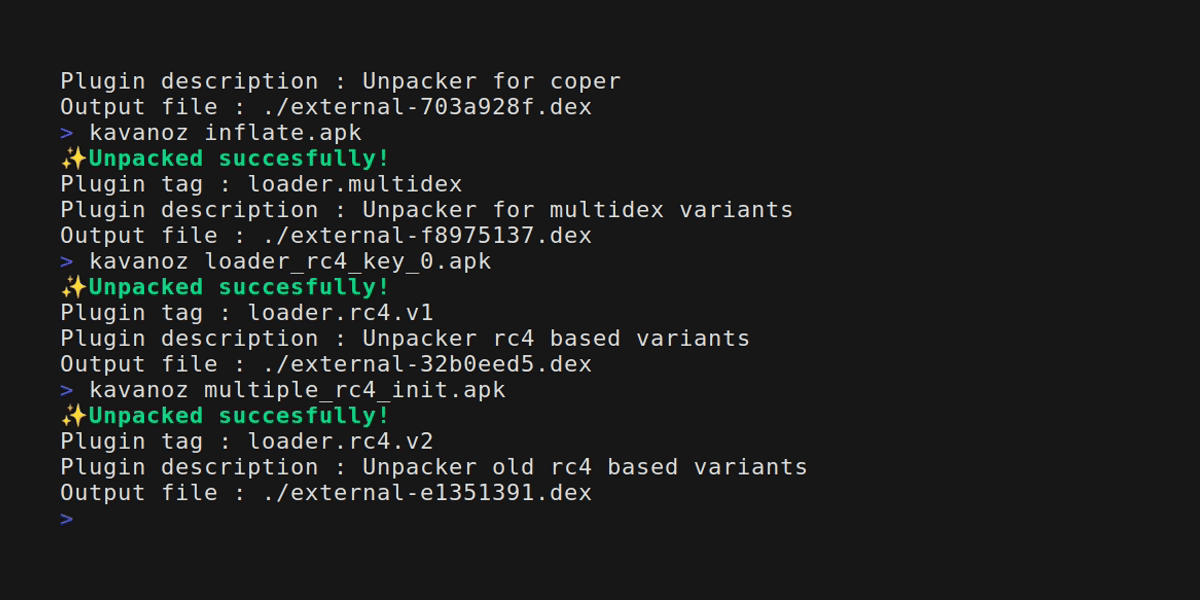 eybisi/kavanoz
Statisches Entpacken gängiger Android-Banker-Malware.
 mandiant/route-sixty-sink
Verknüpfe Quellen mit Senken in C#-Anwendungen.
 mandiant/flashmingo
Automatische Analyse von SWF-Dateien basierend auf einigen Heuristiken. Erweiterbar über Plugins.
 stacscan/stacs
Statischer Token- und Anmeldedaten-Scanner
 mrakovic-org/nashavm
Nasha ist eine virtuelle Maschine für .NET-Dateien und ihre Laufzeitumgebung wurde in C++/CLI erstellt.
 cmatthewbrooks/r2kit
Eine Sammlung von Skripten für einen radare-basierten Malware-Code-Analyse-Workflow.
 danielruf/snyk-js-jquery-565129
Patches für SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023, einschließlich der Patches für SNYK-JS-JQUERY-174006,…
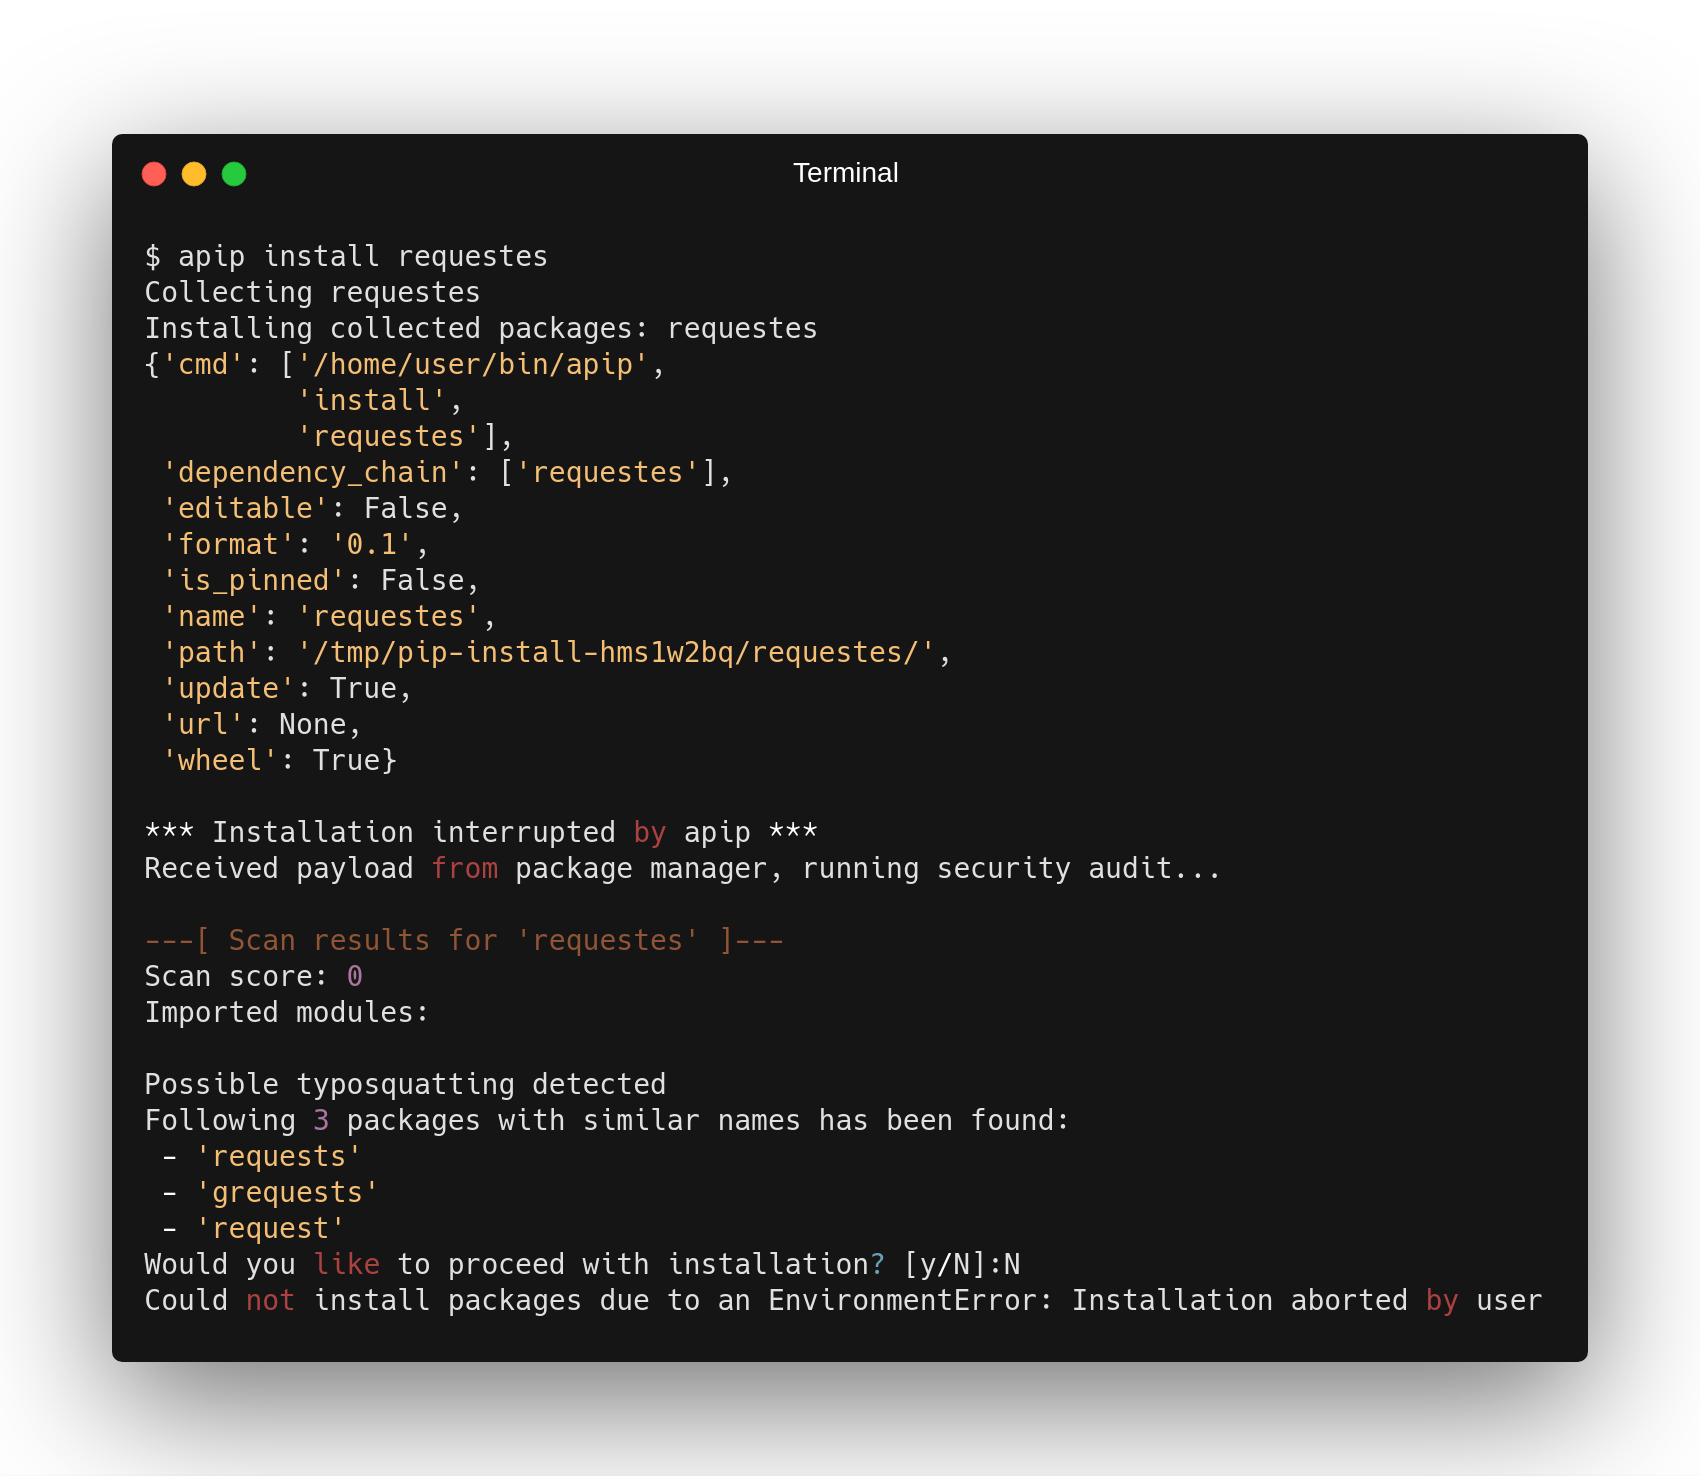 rootlug/aura
Projekt Aura: Sicherheitsauditierung und Code-Introspection
 maweil/bidi_char_detector
Überprüft Ihre Dateien auf das Vorhandensein von Unicode-BIDI-Zeichen, die für Supply-Chain-Angriffe missbraucht werden können. Siehe CVE-2021-42574.
 shiomiyan/cve-2021-42574
Minimales Rust-Projekt, das CVE-2021-42574 demonstriert, mit Kompilierzeit-Verhaltensunterschieden zwischen gepatchten und anfälligen rustc-Versionen…
 sirredbeard/cve-2025-60876
Verhaltensbewahrender Fix für CVE-2025-60876 HTTP-Header-Injection in BusyBox wget, mit Proof-of-Concept, Percent-Encoding-Patch und…
 aipeacs/sc3010-computer-security
Using Struts2 and PowerShell to recreate CVE-2017-5638 OGNL Injection vulnerability.