
 rezmoss/sbomlyze
Git diff für SBOMs – CycloneDX-, SPDX- und Syft-Dokumente vergleichen, Manipulationen erkennen und als CI-Gate dienen.

git diff für deine SBOM. Vergleiche zwei Software Bills of Materials und sieh, was sich zwischen Builds, Versionen und Releases geändert hat.
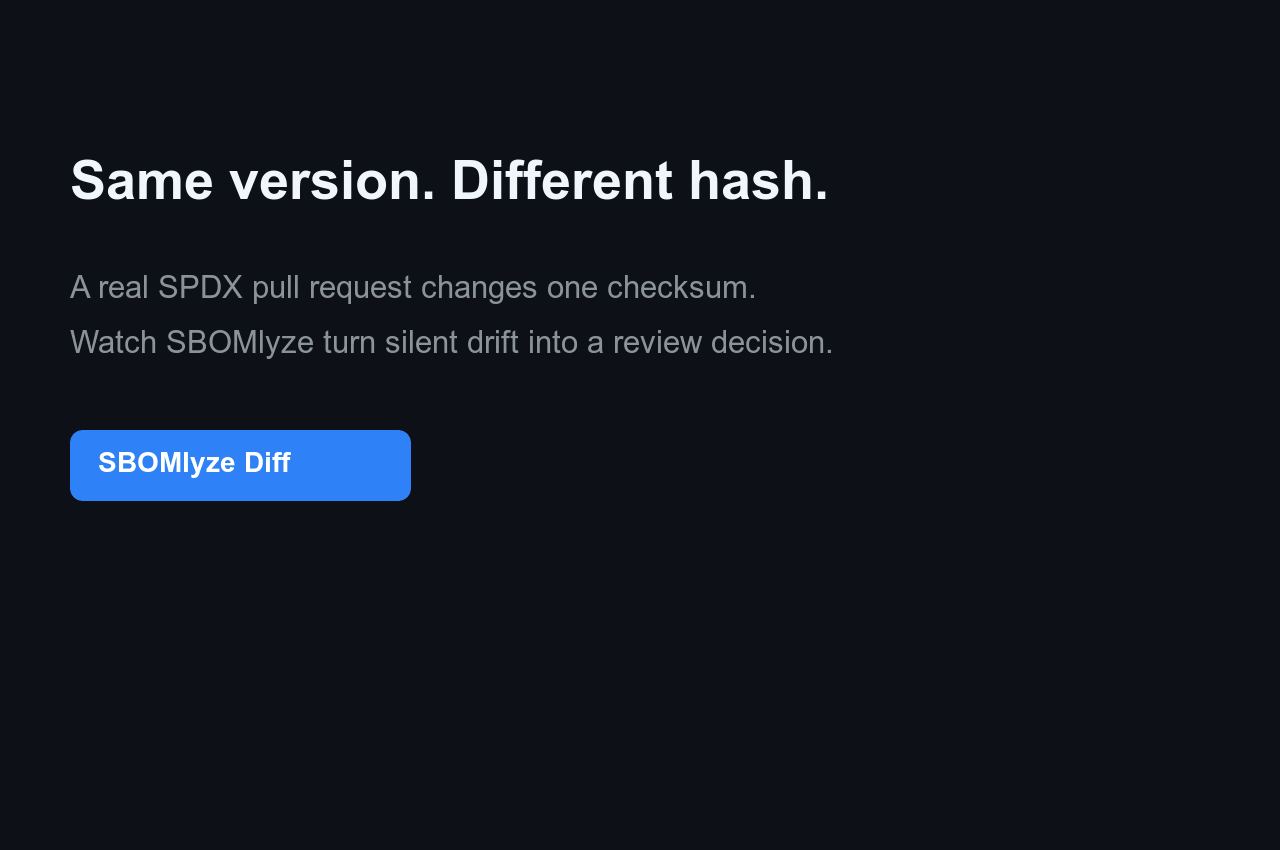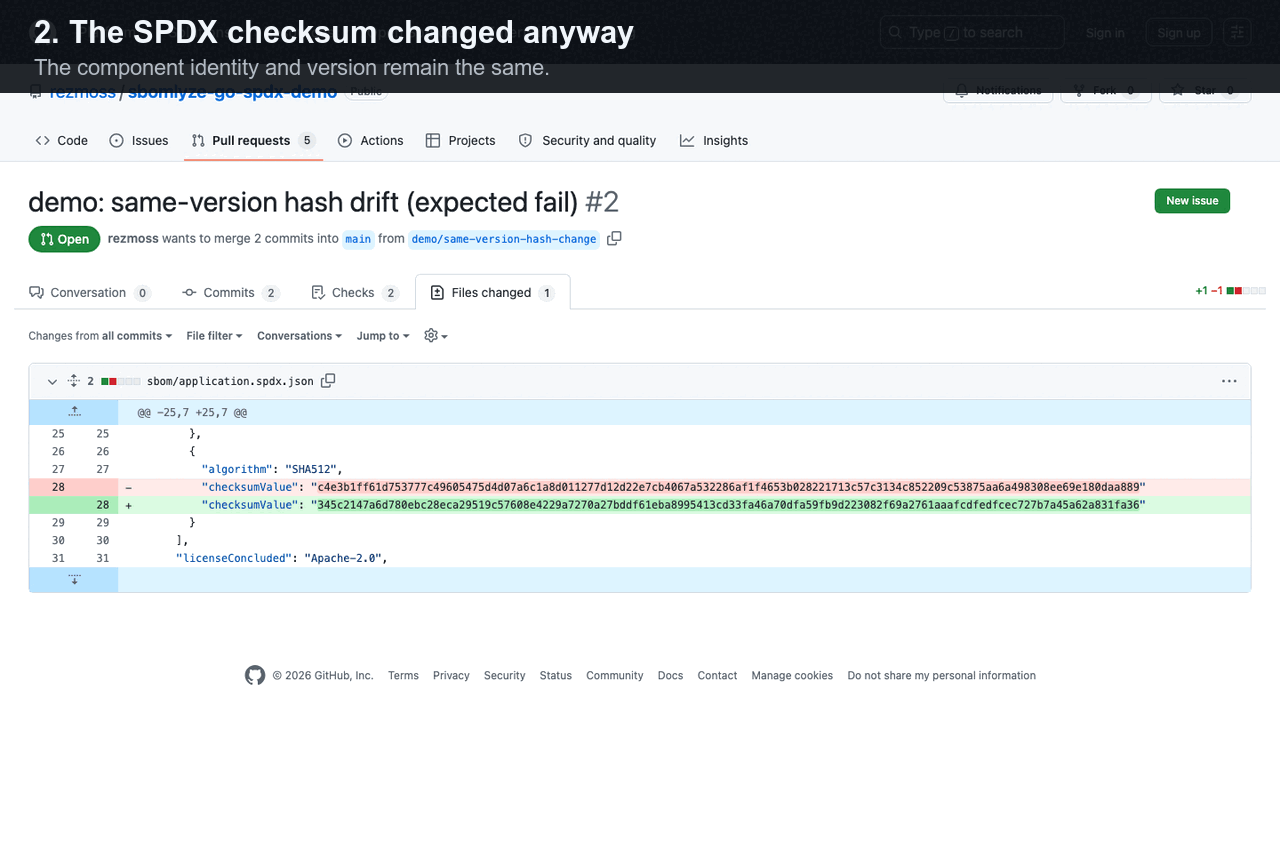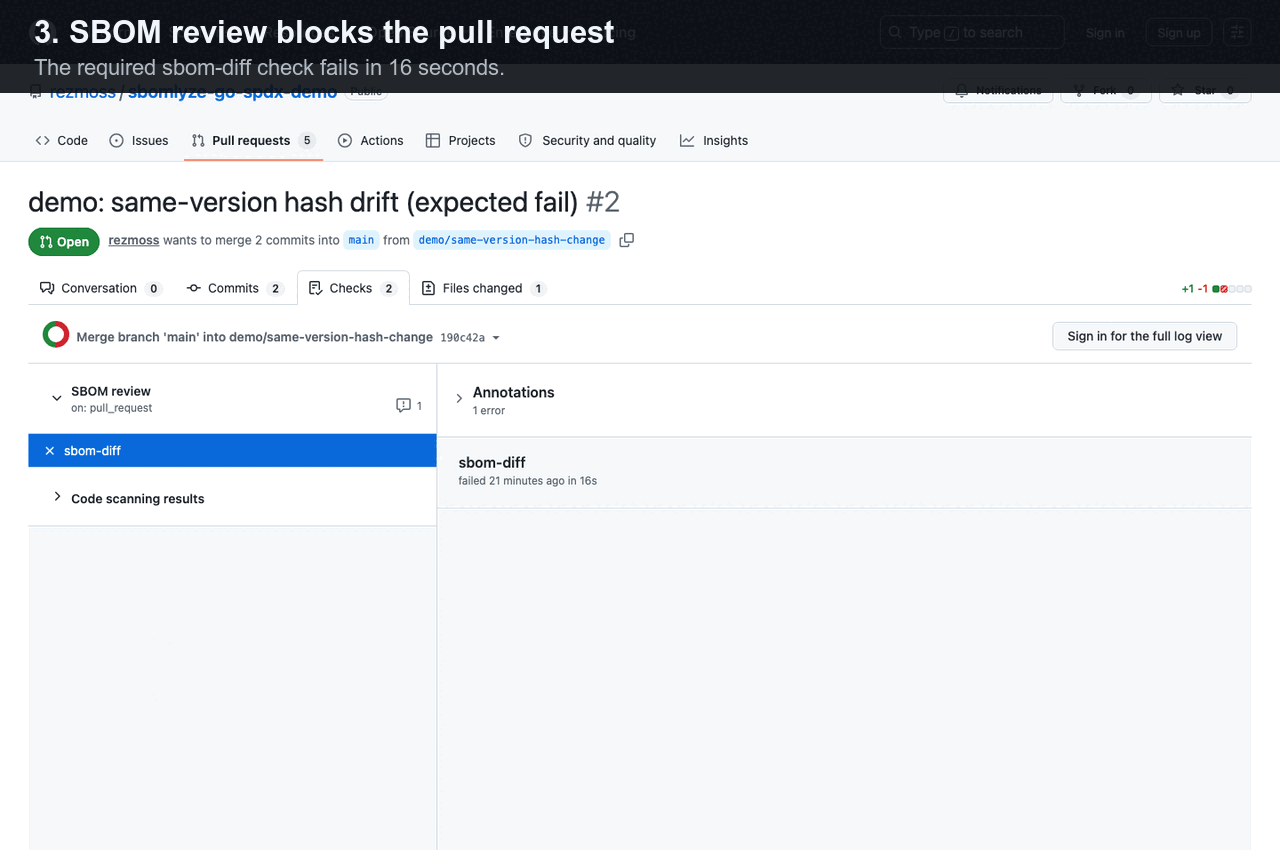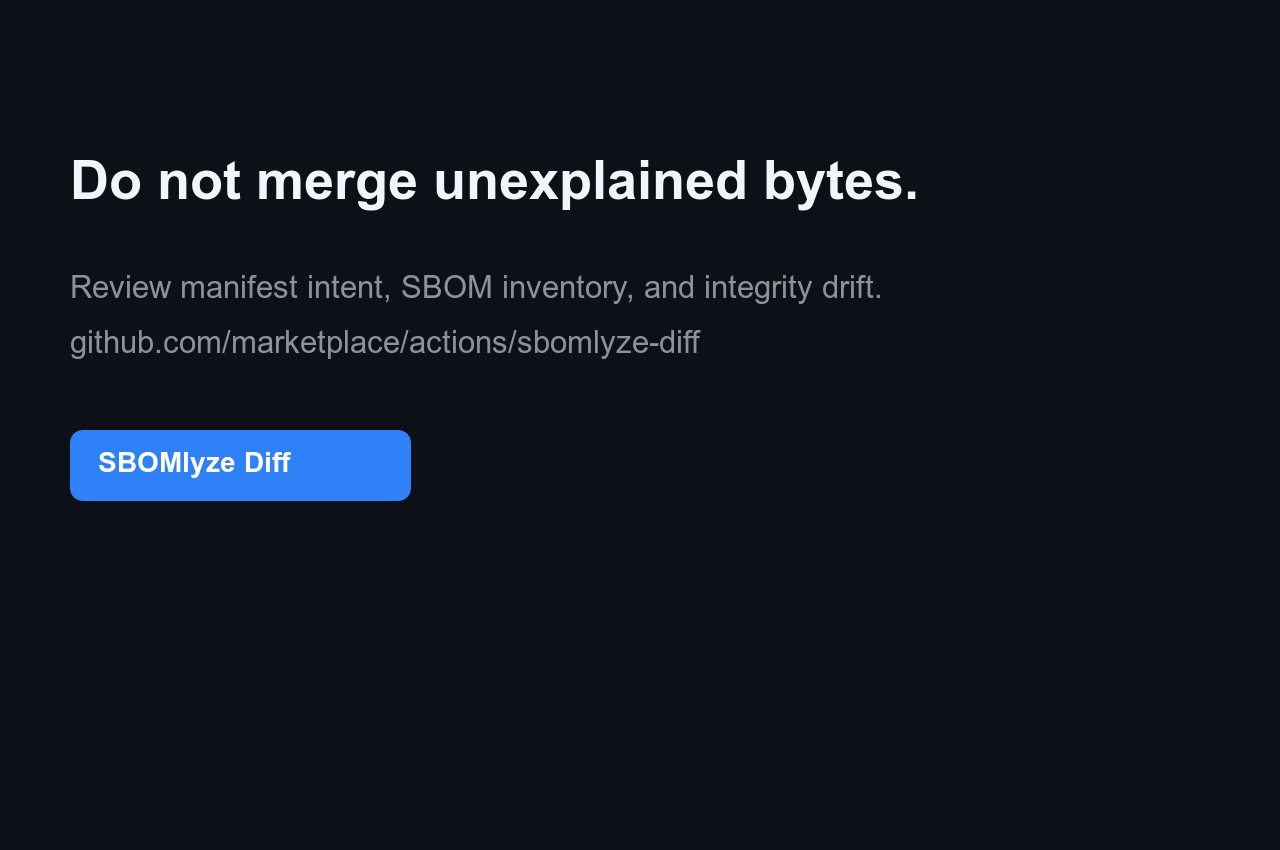
sbomlyze vergleicht Komponenten-Hashes, nicht nur Versionsstrings. Wenn ein Angreifer ein Paket austauscht, ohne die Version zu erhöhen, schlägt sbomlyze Alarm. Generatoren und Schwachstellenscanner übersehen dies.
[![CI][ci-img]][ci] [![GitHub Marketplace][marketplace-img]][marketplace] [![GitHub Release][release-img]][release] [![Go Report Card][go-report-img]][go-report] [![OpenSSF Scorecard][scorecard-img]][scorecard] [![OpenSSF Best Practices][best-practices-img]][best-practices] [![License: Apache-2.0][license-img]][license] [![Downloads][download-img]][download]
Erfahre, warum sich dieses Signal von einem Manifest- oder gewöhnlichen Komponenten-Diff unterscheidet, unter Manifest diff vs. SBOM diff vs. integrity drift.
Generatoren erstellen SBOMs und Scanner finden CVEs. sbomlyze sagt dir, was sich zwischen zwei SBOMs geändert hat und ob du ihnen vertrauen kannst. Führe es nach deinem Generator aus:
syft image:tag -o cyclonedx-json | sbomlyze - --complianceanalysiert und bewertet die generierte SBOM ohne temporäre Datei. Vergleiche sie mit einer Baseline, um Drift zu klassifizieren und deine Pipeline zu steuern.
Füge [SBOMlyze Diff aus dem GitHub Marketplace][marketplace] hinzu, um eine eingecheckte
oder separat generierte SBOM mit ihrer Git-Baseline zu vergleichen. Der untenstehende unveränderliche SHA ist
die veröffentlichte v0.5.1 Action:
steps:
  - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
    with:
      fetch-depth: 0

  - uses: rezmoss/sbomlyze@31503690611fda8ebba4ed2bd186eda000442594 # v0.5.1
    with:
      sbom-path: build/sbom.cdx.json
Die Action schreibt standardmäßig eine Job Summary und kann Richtlinien durchsetzen, Integritätsabweichungen melden, SARIF hochladen oder einen einzelnen Pull-Request-Kommentar pflegen. Siehe die vollständige Action-Referenz für Eingaben, Ausgaben, Berechtigungen und Sicherheitshinweise. Siehe das Live-Demonstrations-Repository für ein bestandenes Abhängigkeits-Update und eine blockierte Hash-Änderung bei gleicher Version, mit öffentlichen Workflow-Läufen und SARIF-Nachweisen.
Für formatbezogenes Dogfooding verwenden Sie das öffentliche Go + SPDX-, Node + CycloneDX- oder Container-Beispiel. Jedes enthält fünf reproduzierbare Review-Szenarien. Der 10-Minuten-Beta-Leitfaden sammelt vier gezielte Fragen zu Aktivierung und Signalqualität.
Generierte SBOMs müssen nicht committet werden: baseline: workflow-artifact
ruft das neueste passende Artefakt aus einem erfolgreichen Lauf des Standard-Branches ab. Ein gepinnter Syft-Begleitworkflow
zeigt die Generierung und Baseline-Veröffentlichung, während SBOMlyze weiterhin
für Review und Richtlinien verantwortlich bleibt.
Viele Tools generieren SBOMs. Wenige vergleichen sie, und noch weniger sagen Ihnen, ob eine Änderung Routine ist oder ein Warnsignal in der Lieferkette. sbomlyze schließt diese Lücke.
| Fähigkeit | sbomlyze | cyclonedx-cli | sbomqs | syft / trivy |
|---|---|---|---|---|
| SBOM-zu-SBOM-Diff | ✅ | basic | ❌ | ❌ |
| Integritäts-/Manipulations-Abweichung (Hash geändert ohne Version) | ✅ | ❌ | ❌ | ❌ |
| Dependency-Graph-Diff + Risiko transitiver Tiefe | ✅ | ❌ | ❌ | ❌ |
| NTIA / CISA / BSI-Compliance-Bewertung | ✅ | ❌ | ✅ | ❌ |
| Formatkonvertierung (Syft / CycloneDX / SPDX) | ✅ | ✅ | ❌ | partial |
| TUI + Web UI-Explorer | ✅ | ❌ | ❌ | ❌ |
| Policy-Gate + SARIF / JUnit / Markdown / HTML / Patch | ✅ | partial | partial | partial |
brew install rezmoss/sbomlyze/sbomlyze
Das Installer-Skript lädt die passende Binärdatei für Ihr Betriebssystem und Ihre Architektur herunter:
# Install to ./bin
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh

# Install to /usr/local/bin (requires sudo)
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sudo sh -s -- -b /usr/local/bin

# Install specific version
curl -sSfL https://raw.githubusercontent.com/rezmoss/sbomlyze/main/install.sh | sh -s -- -v 0.4.0
Installationsoptionen:
| Option | Beschreibung |
|---|---|
-b <dir> | Installationsverzeichnis (Standard: ./bin) |
-d | Debug-Ausgabe aktivieren |
-v <ver> | Bestimmte Version installieren (Standard: neueste) |
Der Installer überprüft immer die Prüfsumme der Veröffentlichung. Wenn eine kompatible GitHub CLI installiert ist, überprüft er außerdem die Build-Provenienz der Veröffentlichung und schlägt fehl (fail closed), wenn diese Überprüfung nicht erfolgreich ist.
go install github.com/rezmoss/sbomlyze/cmd/sbomlyze@latest
Laden Sie das neueste Binary von GitHub Releases herunter.
Ab v0.3.7 werden Release-Archive mit GitHub-Artefakt-Attestierungen veröffentlicht. Überprüfen Sie einen Download unabhängig mit:
gh attestation verify ./sbomlyze_0.4.0_Linux_x86_64.tar.gz \
  --repo rezmoss/sbomlyze \
  --signer-workflow rezmoss/sbomlyze/.github/workflows/release.yml
Unsignierte Anweisungen für apt-, rpm- und apk-Repositories wurden entfernt, bis die Repositories eine paketmanager-native Signaturprüfung unterstützen.
macOS-Benutzer: Entfernen Sie nach dem Herunterladen das Quarantäne-Flag:






