 #1
Tools zum Erstellen und Verwalten isolierter Umgebungen (VMs, Container) für Sicherheitstests und Malware-Analyse.
Kitploit empfohlen
 google/gvisor
Sandboxt Container über einen Userspace-Anwendungskernel, der Systemaufrufe abfängt, den Zugriff auf den Host-Kernel einschränkt und über eine…
 blackarch/blackarch
Eine auf ArchLinux basierende Distribution für Penetrationstester und Sicherheitsforscher.
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 microsoft/mxc
Policygesteuerte, mehrschichtige Isolierung und Eindämmung
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…
 lxc/incus-os
Ein unveränderliches Linux-OS-Image, optimiert für den Betrieb von Incus-Containern und virtuellen Maschinen, mit UEFI Secure Boot, TPM…
 boltgolt/howdy
🛡️ Windows Hello™ style facial authentication for Linux
 pentoo/pentoo-overlay
Gentoo-Overlay für Sicherheitstools sowie das Herzstück der Pentoo Livecd
 netblue30/firejail
Linux-Namespaces und seccomp-bpf-Sandbox
 intel/device-modeling-language
Domänenspezifische Sprache zum Schreiben schneller funktionaler Gerätemodelle für virtuelle Plattformen. Kompiliert DML zu C mit für den Intel Simics…
 momo5502/sogen
🪅 Windows- und Linux-Userspace-Emulator
 suominen/cve-2026-93834
Statische Hugo-Tracker-Website, die festhält, welche QEMU-Stable-Branches und Linux-Distributionen Fixes für die…
 cypherpunkarmory/userland
Haupt-UserLAnd-Repository
 nvidia/openshell
Sandbox-Laufzeitumgebung für autonome KI-Agenten mit deklarativen YAML-Richtlinien, die Dateisystem-, Netzwerk- und Prozessbeschränkungen…
 microsoft/litebox
Ein sicherheitsorientiertes Bibliotheks-OS, das Kernel- und Benutzermodusausführung unterstützt.
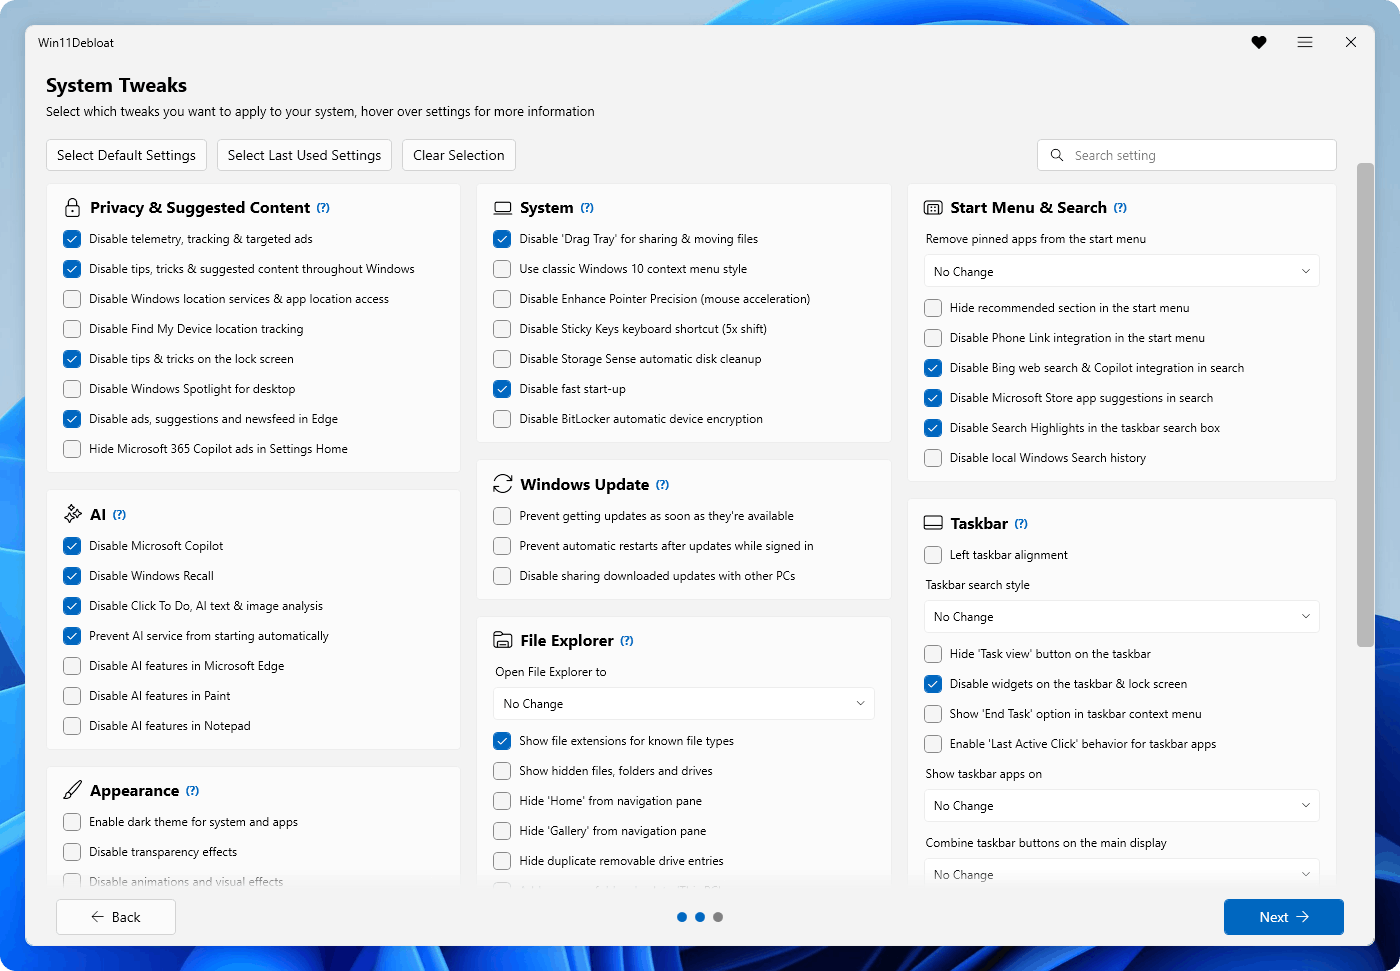 raphire/win11debloat
A simple, lightweight PowerShell script that allows you to remove pre-installed apps, disable telemetry, as well as perform various other changes to…
 project-oak/oak
Sinnvolle Kontrolle über Daten in verteilten Systemen.