
 #1
Tools zum Erstellen und Verwalten isolierter Umgebungen (VMs, Container) für Sicherheitstests und Malware-Analyse.
Kitploit empfohlen

 suominen/itscape
Tracking ITScape (CVE-2026-46316), die KVM/arm64-Gast-zu-Host-Escape
 beelzebub-labs/beelzebub
Ein sicheres Low-Code-Deception-Runtime-Framework, das KI für die Systemvirtualisierung nutzt.
 didierstevens/didierstevenssuite
Sammlung von Python-Skripten für Malware-Analyse, Dateiformat-Parsing, Hashing und forensische Triage, einschließlich Dienstprogrammen für PDF-, OLE-…
 mandiant/commando-vm
Anpassbare, auf Windows basierende virtuelle Maschinen-Distribution, die mit Offensive-Security-Tools für Penetrationstests und…
 patriksimek/vm2
Isolierte JavaScript-Sandbox für Node.js, die nicht vertrauenswürdigen Code mit eingeschränktem Zugriff auf eingebaute Module und Host-Ressourcen…
 chefkissinc/inferno
Apple-Silicon-Geräteemulator.
 project-oak/oak
Sinnvolle Kontrolle über Daten in verteilten Systemen.
 sandboxec/sandboxec
Eine leichtgewichtige Befehls-Sandbox für Linux, standardmäßig sicher, basierend auf Landlock.
 dylan-chainguard/cve-2026-22732-poc
Proof-of-Concept für CVE-2026-22732, eine Spring-Security-Schwachstelle, bei der setIntHeader("Content-Length") alle Sicherheits-Header entfernt, mit…
 spensercai/copy_fail
Rust-Exploit-PoC für Linux-Kernel-LPE CVE-2026-31431 (AF_ALG Page-Cache-Write) plus eBPF-Laufzeitabwehr, die die AF_ALG-Socket-Erstellung per LSM…
 dockersecurityplayground/dsp
Ein auf Microservices basierendes Framework für das Studium von Netzwerksicherheit und Penetrationstest-Techniken.
 trustsig-eu/wasm2c-tableflip
wasm2c Sandbox-Escape. Ein nicht vertrauenswürdiges WebAssembly-Modul bricht aus der generierten C-Sandbox aus und führt einen beliebigen…
 qemu/qemu
Offizieller QEMU Mirror. Bitte sehen Sie https://www.qemu.org/contribute/ für Informationen zur Einreichung von Änderungen an QEMU. Pull Requests…
 xen-project/xen
Open-Source-Typ-1-Hypervisor und Virtual Machine Monitor, der sichere Isolation für x86, ARM und RISC-V bietet, mit Dom0/DomU-Architektur, xenstore…
 tinfoilsh/cvmimage
Erstellt ein hermetisches, reproduzierbares vertrauliches VM-Image für sichere Inferenz und benutzerdefinierte Berechnungen auf AMD SEV-SNP und Intel…
 nestybox/sysbox
Ein quelloffenes "runc" der nächsten Generation, das rootless Containern ermöglicht, Workloads wie Systemd, Docker, Kubernetes auszuführen – genau…
 microsoft/litebox
Ein sicherheitsorientiertes Bibliotheks-OS, das Kernel- und Benutzermodusausführung unterstützt.
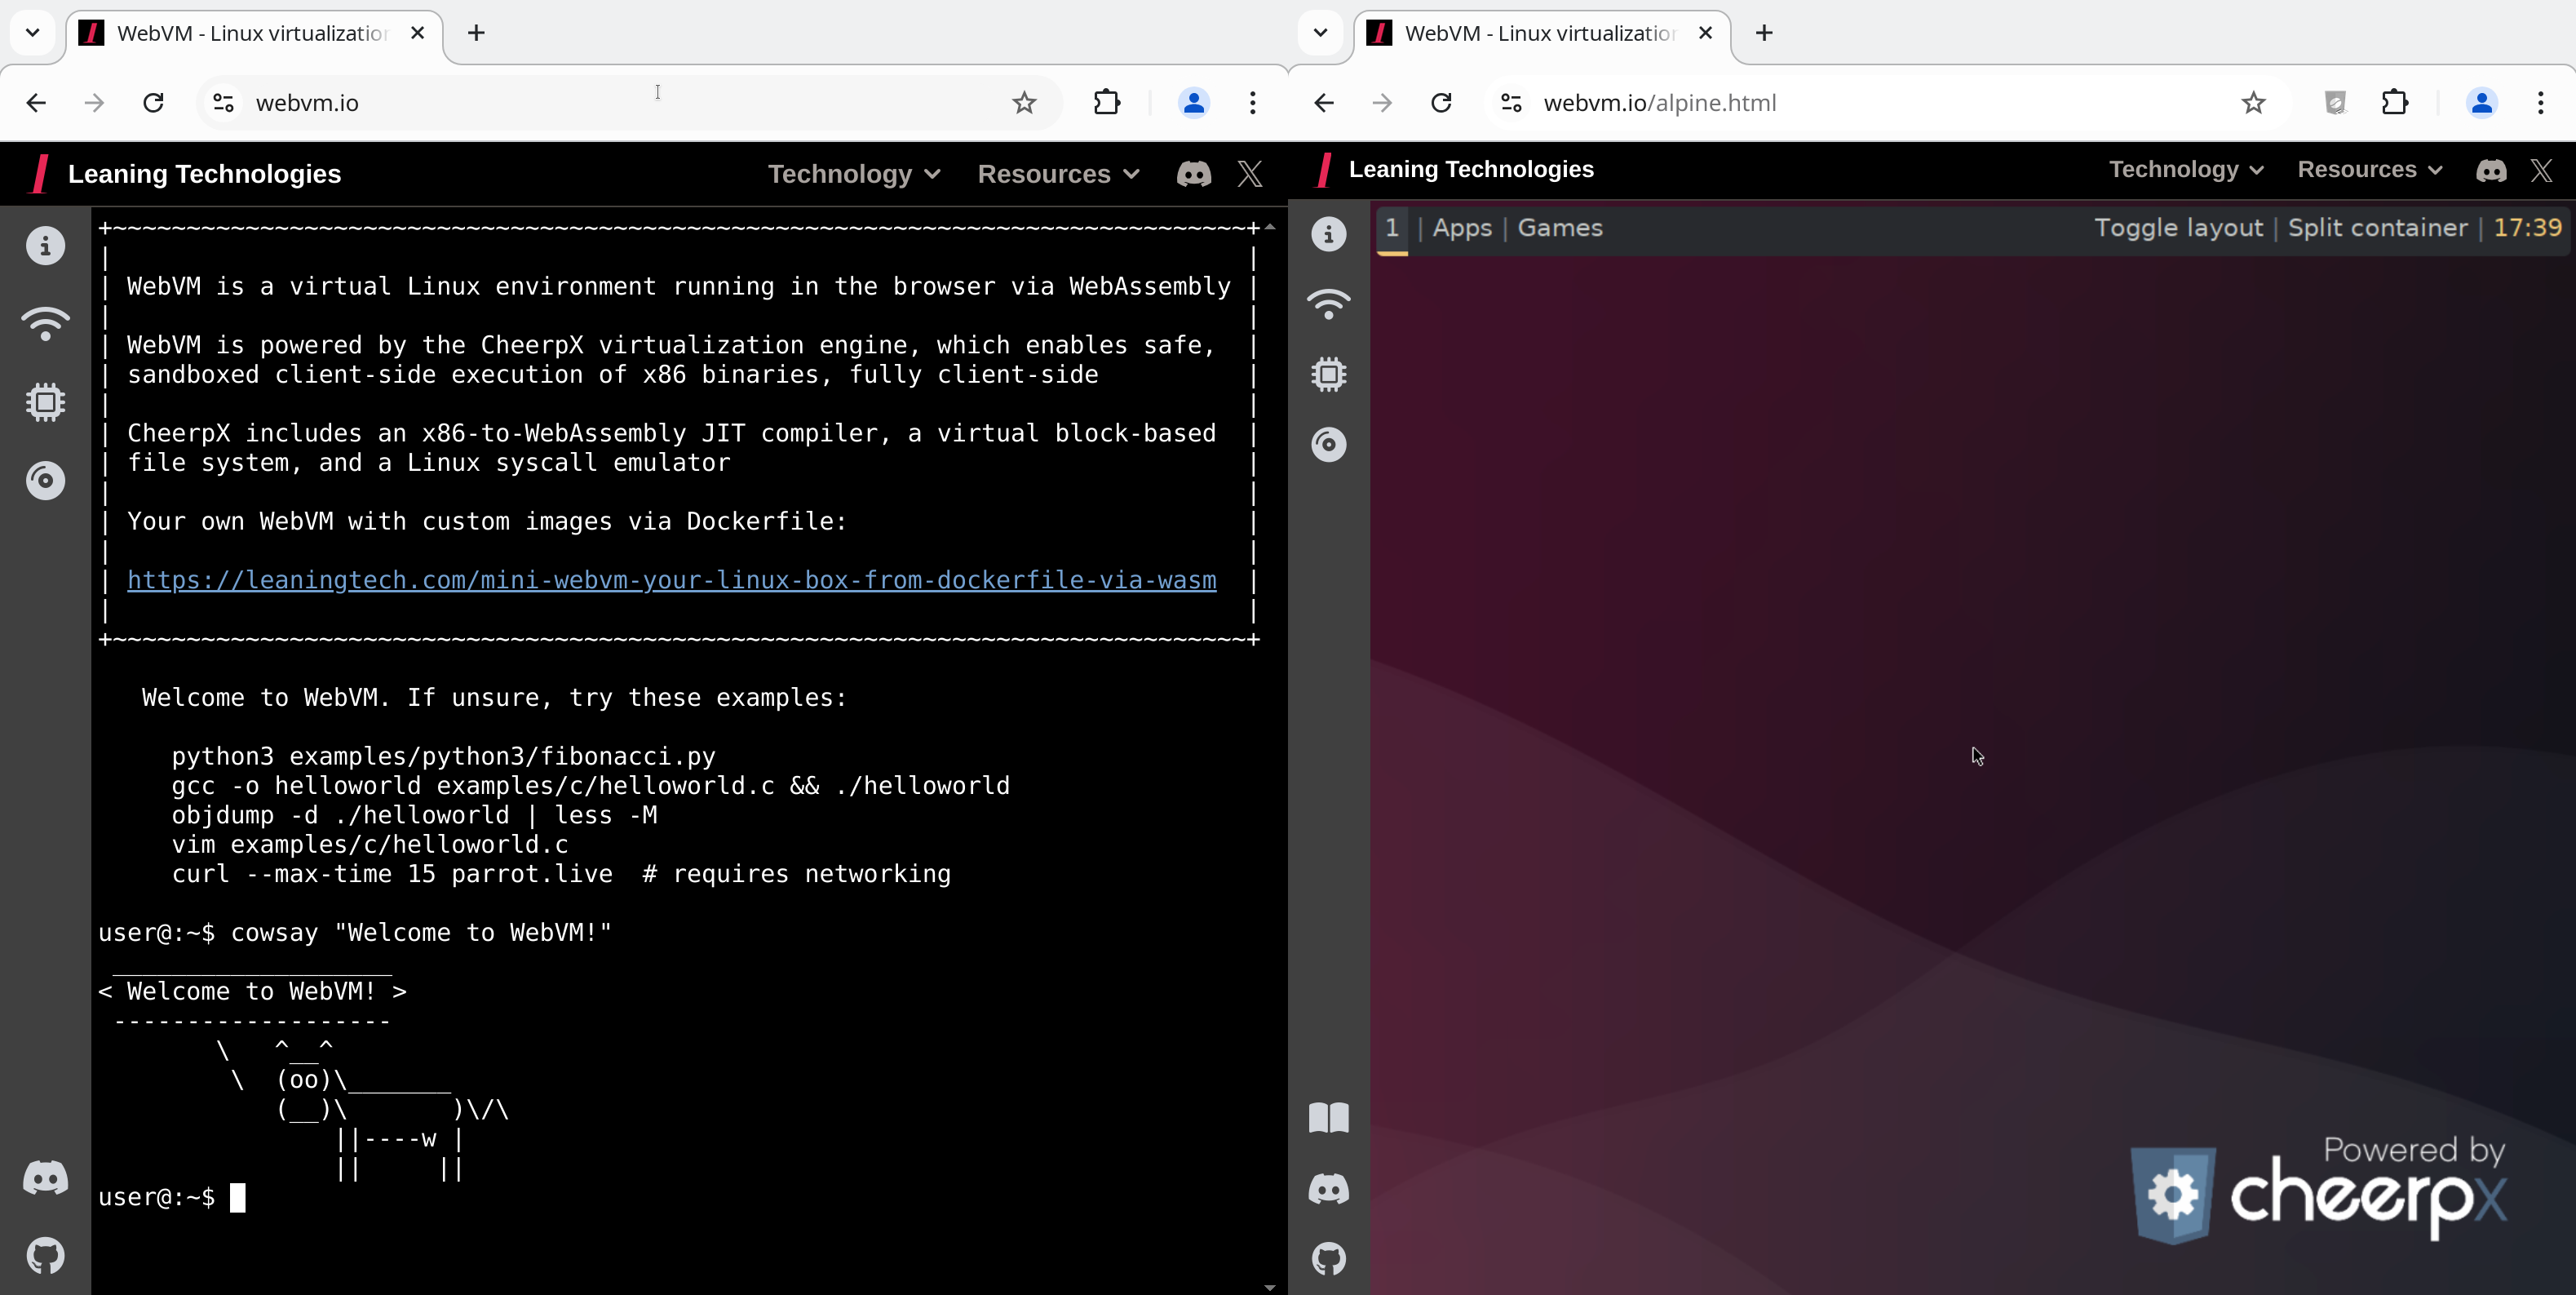 leaningtech/webvm
Client-seitige Linux-Virtual-Maschine, die im Browser über WebAssembly läuft, mit Tailscale-Netzwerk, Dockerfile-basierten benutzerdefinierten Images…







