
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 betterleaks/betterleaks
Fast, configurable secrets scanner for filesystems, git history, containers, and cloud sources, with Expr-based filtering, credential validation, and…
 cisco-ai-defense/skill-scanner
Sicherheitsscanner für Agenten-Fähigkeiten
 yelp/detect-secrets
Eine unternehmensfreundliche Methode zur Erkennung und Verhinderung von Geheimnissen im Code.
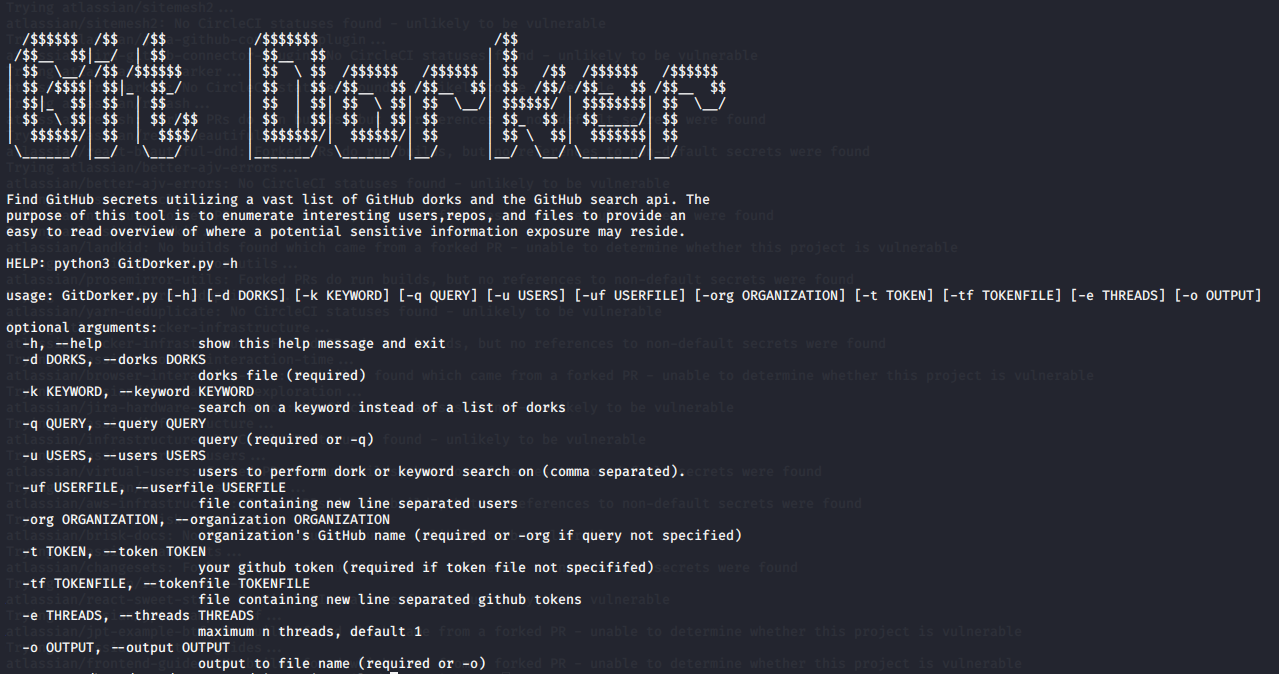 obheda12/gitdorker
Ein Python-Programm zum Extrahieren von Geheimnissen aus GitHub mithilfe einer großen Sammlung von Dorks.
 bearer/bearer
Code-Sicherheitsscan-Tool (SAST) zum Erkennen, Filtern und Priorisieren von Sicherheits- und Datenschutzrisiken.
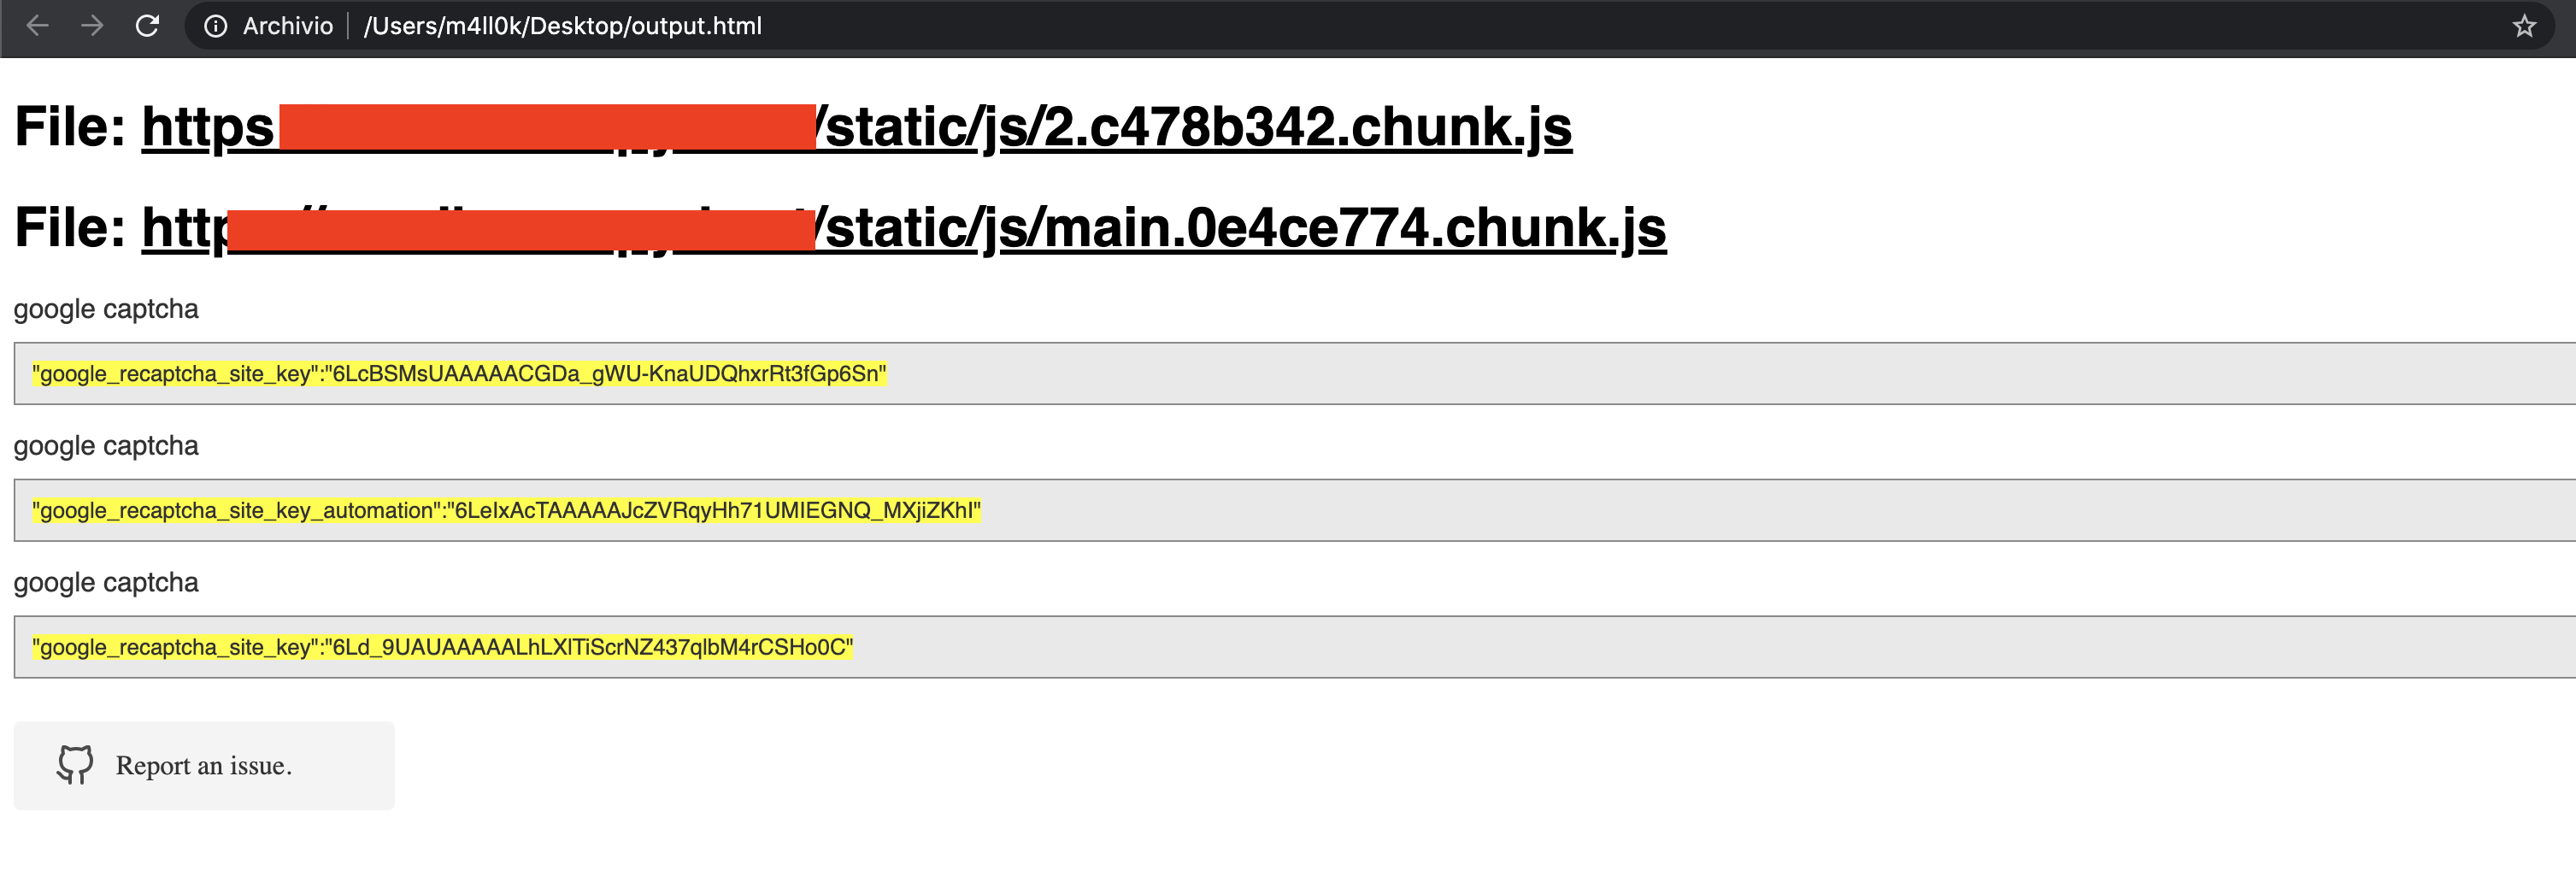 m4ll0k/secretfinder
SecretFinder - Ein Python-Skript zum Finden sensibler Daten (apikeys, accesstoken, jwt, ..) und zum Durchsuchen von JavaScript-Dateien nach…
 gitguardian/ggshield
Erkenne und validiere über 500 Arten von hartkodierten Geheimnissen mit erweiterten Prüfungen. Nutze es als Pre-Commit-Hook, GitHub Action oder CLI…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
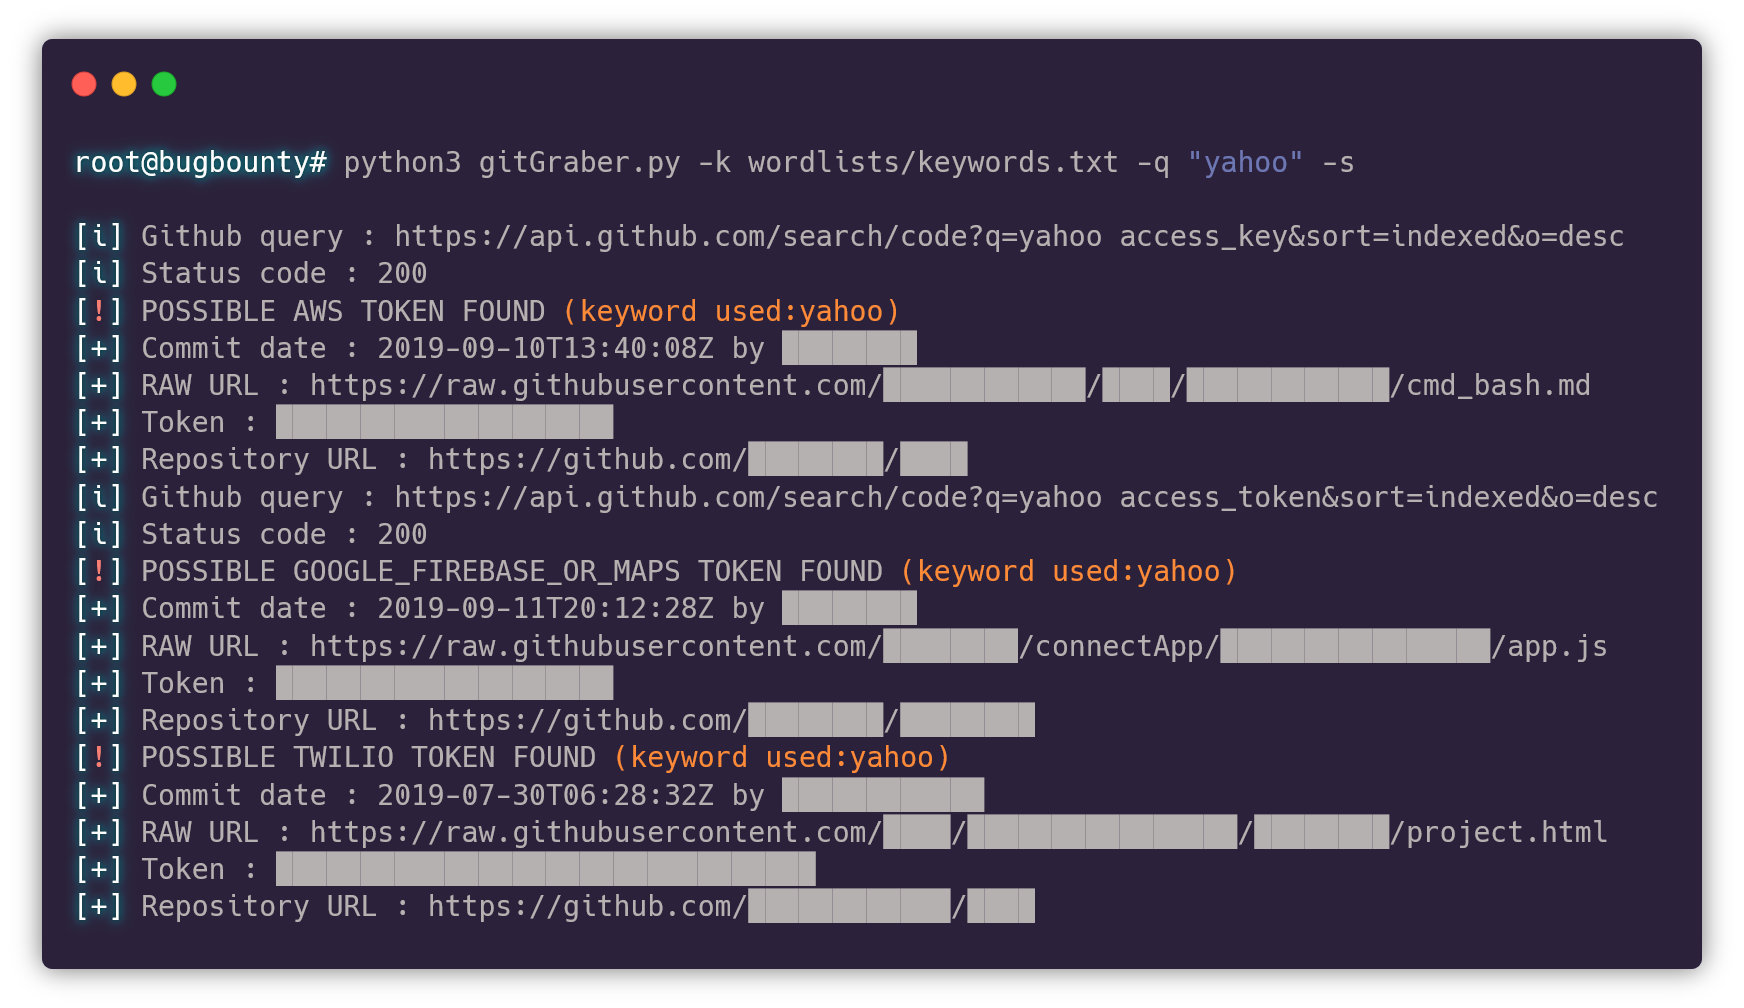 hisxo/gitgraber
gitGraber: überwacht GitHub, um in Echtzeit nach sensiblen Daten für verschiedene Online-Dienste wie Google, Amazon, Paypal, Github, Mailgun,…
 infisical/agent-vault
Ein HTTP-Credential-Proxy und Vault für KI-Agenten wie Claude Code, OpenClaw, Hermes, benutzerdefinierte Agenten + Harnesses und mehr.
 sheeki03/tirith
Terminal security for developers and AI agents. Intercepts homograph URLs, pipe-to-shell, ANSI injection, obfuscated payloads, data exfiltration, and…
 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 cr0hn/dockerscan
Der umfassendste Docker-Sicherheitsscanner
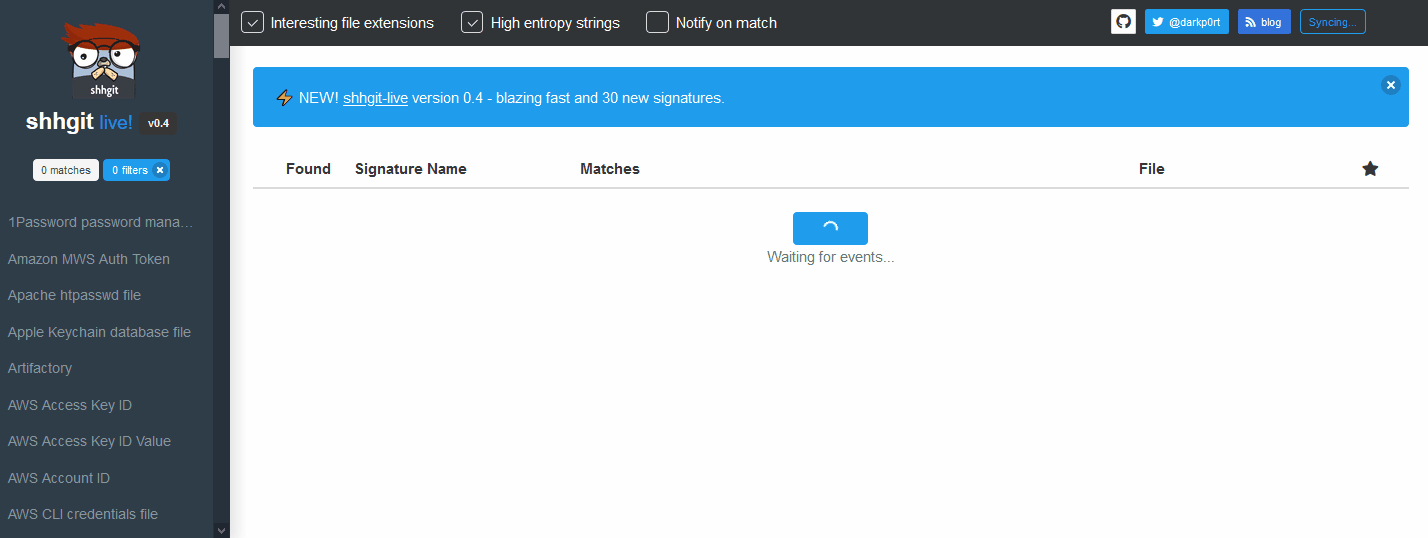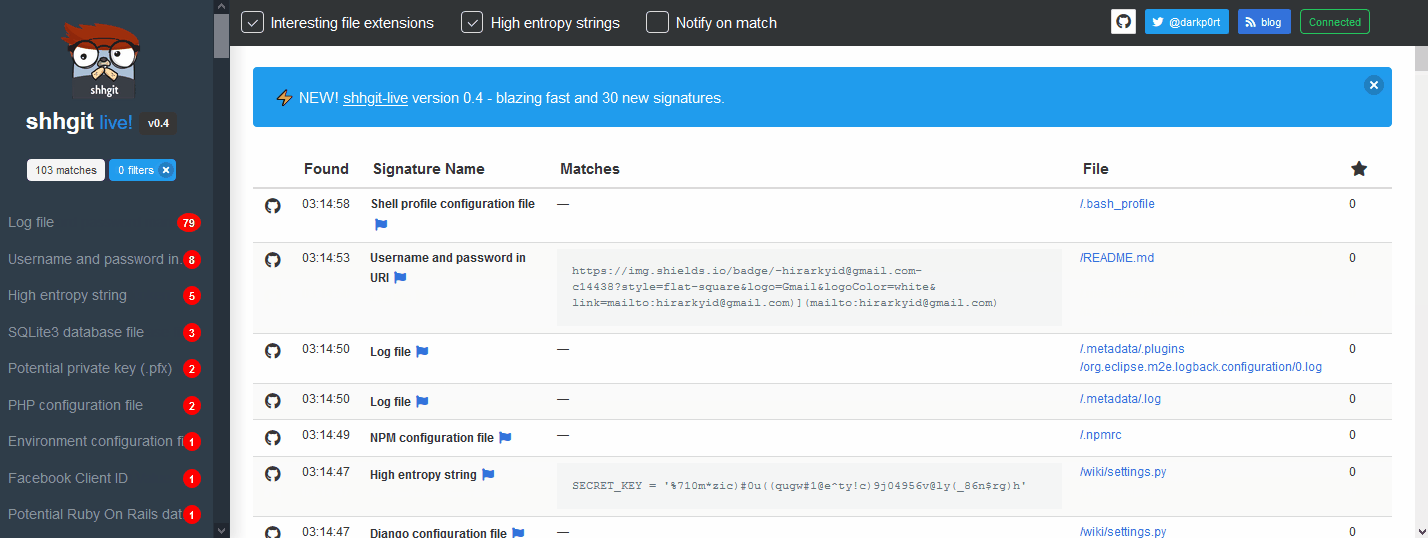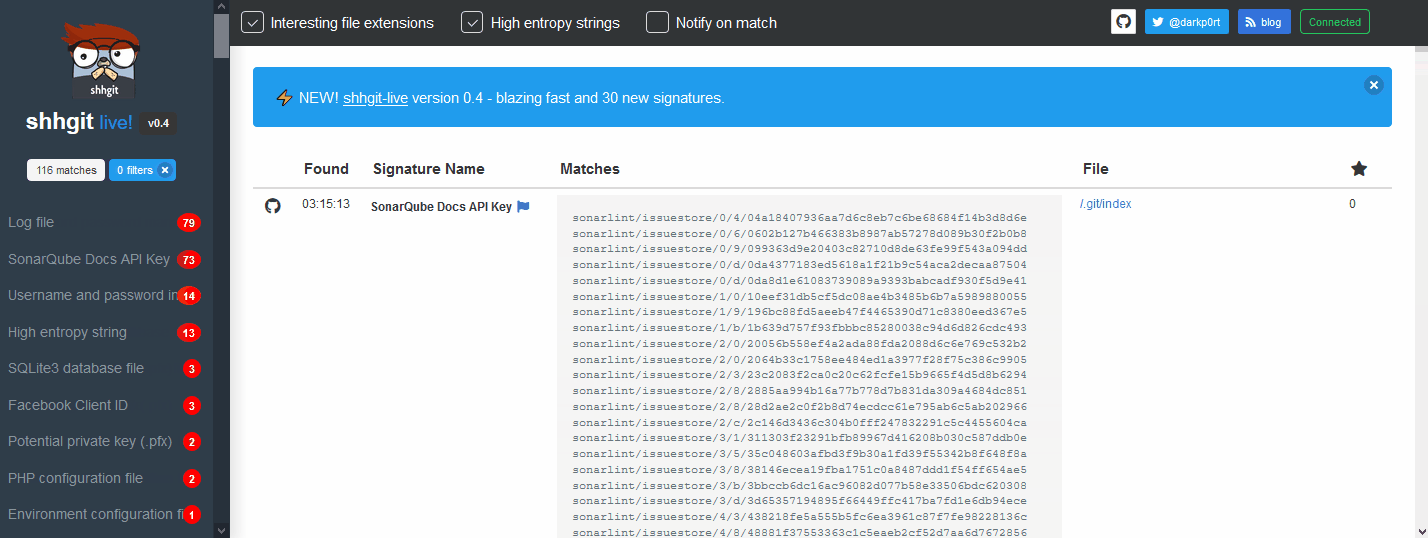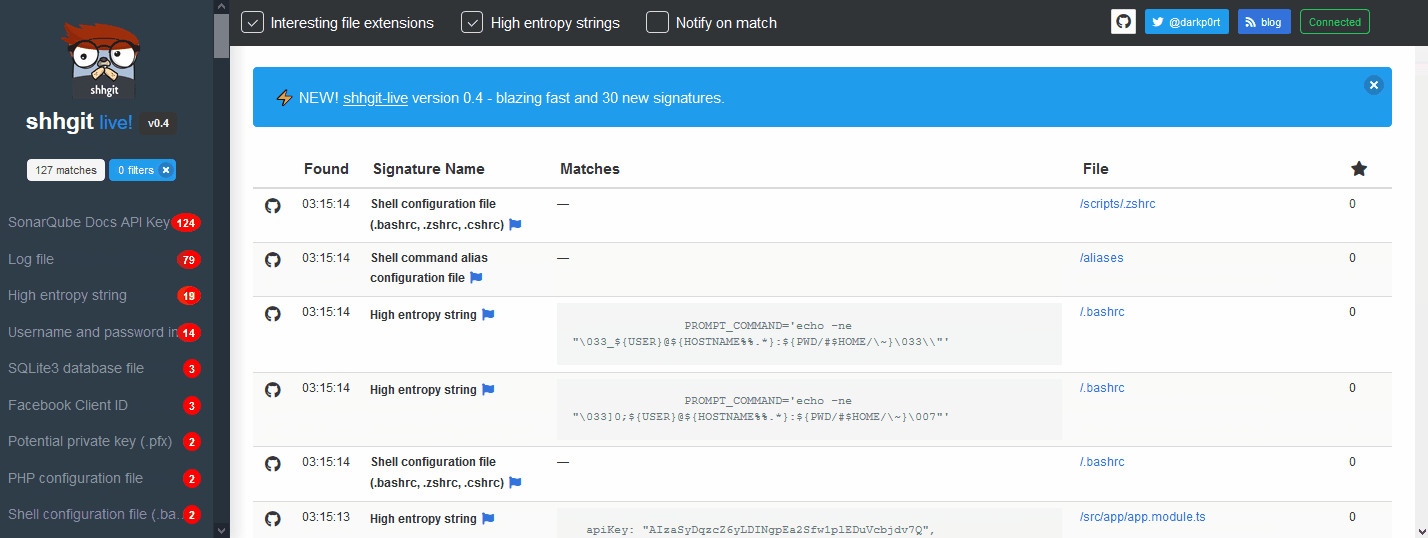 eth0izzle/shhgit
Ah shhgit! Finde Geheimnisse in deinem Code. Geheimniserkennung für deine GitHub-, GitLab- und Bitbucket-Repositories.
 openai/privacy-filter
Bidirektionales Token-Klassifikationsmodell zur Erkennung und Maskierung von PII in Text, mit CLI für Redaktion, Evaluierung und Finetuning vor Ort.
 proviesec/google-dorks
Nützliche Google Dorks für WebSecurity und Bug Bounty
 gquere/pwn_jenkins
Anmerkungen zum Angriff auf Jenkins-Server
 tomnomnom/gf
Ein Wrapper um grep, der dir hilft, nach Dingen zu suchen.






