
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 devsecops/awesome-devsecops
Eine maßgebliche Liste großartiger DevSecOps-Tools mit Hilfe von Community-Experimenten und Beiträgen.
 awarexone/agentic-bug-hunter
KI-gestütztes Toolkit für die Bug-Bounty-Jagd, das mit oder ohne Abonnement funktioniert.
 awslabs/git-secrets
Verhindert, dass du Geheimnisse und Anmeldedaten in Git-Repositorys committest.
 bee-san/pywhat
🐸 Alles identifizieren. pyWhat ermöglicht es Ihnen ganz einfach, E-Mails, IP-Adressen und mehr zu identifizieren. Füttern Sie es mit einer…
 zizmorcore/zizmor
Statisches Analysetool für CI/CD-Systeme, das Sicherheitsprobleme in GitHub-Actions-, Dependabot- und pre-commit-Konfigurationen erkennt und behebt,…
 nolabs-ai/nono
Agent-Runtime-Sicherheit – Zero-Trust-Agent-Sandboxing ohne Einrichtung und ohne Latenz
 agwa/git-crypt
Transparente Dateiverschlüsselung in git
 99designs/aws-vault
Ein Tresor zum sicheren Speichern und Abrufen von AWS-Anmeldedaten in Entwicklungsumgebungen
 onecli/onecli
Open-Source-Sandbox-Agent-Harness für Teams. Jeder Mitarbeiter erhält einen gesicherten persönlichen Agenten.
 checkmarx/kics
Statischer Analyse-Scanner für Infrastructure-as-Code, der Sicherheitslücken, Compliance-Verstöße und Fehlkonfigurationen in Terraform, Kubernetes,…
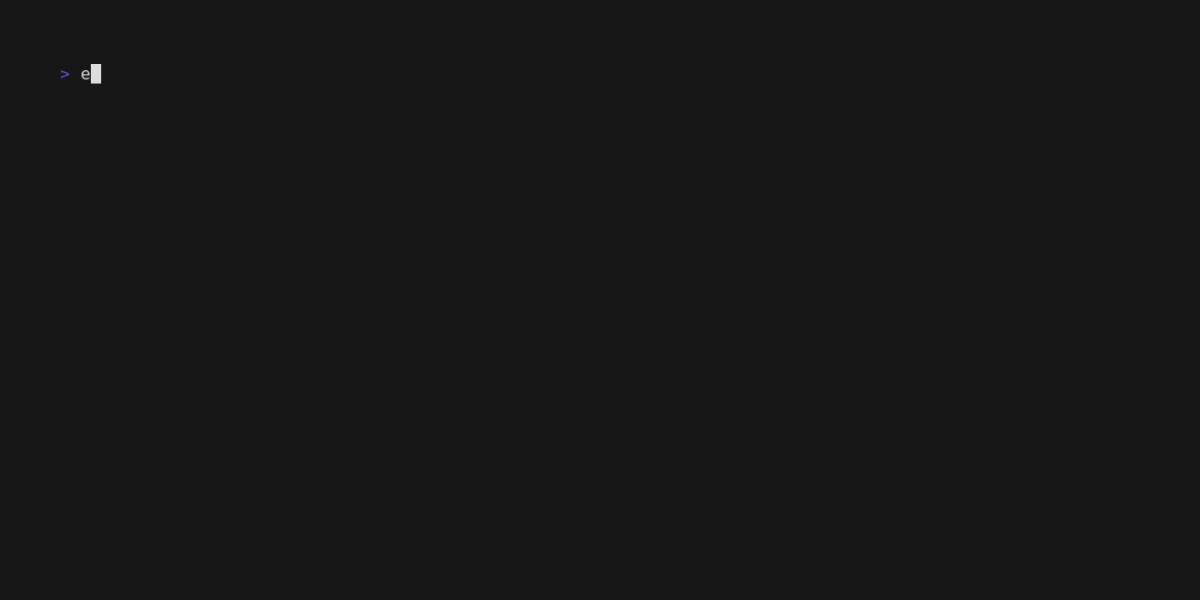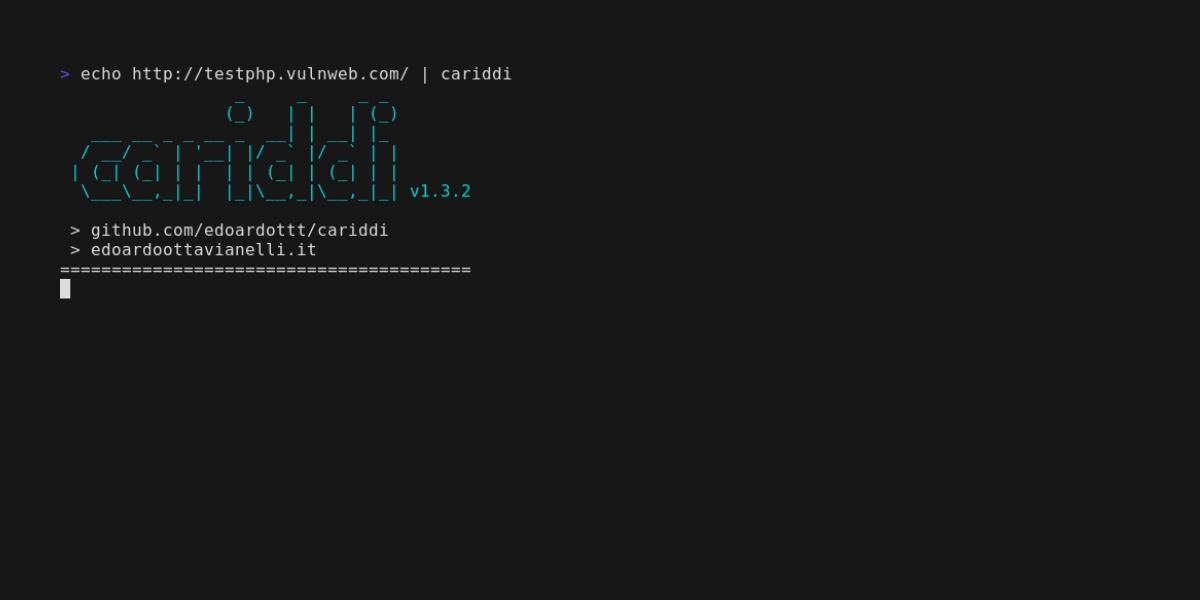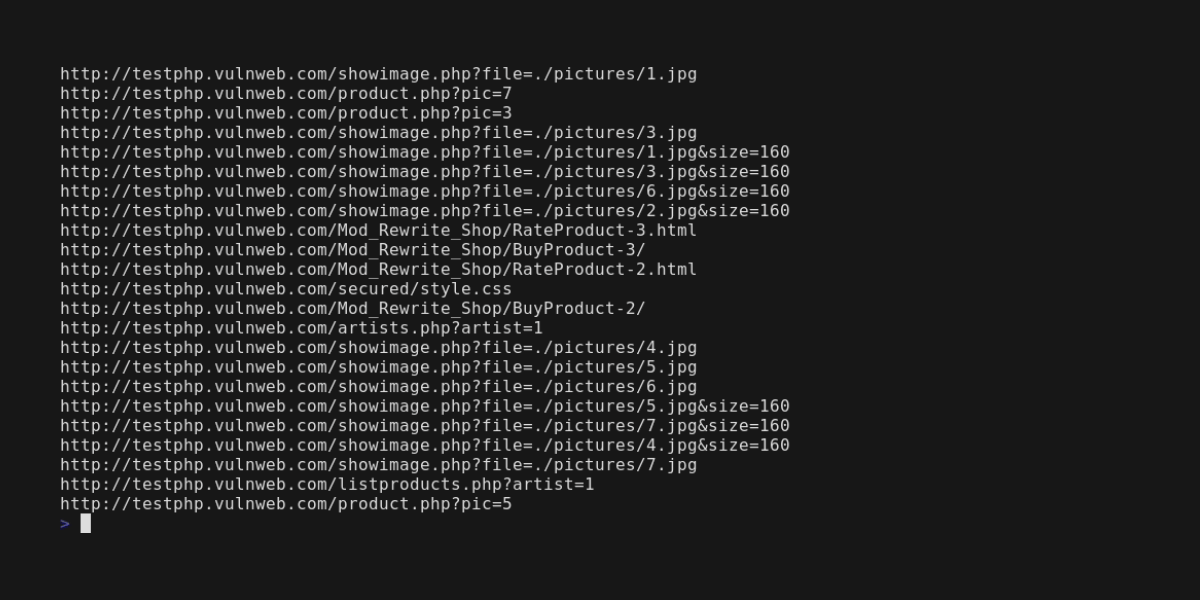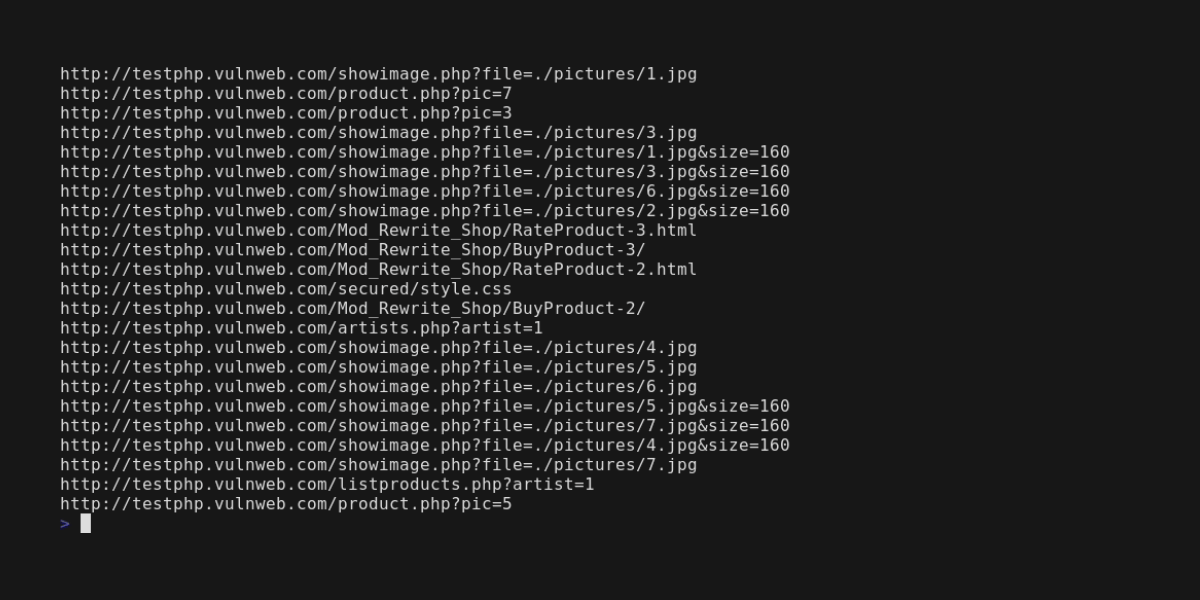 edoardottt/cariddi
Nimm eine Liste von Domains, crawle URLs und scanne nach Endpunkten, Geheimnissen, API-Schlüsseln, Dateierweiterungen, Tokens und mehr
 moltis-org/moltis
Ein sicherer, persistenter persönlicher Agent-Server in Rust. Ein Binärprogramm, isolierte Ausführung, Multi-Provider-LLMs, Sprache, Speicher,…
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 deepfence/threatmapper
Open-Source-Cloud-Native-Anwendungsschutzplattform (CNAPP)
 techgaun/github-dorks
Finde geleakte Secrets via GitHub-Suche
 dwisiswant0/apkleaks
Scannen der APK-Datei nach URIs, Endpunkten und Geheimnissen.







