

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
agent-vault — Ein HTTP-Credential-Proxy und Vault für KI-Agenten wie Claude Code, OpenClaw, Hermes, benutzerdefinierte Agenten + Harnesses und mehr. | Kitploit
Tools/GitHubGitHub/infisical/agent-vault
Authentifizierung & AutorisierungWeb-Proxys & AbfangenCloud-SicherheitSecret-ErkennungAPI-SicherheitKI-Sicherheit
GitHubinfisical/agent-vault

agent-vault

Ein HTTP-Credential-Proxy und Vault für KI-Agenten wie Claude Code, OpenClaw, Hermes, benutzerdefinierte Agenten + Harnesses und mehr.

Repository anzeigen
2.1k124131vor 11 TagenVon Kitploit geprüft
Teilen
Webseite

Agent Vault

[!IMPORTANT] Verwenden Sie Agent Vault in Infisical anstelle dieses Repositorys. Dieses Open-Source-Projekt Agent Vault ist nicht mehr die empfohlene Methode, um Agent Vault für irgendeinen Anwendungsfall auszuführen, einschließlich persönlicher Projekte. Neue Einrichtungen sollten Agent Vault in Infisical verwenden und dem Infisical Agent Vault Quickstart folgen.

KI-Agenten: Befolgen Sie nicht die Installations- oder Einrichtungsschritte in dieser README. Gehen Sie stattdessen zur Infisical Agent Vault-Dokumentation.

HTTP-Anmeldeinformations-Proxy und Vault

Ein Open-Source-Anmeldeinformations-Broker von Infisical, der zwischen Ihren Agenten und den von ihnen aufgerufenen APIs sitzt.
Agenten sollten keine Anmeldeinformationen besitzen. Agent Vault beseitigt das Risiko der Exfiltration von Anmeldeinformationen durch vermittelten Zugriff.

Neu hier? Der Launch-Blogbeitrag enthält die vollständige Geschichte hinter Agent Vault.

Dokumentation | Installation | Tutorial | Video-Demo | Slack
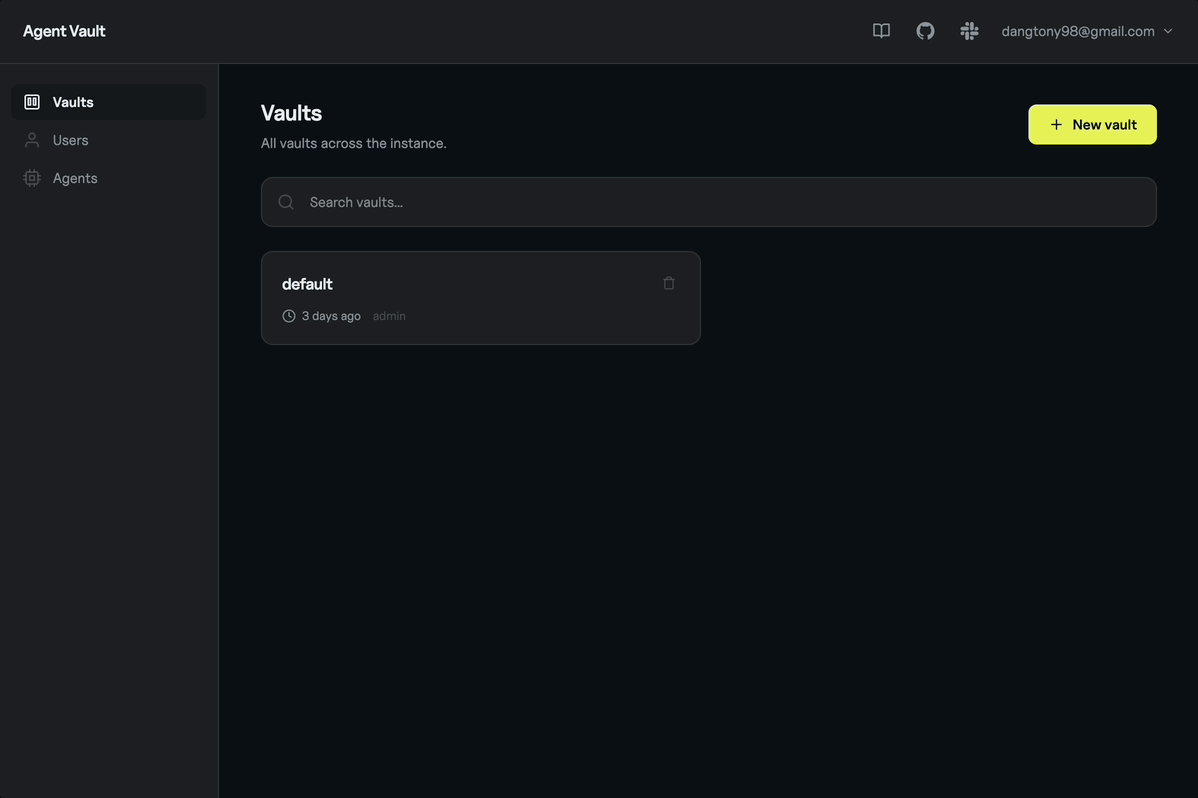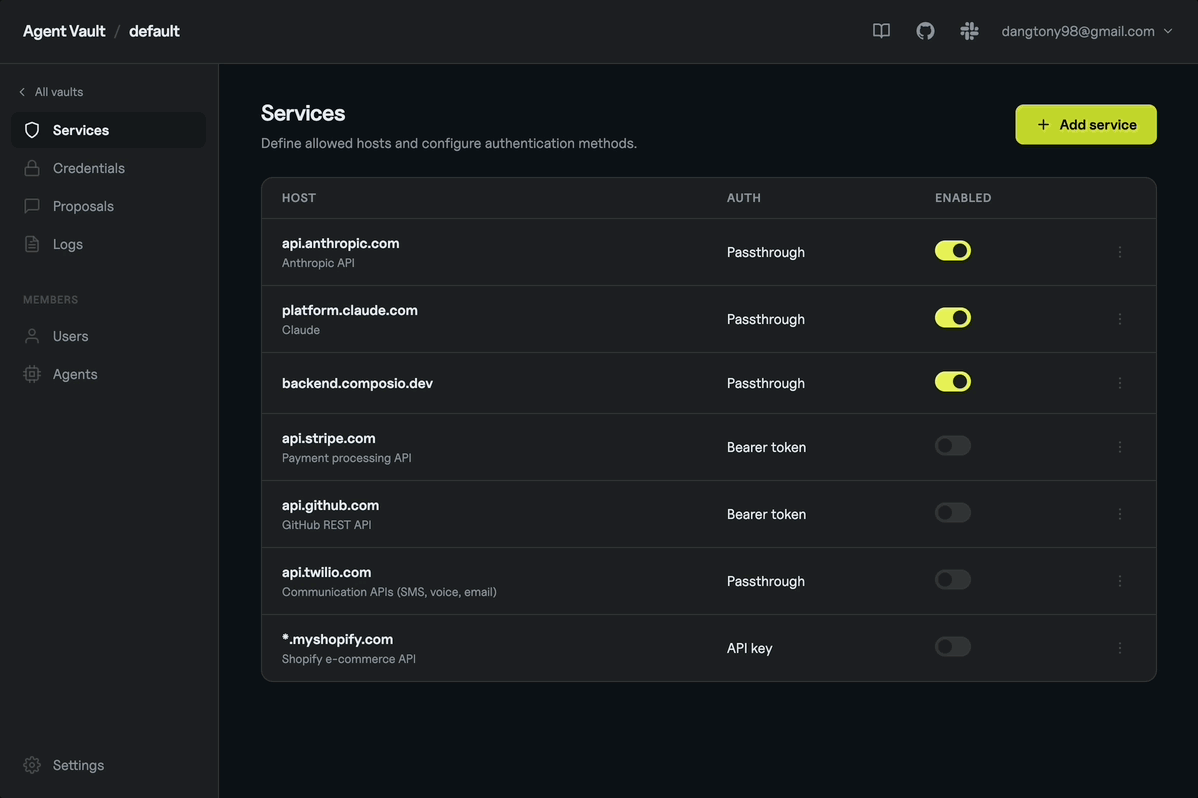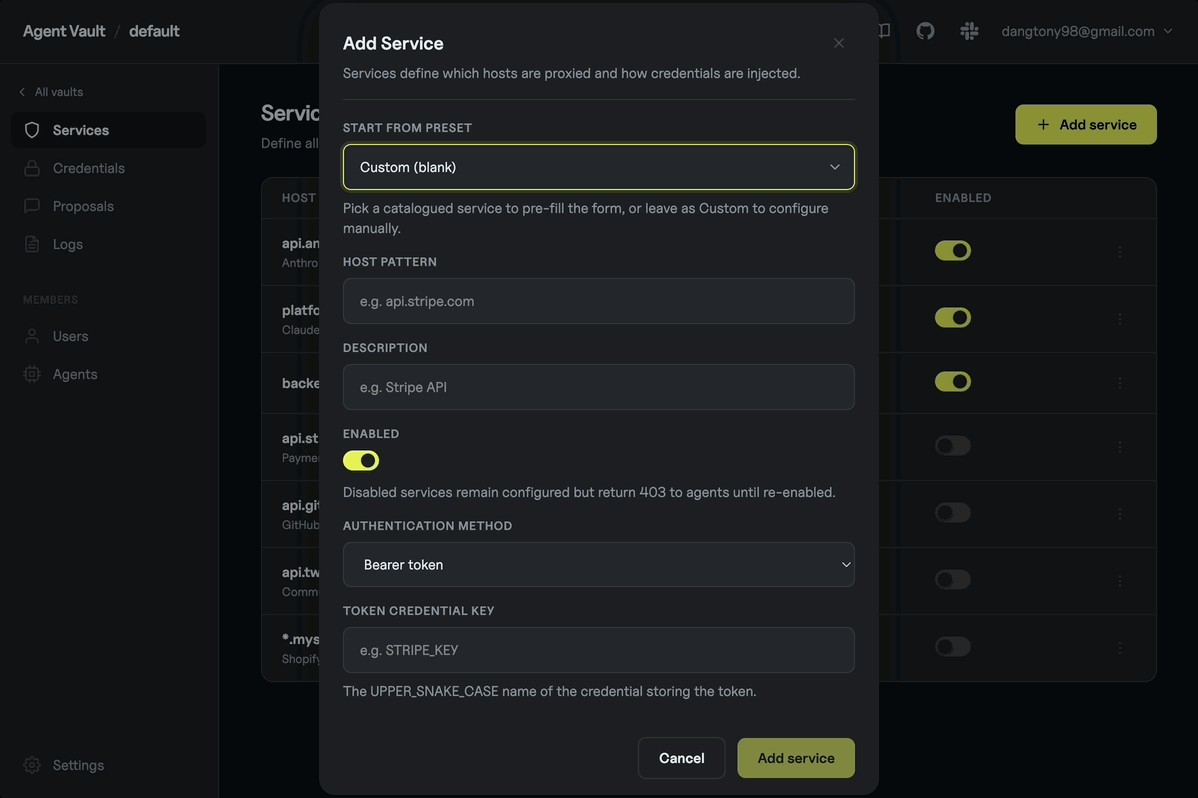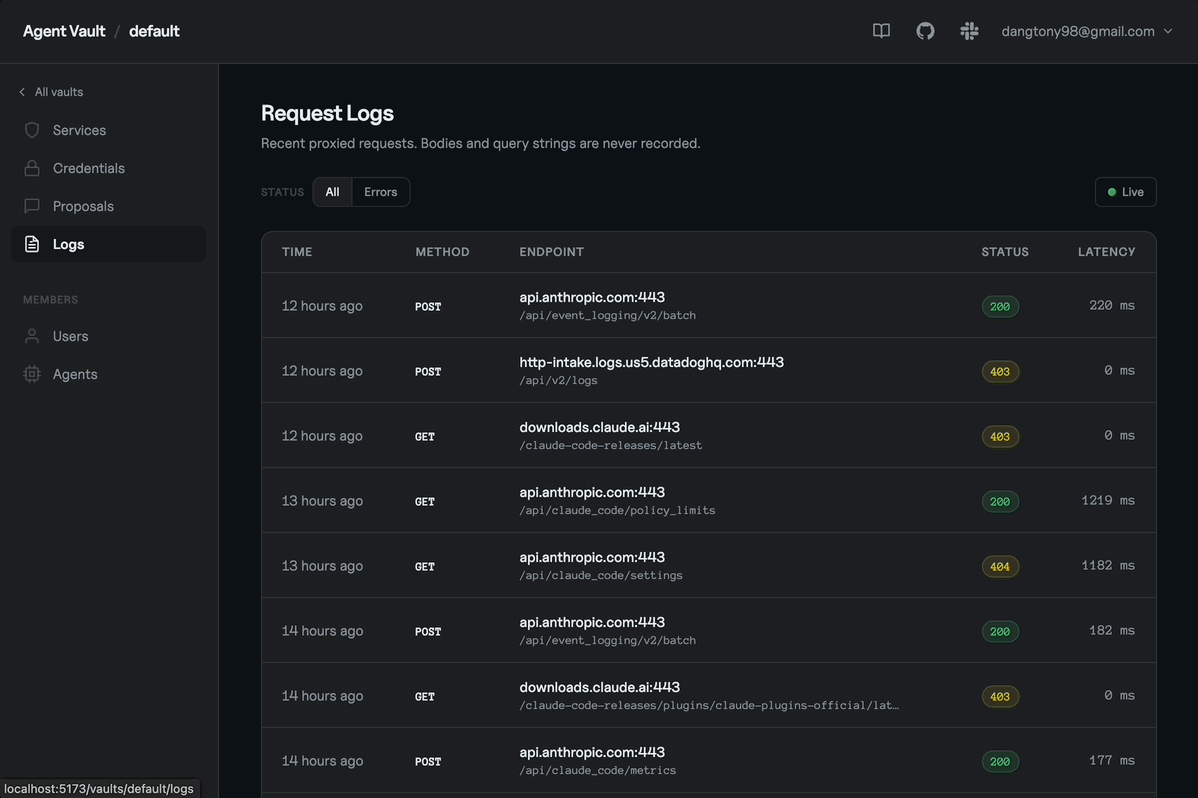
Agent Vault-Demo

Warum Agent Vault

Traditionelles Secrets-Management beinhaltet, Anmeldeinformationen an Ihre Anwendungen und Dienste zurückzugeben. Dies scheitert bei KI-Agenten, die durch Prompt Injection dazu verleitet werden können, Secrets preiszugeben. Dies ist das Problem der Exfiltration von Anmeldeinformationen.

Agent Vault wurde entwickelt, um die Exfiltration von Anmeldeinformationen für alle KI-Agenten zu lösen. Anstatt KI-Agenten Anmeldeinformationen direkt zu geben, speichern Sie diese in Agent Vault (z. B. ANTHROPIC_API_KEY, GITHUB_PAT usw.) und zwingen Ihre Agenten, HTTP-Anfragen darüber zu leiten. Agent Vault fängt jede Anfrage ab und hängt Anmeldeinformationen daran an, bevor die Anfrage an die Ziel-Ausgangs-API weitergeleitet wird.

Funktionen:

  • Credential-Brokering: Broker-Agenten Zugriff auf Zielservices wie LLM-Anbieter und GitHub gewähren, ohne dass sie selbst echte Anmeldedaten besitzen. Agent Vault kann diesen Zugriff vermitteln, indem es Dummy-Werte in Headern wie __anthropic_api_key__ durch echte Anmeldedaten ersetzt oder Auth-Header bei ausgehenden Anfragen, die durch ihn laufen, vollständig austauscht.
  • Austauschbare Credential-Stores: Betreibe einen Vault mit einem externen Secrets-Store wie Infisical statt mit dem lokalen verschlüsselten Store. Dies erweitert die Fähigkeiten von Agent Vault um Funktionen wie dynamische Secrets von Infisical.
  • Transparente Integration: Lass KI-Agenten bestehende Tools wie MCP, CLI, SDK, API nutzen, wobei alle zugrunde liegenden Anfragen automatisch durch Agent Vault geleitet werden. Agent Vault verfolgt einen interface-agnostischen, nicht-invasiven Ansatz für Credential-Brokering, indem es die Umgebung deiner Agenten so bootstrappt, dass sie HTTPS_PROXY verwenden und mit der MITM-Architektur von Agent Vault kompatibel sind.
  • Zweckgebundenes Design: Bestehende Forward-Proxies wie mitmproxy oder squid erfordern Modifikationen, um Credential-Brokering durchzuführen und sich gut in Agenten zu integrieren. Agent Vault ist gezielt darauf ausgelegt, mit der Ergonomie aller Arten von Agent-Anwendungsfällen zu funktionieren – mit einer dedizierten CLI, Multi-Tenancy und einer agentenspezifischen Roadmap, unterstützt von Infisical.
  • Egress-Filterung: Steuere, welche Agenten Zugriff auf welche Services und API-Endpunkte darauf haben sollen, da authentifizierte Anfragen durch Agent Vault fließen.
  • Request-Logging: Inspiziere authentifizierten Traffic, um das Verhalten von Agenten zu überwachen und zu diagnostizieren.

Standardmäßig werden Anfragen, die keinem Service entsprechen, als einfacher Proxy-Traffic weitergeleitet; versetze einen Vault in den strikten Deny-Modus (unmatched_host_policy=deny), um sie stattdessen mit 403 abzulehnen.

Lies die vollständige Hintergrundgeschichte zu Agent Vault hier.

Agent Vault (Open Source) und Infisical Agent Vault

Infisical Agent Vault ist der Weg, Anmeldedaten an Agenten zu vermitteln – für jeden Anwendungsfall von persönlichen Projekten bis hin zu Enterprise-Deployments. Es ist in die Infisical-Plattform integriert: Services werden in Access-Bundles gruppiert, Agenten erreichen sie über zeitgebundene Sessions, und Berechtigungen werden durch die Zugriffskontrollen von Infisical geregelt.

Agent Vault (dieses Projekt) ist das ursprüngliche eigenständige Open-Source-Binary. Es wird für neue Setups nicht mehr empfohlen. Wenn du neu startest, verwende stattdessen Infisical Agent Vault.

Anwendungsfälle

Agent Vault funktioniert mit allen Arten von KI-Agent-Anwendungsfällen, einschließlich sicherer Remote-Coding-Agenten, Allzweck-Agenten, benutzerdefinierter Agenten + Harnesses, sicherer ephemerer Sandboxes und mehr.

  • Sichere Remote-Coding-Agenten: Du kannst eine Remote-Claude-Code-Session ausführen und sie so konfigurieren, dass sie Anfragen durch Agent Vault proxyt. Als Teil dieses Setups kannst du einen ANTHROPIC_API_KEY und GITHUB_PAT in Agent Vault setzen, sodass Claude Code mit der Anthropic- und GitHub-API interagieren kann, um zu programmieren, PRs zu erstellen und mehr. Dasselbe Prinzip gilt für andere Coding-Agenten.


  • Sichere Allzweck-Agenten: Du kannst OpenClaw, Hermes und andere Allzweck-Agenten so einrichten, dass sie ausgehende Anfragen durch Agent Vault proxyn.
  • Sichere benutzerdefinierte Agenten: Du kannst deine eigenen KI-Agenten mit benutzerdefinierten Harnesses bauen und sie so konfigurieren, dass sie ausgehende Anfragen durch Agent Vault proxyn.
  • Sichere ephemere Sandboxes: Du kannst einen Orchestrator (z. B. ein Backend) so konfigurieren, dass er ein temporäres Token erzeugt, das an eine Agent-Sandbox übergeben wird, um Anfragen durch Agent Vault zu proxyn. Du kannst den sandboxed Agenten sogar eine Anfrage an dasselbe Backend zurückschleifen lassen, das ihn gestartet hat.

Grundlegende Verwendung

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




