
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen
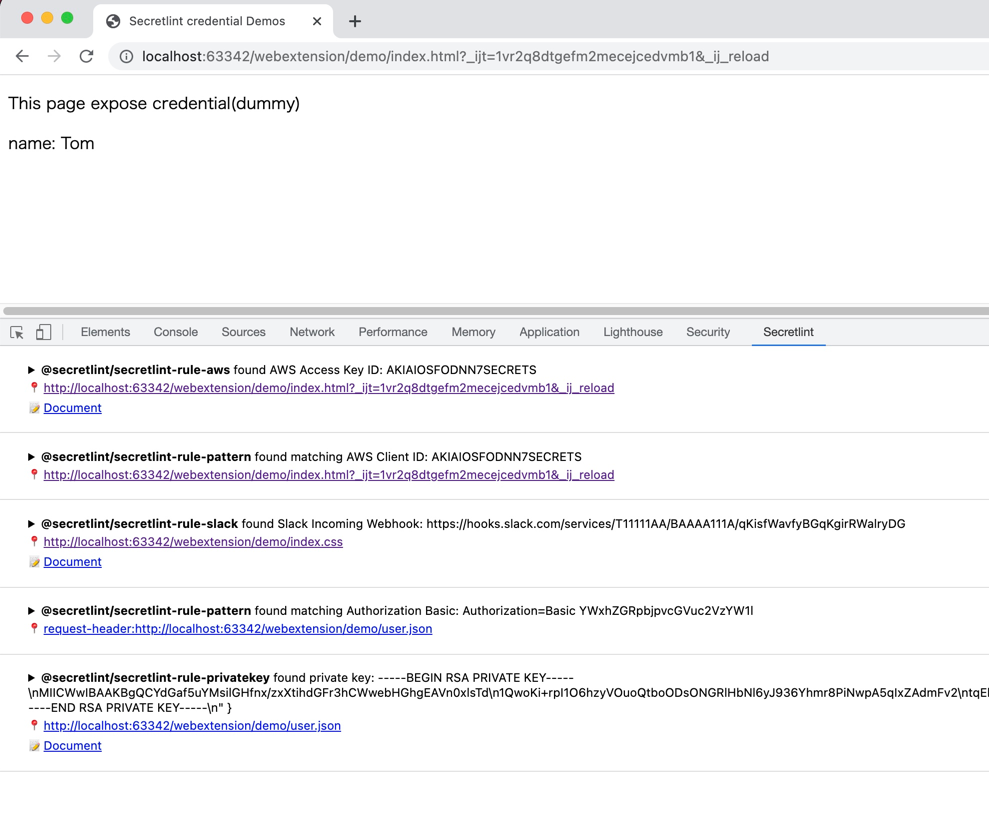
 secretlint/secretlint
Pluggable linting tool to prevent committing credential.
 suffixing/apkscope
Android reverse engineering for humans and AI agents: typed Java in milliseconds, xrefs, API and secret recon, APK diff, re-signing, a native viewer…
 momenbasel/keyfinder
Passive API-Key- und Secret-Erkennungs-Browsererweiterung für Chrome und Firefox. 80+ Erkennungsmuster, keine Konfiguration erforderlich.
 freelabz/secator
secator - das Schweizer Taschenmesser des Pentesters
 tech4242/aquaman
🔱 The only independent credential proxy for AI agents: bring-your-own-vault isolation & least-privilege request policies. Your keys stay where you…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 bridgecrewio/checkov
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 zizmorcore/zizmor
Static analysis tool for CI/CD systems that detects and fixes security issues in GitHub Actions, Dependabot, and pre-commit configurations, including…
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 blacksky-algorithms/atproto
Fork der AT Protocol-Referenzimplementierung mit leistungsoptimierter AppView, Rust-basiertem Firehose-Indexer, Redis-Caching und…

 daveyd347/self-hosted-ctf-platform
Selbst gehostetes CTF: originäre Web-Challenges + Scoreboard, bereitgestellt mit Docker Compose über GitLab CI und einen GitOps-Agenten. Flags werden…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 anchore/grype
Ein Schwachstellenscanner für Container-Images und Dateisysteme
 kontext-security/kontext-cli
Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.
 dracondev/dracon-utilities
Unsichtbare Infrastruktur für Dracon-Entwicklerarbeitsbereiche: Git-Sync, System-Guard und Warden-Verschlüsselungs-Dienstprogramme.
 danoszz/penthera
Offline-Cybersicherheitsagent für deine Apps und KI-Coding-Tools. Offene F&E: öffentlich gemessen, mit jedem Release verbessert.
 safedep/pmg
PMG schützt Entwickler und KI-Agenten vor bösartigen Open-Source-Paketen mittels Proxy, Sandbox und dem Threat-Intelligence-Feed von SafeDep.








