
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 infisical/infisical
Infisical ist die Open-Source-Plattform für Secrets, Zertifikate und die Verwaltung privilegierter Zugriffe.
 ny1024/clawguard
Modulares Sicherheits-Toolkit für autonome Agenten mit statischer Analyse, Konfigurationsprüfung, Laufzeitüberwachung und Lieferkettenverifikation…
 zappaboy/vuln-scanner
Schwachstellenbewertungs-Scanner mit Berichtserstellung
 owasp/sedated
SEDATED® Projekt (Sensitive Enterprise Data Analyzer To Eliminate Disclosure)
 owasp/wrongsecrets-binaries
Quellcode für die Binaries von OWASP WrongSecrets
 zizmorcore/zizmor
Static analysis tool for CI/CD systems that detects and fixes security issues in GitHub Actions, Dependabot, and pre-commit configurations, including…

 roxanne_ardary/aurea
Aurea ist eine Open-Source-Plattform mit KI-Unterstützung, die Infrastructure-as-Code (IaC) über Terraform, Kubernetes, Docker und Ansible sichert.…
 cisco-ai-defense/skill-scanner
Sicherheitsscanner für Agenten-Fähigkeiten
 aquasecurity/trivy-action
Führt Trivy als GitHub-Action aus, um Ihr Docker-Container-Image auf Schwachstellen zu scannen.
 onecli/onecli
Open-Source-Sandbox-Agent-Harness für Teams. Jeder Mitarbeiter erhält einen gesicherten persönlichen Agenten.
 ustayready/mavd
Schwachstellenerkennung für mobile Anwendungen
 thewhiteh4t/llmreaper
Passive LLM-Gesprächserfassung & Forschung zur Offenlegung sensibler Daten
 gradiant/faro
FARO - Dokument-Sensitivitätsdetektor
 rocketchat/layne
Ein doggo, das hilft, nach Sicherheitsproblemen in Ihren Repositorys zu suchen.
 datadog/guarddog
🐍 🔍 GuardDog ist ein CLI-Tool zur Identifizierung bösartiger PyPI- und npm-Pakete
 reverseclabs/azuredevops-enum
Nur-Lese-Azure-DevOps-Enumerationstool, das die REST-API abfragt, um Projekte, Repositorys, Dienstverbindungen, Builds, Pipeline-Geheimnisse,…
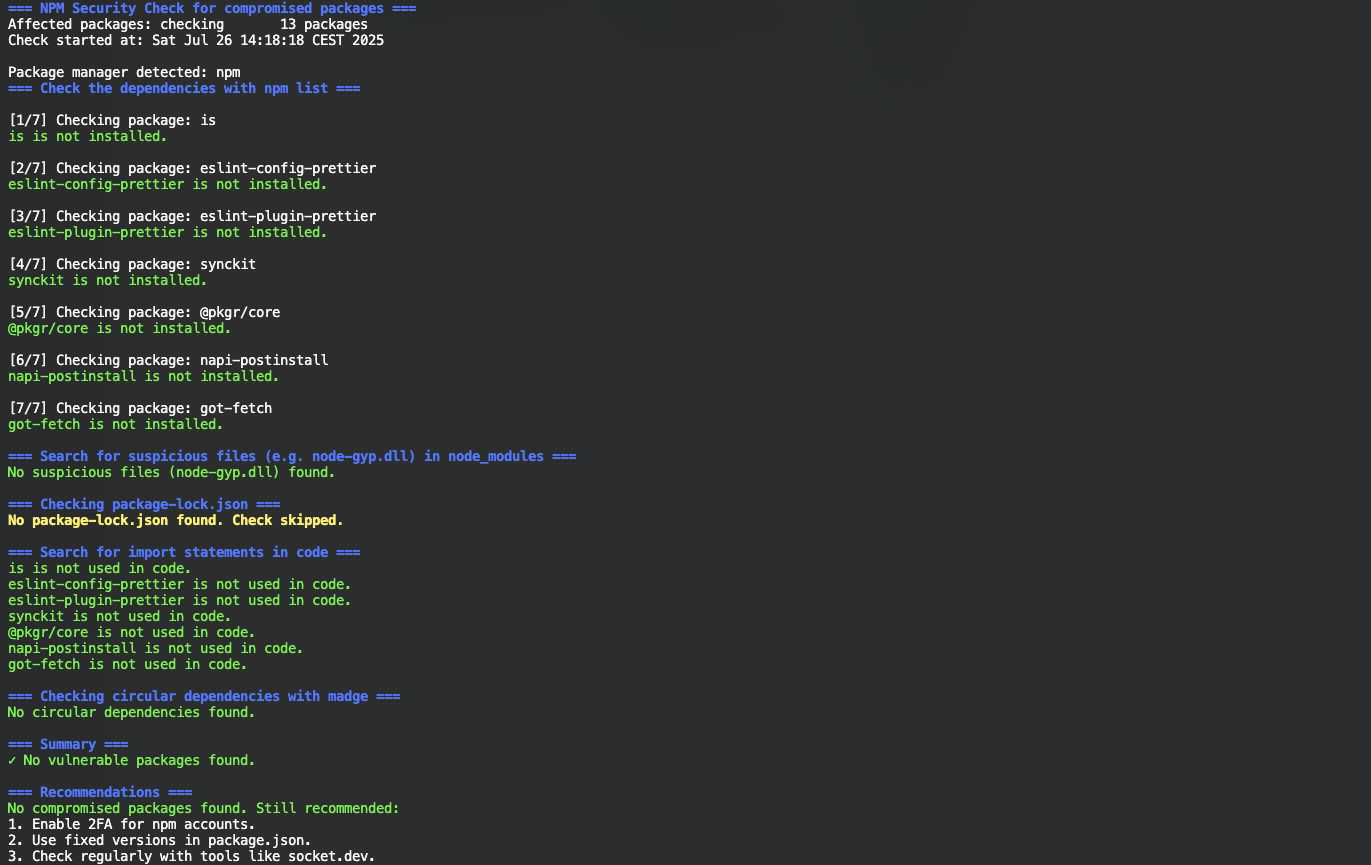 nihilor/cve-2025-54313
Überprüft Projekte auf kompromittierte Pakete, verdächtige Dateien und Import-Anweisungen.
 vagnerd/cve-2023-27587-poc
Der einfache PoC von CVE-2023-27587








