
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/thewhiteh4t/llmreaper
OSINT (Open-Source-Intelligence)InformationsbeschaffungPrivatsphäreSocial EngineeringSecret-ErkennungLernen & Bildung
GitHubthewhiteh4t/llmreaper

LLMReaper

Passive LLM-Gesprächserfassung & Forschung zur Offenlegung sensibler Daten

Repository anzeigen
1487vor 5 MonatenNoch nicht geprüft
Teilen

LLMReaper erstellt von Lohitya Pushkar (thewhiteh4t)

Passives Erfassen von LLM-Gesprächen & Forschung zur Offenlegung sensibler Daten
Chromium MV3-Erweiterung • Echtzeit-DOM-Erfassung • Erkennung von Geheimnissen • FastAPI-Backend


[!WARNING] Dieses Projekt wird ausschließlich für Sicherheitsforschung, Bildungszwecke und defensive Bewusstseinsbildung bereitgestellt. Die unbefugte Bereitstellung gegen Systeme, Benutzer oder Umgebungen ohne ausdrückliche Genehmigung kann gegen lokale Gesetze, Vorschriften, Unternehmensrichtlinien oder Nutzungsbedingungen verstoßen.

Überblick

LLMReaper ist ein Proof-of-Concept der Sicherheitsforschung, das demonstriert, wie Browsererweiterungen mit Standard-DOM-Zugriff stillschweigend KI-Plattform-Gespräche beobachten, erfassen und auf versehentlich offengelegte sensible Daten scannen können, ohne besondere Berechtigungen, Netzwerkabfang oder Privilegieneskalation.

Bedrohungsakteure laden ständig bösartige Browsererweiterungen hoch, die die echten nachahmen, und führen im großen Stil Social Engineering bei Benutzern durch.
So funktioniert es

[!NOTE] Ausführlicher Blogbeitrag : https://thewhiteh4t.github.io/blog/ai-chat-llmreaper/

  • Es wird eine entpackte Chrome-Erweiterung bereitgestellt, die sowohl den Social Engineering-Aspekt als auch die Gesprächserfassung zeigt.
  • In Chrome können wir den Entwicklermodus aktivieren und entpackte Erweiterungen laden.
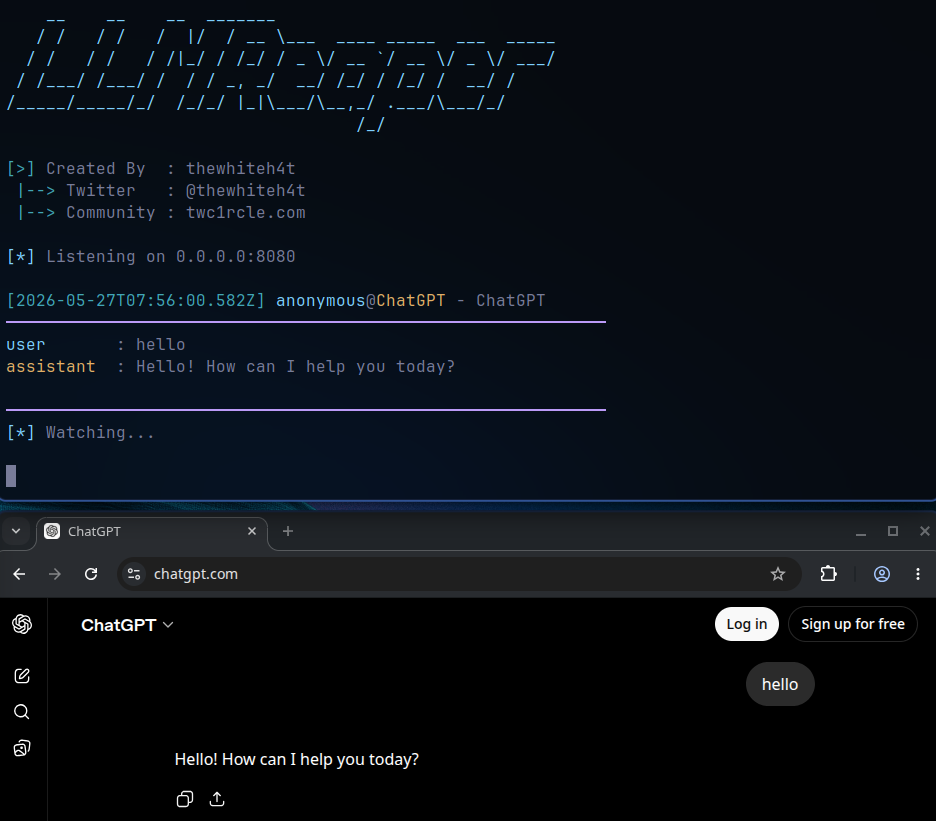
  • Nach dem Laden der Erweiterung können wir einfach zu einer der unterstützten Plattformen wechseln und mit dem Sprechen beginnen.
  • Die Erweiterung erfasst den Chat in Echtzeit und sendet ihn an das Backend.
  • Eine Reihe von Regex-Übereinstimmungen werden verwendet, um Geheimnisse aus dem Gespräch zu finden.

Unterstützte Plattformen

PlattformStatus
ChatGPT✅ Unterstützt
Claude✅ Unterstützt
Gemini✅ Unterstützt

Erkennungsabdeckung

Die Backend-Erkennungsengine scannt nach:

  • API-Schlüssel — OpenAI, Anthropic, AWS, GCP, Azure, GitHub, Stripe, Twilio und mehr
  • Authentifizierungstoken — JWTs, Bearer-Token, OAuth-Token, Sitzungscookies
  • Cloud-Anmeldeinformationen — AWS Access Key IDs, Secret Keys, GCP Service Account Keys
  • Geheimnisse und Passwörter — Häufige Muster in Umgebungsvariablen und Konfigurationsdateien
  • PII — E-Mail-Adressen, Telefonnummern, Sozialversicherungsnummern, Kreditkartenmuster
  • Verbindungsstrings — Datenbank-URIs, JDBC-Strings, Redis/MongoDB-Verbindungsstrings

Installation

Arch Linux

sudo pacman -S python-fastapi python-uvicorn

Debian / Ubuntu

sudo apt install python3-fastapi python3-uvicorn

Mit pip

pip install fastapi uvicorn

Verwendung

Browser

  • Chrome -> Drei-Punkte-Menü -> Erweiterungen -> Erweiterungen verwalten
  • Entwicklermodus aktivieren
  • Entpackte Erweiterung laden -> Verzeichnis LLMReaper/chrome_ext auswählen

Terminal

cd LLMReaper

python3 LLMReaper.py

Demo

YouTube


Erstellt von Lohitya Pushkar (thewhiteh4t)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





