Die Open-Source-Plattform für Secret-Management: Synchronisieren Sie Secrets/Konfigurationen über Ihr Team/Ihre Infrastruktur hinweg und verhindern Sie Secret-Leaks.


Einführung
Infisical ist die Open-Source-Sicherheitsinfrastrukturplattform, die Teams für Secrets, Zertifikate und Privileged Access Management nutzen.
Wir haben es uns zur Aufgabe gemacht, Sicherheits-Tooling für alle zugänglicher zu machen, nicht nur für Sicherheitsteams, und das bedeutet, die gesamte Developer Experience von Grund auf neu zu gestalten.
Funktionen
Secrets Management:
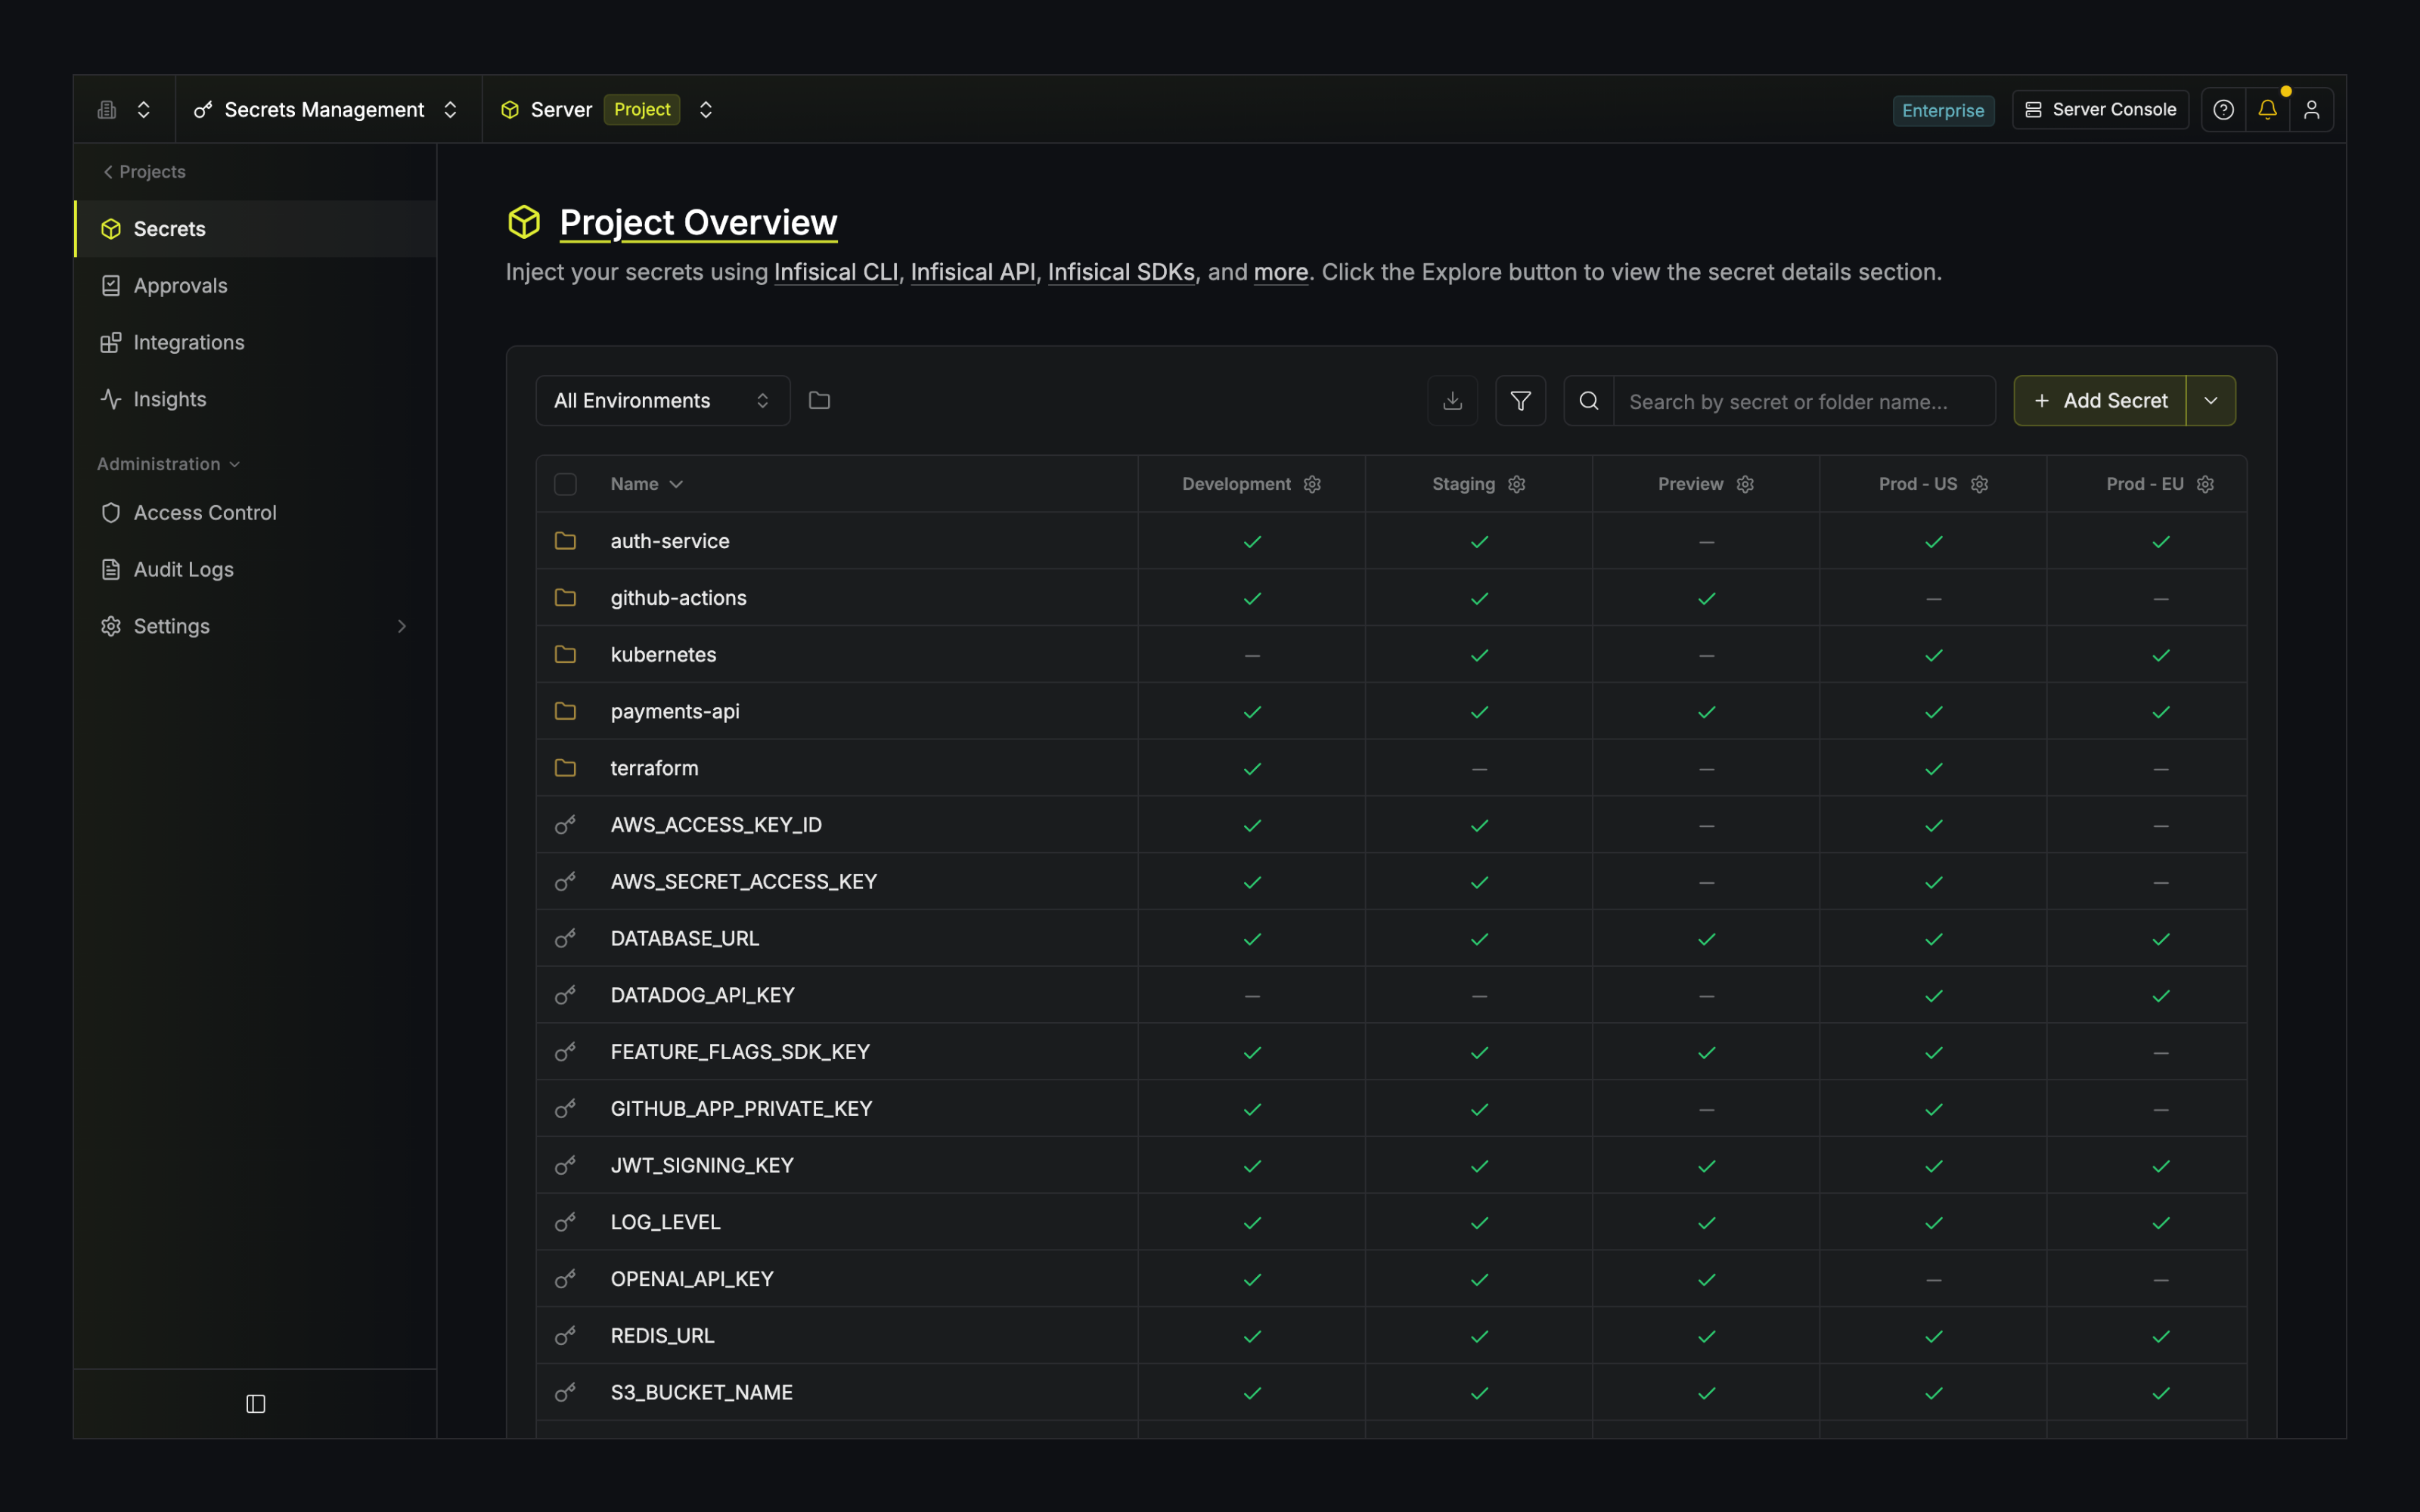
Zentralisieren Sie Ihre Anwendungs-Secrets und -Konfigurationen über alle Umgebungen hinweg, mit integrierter Versionierung, Rotation und Leak-Prävention.
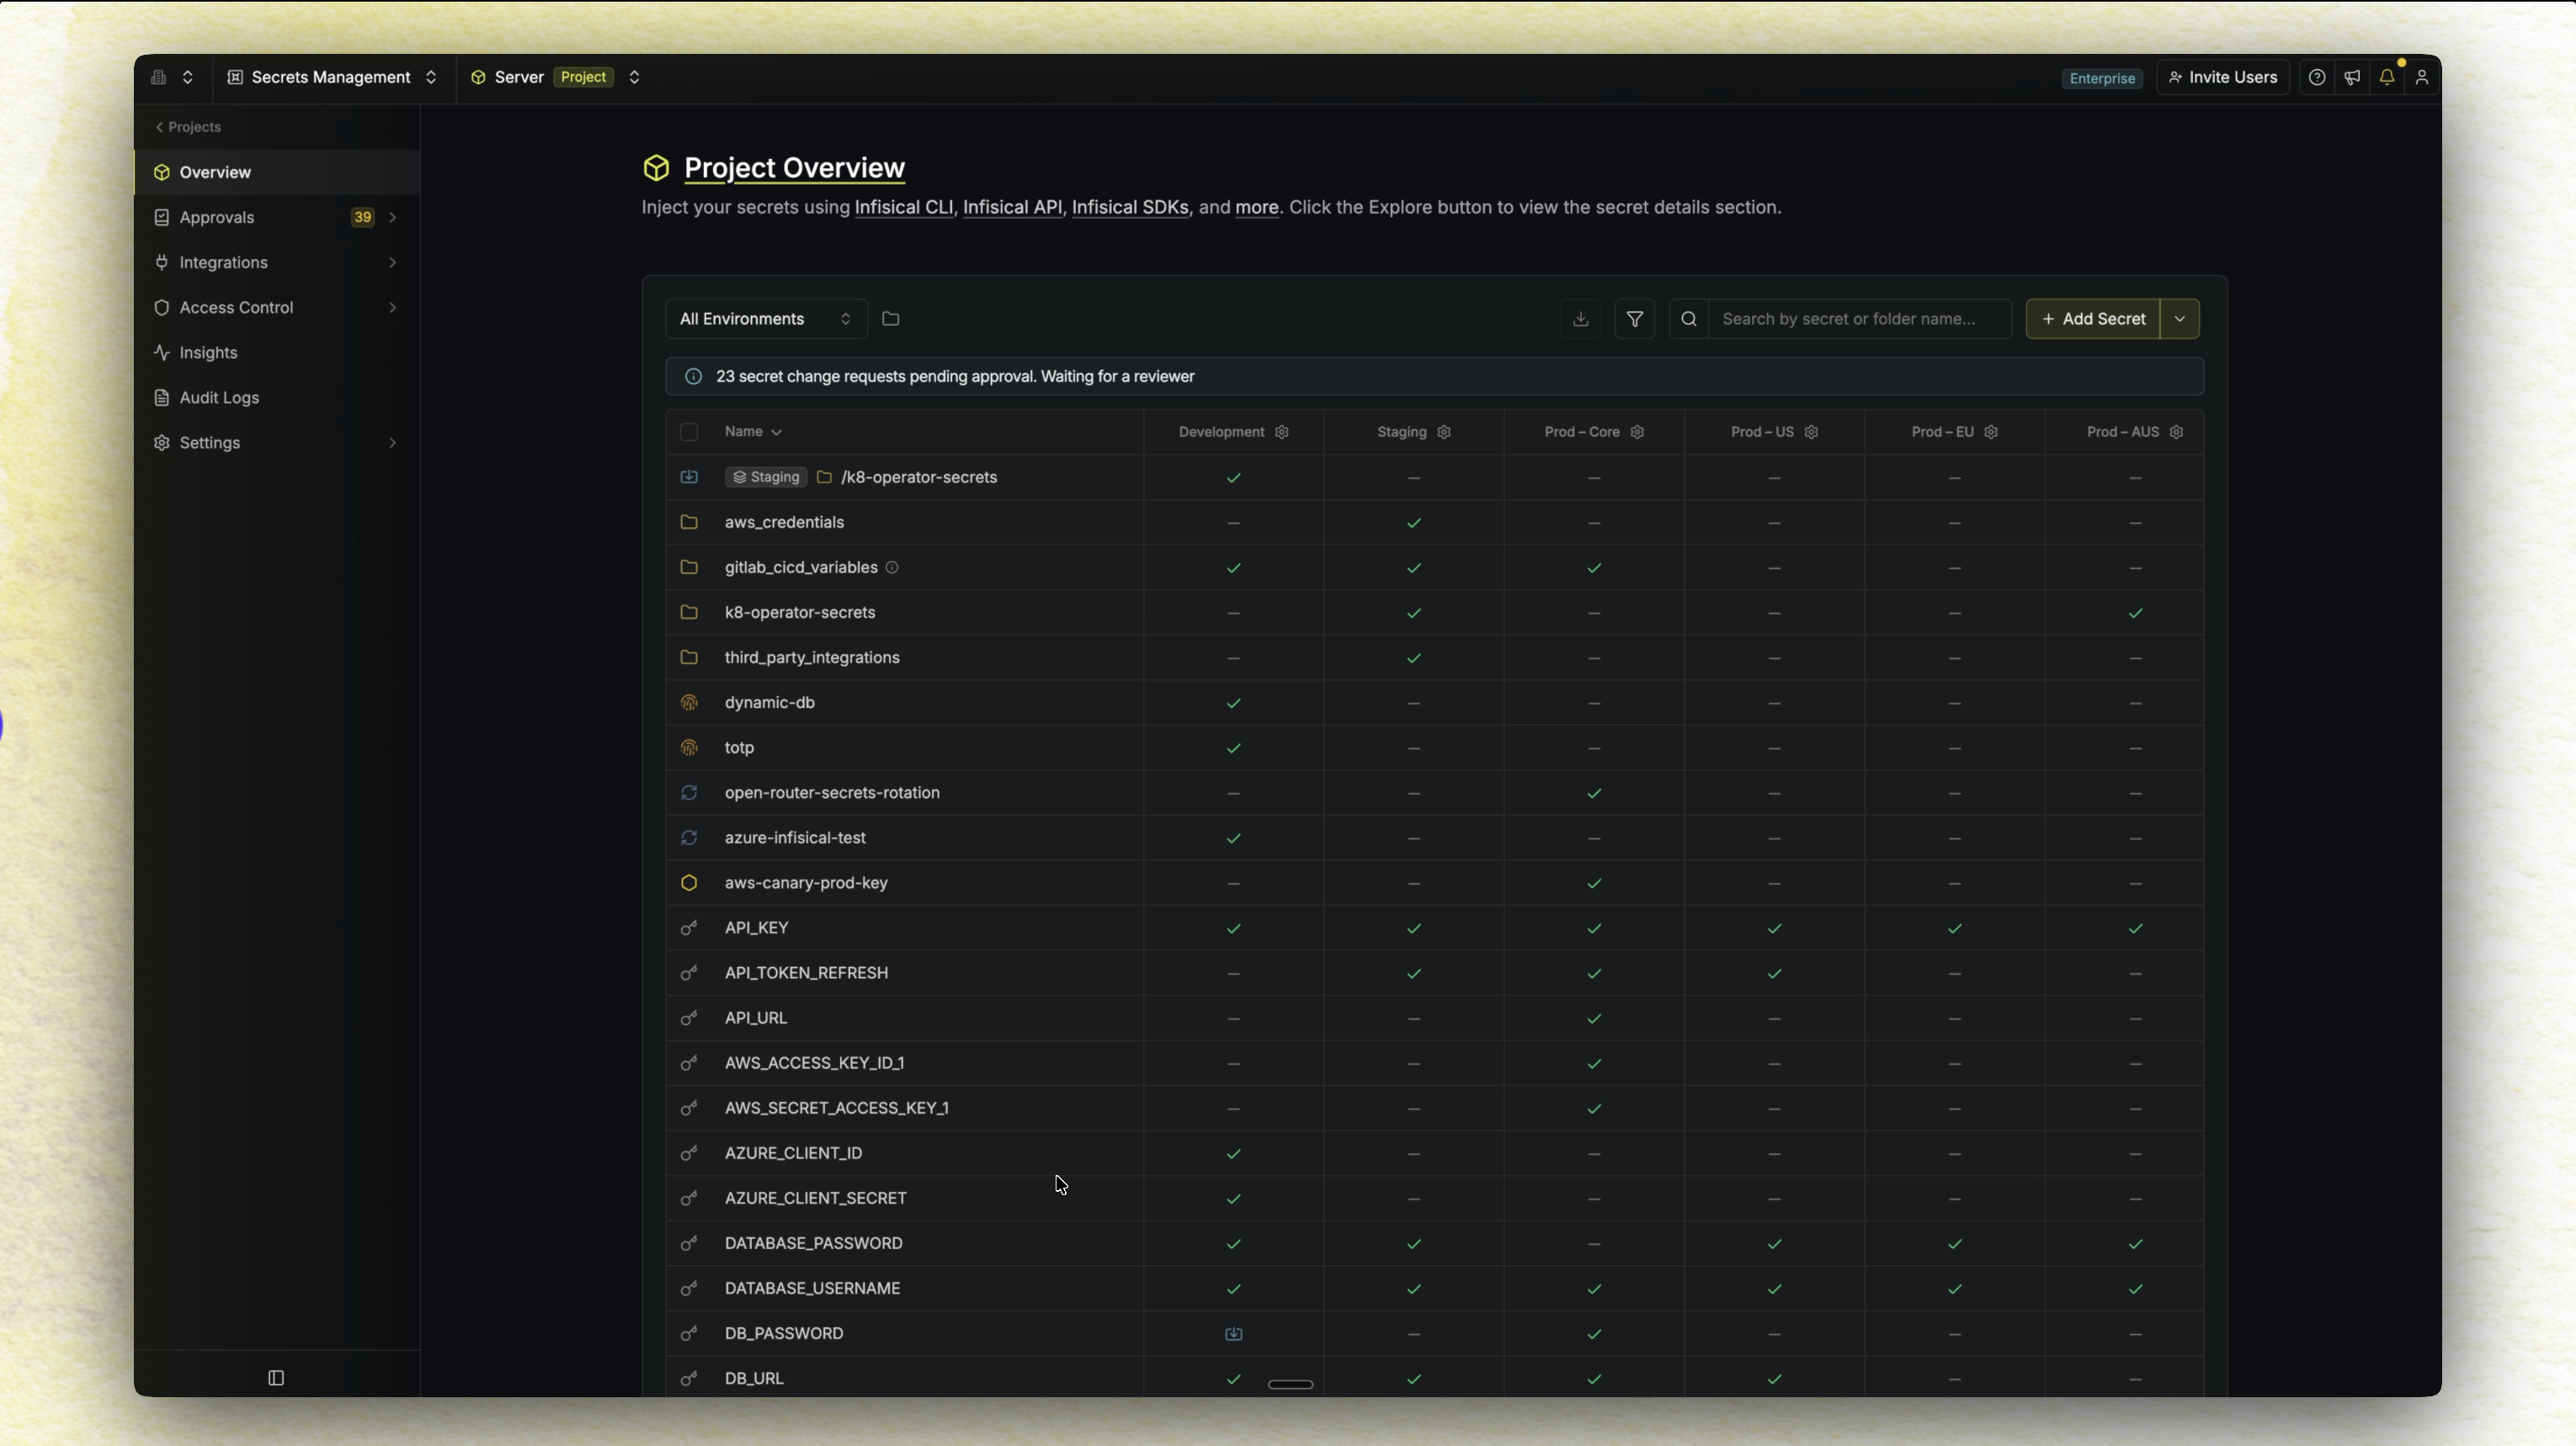
- Dashboard: Verwalten Sie Secrets über Projekte und Umgebungen (z. B. Entwicklung, Produktion usw.) hinweg über eine benutzerfreundliche Oberfläche.
- Secret Syncs: Synchronisieren Sie Secrets mit Plattformen wie GitHub, Vercel, AWS und nutzen Sie Tools wie Terraform, Ansible und mehr.
- Secret-Versionierung und Point-in-Time Recovery: Behalten Sie den Überblick über jedes Secret und jeden Projektstatus; führen Sie bei Bedarf ein Rollback durch.
- Secret Rotation: Rotieren Sie Secrets in regelmäßigen Abständen für Dienste wie PostgreSQL, MySQL, AWS IAM und mehr.
- Dynamic Secrets: Generieren Sie kurzlebige Secrets bei Bedarf für Dienste wie PostgreSQL, MySQL, RabbitMQ und mehr.
- Secret Scanning und Leak-Prävention: Verhindern Sie, dass Secrets in git gelangen.
- Infisical Kubernetes Operator: Stellen Sie Secrets für Ihre Kubernetes-Workloads bereit und laden Sie Deployments automatisch neu.
- Infisical Agent: Injizieren Sie Secrets in Anwendungen, ohne Code-Logik zu ändern.
- Honey Tokens: Platzieren Sie Köder-Anmeldedaten neben Ihren echten Secrets, die als Stolperdrähte fungieren und Ihr Team sofort alarmieren, sobald ein Angreifer versucht, sie zu verwenden.
- Agent Vault: Vermitteln Sie KI-Agenten Zugriff auf externe APIs, sodass Agenten niemals echte Anmeldedaten besitzen. Ausgehende Anfragen werden über einen Proxy geleitet, der Secrets vor der Weiterleitung injiziert, wodurch das Risiko der Exfiltration von Anmeldedaten durch Prompt Injection eliminiert wird.
Zertifikatsverwaltung
Betreiben Sie eine vollständige private PKI: Stellen Sie X.509-Zertifikate aus, verwalten und überwachen Sie sie über eine zentralisierte Plattform.
- Interne CA: Erstellen und verwalten Sie eine private
CA-Hierarchie direkt in Infisical.
- Externe CA: Integrieren Sie Drittanbieter-Zertifizierungsstellen wie Let’s Encrypt, DigiCert, Microsoft AD CS und mehr, um vorhandene PKI-Infrastruktur zu nutzen
oder öffentlich vertrauenswürdige Zertifikate auszustellen.
- Zertifikats-Lebenszyklusmanagement: Erstellen Sie Zertifikats-Profile und -Richtlinien, um zu steuern, wie Zertifikate ausgestellt werden, einschließlich Registrierungsmethoden wie API, ACME oder EST. Verwalten Sie den vollständigen Lebenszyklus von der Ausstellung bis zur Erneuerung und Widerrufung mit CRL- und Inventarverfolgung.
- Zertifikats-Syncs: Synchronisieren Sie Zertifikate mit externen Plattformen wie AWS Certificate Manager und Azure Key Vault.
- Alerting: Konfigurieren Sie Alerting für ablaufende CA- und End-Entity-Zertifikate.
- Code Signing: Signieren Sie Software-Artefakte wie Container, Installer und Pakete mit verwalteten Code-Signing-Zertifikaten, zentraler Genehmigung und vollständiger Audit-Spur.
Infisical Key Management System (KMS):
 infisical/infisical

