
 #1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 squid-protocol1/gitgalaxy
AST-freie heuristische Wissensgraph-Engine für tiefgreifende Repository-Intelligenz und Zero-Trust-Sicherheitsscans. Integriert als…
 josehelps/git-wild-hunt
Ein Tool zur Jagd nach Anmeldeinformationen im GitHub-Wild, AKA git*hunt
 getsops/sops
Einfaches und flexibles Tool zur Verwaltung von Geheimnissen
 pypa/pip-audit
Prüft Python-Umgebungen, Requirements-Dateien und Abhängigkeitsbäume auf bekannte Sicherheitsschwachstellen und kann diese automatisch beheben
 stuxctf/mhf
Mobile Helper Framework (mhf) ist ein Tool, das den Prozess der Identifizierung des Frameworks/der Technologie, die zur Erstellung einer mobilen…
 avito-tech/deepsecrets
Statisches Analysetool, das Quellcode auf hartcodierte Geheimnisse, API-Schlüssel und Anmeldeinformationen unter Verwendung semantischen…
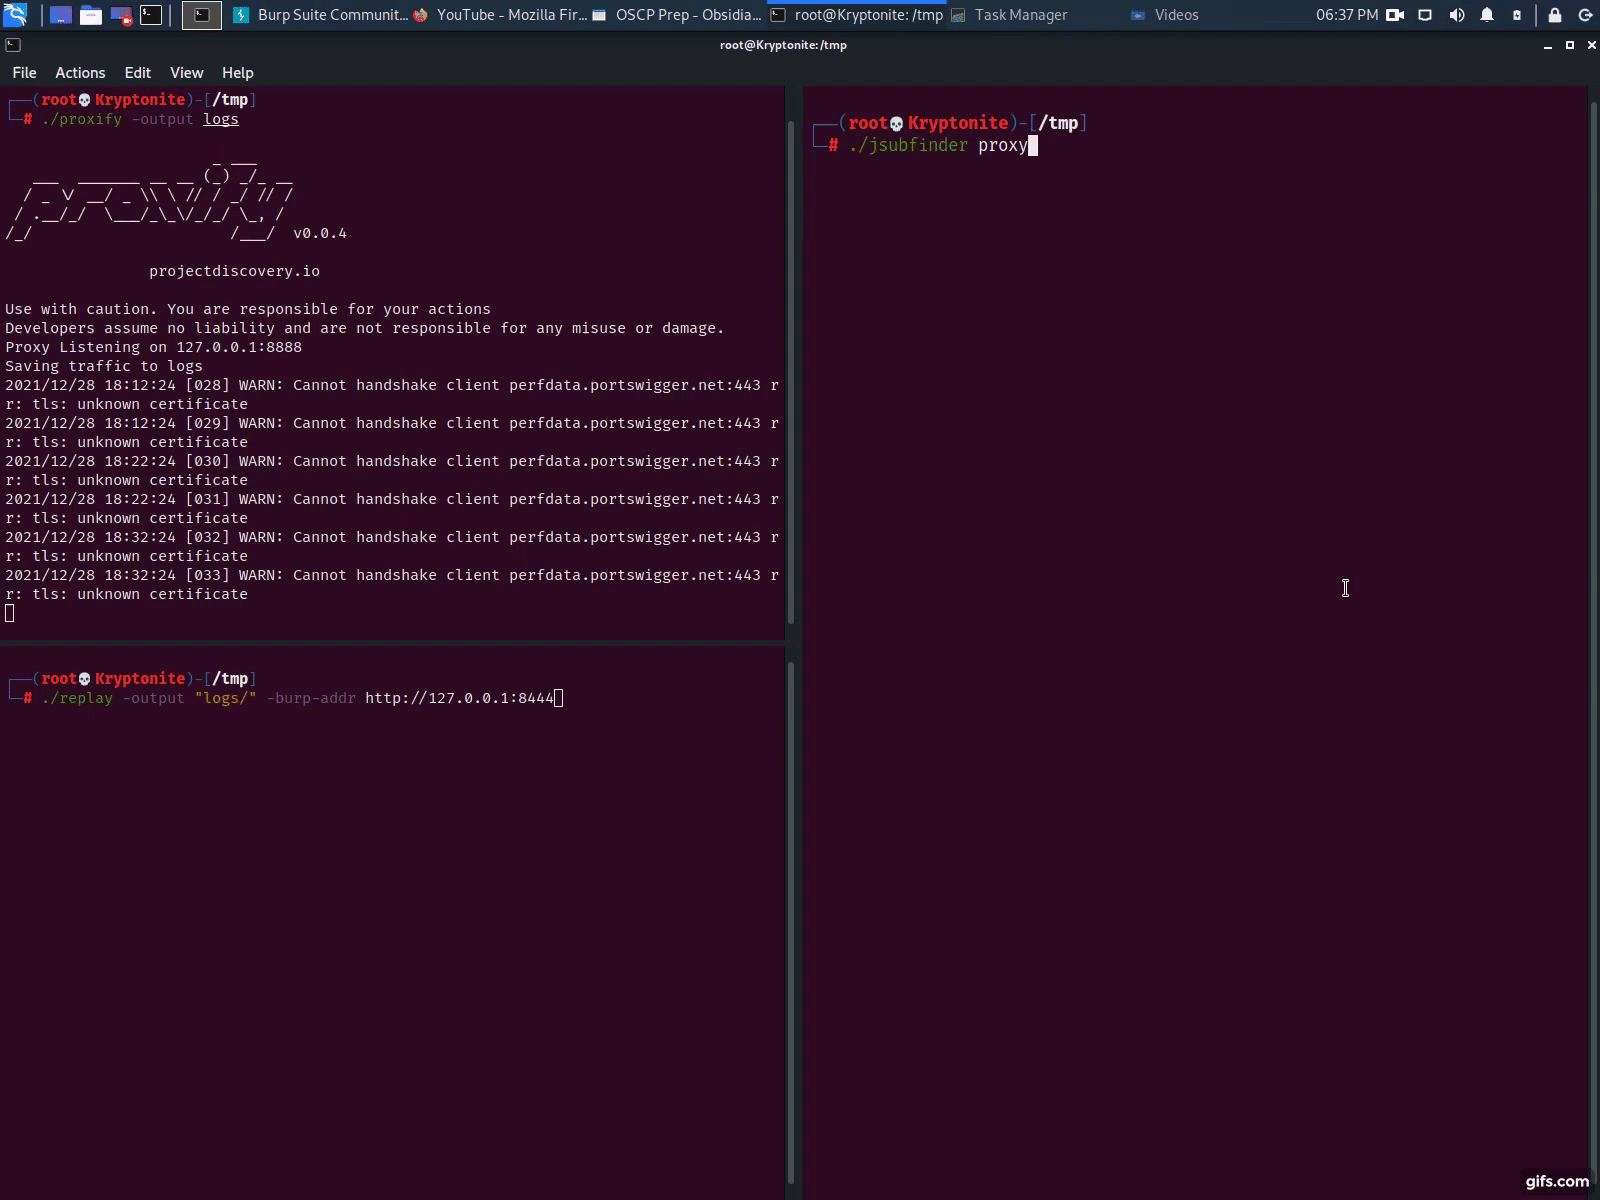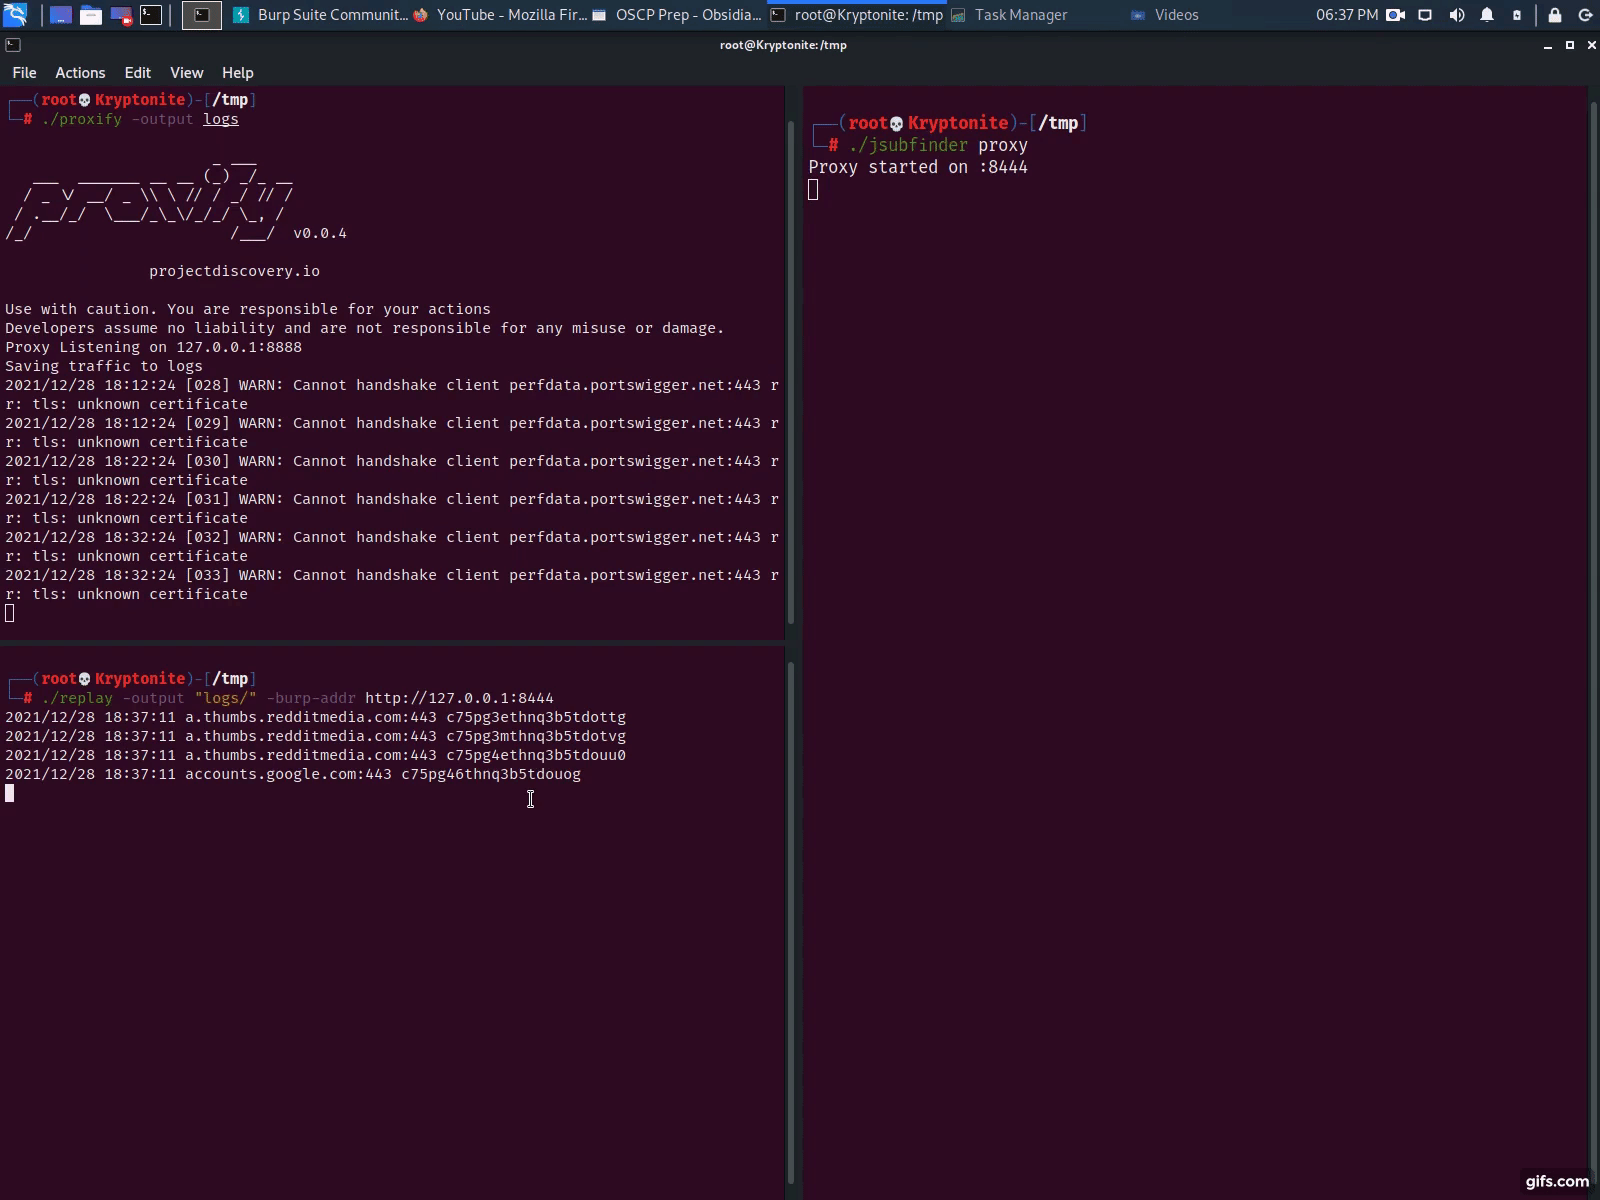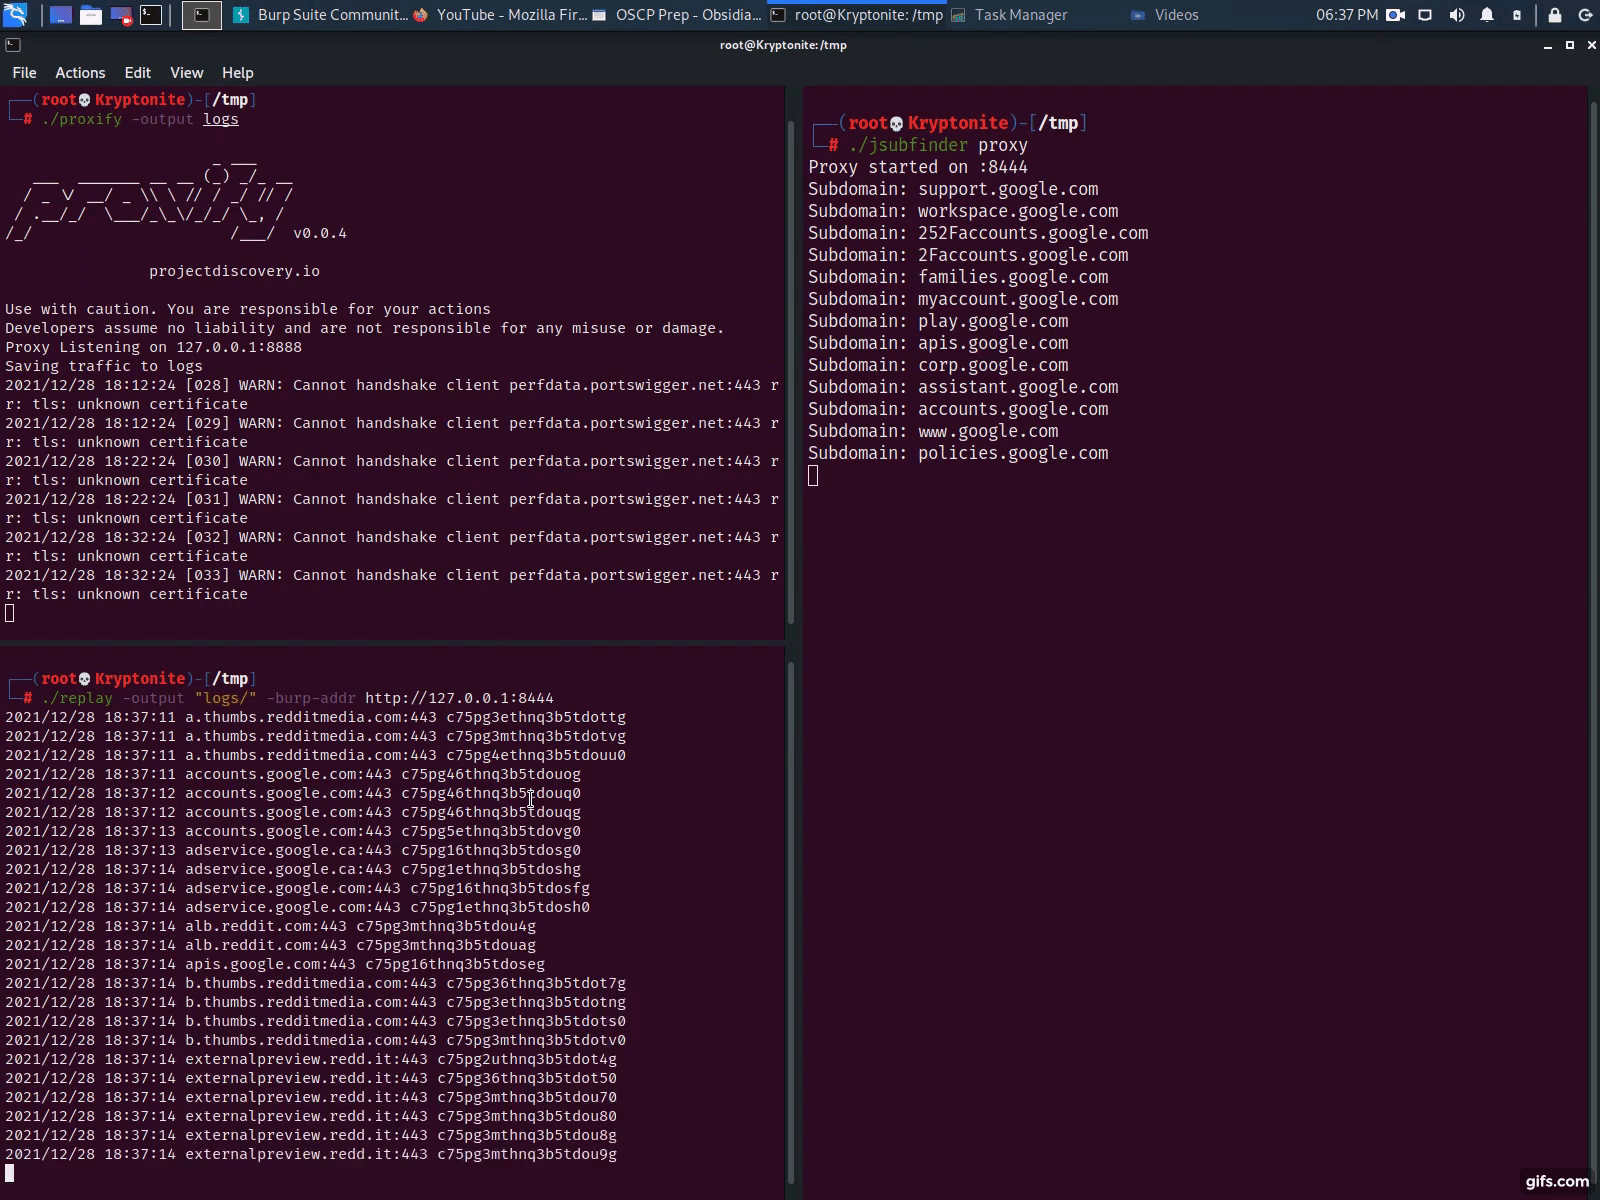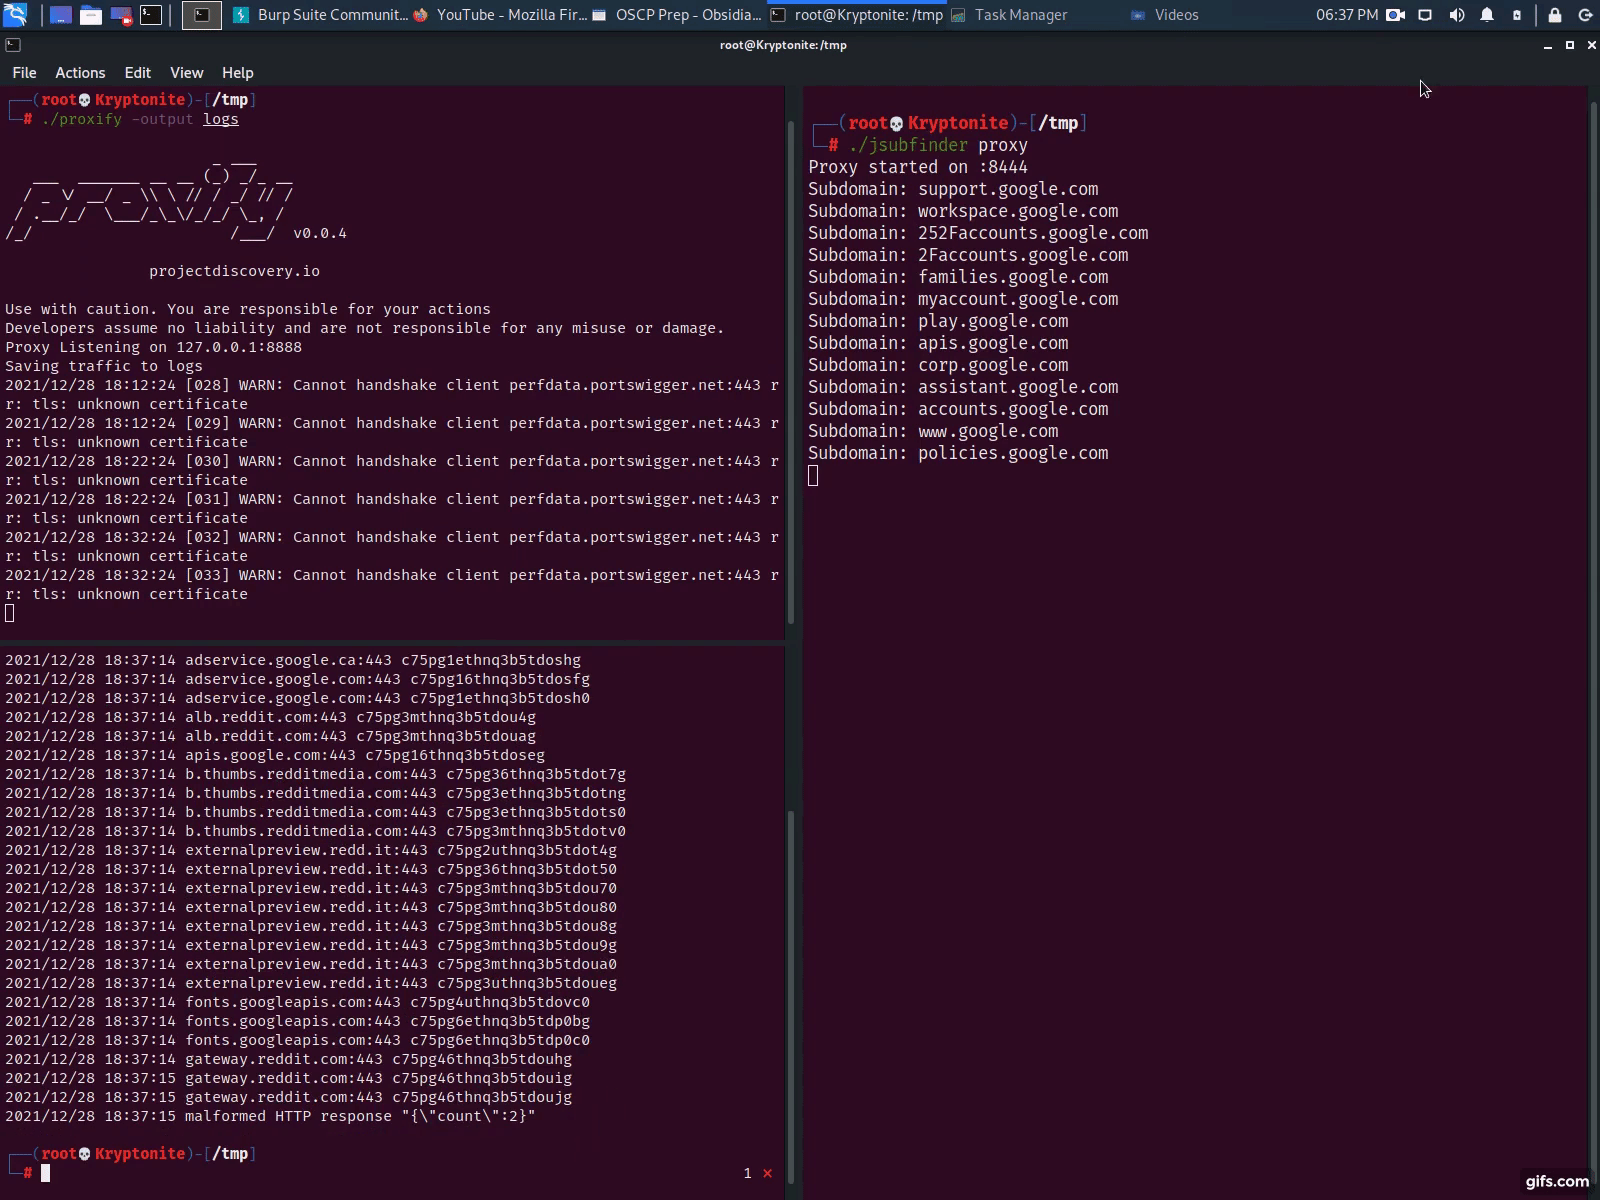 threatunknown/jsubfinder
Go-basiertes Tool, das Webseiten und JavaScript-Dateien scannt, um versteckte Subdomains und Secrets zu entdecken, mit optionalem Crawling und…
 redhuntlabs/bucketloot
BucketLoot ist ein automatischer S3-kompatibler Bucket-Inspektor, der Benutzern dabei helfen kann, Assets zu extrahieren, Sicherheitslücken (Secret…
 byt3hx/jsleak
Gleichzeitiges CLI-Tool zum Aufspüren von Geheimnissen, API-Schlüsseln und Links in JavaScript-Dateien während der Web-Reconnaissance mit…
 watchdogsecurity/porch-pirate
Porch Pirate ist der umfassendste Postman-Recon-/OSINT-Client und das dazugehörige Framework, das die automatisierte Entdeckung und Nutzung von…
 rynosec/leakey
Validates durchgesickerte API-Token und Schlüssel mit anpassbaren JSON-basierten Signaturprüfungen. Entwickelt für Pentester und Bug Hunter, um die…
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
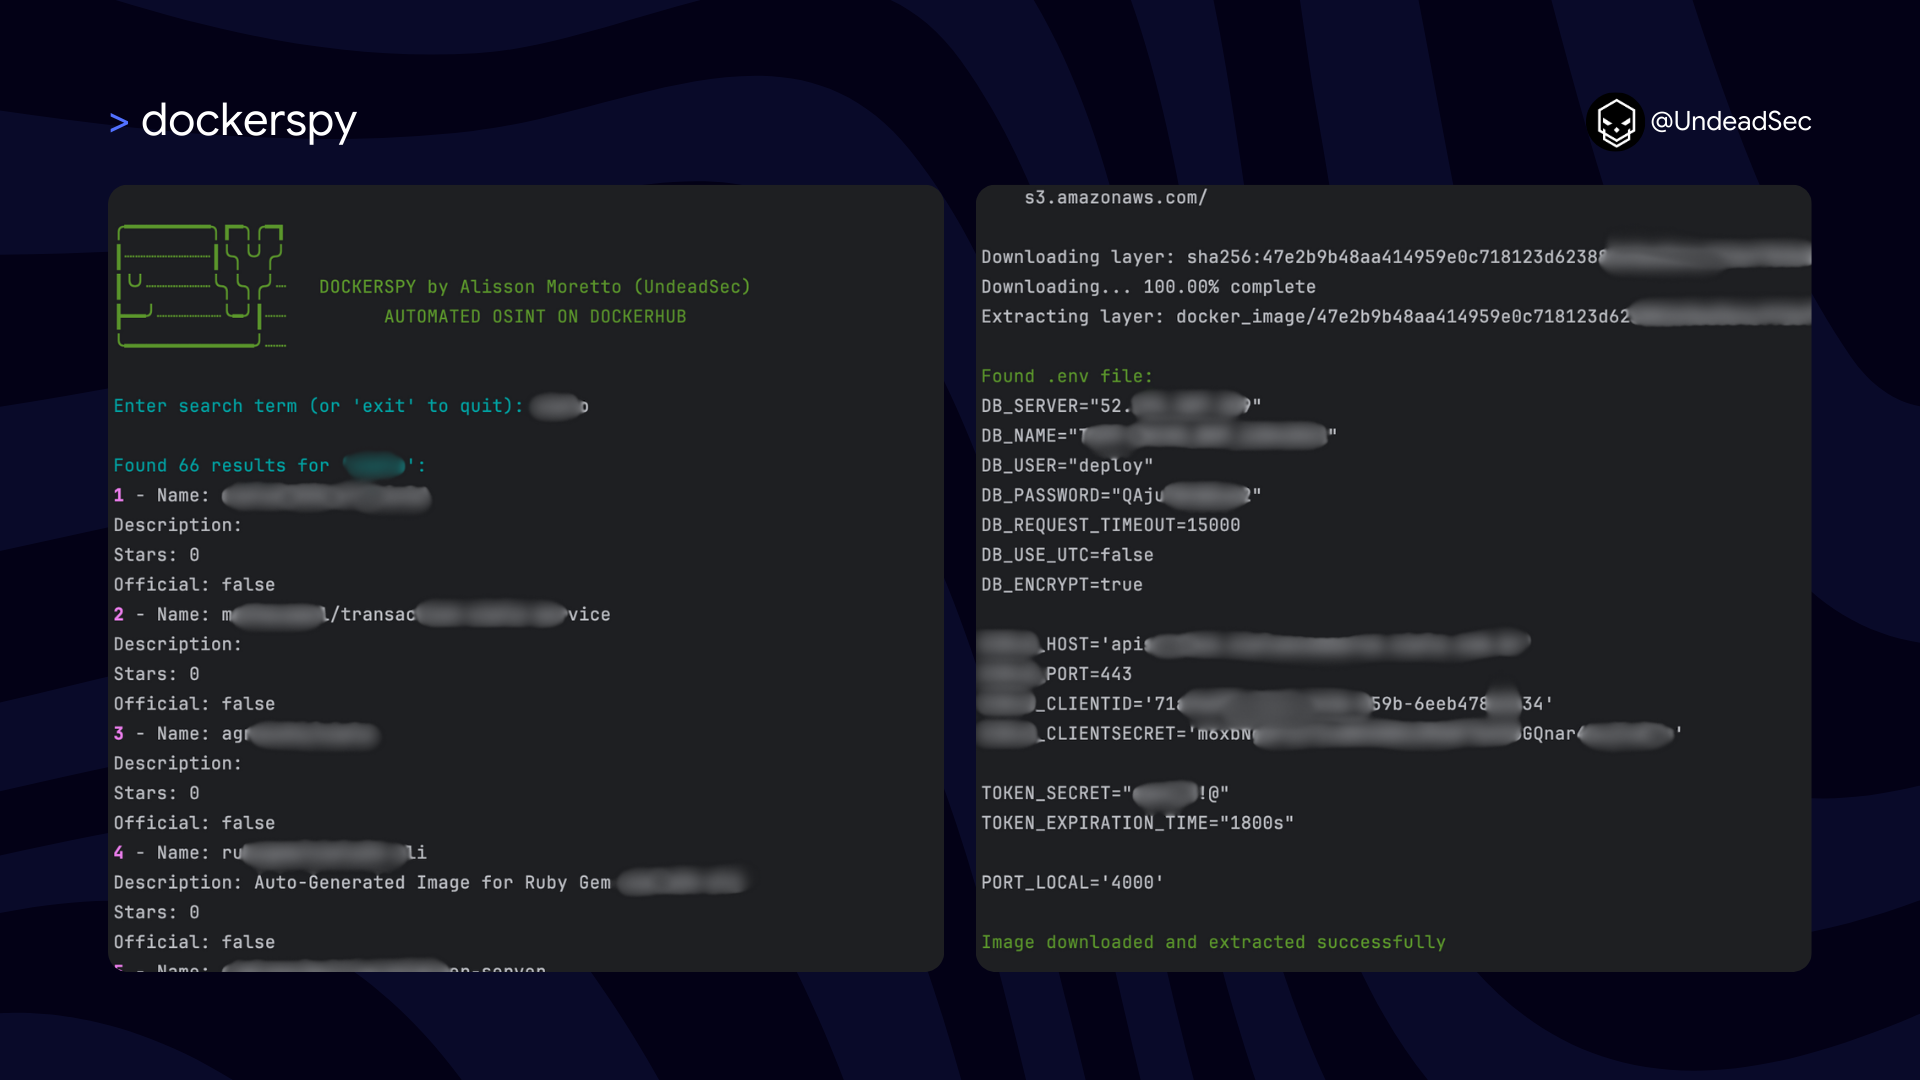 undeadsec/dockerspy
Scannt Docker Hub-Images mit Regex-Mustern, um exponierte Geheimnisse, private Schlüssel und Authentifizierungstoken für Sicherheitsaudits und…
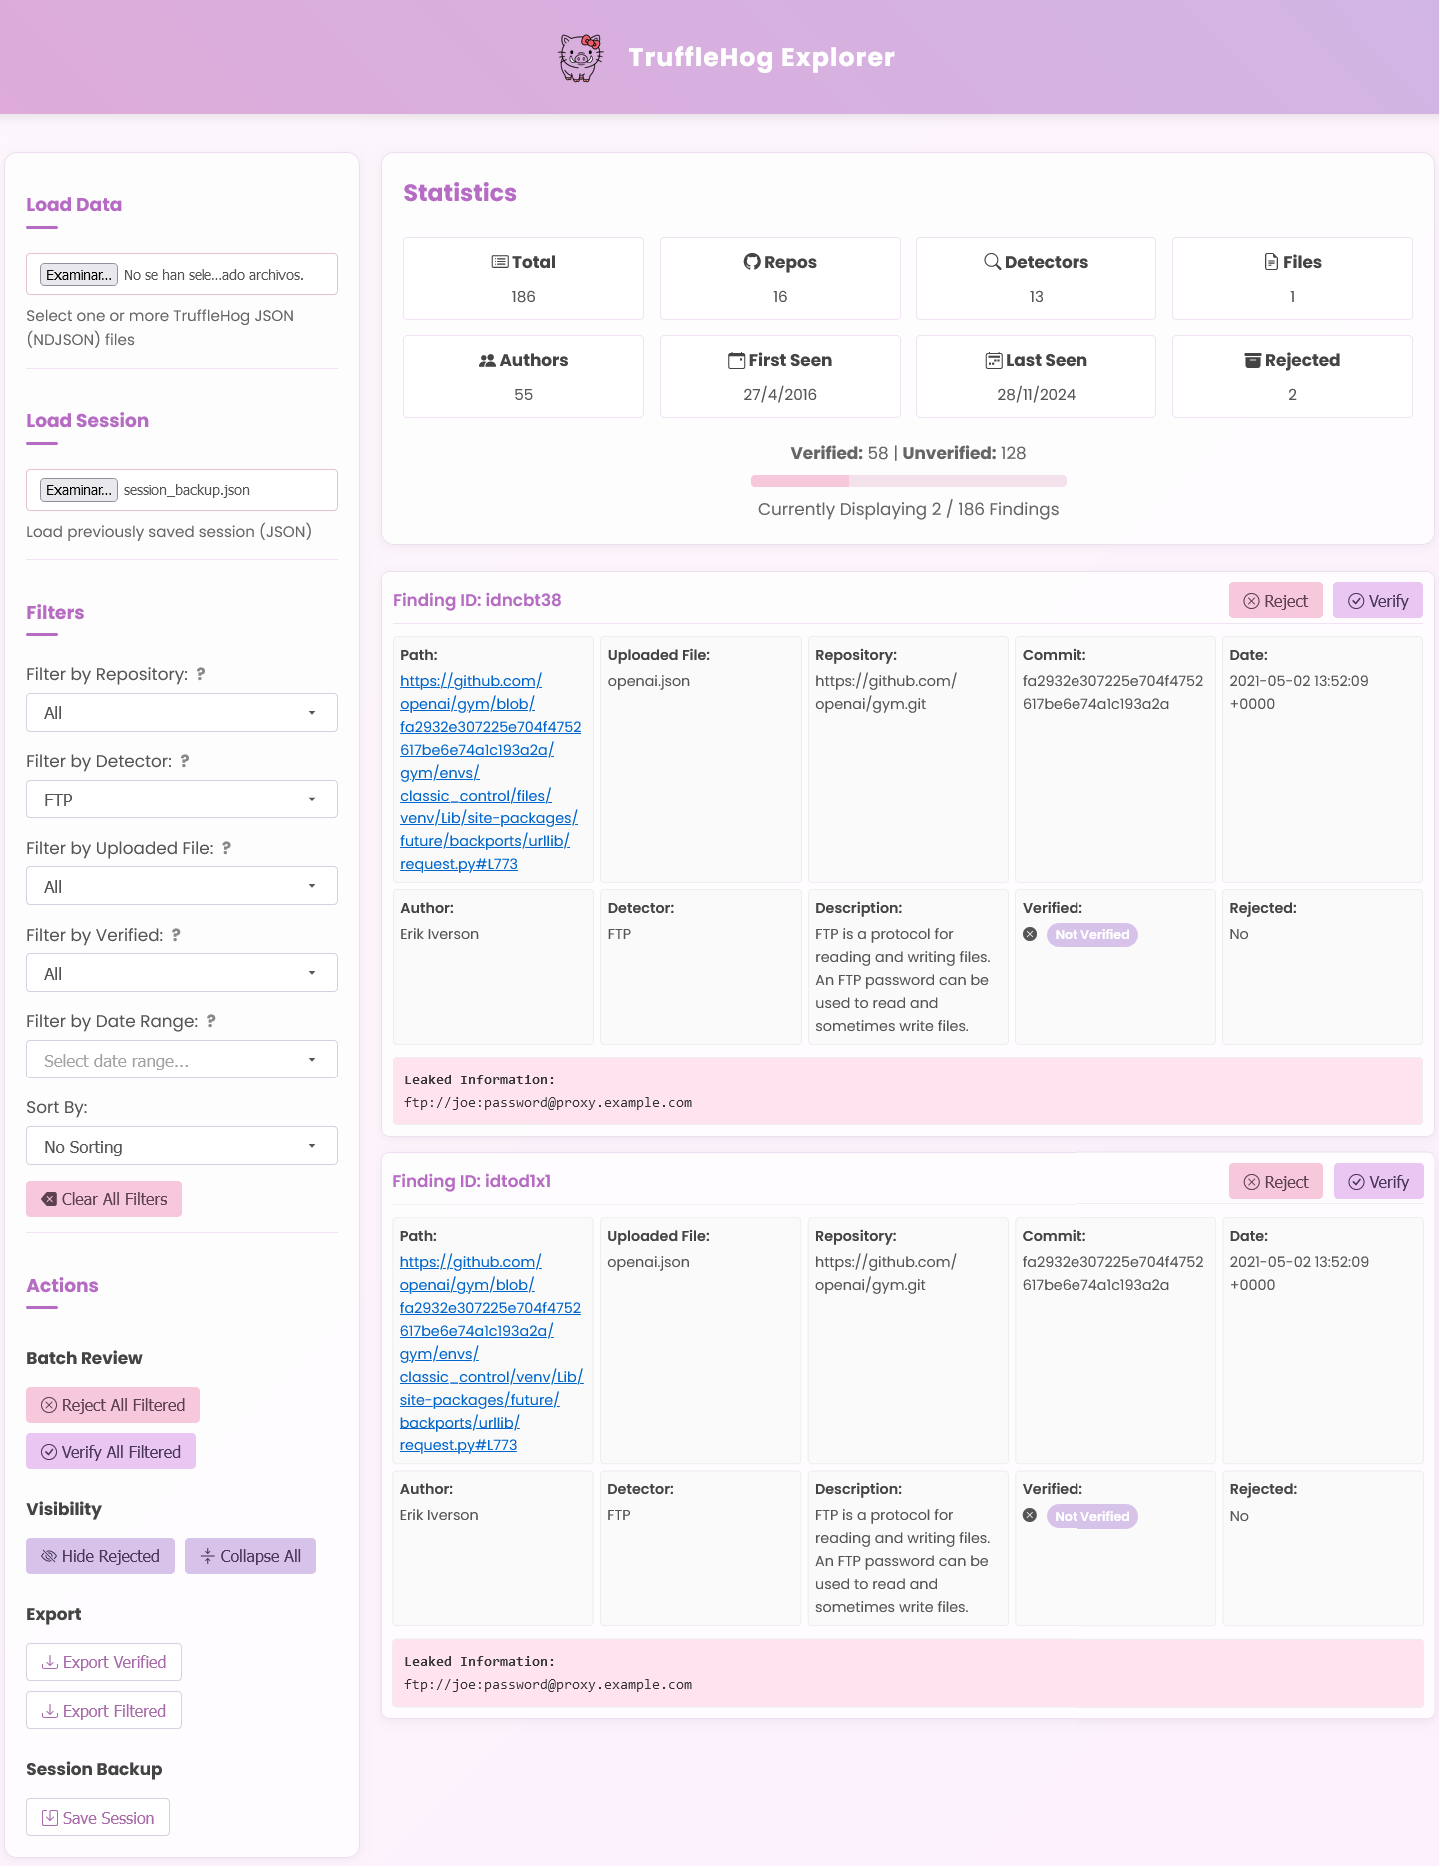 gonzosint/trufflehog-explorer
Webbasiertes Dashboard zur Visualisierung, Filterung und Analyse von durch TruffleHog entdeckten Geheimnissen, mit Batch-Verifizierung, Export und…
 mf-labs/witcher
Verwaltung von GitHub Advanced Security (GHAS) Kontrollen im großen Maßstab
 mustafabilgici/sucoshscanny
"Sucosh" ist ein automatisiertes Scanner- und Bewertungsframework für Quellcode-Schwachstellen für Python (Flask-Django) und NodeJs, das in der Lage…
 crissyfield/troll-a
Extrahiert Geheimnisse (Passwörter, API-Schlüssel, Token) aus WARC-Webarchiven mittels Gitleaks-Regeln. Unterstützt HTTP, S3, lokale Dateien und…
 liodeus/swaggerhole
Ein Python3-Skript zur Suche nach Geheimnissen auf swaggerhub.








