
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
jsleak — Gleichzeitiges CLI-Tool zum Aufspüren von Geheimnissen, API-Schlüsseln und Links in JavaScript-Dateien während der Web-Reconnaissance mit Unterstützung für benutzerdefinierte Regex-Muster und URL-Statusprüfung. | Kitploit
Tools/GitHubGitHub/byt3hx/jsleak
AufklärungInformationsbeschaffungWebsicherheitSecret-Erkennung
GitHubbyt3hx/jsleak

jsleak

Gleichzeitiges CLI-Tool zum Aufspüren von Geheimnissen, API-Schlüsseln und Links in JavaScript-Dateien während der Web-Reconnaissance mit Unterstützung für benutzerdefinierte Regex-Muster und URL-Statusprüfung.

Repository anzeigen
5936934vor 1 JahrVon Kitploit geprüft
Teilen

Beschreibung

Ich habe jsleak während des Großteils meiner Freizeit für meinen eigenen Bedarf entwickelt. Es ist ein einfach zu bedienendes Kommandozeilenwerkzeug, das darauf ausgelegt ist, Geheimnisse und Links in JavaScript-Dateien oder Quellcode aufzudecken. jsleak wurde von Linkfinder inspiriert, und die Regexes wurden aus mehreren Quellen zusammengetragen.

Funktionen:

  • Entdecken Sie Geheimnisse in JS-Dateien wie API-Schlüssel, Token und Passwörter.
  • Identifizieren Sie Links im Quellcode.
  • Vollständige URL-Funktion
  • Gleichzeitige Verarbeitung zum Scannen mehrerer URLs
  • Überprüfen Sie den Statuscode, ob die URL aktiv ist oder nicht

Neuestes Update

Jsleak unterstützt jetzt Regex-Muster aus secrets-patterns-db https://github.com/mazen160/secrets-patterns-db.

Wenn Sie Ihre eigenen benutzerdefinierten Regex-Muster verwenden möchten, können Sie diese in einer YAML-Datei gemäß der folgenden Vorlage ablegen.

patterns:
  - pattern:
      name: Amazon MWS Auth Token
      regex: "amzn\\.mws\\.[0-9a-f]{8}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{4}-[0-9a-f]{12}"
      confidence: low

Installation

Wenn Sie eine alte Version von Golang (go 1.15, 1.16) verwenden, nutzen Sie den folgenden Befehl zur Installation von jsleak.

go get github.com/channyein1337/jsleak

Wenn Sie die neueste Version von go (1.17+) verwenden, nutzen Sie den folgenden Befehl zur Installation.

go install github.com/channyein1337/jsleak@latest

Verwendung

Wählen Sie eine YAML-Datei aus der secrets-patterns-db. Wenn Sie nicht sicher sind, welche Sie wählen sollen, ziehen Sie in Betracht: https://raw.githubusercontent.com/mazen160/secrets-patterns-db/refs/heads/master/datasets/trufflehog-v3.yaml

Führen Sie jsleak mit Ihrer ausgewählten Regex-Datei aus

echo "http://testphp.vulnweb.com/" | jsleak -t trufflehog-v3.yaml -s

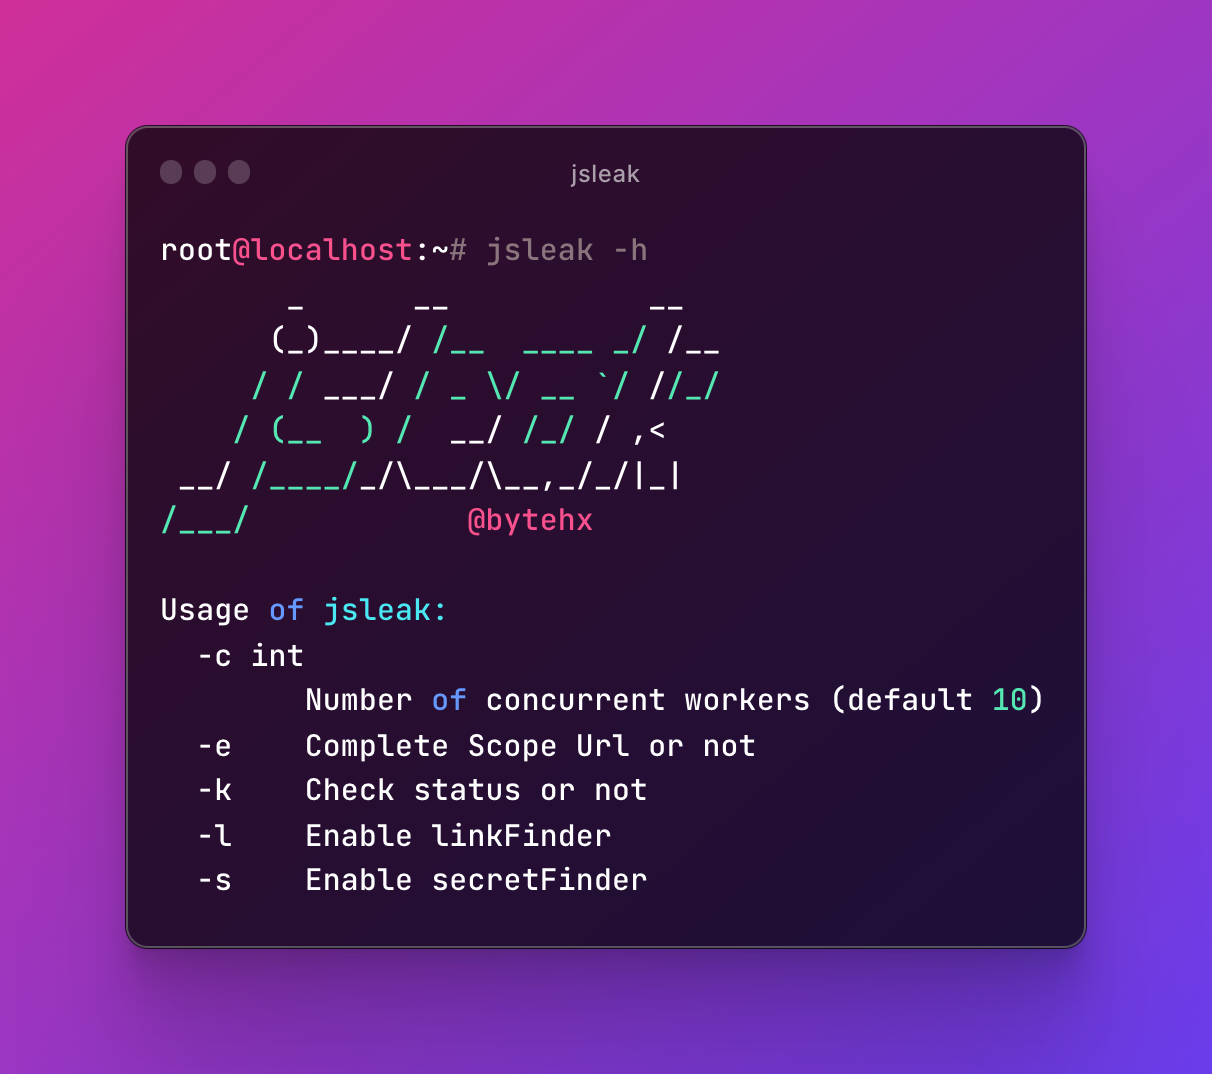
So zeigen Sie die Hilfemeldung an

jsleak -h
Geheimnis-Finder

echo http://testphp.vulnweb.com/ | jsleak  -t secret.yaml -s

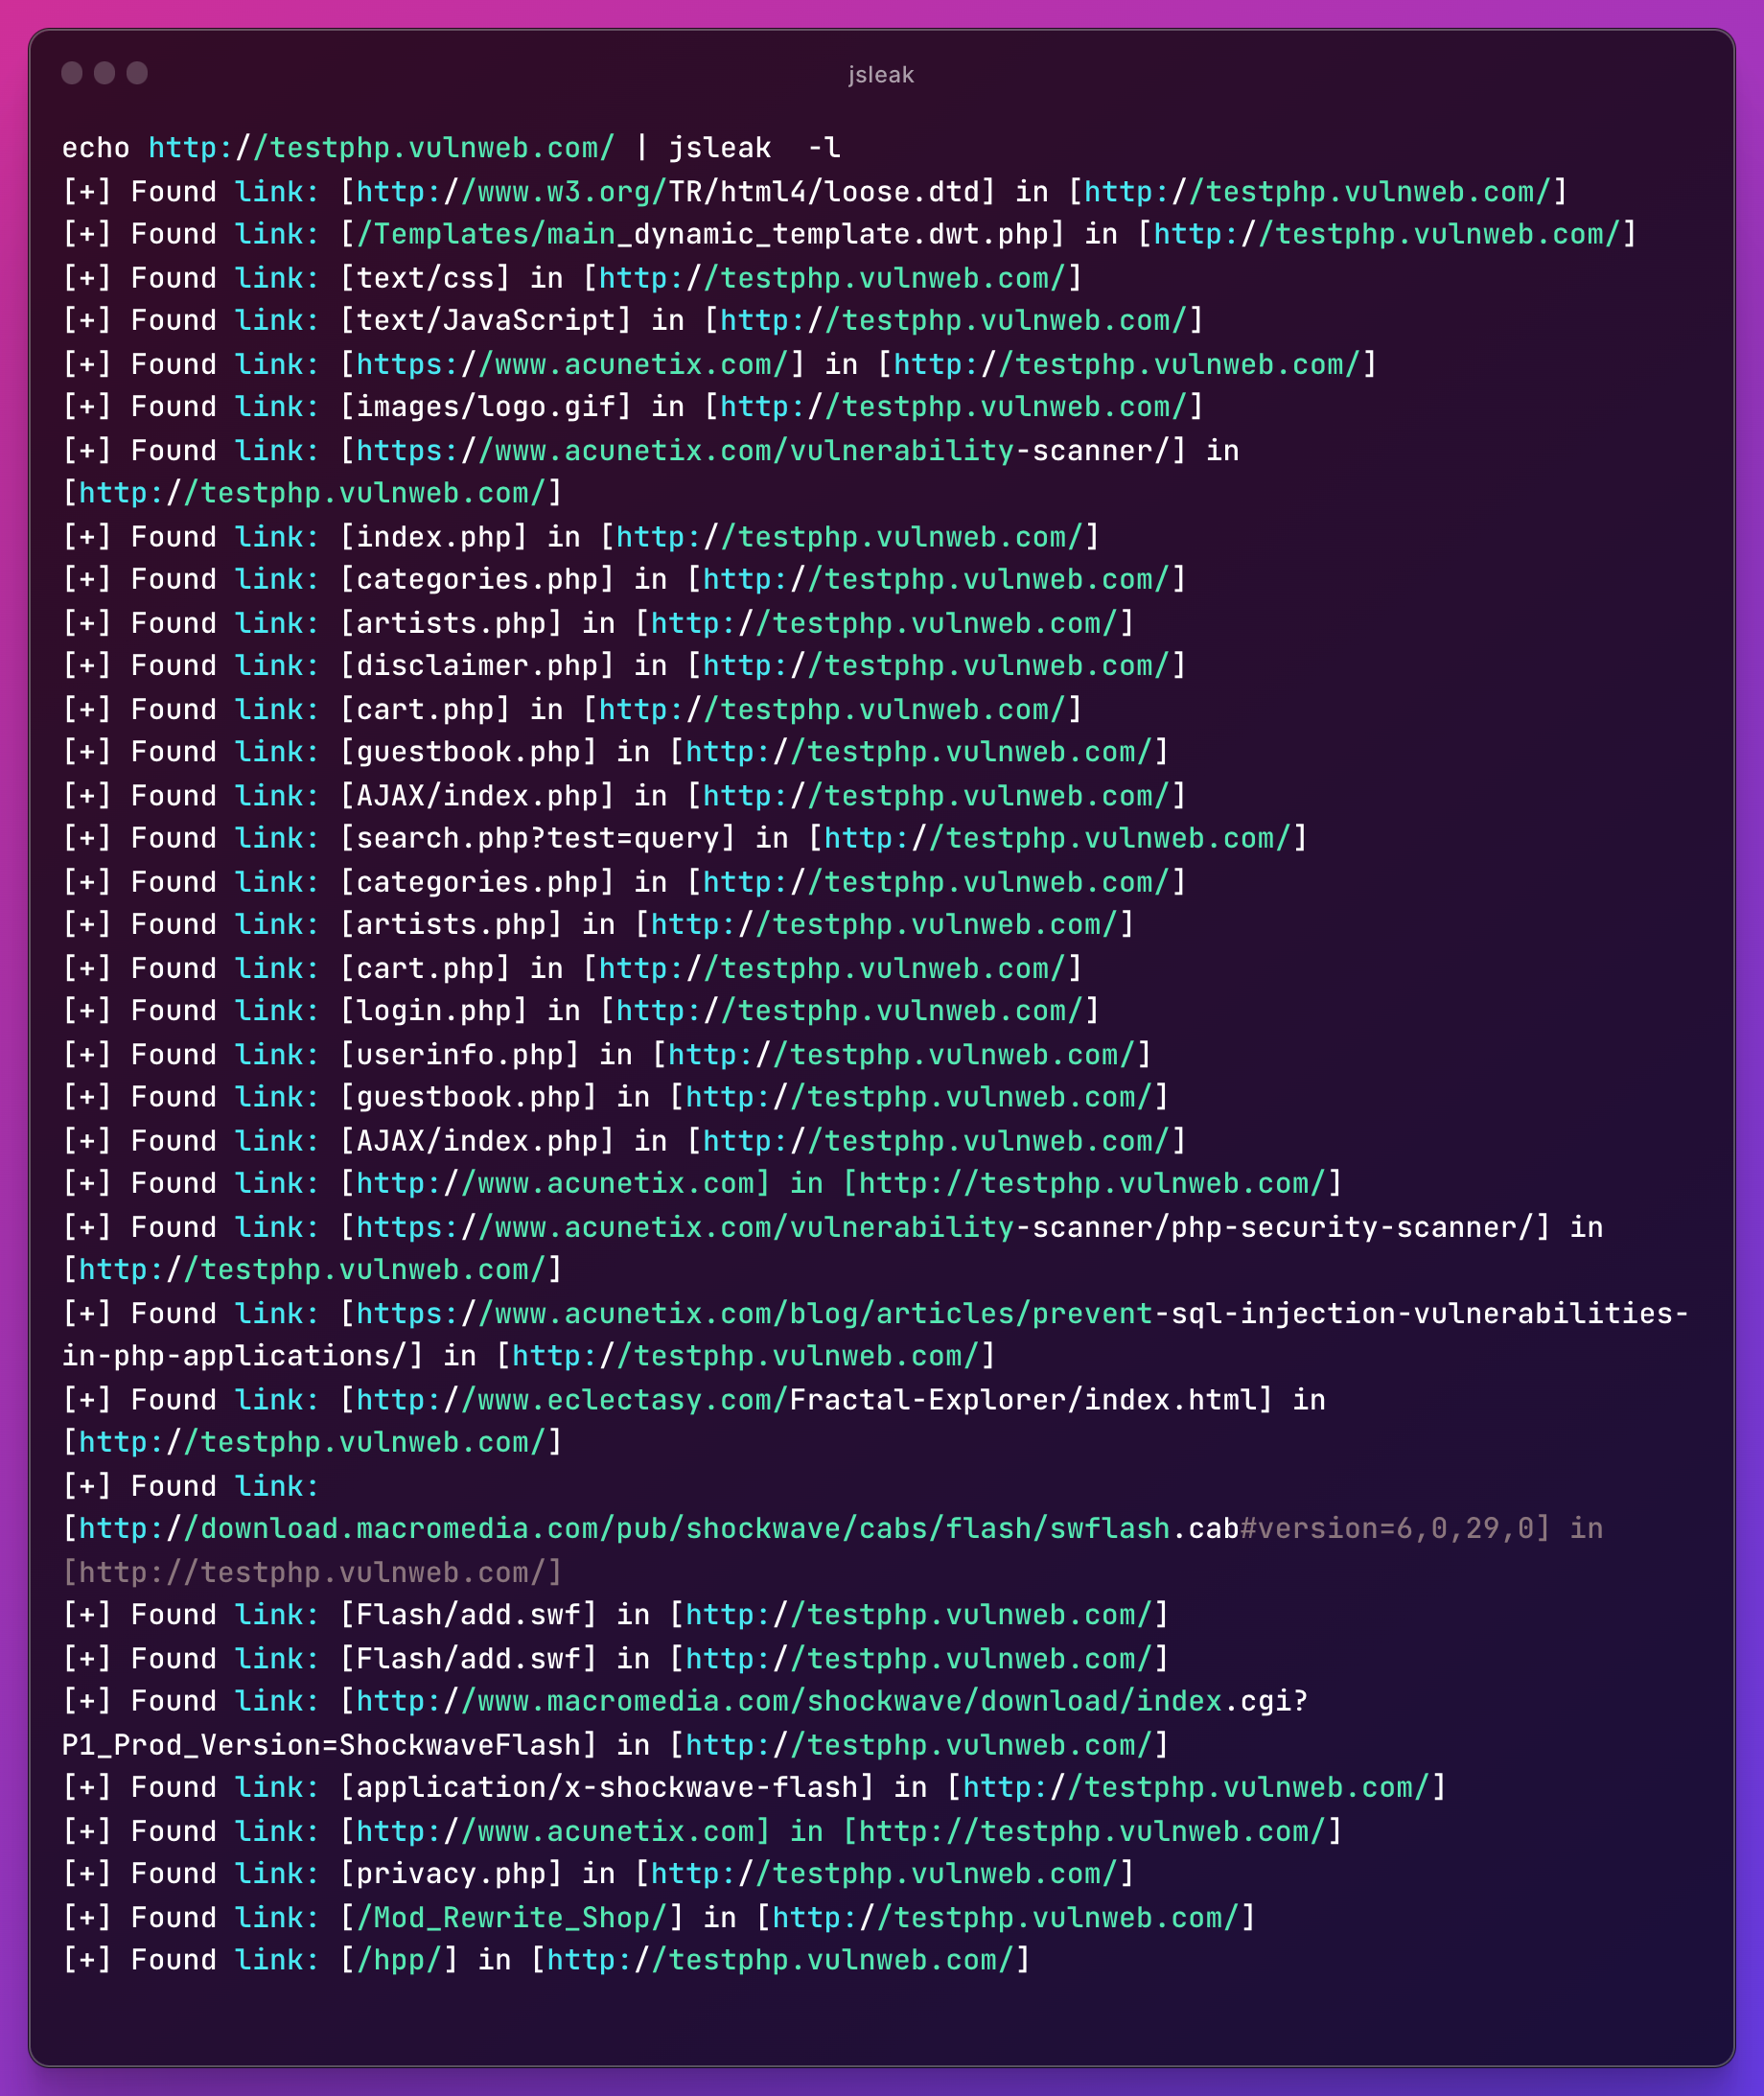
Link-Finder

echo http://testphp.vulnweb.com/ | jsleak -l
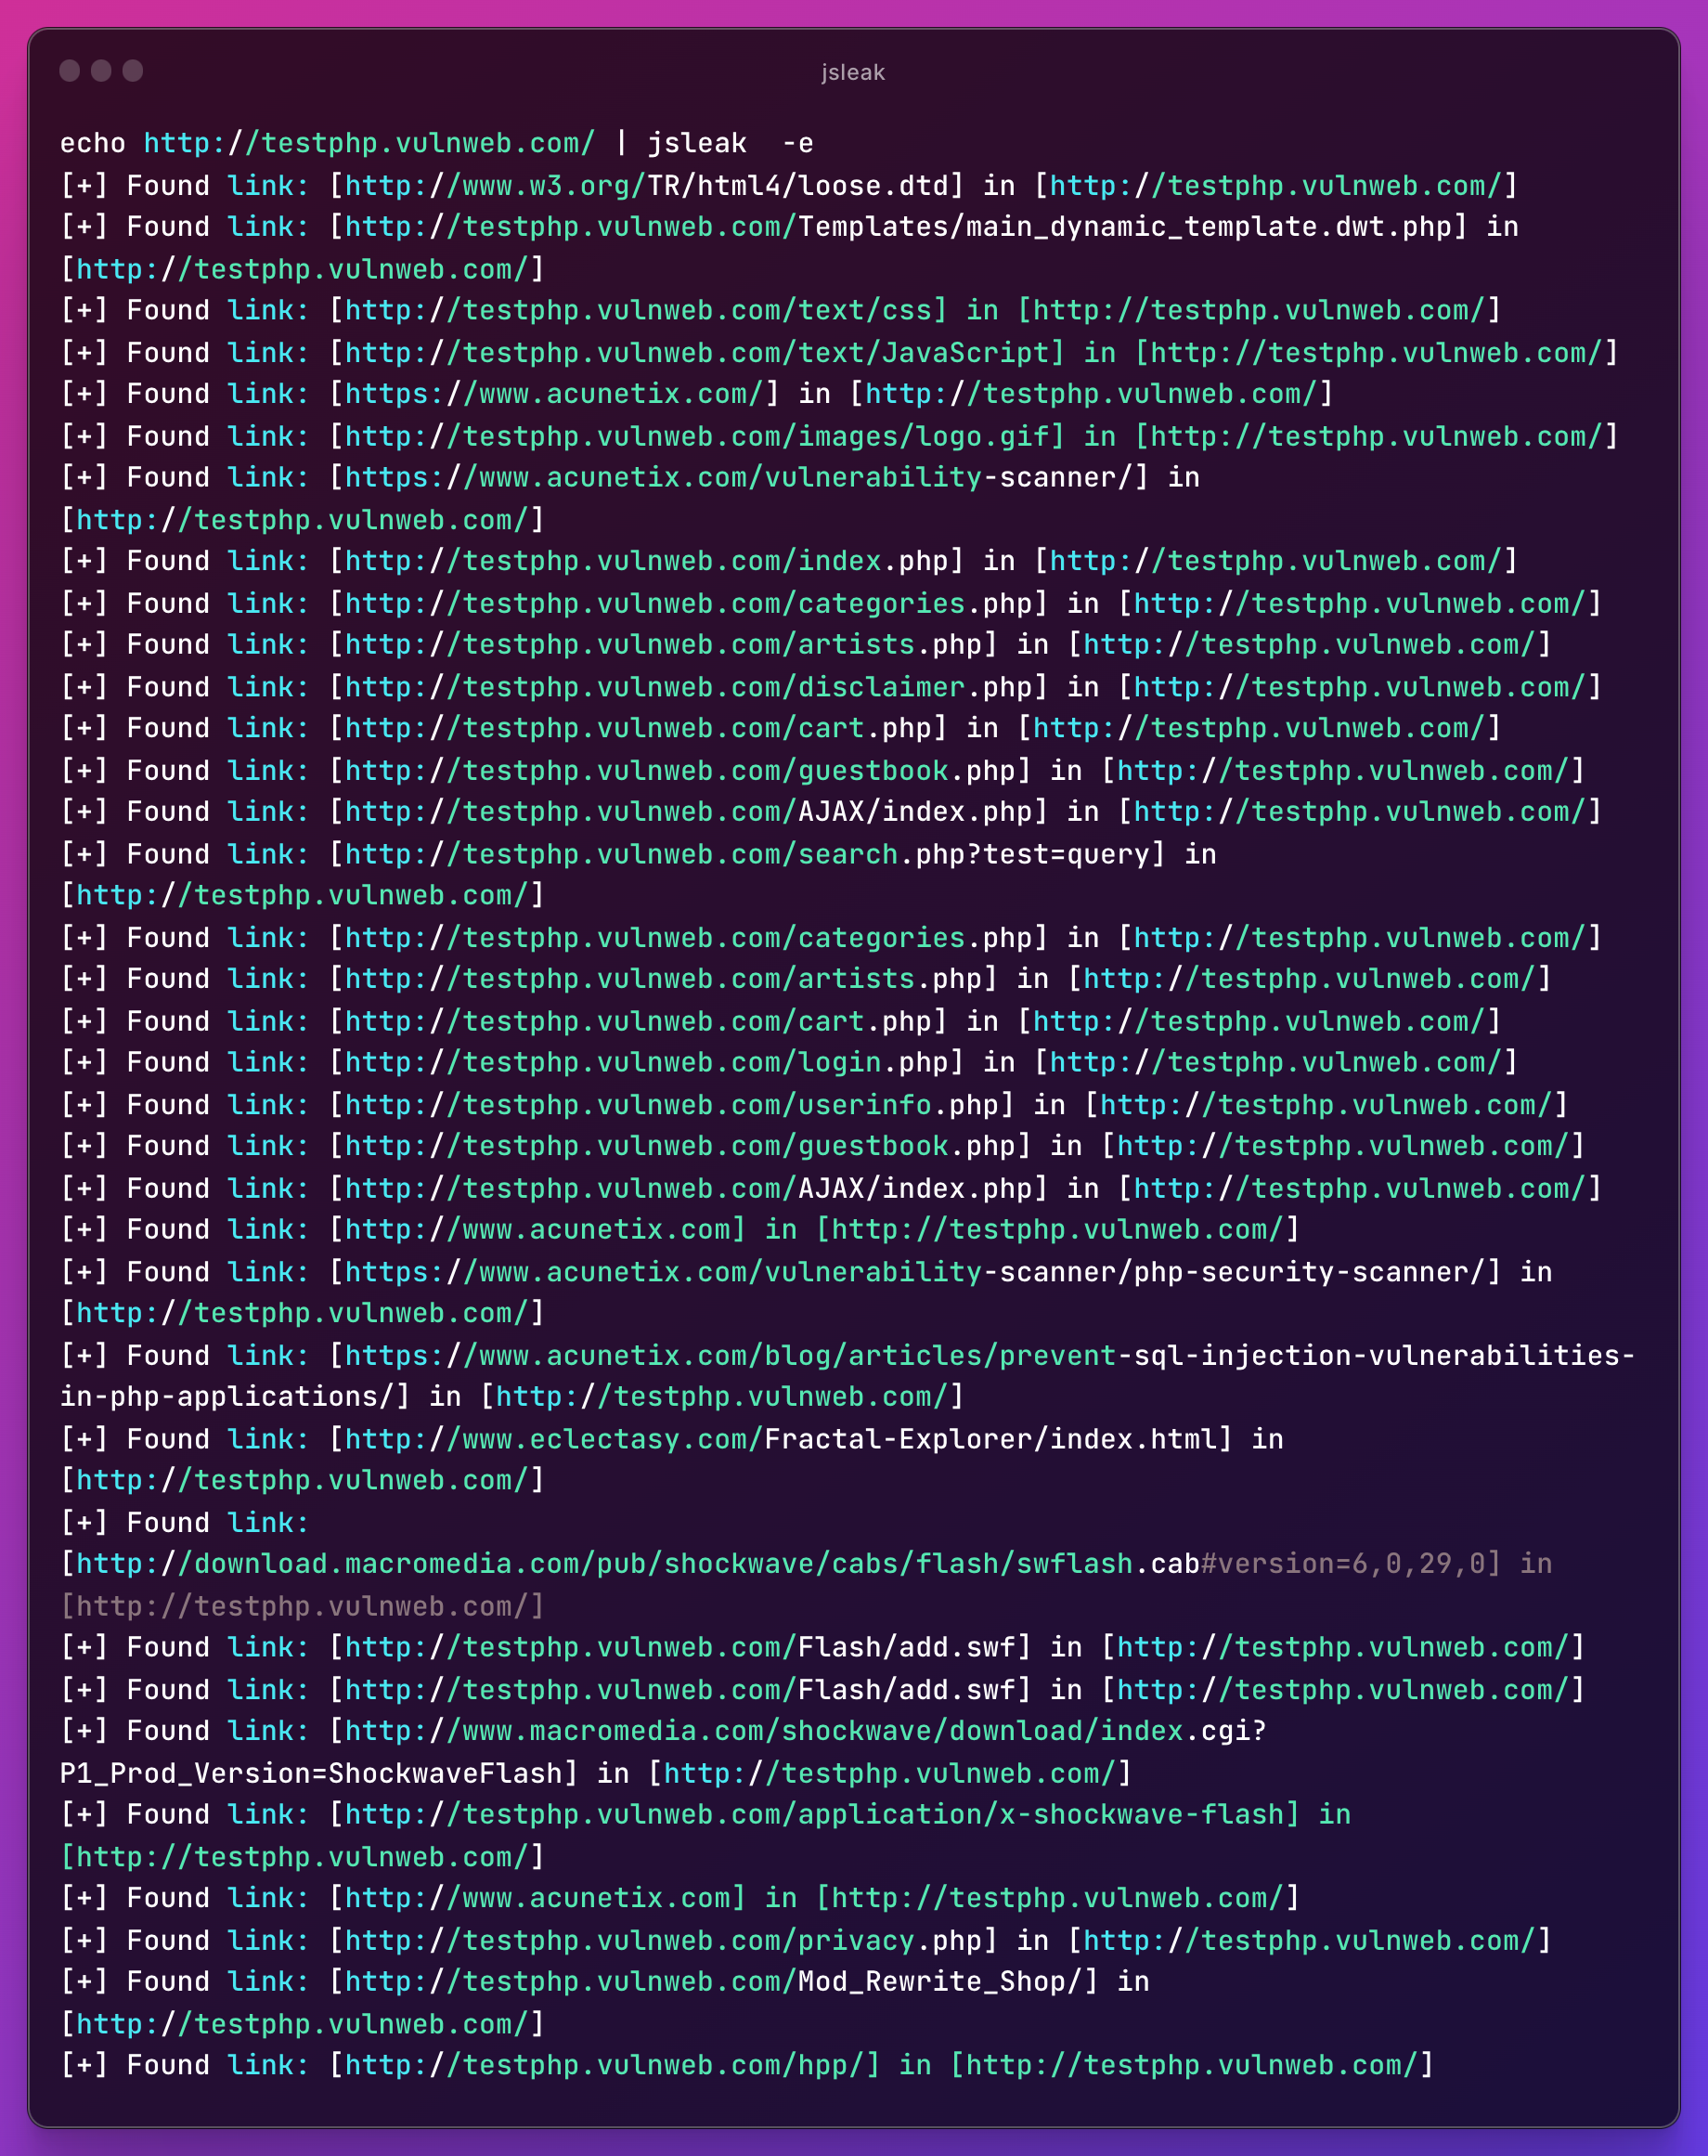
Vollständige URL

echo http://testphp.vulnweb.com/ | jsleak -e
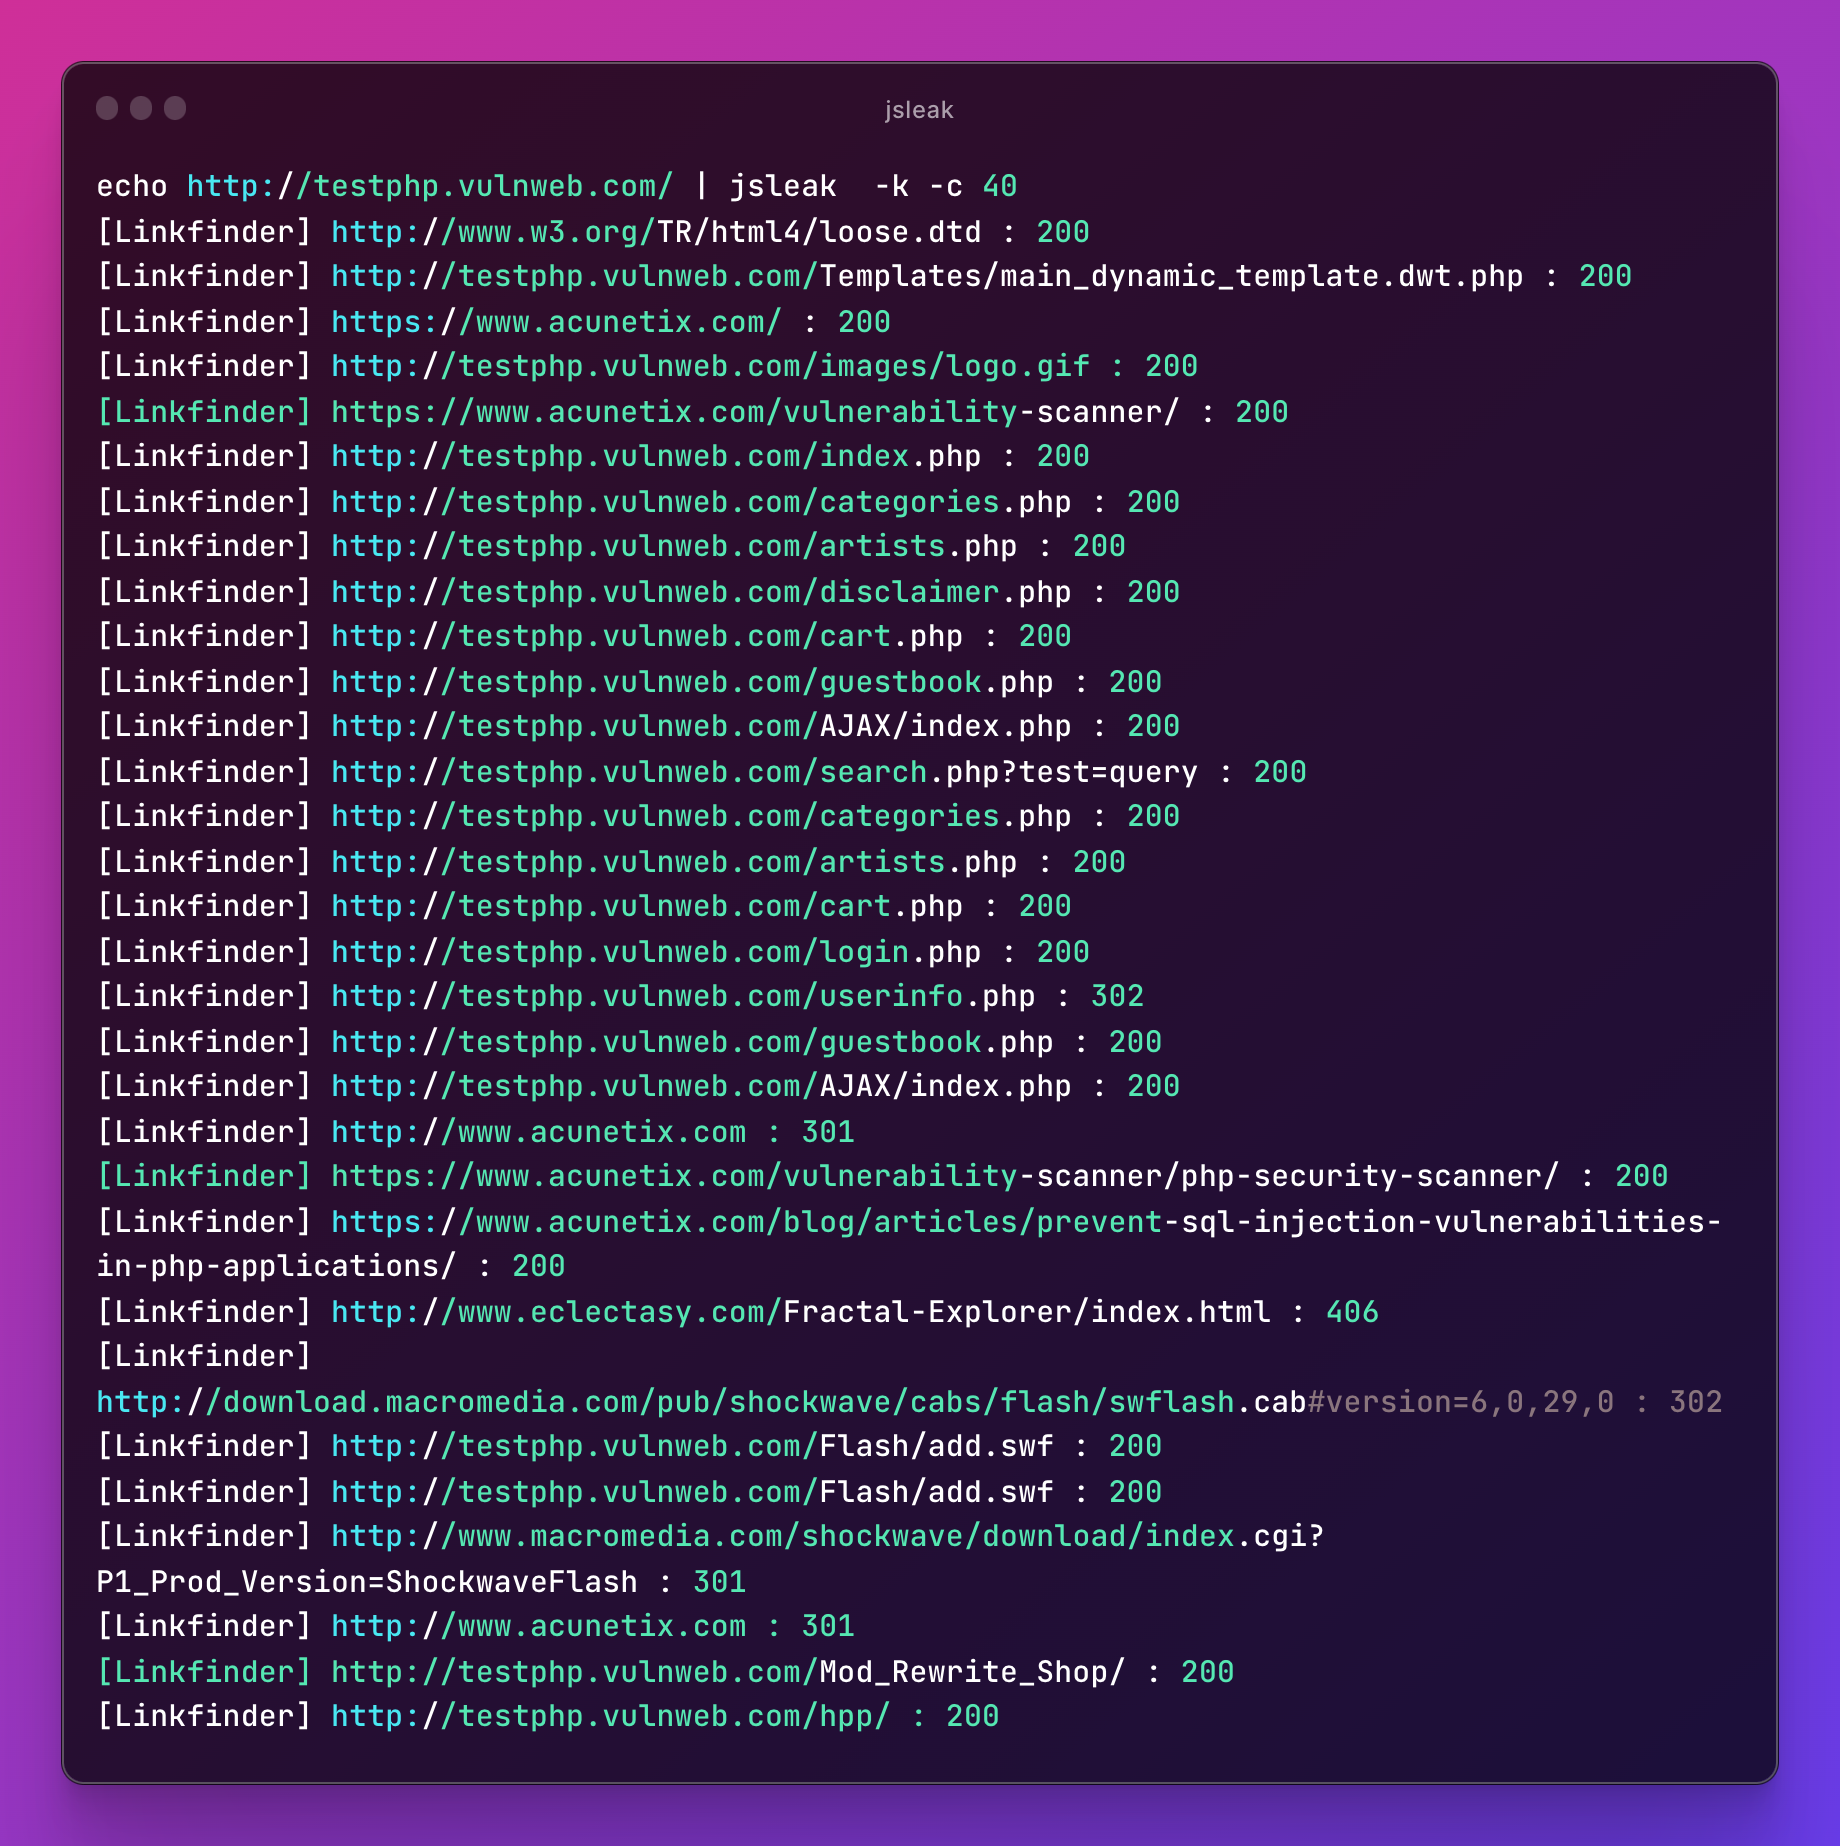
Status prüfen

echo http://testphp.vulnweb.com/ | jsleak -c 20 -k
Sie können auch mehrere Flags verwenden

echo http://testphp.vulnweb.com/ | jsleak -c 20 -l -s 
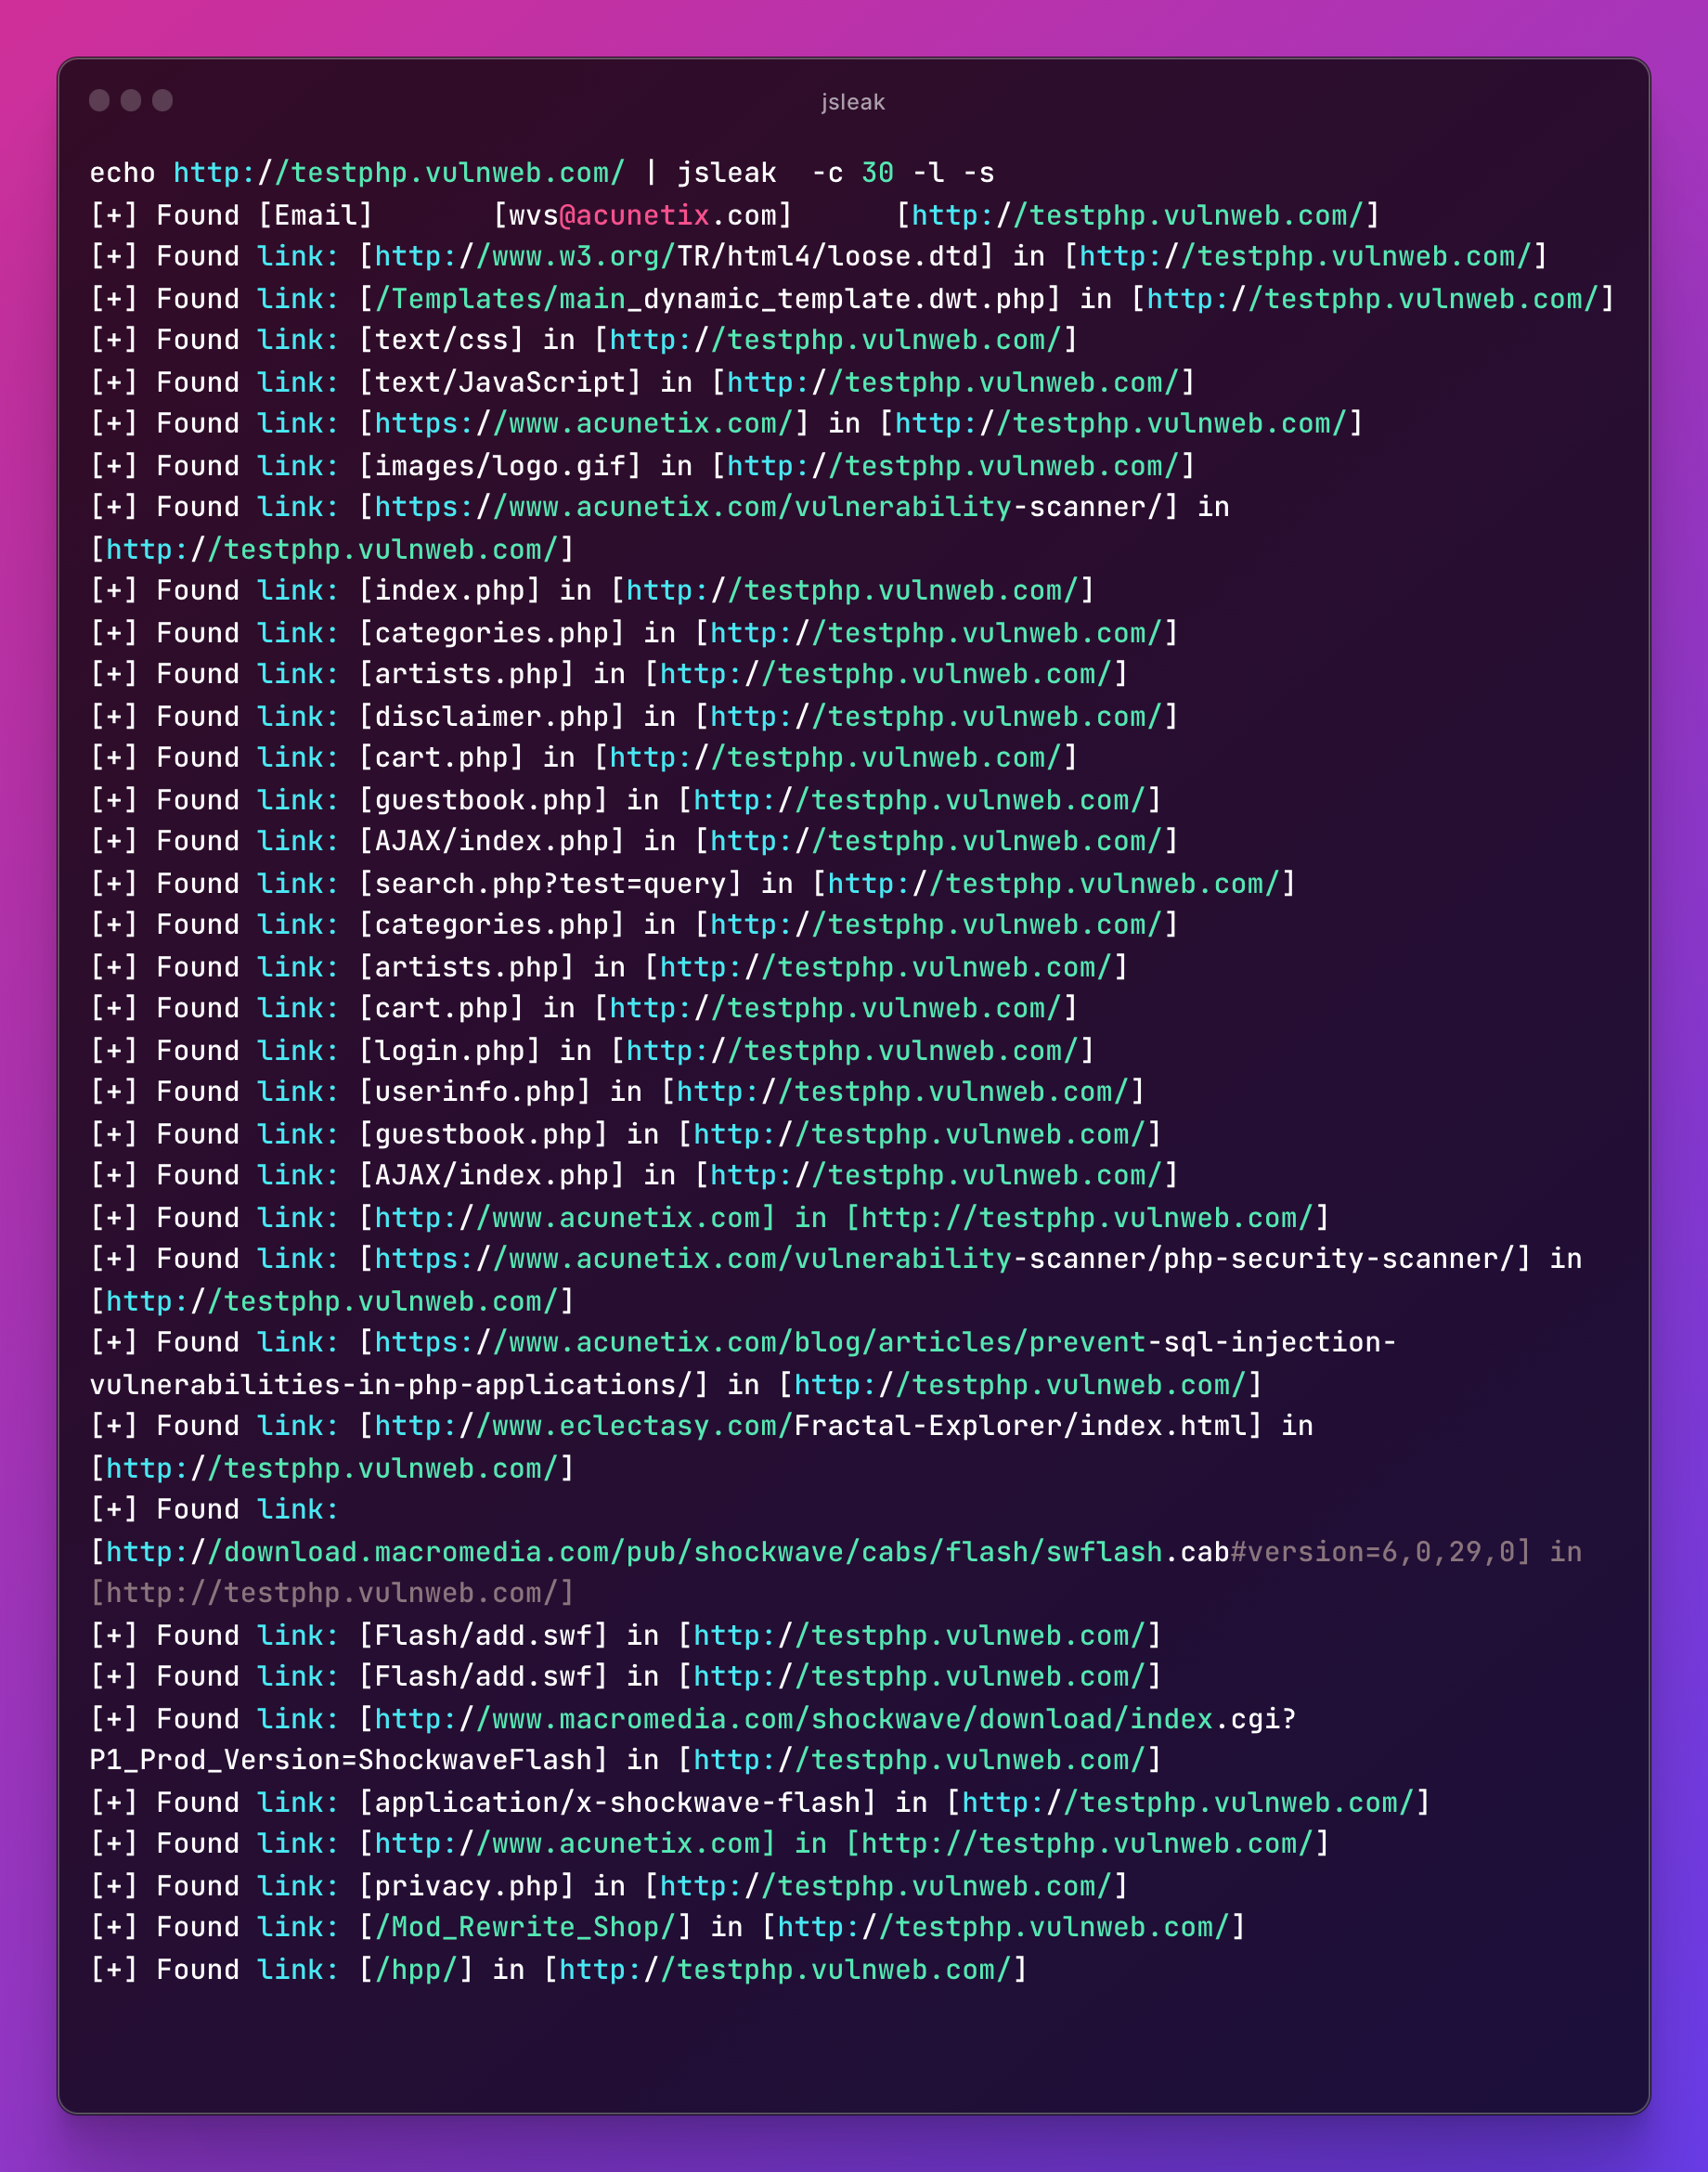
Ausführen mit URLs

cat urls.txt | jsleak -l -s -c 30

Aufgaben

  • Geheimnis auf completeURL mit 200-Antwort scannen.
  • Version-Flag hinzufügen.
  • Unterstützung für das Scannen lokaler Dateien.
  • Unterstützung für das Scannen von APK-Dateien.
  • Regex aktualisieren.
  • Unterstützung mehrerer User-Agents.
  • Unterstützung für farbige Ausgabe

Danksagung und Dank an alle folgenden Ressourcen

  • https://github.com/GerbenJavado/LinkFinder
  • https://github.com/0xsha/GoLinkFinder
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






