 undeadsec/dockerspy
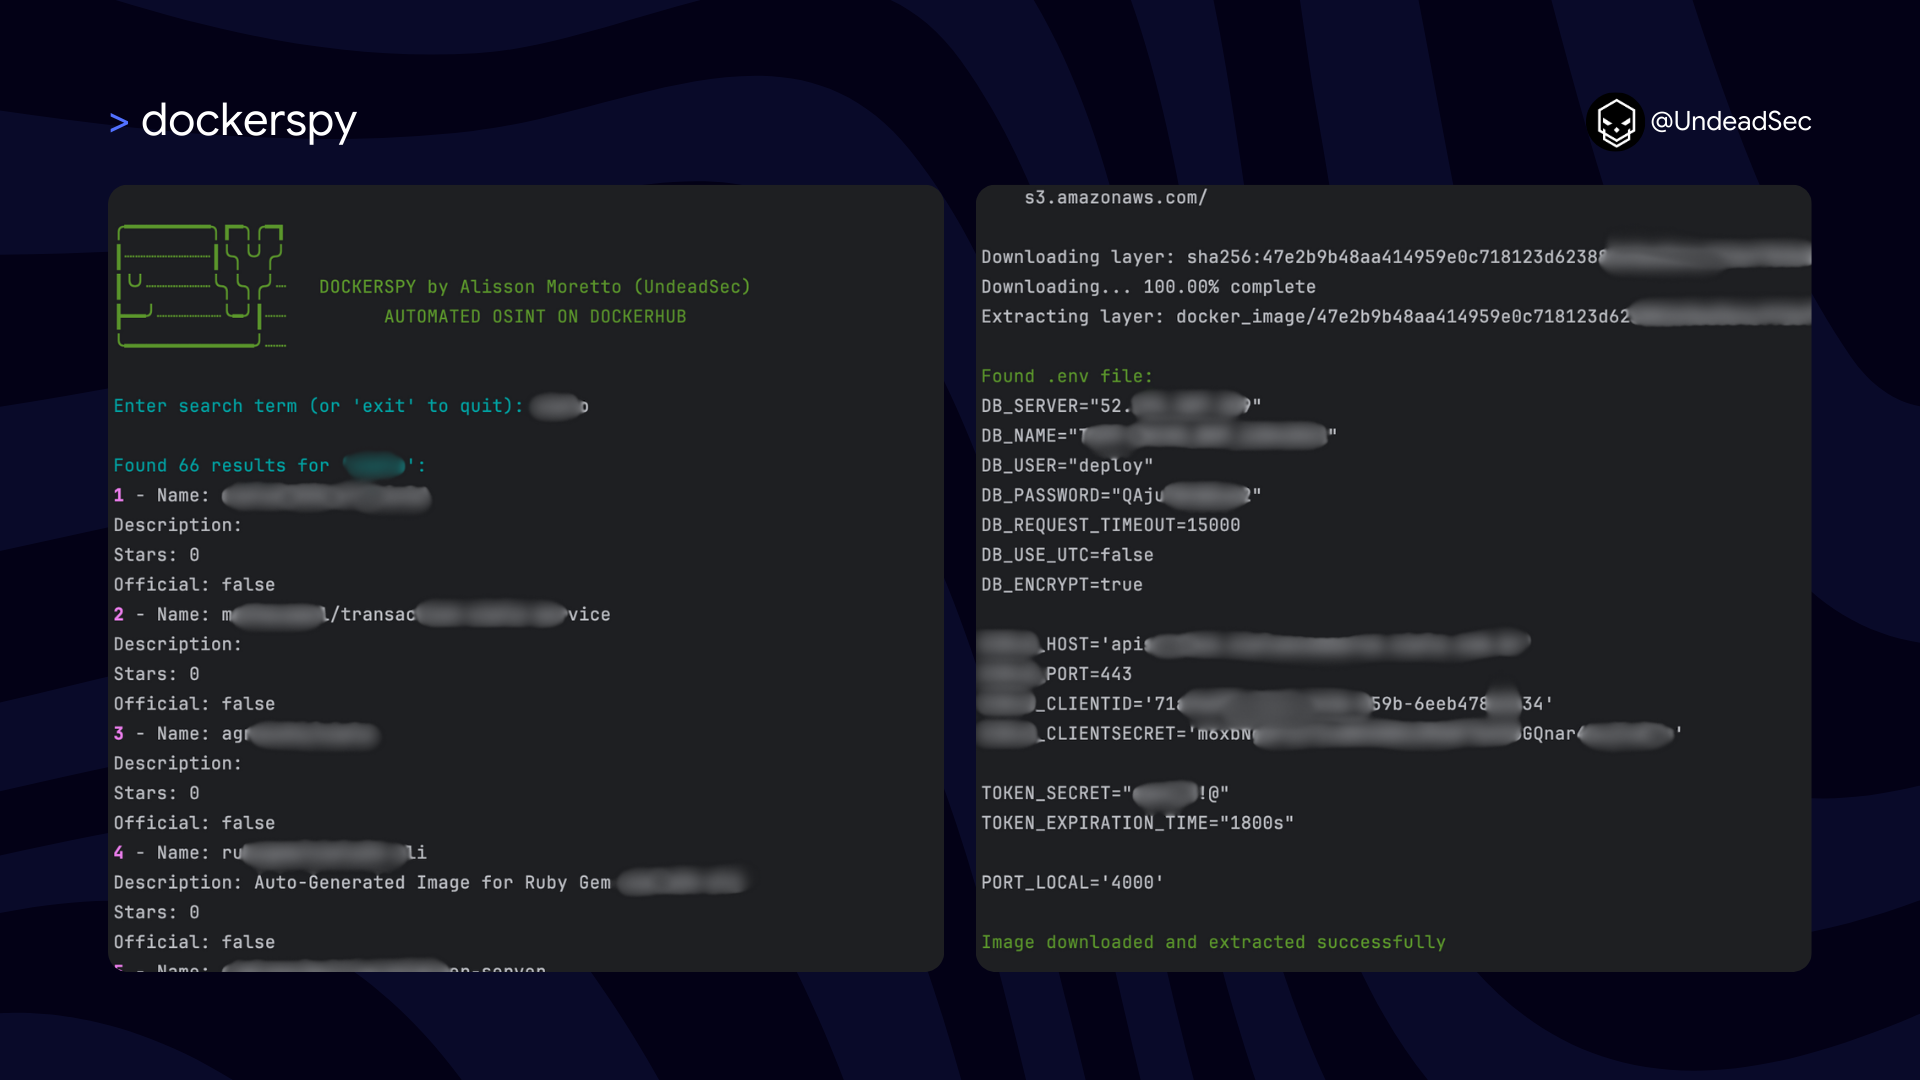
Scannt Docker Hub-Images mit Regex-Mustern, um exponierte Geheimnisse, private Schlüssel und Authentifizierungstoken für Sicherheitsaudits und Vorfallprävention zu extrahieren.

DockerSpy durchsucht Docker Hub nach Images und extrahiert sensible Informationen wie Authentifizierungsgeheimnisse, private Schlüssel und mehr.

Docker ist eine Open-Source-Plattform, die die Bereitstellung, Skalierung und Verwaltung von Anwendungen mithilfe von Containerisierungstechnologie automatisiert. Container ermöglichen es Entwicklern, eine Anwendung und ihre Abhängigkeiten in einer einzigen, portablen Einheit zu paketieren, die konsistent in verschiedenen Computing-Umgebungen ausgeführt werden kann. Docker vereinfacht den Entwicklungs- und Bereitstellungsprozess, indem sichergestellt wird, dass Anwendungen unabhängig vom Einsatzort gleich funktionieren.
Docker Hub ist ein cloud-basiertes Repository, in dem Entwickler Container-Images speichern, teilen und verteilen können. Es dient als größte Bibliothek von Container-Images und bietet Zugriff sowohl auf offizielle Images von Docker als auch auf von der Community beigetragene Images. Docker Hub ermöglicht es Entwicklern, vorgefertigte Images einfach zu finden, herunterzuladen und bereitzustellen, was eine schnelle Anwendungsentwicklung und -bereitstellung fördert.
Open Source Intelligence (OSINT) auf Docker Hub nutzt öffentlich zugängliche Informationen, um Erkenntnisse und Daten aus Container-Images und Repositories auf Docker Hub zu sammeln. Dies ist besonders wichtig für die Identifizierung offengelegter Geheimnisse aus mehreren Gründen:
Sicherheitsaudits: Durch die Analyse von Docker-Images können Organisationen offengelegte Geheimnisse wie API-Schlüssel, Authentifizierungstoken und private Schlüssel aufdecken, die versehentlich enthalten sein könnten. Dies hilft, potenzielle Sicherheitsrisiken zu mindern.
Incident-Prävention: Die proaktive Suche nach offengelegten Geheimnissen in Docker-Images kann Sicherheitsverletzungen verhindern, bevor sie auftreten, schützt sensible Informationen und bewahrt die Integrität von Anwendungen.
Compliance: Sicherzustellen, dass Container-Images keine Geheimnisse preisgeben, ist entscheidend für die Einhaltung von regulatorischen und organisatorischen Sicherheitsstandards. OSINT hilft zu überprüfen, dass keine sensiblen Informationen versehentlich offengelegt werden.
Schwachstellenbewertung: Die Identifizierung offengelegter Geheimnisse im Rahmen regelmäßiger Sicherheitsbewertungen ermöglicht es Organisationen, diese Schwachstellen zeitnah zu beheben und das Risiko der Ausnutzung durch böswillige Akteure zu verringern.
Verbesserte Sicherheitslage: Die kontinuierliche Überwachung von Docker Hub auf offengelegte Geheimnisse stärkt die allgemeine Sicherheitslage einer Organisation und macht sie widerstandsfähiger gegen potenzielle Bedrohungen.
Die Nutzung von OSINT auf Docker Hub zur Auffindung offengelegter Geheimnisse ermöglicht es Organisationen, ihre Sicherheitsmaßnahmen zu verbessern, Datenlecks zu verhindern und die Vertraulichkeit sensibler Informationen in ihren containerisierten Anwendungen sicherzustellen.
DockerSpy bezieht Informationen von Docker Hub und verwendet reguläre Ausdrücke, um den Inhalt auf sensible Informationen wie Geheimnisse zu überprüfen.
Um DockerSpy zu verwenden, folgen Sie diesen Schritten:
git clone https://github.com/UndeadSec/DockerSpy.git && cd DockerSpy && make
dockerspy
Um DockerSpy-Konfigurationen anzupassen, bearbeiten Sie die folgenden Dateien:
DockerSpy ist nur für Bildungs- und Forschungszwecke bestimmt. Die Benutzer sind dafür verantwortlich, dass ihre Nutzung dieses Tools mit den geltenden Gesetzen und Vorschriften übereinstimmt.
Beiträge zu DockerSpy sind willkommen! Reichen Sie gerne Issues, Feature-Requests oder Pull-Requests ein, um dieses Tool zu verbessern.
DockerSpy wird entwickelt und gewartet von Alisson Moretto (UndeadSec)
Ich bin ein leidenschaftlicher Cyber-Threat-Intelligence-Profi, der gerne Einblicke teilt und Cybersicherheits-Tools entwickelt.
Folgen Sie mir gerne:


DockerSpy ist unter der MIT-Lizenz lizenziert. Siehe die Datei LICENSE für Details.
Besonderer Dank gilt @akaclandestine






