

MemProcFS ist eine einfache und bequeme Möglichkeit, physischen Speicher als Dateien in einem virtuellen Dateisystem anzuzeigen.
Einfache, triviale Point-and-Click-Speicheranalyse ohne die Notwendigkeit komplizierter Kommandozeilenargumente! Greifen Sie auf Speicherinhalte und Artefakte über Dateien in einem eingebundenen virtuellen Dateisystem oder über eine funktionsreiche Anwendungsbibliothek zu, die Sie in Ihre eigenen Projekte einbinden können!
Analysieren Sie Speicherabbilddateien, Live-Speicher über DumpIt oder WinPMEM, Live-Speicher im Lese-/Schreibmodus aus virtuellen Maschinen oder von PCILeech FPGA-Hardwaregeräten!
Es ist sogar möglich, sich über eine gesicherte Verbindung mit einem entfernten LeechAgent-Speichererfassungsagenten zu verbinden – was eine entfernte Live-Speicher-Incident-Response ermöglicht – selbst über Verbindungen mit höherer Latenz und geringer Bandbreite! Werfen Sie einen Blick in Virtual Machines with MemProcFS, LiveCloudKd oder VMware!
Verwenden Sie Ihre Lieblingstools zur Speicheranalyse – nutzen Sie Ihre bevorzugten Hex-Editoren, Ihre Python- und PowerShell-Skripte, WinDbg oder Ihre bevorzugten Disassembler und Debugger – alles funktioniert mühelos mit MemProcFS, indem Sie einfach Dateien lesen und schreiben!
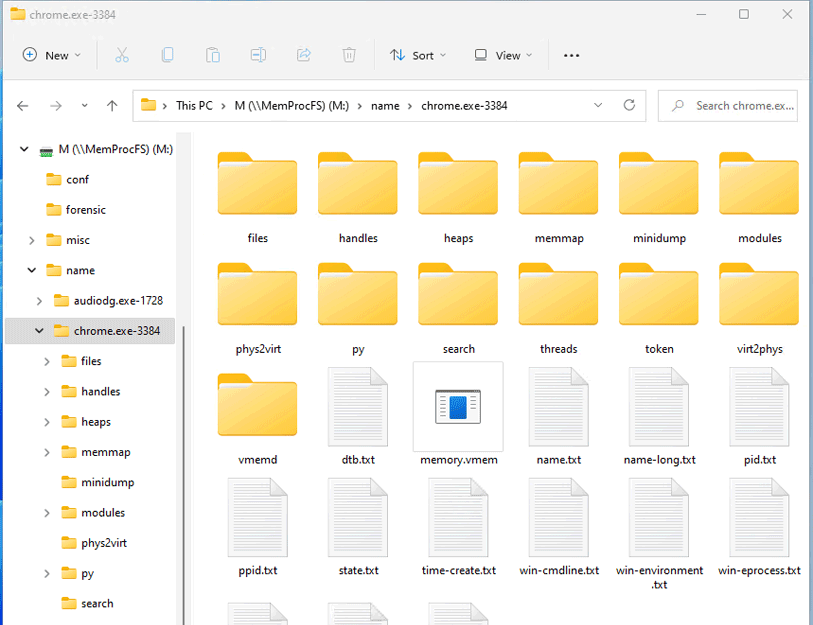
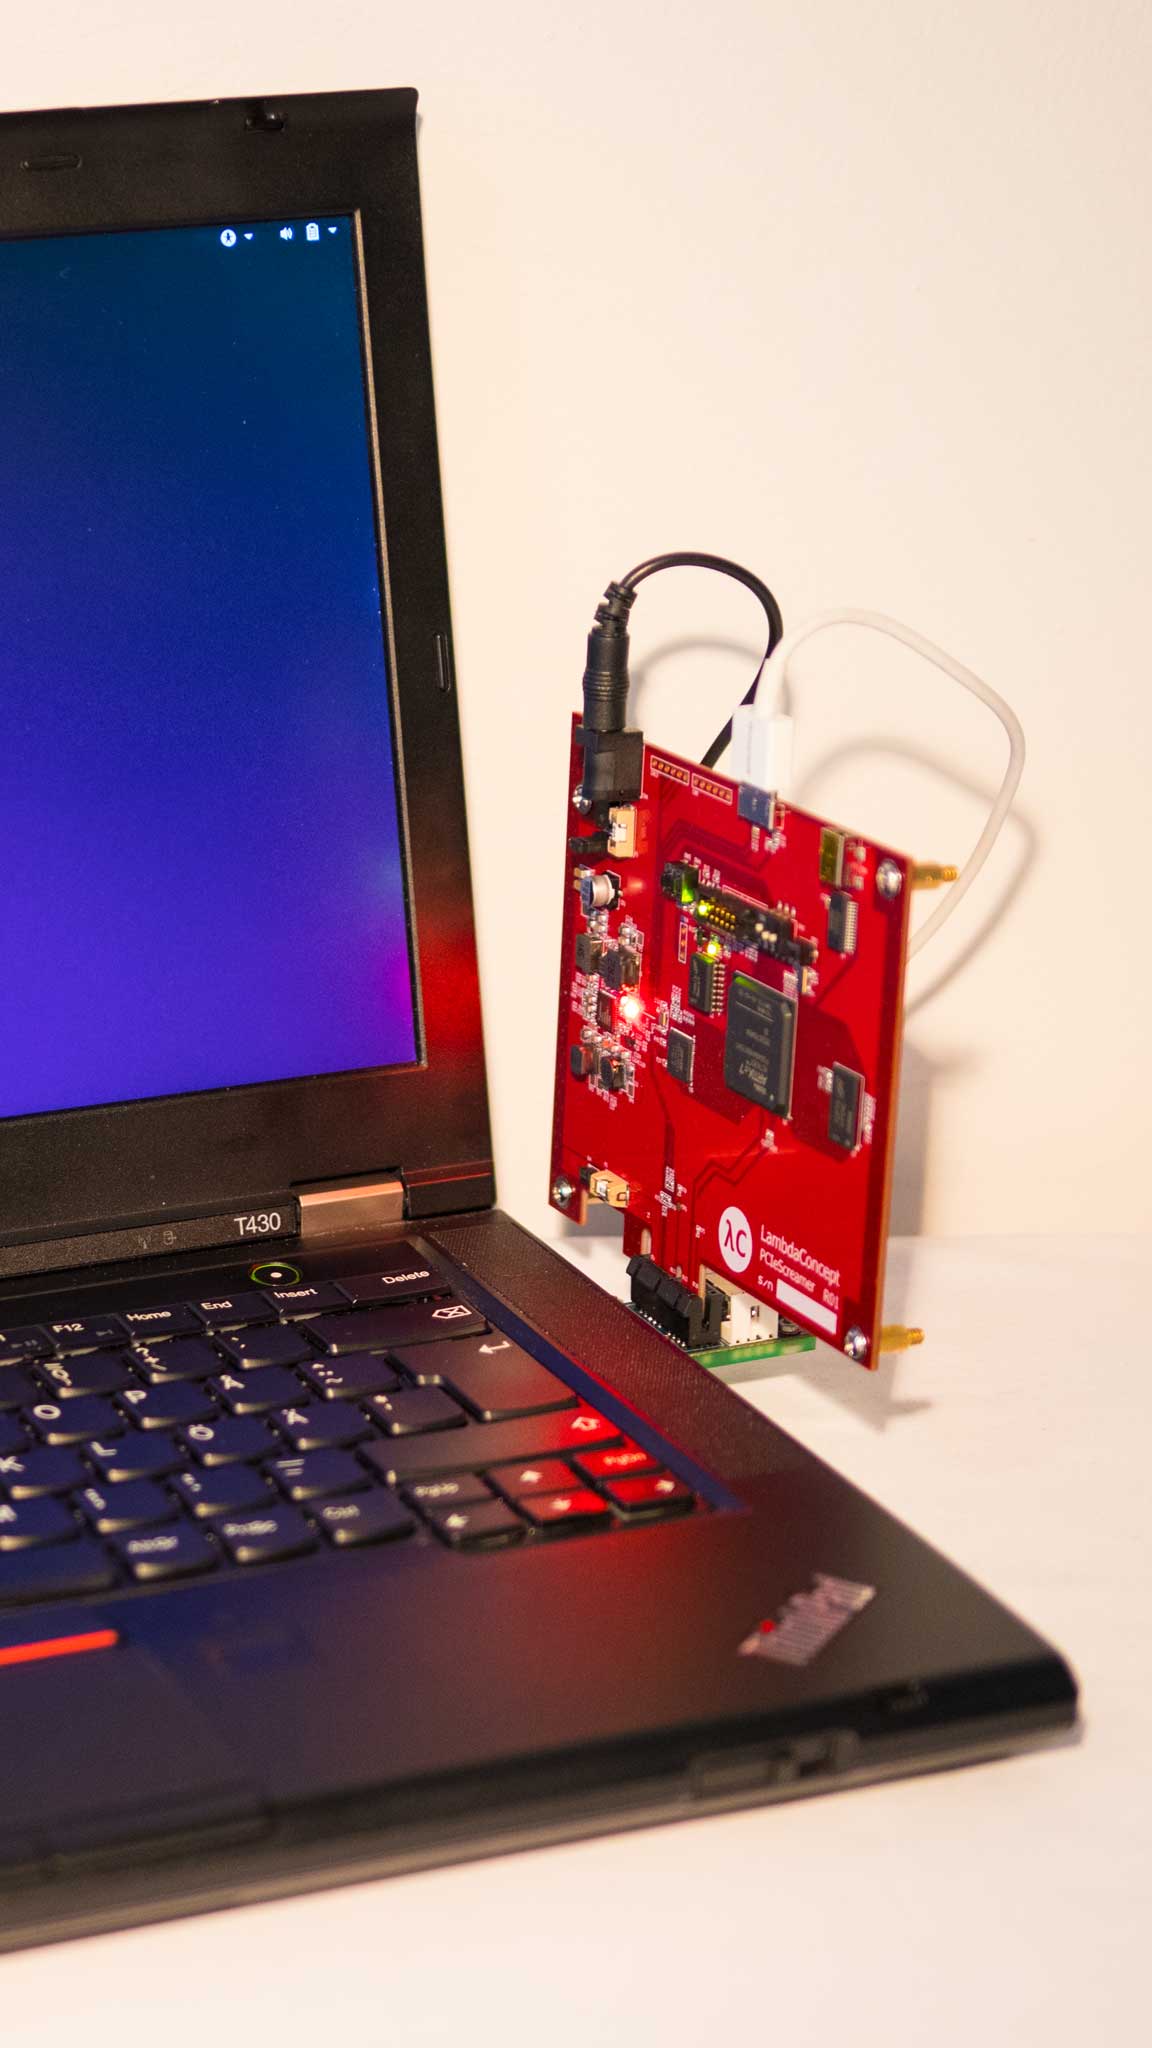
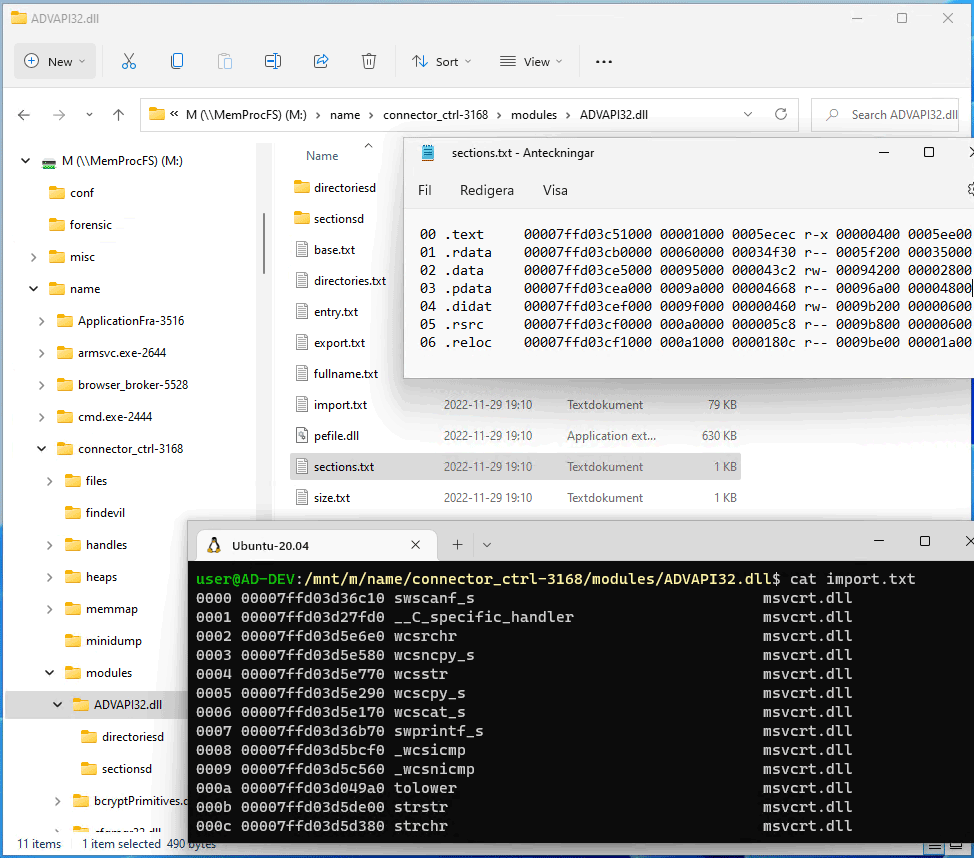
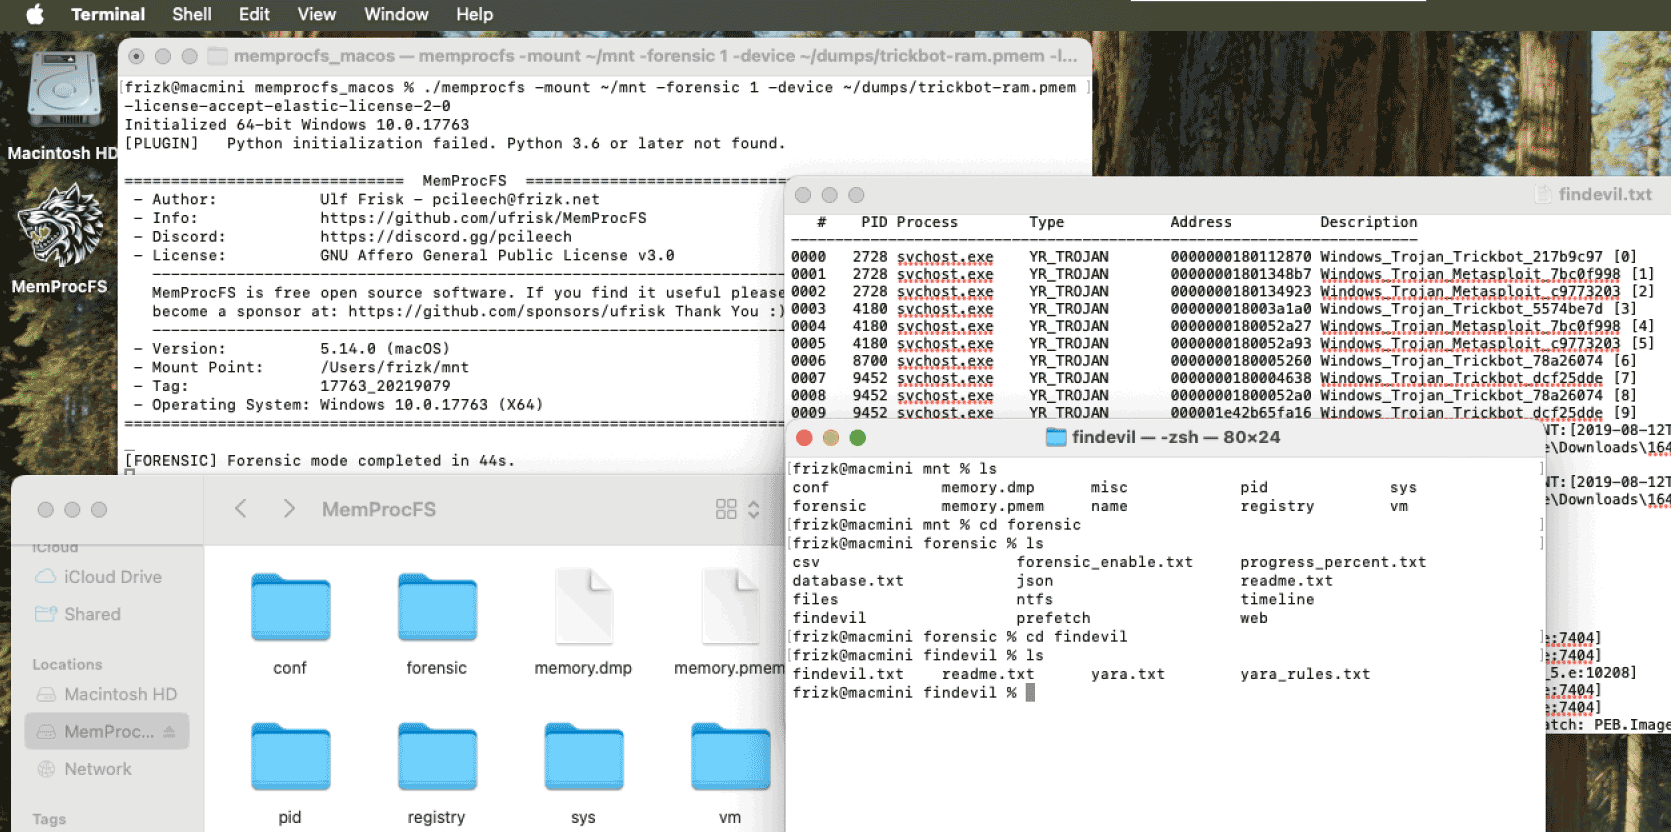
Schauen Sie sich die hervorragende kurze Einführung von 13Cubed an, um loszulegen! Werfen Sie auch einen Blick auf meine älteren Konferenzvorträge von Disobey und BlueHat.

Für zusätzliche Dokumentation schauen Sie sich das Projekt-Wiki an, um ausführliche detaillierte Informationen über das Dateisystem selbst, seine API und seine Plugin-Module zu erhalten! Für weitere Informationen über Methoden der Speichererfassung schauen Sie sich das LeechCore-Projekt an oder kommen Sie in den PCILeech/MemProcFS Discord-Server!
Um loszulegen, laden Sie die neuesten Binärdateien, Module und Konfigurationsdateien herunter und schauen Sie sich die Anleitung an!
Holen Sie sich die neuesten Binärdateien, Module und Konfigurationsdateien aus dem neuesten Release. Alternativ können Sie das Repository klonen und aus dem Quellcode erstellen.
Das Einbinden des Dateisystems erfordert die Installation der Dokany-Dateisystembibliothek. Laden Sie die neueste Version von Dokany Version 2 herunter und installieren Sie sie unter: https://github.com/dokan-dev/dokany/releases/latest
Um Live-Speicher zu erfassen (ohne PCILeech FPGA-Hardware), laden Sie DumpIt herunter und starten Sie MemProcFS über den DumpIt /LIVEKD-Modus. Alternativ können Sie WinPMEM beziehen, indem Sie den neuesten signierten WinPMEM-Treiber herunterladen und ihn neben MemProcFS ablegen – detaillierte Anweisungen finden Sie im LeechCore Wiki.
PCILeech FPGA erfordert sowohl Hardware als auch die Datei FTD3XXWU.dll, die neben den MemProcFS-Binärdateien abgelegt werden muss. Bitte lesen Sie das LeechCore-Projekt für Anweisungen.
MemProcFS sollte auf den meisten Linux-Distributionen mit installiertem FUSE out-of-the-box lauffähig sein. Wenn Sie aus dem Quellcode bauen, lesen Sie die Anleitung zu MemProcFS on Linux.
Laden Sie die neueste MemProcFS-Version von hier herunter. MemProcFS hängt bei Verwendung als eingebundenes virtuelles Dateisystem von macFuse ab, das einen .kext erfordert. Laden Sie macFuse hier herunter und installieren Sie es. Wenn MemProcFS über die unterstützten C/C++/Rust-APIs verwendet wird, ist macFuse nicht erforderlich.
Binden Sie MemProcFS in Ihre C/C++-, C#-, Java-, Go (Drittanbieter)-, Python- oder Rust-Programmierprojekte ein! Alles in MemProcFS wird über eine einfach zu verwendende API für die Nutzung in Ihren eigenen Projekten bereitgestellt! Die plugin-freundliche Architektur ermöglicht es Benutzern, MemProcFS mühelos mit C/C++/Rust/Python-Plugins zu erweitern!
Alles in MemProcFS wird als APIs bereitgestellt. APIs existieren sowohl für C/C++ vmmdll.h, das C#-Nuget-Paket, Java, das Python-pip-Paket als auch die Rust-Crate. Das Dateisystem selbst wird virtuell über die API verfügbar gemacht, ohne dass es eingebunden werden muss. Es ist möglich, sowohl virtuellen Prozessspeicher als auch physischen Speicher zu lesen! Das folgende Beispiel zeigt das Lesen von 0x20 Bytes ab der physischen Adresse 0x1000:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFS ist als Python-pip-Paket verfügbar und lässt sich einfach in deine Jupyter Notebooks integrieren.
Starte MemProcFS über die Kommandozeile – möglicherweise mit einem der folgenden Beispiele.







