
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 may215/awesome-termux-hacking
⚡️Eine großartige Liste der besten Termux-Hacking-Tools
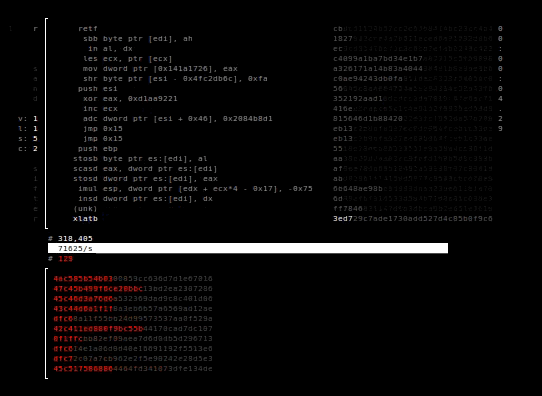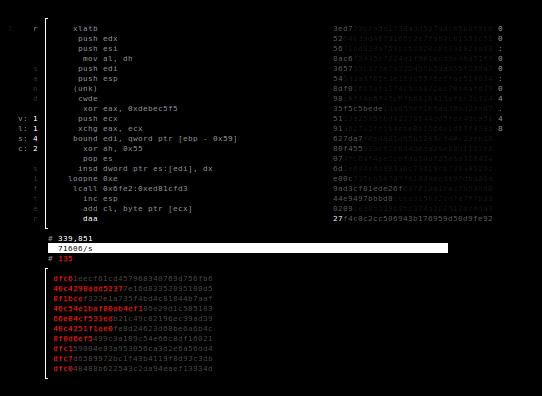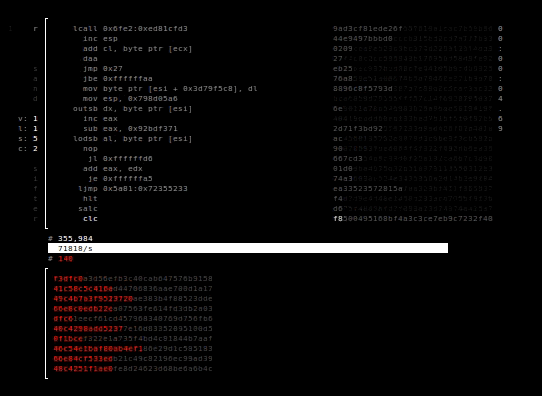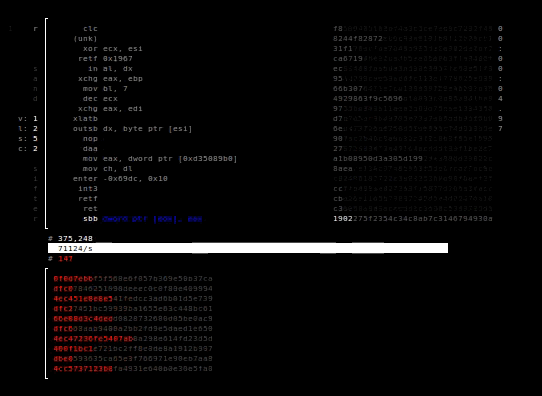 xoreaxeaxeax/sandsifter
Der x86-Prozessor-Fuzzer
 drk1wi/modlishka
Modlishka. Reverse-Proxy.
 joernio/joern
Open-Source-Codeanalyseplattform für C/C++/Java/Binary/Javascript/Python/Kotlin basierend auf Code Property Graphs. Discord…
 jetbrains/fernflower
Dekompiler von Java-Bytecode nach Java, verwendet in IntelliJ IDEA.
 worawit/blutter
Reverse-Engineering-Tool für Flutter-Mobile-Anwendungen
 chefkissinc/inferno
Apple-Silicon-Geräteemulator.
 cmu-sei/pharos
Automatisierte statische Analysewerkzeuge für Binärprogramme
 mentebinaria/retoolkit
Vorkonfiguriertes Bündel von Reverse-Engineering- und Malware-Analyse-Tools für x86/x64-Windows-Systeme, mit Desktop-Integration und plugin-fähigen…
 blacktop/ipsw
Schweizer Taschenmesser für iOS/macOS-Forschung
 cs01/gdbgui
Browser-basiertes Frontend für gdb (GNU-Debugger). Setzen Sie Haltepunkte, sehen Sie den Stack ein, visualisieren Sie Datenstrukturen und mehr in C,…
 cea-sec/miasm
Reverse-Engineering-Framework in Python
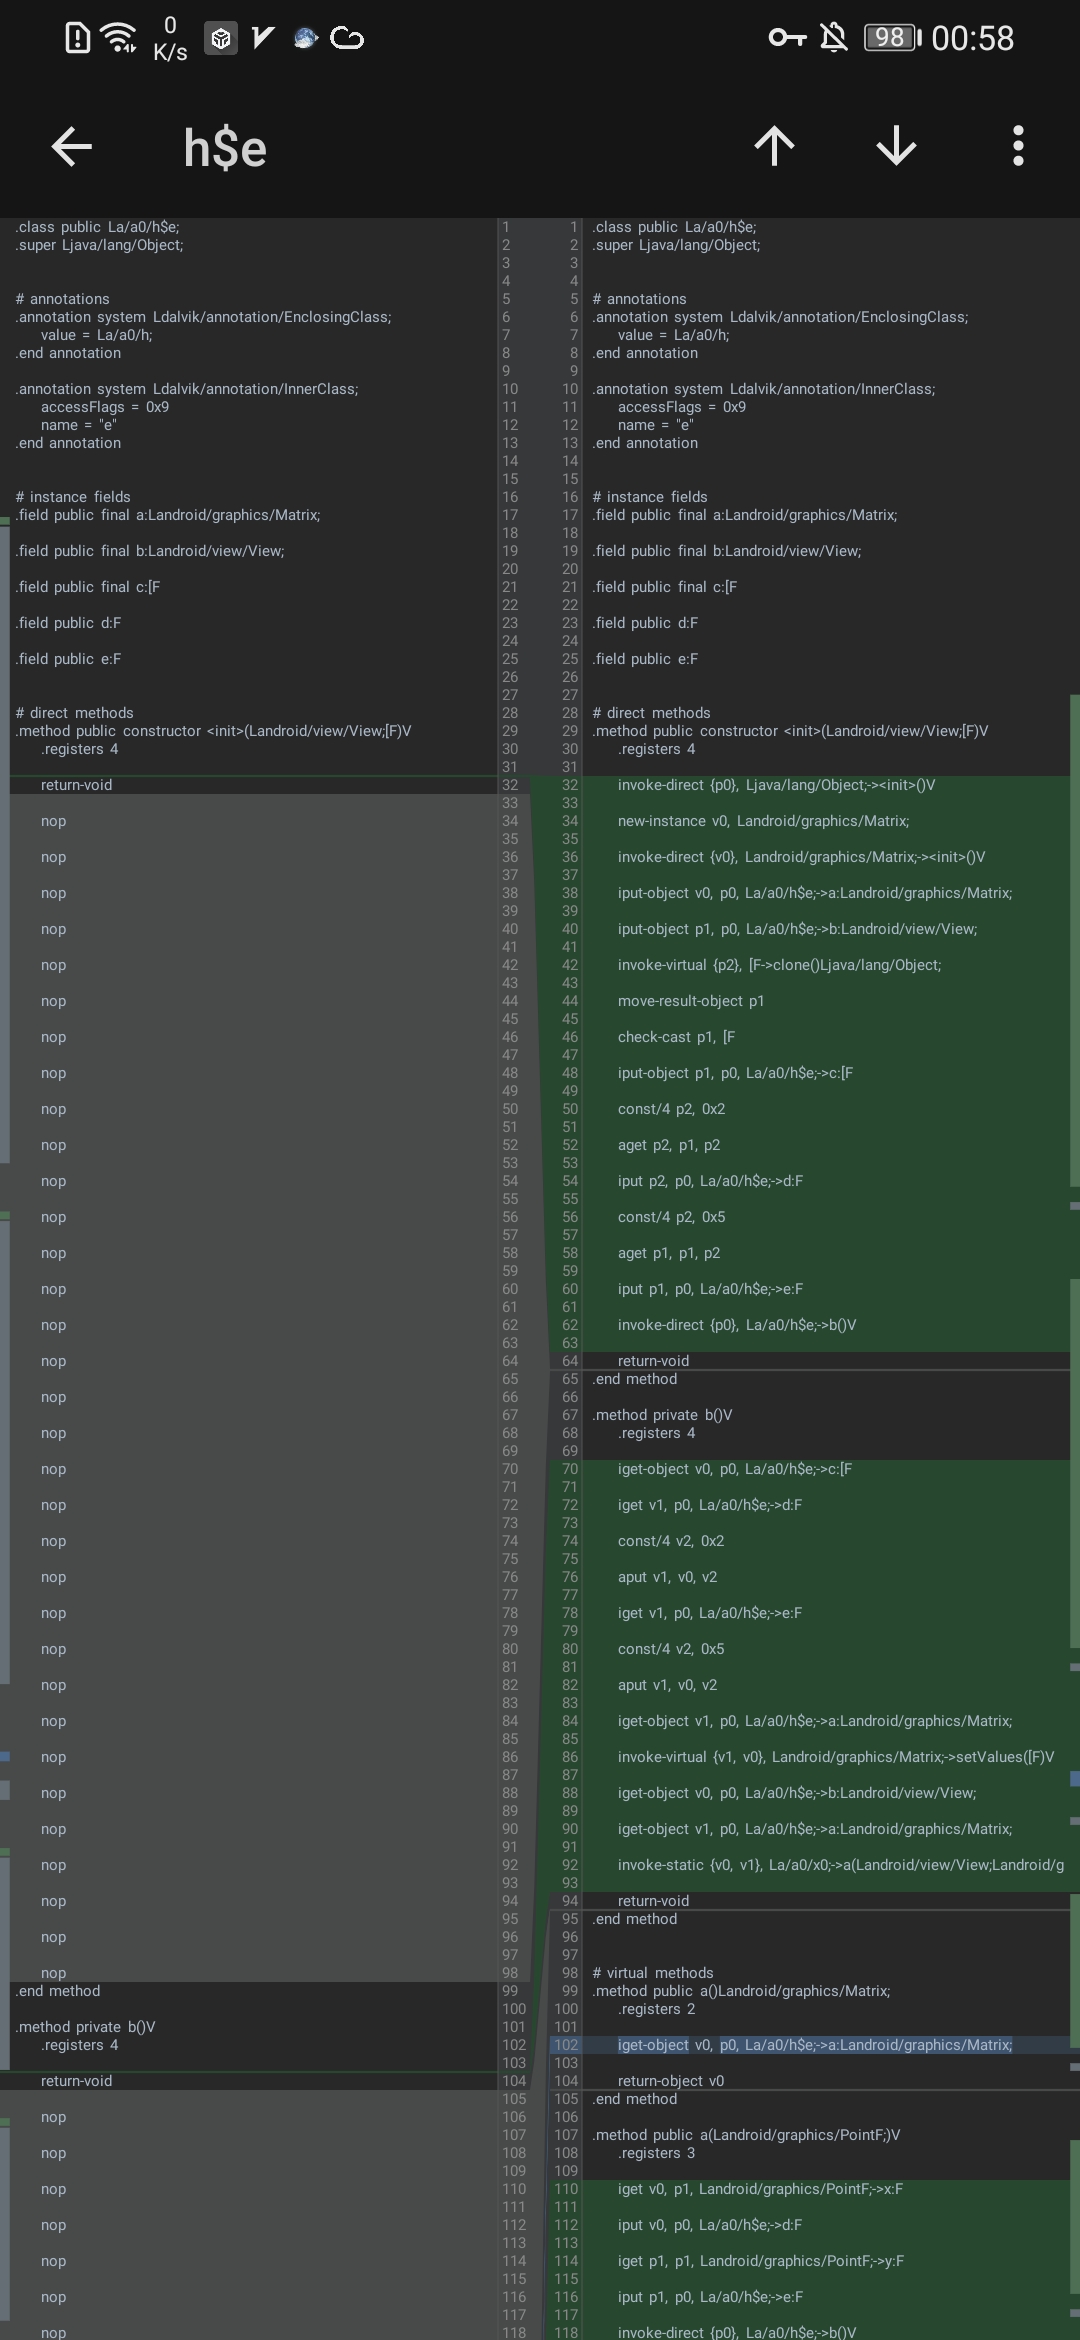 codinggay/blackdex
Android-APK-Entpacker, der DEX-Dateien von laufenden oder installierten Apps unter Android 5.0–12 ohne Root, Xposed oder Frida extrahiert und Deep…
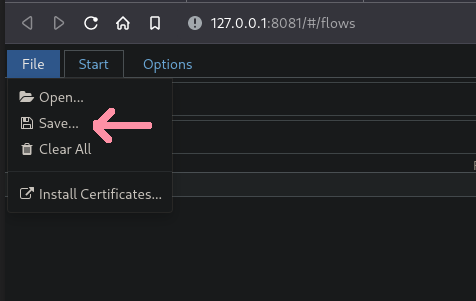 alufers/mitmproxy2swagger
Automatisch wie von Zauberhand REST-APIs durch Verkehrserfassung reverse-engineeren.
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hyperdbg/hyperdbg
Modernste native Debugging-Werkzeuge
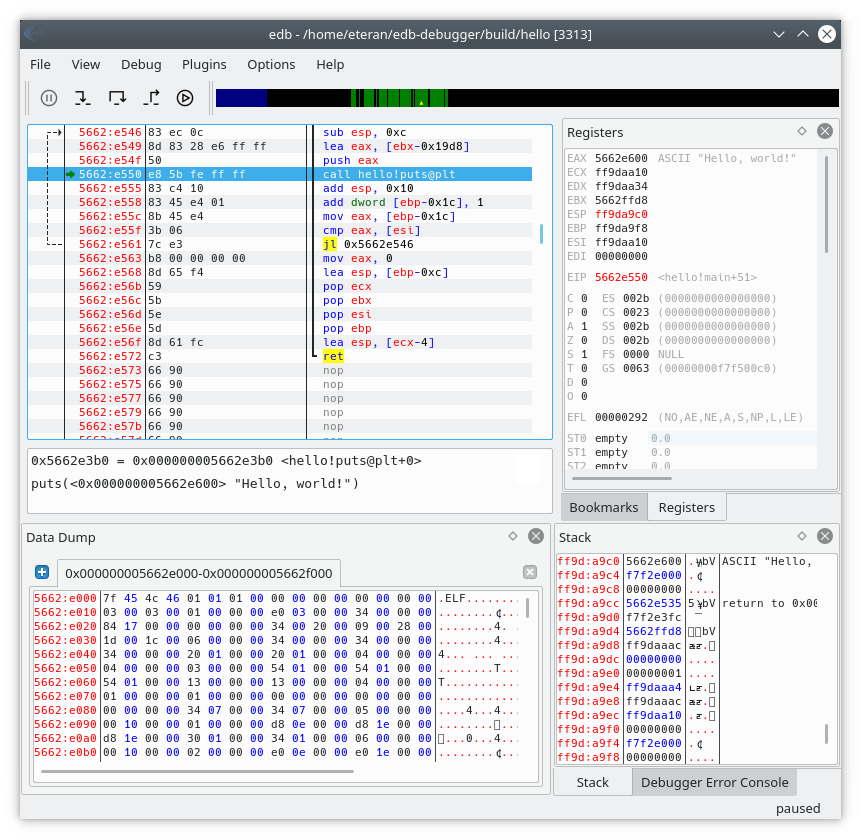 eteran/edb-debugger
edb ist ein plattformübergreifender Debugger für AArch32/x86/x86-64.
 hasherezade/pe-bear
Reversing-Tool für Portable Executables mit einer benutzerfreundlichen GUI








